

Gazdaság
Pénzügyi fenyegetések 2020-ban
2020-ban a pénzügyi motivációjú kibertámadók a befektetési alkalmazásokat, az online pénzügyi adatfeldolgozó rendszereket és a feltörekvő kriptovalutákat kezdhetik célba venni, emellett térítés ellenében hozzáférést biztosíthatnak a banki infrastruktúrákhoz, továbbá a mobilbanki malware-ek új válfajait fejleszthetik ki kiszivárgott forráskód alapján. Ezek a Kaspersky főbb előrejelzései a fenyegetési környezet várható alakulásáról a pénzügyi szektorban.
A pénzügyi kiberfenyegetéseket a legveszélyesebb fenyegetések közé szokták sorolni, mivel általában közvetlen pénzügyi veszteséget eredményeznek az áldozatok számára.
A 2019-es évben jelentős fejlemények következtek be az iparágban, és emellett a pénzügyi támadók módszereiben is. Ezek az események lehetővé tették a Kaspersky szakemberei számára, hogy előrejelzéssel szolgáljanak a 2020-as pénzügyi fenyegetési környezet várható fejleményeit illetően. A legfontosabbak ezek közül a következők:
- Támadás alatt a pénzügyi technológia (fintech). A mobil befektetési alkalmazások világszerte egyre népszerűbbek a felhasználók körében. Ezt a trendet természetesen a kiberbűnözők sem fogják figyelmen kívül hagyni 2020-ban. Sajnos nem mindegyik app alkalmazza a legjobb biztonsági gyakorlatokat, például a többfaktoros hitelesítést vagy az app csatlakoztatásának védelmét, és ez megnyithatja az utat a kiberbűnözők előtt az ilyen alkalmazások használóinak megtámadásához.
- Új mobilbanki trójai vírusok. A földalatti fórumok vizsgálata és megfigyelése alapján a Kaspersky arra a megállapításra jutott, hogy egyes népszerű mobilbanki trójai vírusok forráskódja már ténylegesen kiszivárgott a nyilvánosság elé. A malware-forráskódok (pl. Zeus, SpyEye) kiszivárgásával járó korábbi hasonló esetek eredményeképpen megnőtt az említett trójai vírusok új variációinak száma. Ez a minta 2020-ban is megismétlődhet.
- Térítés ellenében biztosított hozzáférés a banki infrastruktúrákhoz és bankok elleni zsarolóvírus-támadások. A Kaspersky szakemberei 2020-ban a banki hálózatokhoz való hozzáférés bűnözők közötti értékesítésére szakosodott csoportok tevékenységének fokozódására számítanak mind az afrikai és az ázsiai régióban, mind pedig Kelet-Európában. Az elsődleges célpontok a kis bankok, valamint a nagy szereplők által a közelmúltban felvásárolt pénzügyi szervezetek lehetnek, amelyek az anyavállalataik szabványai szerint építik újjá a kiberbiztonsági rendszerüket. Emellett arra is számítani lehet, hogy ugyanezek a bankok célzott zsarolóvírus-támadások áldozataiul esnek, mivel a bankok azon szervezetek közé tartoznak, amelyek inkább kifizetik a váltságdíjat, mint sem hogy beletörődjenek az adatok elvesztésébe.
- Magecart-támadások 3.0: egyre több kiberbűnözői csoport veszi majd célba az online fizetés-feldolgozó rendszereket. Az elmúlt néhány évben óriási népszerűségre tett szert a támadók körében az úgynevezett JS-lefölözés (a fizetési kártyák adatainak az online áruházaktól való ellopására használt módszer). A Kaspersky kutatói jelenleg legalább 10 olyan különböző szereplőről tudnak, akik ilyen támadásokat hajtanak végre, és a szakemberek szerint ez a szám jövőre még tovább nőhet. A legveszélyesebb támadásokra a szolgáltatásokat nyújtó (pl. az e-kereskedelmet szolgáltatásként nyújtó) vállalatok számíthatnak, ami több ezer céget sodorhat veszélybe.
„Az idei évben számos jelentős fejleménynek lehettünk tanúi. A 2018 végén előre jelzetteknek megfelelően új kiberbűnözői csoportok bukkantak fel (mint például a CopyPaste), a Silence csoport kibővítette támadási területét, a kiberbűnözők pedig azokra az adatokra helyezték át a fókuszukat, amelyek segítenek kikerülni a csalás elleni rendszereket a támadásaik során. A viselkedési és a biometrikus adatokkal a földalatti piacokon kereskednek. Arra is számítottunk továbbá, hogy nőni fog a JS-lefölözésre épülő támadások száma, és ez így is történt. 2020 közeledtével azt javasoljuk a pénzügyi szektor potenciálisan érintett területein tevékenykedő biztonsági csapatoknak, hogy készüljenek fel az új kihívásokra. Semmi elkerülhetetlen nincs a potenciális jövőbeli fenyegetésekben; a lényeg az, hogy megfelelően felkészüljünk rájuk”
– fejtette ki Jurij Namesztnyikov, a Kaspersky biztonsági kutatója.
A pénzügyi szektor mellett a Kaspersky kutatói más iparágakról is megállapították, hogy új biztonsági vonatkozású kihívásokkal kell majd szembenézniük a következő évben:
- Az egészségügyi szektor számára azt tanácsolják, hogy koncentráljanak az egészségügyi nyilvántartások és a hálózatba kapcsolt egészségügyi eszközök védelmére, mivel ezek a támadók célpontjává válhatnak.
- A nagyvállalatok biztonsági csapatainak a felhőinfrastruktúrára kell kiemelt figyelmet fordítaniuk, továbbá a bennfentesek vállalati hálózathoz való hozzáférése jelentette növekvő kockázatot is kezelniük kell. Vannak ugyanis olyan bűnözői csoportok, amelyek a bennfentesek különféle technikákkal (pl. zsarolással) történő toborzására szakosodtak.
- A telekommunikációs szektornak és a mobilkommunikációt nagy mértékben használó többi iparágnak fel kell készülnie azon kockázatok felmérésére és kezelésére, amelyeket az 5G technológia 2020-tól kezdődően várható szélesebb körű alkalmazása hoz majd magával.
A Kaspersky 2020-ra szóló vertikális fenyegetés-előrejelzéseinek teljes listája a Securelist.com weboldalon található.
Az előrejelzések listája a Kaspersky Security Bulletin (KSB) című közleményének része. Az évente kiadott közlemény előrejelzéseket és elemzéseket tartalmaz a kiberbiztonság világát érintő főbb változásokról. A KSB közlemények ezen a linken érhetők el.
Ha kíváncsi arra, hogy milyen előrejelzésekkel szolgáltak a Kaspersky szakértői a 2019-ben várható fenyegetések vonatkozásában, olvassa el ezt a dokumentumot.


Gazdaság
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
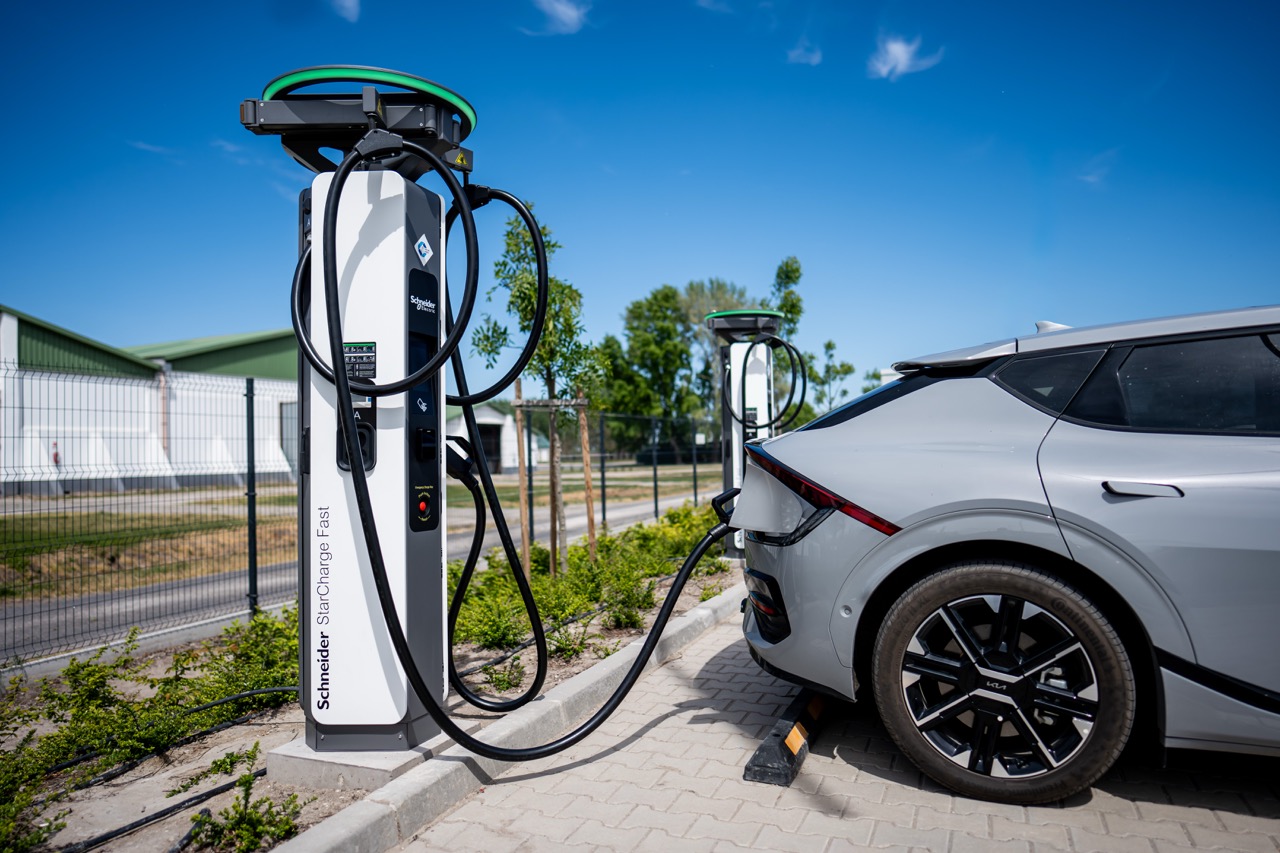
Magyarországon 2026 első kilenc hónapjában 10 443 új, tisztán elektromos személyautót helyeztek forgalomba, 30,1 százalékkal többet, mint egy évvel korábban.
Az Európai Unióban ugyanekkor 48,5 százalékkal nőtt a regisztrációk száma az Európai Autógyártók Szövetsége (ACEA) szerint. A Schneider Electric négyéves hazai flottatapasztalata azt mutatja, hogy az elektromos céges autók üzemeltetési költségét jelentősen befolyásolja, hol és hogyan töltik őket.
Az ACEA október 22-i összesítése szerint 2026 első kilenc hónapjában 1 931 465 új, tisztán elektromos személyautót helyeztek forgalomba az Európai Unióban. Az új autók piacán a tisztán elektromos hajtás részesedése az egy évvel korábbi 16,1 százalékról 22,7 százalékra nőtt, ezzel a második legnépszerűbb hajtástípus lett. A növekedés üteme országonként eltért. Franciaországban 79,1, Németországban 58,1, Belgiumban 15,7 százalékkal nőtt az új villanyautók száma. Magyarországon a tisztán elektromos modellek részesedése az új személyautók piacán 8,4-ről 9,6 százalékra emelkedett.
A nyilvános töltőhálózat is bővült. A Transport and Environment elemzése szerint 2025 végén 1,1 millió nyilvános töltő működött az EU-ban, ötször annyi, mint 2020-ban. 2026 júniusára az uniós közúti törzshálózat 79 százaléka teljesítette azt a célt, hogy legfeljebb 60 kilométerenként elérhető legyen gyorstöltés. A Schneider Electric szerint a növekvő töltési igények kiszolgálásához a töltőhálózat további bővítése mellett a villamosenergia-hálózat korszerűsítésére is szükség van. A vállalati flották átállása az egész autópiacra hatással lehet. Az Európai Bizottság adatai szerint az EU-ban az új személyautók mintegy 60 százalékát jogi személyek nevére helyezik forgalomba.
„Az elektromos közlekedésre való átállás idén jelentősen felgyorsult Európában, de az uniós tagállamok eltérő ütemben haladnak. Ahhoz, hogy ez a lendület egész Európában kitartson, a töltőinfrastruktúra bővítése mellett célzott állami ösztönzőkre is szükség van. Ezekkel elsősorban a vállalatok flottáinak elektrifikációját érdemes támogatni. Ennek előnyeit a magánvásárlók is érezhetik: általánosan csökkennek az árak, több elektromos autó kerülhet a használtautó-piacra, szélesebb körben válhat elérhetővé a töltés és így többen juthatnak megfizethető elektromos autóhoz”
– mondta Lukács Tamás, közép-kelet-európai regionális stratégiavezető.
A Schneider Electric magyarországi flottájában 140 elektromos autó üzemel. A vállalat minden telephelyén biztosít töltési lehetőséget, az elektromos céges autót használó munkatársak kétharmada pedig a cég által biztosított saját gyártású otthoni töltővel is rendelkezik. A hazai flottatapasztalatok szerint az otthoni vagy telephelyi töltés havi költsége a rendszeres nyilvános gyorstöltés költségének akár kevesebb mint harmada is lehet.
A töltési adatok ismeretében a vállalatok meghatározhatják, hol van szükség új töltőpontokra, és milyen teljesítménnyel érdemes kiépíteni őket. A töltés időzítésével a telephely fogyasztási csúcsai is mérsékelhetők.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Kilométeróra-csalásért akár egy év szabadságvesztés is kiszabható Magyarországon – de mi történik a gyakorlatban?
Magyarországon a kilométeróra visszatekerése akár egy év szabadságvesztéssel is büntethető.
A gyakorlatban azonban a rendőrség által 2025-ben lezárt 47, kilométeróra-csalással kapcsolatos ügy közül mindössze egy esetben alkalmaztak megrovást – derül ki azokból az adatokból, amelyeket a carVertical az Országos Rendőr-főkapitányságtól kapott.
A carVertical a hivatalos bűnüldözési adatokat saját, futásteljesítmény-eltérésekre vonatkozó eredményeivel vetette össze, hogy pontosabb képet kapjon arról, hogyan jelennek meg a kilométeróra-csalások a statisztikákban, és miként kezelik ezeket az eseteket a gyakorlatban. Az adatokból látható, hogy a rendőrség, a bíróságok és más intézmények az eljárás különböző szakaszait rögzítik, ezért az összkép jóval összetettebb annál, mint amit önmagában a maximálisan kiszabható büntetés sugall.
2025-ben 47 ügyet zártak le – mindössze egy végződött szankcióval
A magyar rendőrség az Egységes Nyomozó Hatósági és Ügyészségi Bűnügyi Statisztika (a továbbiakban: ENyÜBS) rendszerében tartja nyilván a kilométeróra-csalással kapcsolatos adatokat. A rendőrség a következő számokat közölte:
|
2025 |
2026 I. félév |
|
| Beérkezett feljelentések |
18 |
16 |
| Regisztrált bűncselekmények |
10 |
1 |
| Az adott évben lezárt ügyek |
47 |
20 |
| – lezárva: az elkövető nem volt azonosítható |
8 |
1 |
| – lezárva: a bűncselekmény elévült |
30 |
14 |
| – lezárva: az ügy szankcióval végződött |
1 |
0 |
Forrás: magyar rendőrség, ENyÜBS-statisztika, a carVertical közvetlen adatkérésére adott válasz alapján.
Ezek az adatok nem értelmezhetők egyetlen, a feljelentéstől a végkimenetelig tartó folyamatként. Az ENyÜBS egy követő jellegű statisztikai rendszer, ami azt jelenti, hogy egy 2025-ben lezárt ügy akár egy korábbi évben is indulhatott. A rendőrség azt is jelezte, hogy a 2026 első félévére vonatkozó adatok egyelőre előzetesek.
A magyar jog külön bűncselekményként kezeli a kilométeróra-adatok meghamisítását. A Büntető Törvénykönyv 348. §-a szerint aki jogtalan haszonszerzés céljából meghamisítja a gépjármű kilométer-számlálója által jelzett értéket, egy évig terjedő szabadságvesztéssel büntethető. A rendelkezés nem határoz meg konkrét összegű pénzbüntetést.
A büntetés utólagos – az átláthatóság a megelőzést szolgálja
A vásárlók szempontjából azonban a hatósági eljárás csak akkor kezdődik, amikor a csalás gyanúja már felmerült. A közvetlenebb kockázat az, hogy valaki olyan autóért fizet, amelynek kijelzett futásteljesítménye nem tükrözi a jármű valós előéletét. Az alacsonyabb kilométeróra-állás befolyásolhatja, hogyan ítéli meg a vevő az autó értékét, elhasználtságát és várható karbantartási költségeit.
Hogy a hivatalos adatokat piaci összefüggésbe helyezze, a carVertical azt is megvizsgálta, milyen gyakran fordul elő futásteljesítmény-eltérés a felhasználói által ellenőrzött járműveknél. A vállalat átláthatósági indexe szerint a Magyarországon lekért járműtörténeti jelentések 5,3%-ában találtak kilométeróra-manipulációra utaló jeleket, vagyis körülbelül minden 19. ellenőrzött autónál. Ez az arány közvetlenül nem hasonlítható össze az országos bűnüldözési statisztikákkal, de jól mutatja, hogy a carVertical felhasználói által ellenőrzött autóknál milyen gyakran jelennek meg futásteljesítmény-eltérések.
„Az egyéves maximális szabadságvesztés szigorúnak hangzik, de egy vásárló számára a legfontosabb kérdés jóval korábban felmerül: még a fizetés előtt felismerhető-e, hogy visszatekerték az autó kilométeróráját? A maximálisan kiszabható büntetés csak az egyik része a történetnek – az is számít, hogy a csalás gyanúját sikerül-e felismerni, kivizsgálni, és az ügyet végső döntésig eljuttatni.
Ha a felhasználóink által Magyarországon ellenőrzött autók közül nagyjából minden 19.-nél futásteljesítmény-eltérésre utaló jelek mutatkoznak, különösen fontos a megbízható előéleti adatokhoz való hozzáférés, hiszen így a probléma még időben felismerhető, nem csak utólag, a következmények jelentkezésekor”
– hangsúlyozza Ramūnas Pletkus, a carVertical autóipari szakértője.
Európában továbbra is széttagoltak a kilométeróra-csalásokra vonatkozó adatok
A helyzet még összetettebb, amikor egy autó országhatárokon át kerül egyik piacról a másikra. A carVertical átláthatósági Indexe szerint a magyarországi felhasználók által lekért járműtörténeti jelentések 50,11%-a olyan autóhoz kapcsolódott, amelyet korábban más országban is nyilvántartásba vettek. Vagyis körülbelül minden második ellenőrzött járműnek volt külföldi előélete.
A jármű futásteljesítményére vonatkozó adatok különböző nemzeti vagy magánadatbázisokban lehetnek nyilvántartva, így a vásárlók és a hatóságok nehezebben kapnak teljes képet az autó előéletéről. A korábbi kilométeróra-állásokhoz való hozzáférés ezért a vásárlók védelmének fontos eszköze lehet, különösen importált használt autóknál.
„Európában nemcsak a kilométeróra-csalásért kiszabható büntetések térnek el országonként, hanem a bűncselekmény meghatározása és nyilvántartása is. Az egységesebb besorolás és a járműadatok hatékonyabb megosztása pontosabb képet adna a probléma valódi mértékéről, és következetesebb védelmet biztosítana a fogyasztóknak az országhatárokon átívelő autópiacon is”
– mondja Pletkus.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Új funkciókkal bővült a KAPTÁR, a kamarai KAPacitás megosztó adatTÁR

A Schneider Electric az INTREN-t választotta digitális ügynökségi partnerének

Magyarország továbbra is Európa kevésbé átlátható használtautó-piacai közé tartozik

4 tipp, hogy kevesebb mikroműanyag kerüljön a környezetbe a ruháinkból

Vajon milyen szakemberre lesz szükséged 3 év múlva, az AI korában?


Idén is keresik az Év Női Logisztikusát – továbbra is kevés nő dolgozik az ágazatban

Elektrifikáció a vállalati mobilitásban: hogyan fogj hozzá?

Energiaintelligencia: a jövő energiarendszere előre lát és cselekszik

K&H: mobilon is elérhető lakáshitel- és támogatástervezővel jelentkezett a bank

Mire jó a szuperkondenzátor?



Technokrata.hu
Milliókba kerülhet az autóvásárlás halogatása 2027-ben már más árakkal szembesülhetnek a magyarok
Tízből hét cég készül fenntarthatósági beruházásra
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Az elektromos autók is segíthetik a gyárak energiaellátását
Mennyi pénz vész el a sűrített levegős rendszerben?
Magyarország megerősítette helyét a második kvantumforradalomban
Jan Jaďuď lett az Ericsson magyarországi igazgatója
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
Műszaki-Magazin.hu
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
FANUC – Fröccs Fesztivál
Új korszak a lemezmegmunkálásban
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
Mennyi pénz vész el a sűrített levegős rendszerben?
Lesétált a gyártósorról a humanoid robot
Az elektromos autók is segíthetik a gyárak energiaellátását
2027-ben ismét ELECTROSUB
Mazak Open House
-

 Okoseszközök2 hét ago
Több információ, tudatosabb odafigyelés: hogyan segítheti a technológia a szülőket a baba alvása során?
-
Okoseszközök2 hét ago
A Schneider Electric és az Apple közös fejlesztésével lehetnek még okosabbak és energiahatékonyabbak az otthonok
-
Mozgásban2 hét ago
Nagyobb hatékonyság és kényelem a téli szezonban: Az új Hankook Winter i*cept evo 4 új mércét állít fel
-
Okoseszközök2 hét ago
A munkájukhoz AI-t használók kétharmada privát eszközt is igénybe vesz
-
Gazdaság2 hét ago
Elindult a Samsung Black Friday 2026 előregisztrációja – érkeznek a novemberi kedvezmények
-
Ipar2 hét ago
Több mint frekvenciaváltó: ezt tudja a SINAMICS NextGen
-
Gazdaság2 hét ago
Az LG a közlekedésbiztonság új korszakát mutatta be ITS World Congress rendezvényen
-
Gazdaság2 hét ago
Itt a következmény: jövőre az átutalások 80 százaléka illetékmentessé válik


