

Gazdaság
Óvakodjunk a COVID-19 vakcinával kapcsolatos csalásoktól és álhírektől
Bitcoinnal fizethető hamis koronavírus-oltásokra épülő csalásra figyelmeztetnek a nemzetközi hatóságok

Az oltóanyagok létfontosságú lépést jelentenek a világ koronavírus-járvány elleni küzdelmében, ugyanakkor mindez visszaélésekre is lehetőséget ad a csalók és álhírterjesztők számára.
Az IT biztonsági megoldásokat fejlesztő ESET bemutatja a leggyakoribb, vakcinával kapcsolatos jellemző átveréseket, amellyel megpróbálnak hozzáférni a személyes adatainkhoz vagy a pénztárcánkhoz.
A közelmúltban az INTERPOL és az Egyesült Államok Belbiztonsági Minisztériuma is online terjedő hamis koronavírus-vakcinákkal kapcsolatos átverések veszélyeire figyelmeztettek – a kiberbűnözők ugyanis egyre nagyobb mértékben próbálják kihasználni a nemzetek oltási programjaiban rejlő lehetőségeket. A COVID-19 vakcinák szigorú tudományos és hatósági folyamaton mennek keresztül és csak a nemzeti egészségügyi szolgáltatók forgalmazhatják és adhatják be őket. Ezért, ha belebotlunk egy olyan ajánlatba, ami online vakcinavásárlási lehetőséget ígér az egészségügyi szolgáltató általi hivatalos oltás helyett, akkor egész biztosan hamis termékről van szó.
A koronavírus-oltóanyagokkal kapcsolatos visszaélésekre az Európai Unió csalás elleni hivatala (OLAF) is figyelmeztetett: csalók hamis vakcinamintákat ajánlanak eladásra, ám a kifizetést követően eltűnnek a pénzzel.
Az ESET szakértői most bemutatnak néhány tipikus koronavírus vakcinával kapcsolatos átverést, melyekkel a kiberbűnözők mostanában megpróbálják kicsalni a gyanútlan internetezők személyes információit és pénzét, illetve alaptalan, hamis kijelentéseket terjesztenek az oltásokkal kapcsolatban.
Hamis piacterek
A kiberbűnözők új fokozatra kapcsoltak a magukat nemzeti vagy globális szervezeteknek kiadó hamis weboldalak létrehozásával, amelyek a COVID-19 oltások állítólagos előrendelését ajánlják fel Bitcoinnal történő fizetés esetén. Annak érdekében, hogy az átverés a lehető leghitelesebbnek tűnjön, a csalók a koronavírus-vakcinák gyártásában részt vevő gyógyszeripari nagyvállalatok hivatalos logóit tüntetik fel. Az INTERPOL gyanúja szerint a hamis webhelyeket adathalász támadásokhoz használják fel, valamint a gyanútlan áldozatok megkárosítására nem létező jótékonysági szervezetek nevében történő adománygyűjtéssel is próbálkoznak.
A pénzveszteségen túl a potenciális vásárlók számos más egyéb veszélynek is kiteszik magukat, ideértve az egészségügyi kockázatokat, valamint a személyazonosság-lopást.
Átverős üzleti ajánlatok
Az egyik gyakran alkalmazott taktika magukra a COVID-19 vakcinákra, vagy az előállításukra és tárolásukra használt technológiára fókuszál. Az alábbi levélben a kiberbűnöző a Whitman Laboratories brit gyógyszergyártó cég alkalmazottjának adja ki magát, azt állítva, hogy üzleti ajánlata van számunkra a vakcinával kapcsolatosan.

Az átverések megannyi jellemzőjét találhatjuk meg az e-mailben: csak akkor tudjuk meg az ajánlat részleteit, ha előbb válaszolunk a feladónak, ám maga a levél több nyelvtani hibát tartalmaz és a stílusa is merőben szokatlan egy üzleti levélhez képest. Érdemes még megemlíteni, hogy a COVID-19 oltóanyag értékesítéséről folytatott bizalmas tárgyalások szinte kizárólag közvetlenül a gyártók és a kormányok között zajlanak, ezért ha egy kutatási asszisztens céloz meg potenciális vásárlókat egy ilyen megkereséssel, annak minimum kétségeket kell felvetnie a címzettekben.
Hamis COVID-19 információk
Egy másik népszerű taktika során a csaló egy olyan ismert egészségügyi hatóságnak adja ki magát, amelyik közvetlen kapcsolatban áll a járványkezeléssel. Az Egészségügyi Világszervezet (WHO) a koronavírushoz kapcsolódó különféle átverésekben leggyakrabban megszemélyesített hatóságok közé tartozik. A csalók – akik a WHO képviselőinek és alkalmazottainak adják ki magukat – hamis alkalmazásokat vagy fontos információnak beállított álhíreket terjesztenek.
Tobzódás az összeesküvés-elméletekben
A koronavírus helyzet sajnos remek lehetőséget nyújt az olyan e-mailek terjesztésére is, amelyek azt állítják, hogy a linkre kattintva megtudhatjuk az „eltitkolt igazságot”. Ehhez általában egy valós hírt vagy videót is prezentálnak a saját narratívájuknak megfelelően. De az is gyakori módszer a valóban elhangzott állítások szándékos félreértelmezése és olyan szintű manipulatív átszerkesztése, hogy a végeredménynek már szinte semmi köze nincs az eredeti hírhez. Mindennek célja, hogy az embereket rávegye a mellékelt linkre való kattintásra.
Egy másik hasonló típusú e-mail a Microsoft egyik újonnan bejegyzett szabadalmáról szól. Témája a szabadalom számában megtalálható sátáni szimbólumok, de a Szellemi Tulajdon Világszervezete (World Intellectual Property Organization, WIPO) oldalán történő gyors keresés után kiderül, hogy a találmány nem ördögtől való. A redmondi székhelyű techóriás egy olyan kriptovaluta rendszert szabadalmaztatott, ami testaktivitási adatokat használ fel. Ezen e-mailek ugyan nem tartalmaznak vírusokat, de a tartalmuk ettől még tipikus álhír, úgyhogy bár ijesztő, egyelőre mégsem kell tartanunk a bennük megjósolt végítélet napjától.

Hogyan maradhatunk biztonságban?
Mivel sokan továbbra is türelmetlenül várjuk az oltásukat, az ESET szakértői összegyűjtöttek pár hasznos tippet, melyekkel elkerülhetjük, hogy kiberbűnözők csapdájába essünk.
- Ne kattintsunk olyan linkekre és ne töltsünk le olyan fájlokat, amelyeket ismeretlen vagy nem hitelesíthető címről érkező e-mailben kaptunk.
- Ha az e-mail állítólag egy hivatalos szervezettől érkezett, látogassunk el a weboldalukra, majd vegyük fel velük a kapcsolatot a hivatalos elérhetőségeiken, hogy kiderüljön, valóban tőlük származik-e a levél. A levélre rá is kereshetünk az interneten, hátha egy már jól ismert, tipikus spam körlevél.
- Vigyázzunk az olyan üzleti ajánlatokkal, amelyek túl jónak tűnnek ahhoz, hogy igazak legyenek – különösen akkor, ha nem hitelesített küldőtől érkeztek.
- Használjunk megbízható, többrétegű biztonsági megoldást a digitális eszközeinken – beleértve az okostelefonokat és a tableteket is -, amely a vírusvédelem mellett kiszűri a spam leveleket és az adathalász weboldalakat is.
- Az oltással kapcsolatos naprakész információkért forduljunk a helyi egészségügyi hatósághoz és a hivatalos kormányzati forrásokhoz.
- Gyanakodva álljunk hozzá minden olyan kéretlen levélhez, amely vakcinákat akar eladni – főleg, ha kriptovalutás fizetést vagy személyes adatokat kérnek érte.
- A bizalmas adatokat tartalmazó felhasználói fiókjainknál engedélyezzük a kétlépcsős hitelesítést.
Ne legyen kétségünk afelől, hogy amint egyre több embert oltanak be, a csalók egyre intenzívebben folytatják majd félrevezető kampányukat, ezért érdemes megfogadni a biztonságunk zálogát jelentő fenti tanácsokat.



Gazdaság
Kilométeróra-csalásért akár egy év szabadságvesztés is kiszabható Magyarországon – de mi történik a gyakorlatban?
Magyarországon a kilométeróra visszatekerése akár egy év szabadságvesztéssel is büntethető.
A gyakorlatban azonban a rendőrség által 2025-ben lezárt 47, kilométeróra-csalással kapcsolatos ügy közül mindössze egy esetben alkalmaztak megrovást – derül ki azokból az adatokból, amelyeket a carVertical az Országos Rendőr-főkapitányságtól kapott.
A carVertical a hivatalos bűnüldözési adatokat saját, futásteljesítmény-eltérésekre vonatkozó eredményeivel vetette össze, hogy pontosabb képet kapjon arról, hogyan jelennek meg a kilométeróra-csalások a statisztikákban, és miként kezelik ezeket az eseteket a gyakorlatban. Az adatokból látható, hogy a rendőrség, a bíróságok és más intézmények az eljárás különböző szakaszait rögzítik, ezért az összkép jóval összetettebb annál, mint amit önmagában a maximálisan kiszabható büntetés sugall.
2025-ben 47 ügyet zártak le – mindössze egy végződött szankcióval
A magyar rendőrség az Egységes Nyomozó Hatósági és Ügyészségi Bűnügyi Statisztika (a továbbiakban: ENyÜBS) rendszerében tartja nyilván a kilométeróra-csalással kapcsolatos adatokat. A rendőrség a következő számokat közölte:
|
2025 |
2026 I. félév |
|
| Beérkezett feljelentések |
18 |
16 |
| Regisztrált bűncselekmények |
10 |
1 |
| Az adott évben lezárt ügyek |
47 |
20 |
| – lezárva: az elkövető nem volt azonosítható |
8 |
1 |
| – lezárva: a bűncselekmény elévült |
30 |
14 |
| – lezárva: az ügy szankcióval végződött |
1 |
0 |
Forrás: magyar rendőrség, ENyÜBS-statisztika, a carVertical közvetlen adatkérésére adott válasz alapján.
Ezek az adatok nem értelmezhetők egyetlen, a feljelentéstől a végkimenetelig tartó folyamatként. Az ENyÜBS egy követő jellegű statisztikai rendszer, ami azt jelenti, hogy egy 2025-ben lezárt ügy akár egy korábbi évben is indulhatott. A rendőrség azt is jelezte, hogy a 2026 első félévére vonatkozó adatok egyelőre előzetesek.
A magyar jog külön bűncselekményként kezeli a kilométeróra-adatok meghamisítását. A Büntető Törvénykönyv 348. §-a szerint aki jogtalan haszonszerzés céljából meghamisítja a gépjármű kilométer-számlálója által jelzett értéket, egy évig terjedő szabadságvesztéssel büntethető. A rendelkezés nem határoz meg konkrét összegű pénzbüntetést.
A büntetés utólagos – az átláthatóság a megelőzést szolgálja
A vásárlók szempontjából azonban a hatósági eljárás csak akkor kezdődik, amikor a csalás gyanúja már felmerült. A közvetlenebb kockázat az, hogy valaki olyan autóért fizet, amelynek kijelzett futásteljesítménye nem tükrözi a jármű valós előéletét. Az alacsonyabb kilométeróra-állás befolyásolhatja, hogyan ítéli meg a vevő az autó értékét, elhasználtságát és várható karbantartási költségeit.
Hogy a hivatalos adatokat piaci összefüggésbe helyezze, a carVertical azt is megvizsgálta, milyen gyakran fordul elő futásteljesítmény-eltérés a felhasználói által ellenőrzött járműveknél. A vállalat átláthatósági indexe szerint a Magyarországon lekért járműtörténeti jelentések 5,3%-ában találtak kilométeróra-manipulációra utaló jeleket, vagyis körülbelül minden 19. ellenőrzött autónál. Ez az arány közvetlenül nem hasonlítható össze az országos bűnüldözési statisztikákkal, de jól mutatja, hogy a carVertical felhasználói által ellenőrzött autóknál milyen gyakran jelennek meg futásteljesítmény-eltérések.
„Az egyéves maximális szabadságvesztés szigorúnak hangzik, de egy vásárló számára a legfontosabb kérdés jóval korábban felmerül: még a fizetés előtt felismerhető-e, hogy visszatekerték az autó kilométeróráját? A maximálisan kiszabható büntetés csak az egyik része a történetnek – az is számít, hogy a csalás gyanúját sikerül-e felismerni, kivizsgálni, és az ügyet végső döntésig eljuttatni.
Ha a felhasználóink által Magyarországon ellenőrzött autók közül nagyjából minden 19.-nél futásteljesítmény-eltérésre utaló jelek mutatkoznak, különösen fontos a megbízható előéleti adatokhoz való hozzáférés, hiszen így a probléma még időben felismerhető, nem csak utólag, a következmények jelentkezésekor”
– hangsúlyozza Ramūnas Pletkus, a carVertical autóipari szakértője.
Európában továbbra is széttagoltak a kilométeróra-csalásokra vonatkozó adatok
A helyzet még összetettebb, amikor egy autó országhatárokon át kerül egyik piacról a másikra. A carVertical átláthatósági Indexe szerint a magyarországi felhasználók által lekért járműtörténeti jelentések 50,11%-a olyan autóhoz kapcsolódott, amelyet korábban más országban is nyilvántartásba vettek. Vagyis körülbelül minden második ellenőrzött járműnek volt külföldi előélete.
A jármű futásteljesítményére vonatkozó adatok különböző nemzeti vagy magánadatbázisokban lehetnek nyilvántartva, így a vásárlók és a hatóságok nehezebben kapnak teljes képet az autó előéletéről. A korábbi kilométeróra-állásokhoz való hozzáférés ezért a vásárlók védelmének fontos eszköze lehet, különösen importált használt autóknál.
„Európában nemcsak a kilométeróra-csalásért kiszabható büntetések térnek el országonként, hanem a bűncselekmény meghatározása és nyilvántartása is. Az egységesebb besorolás és a járműadatok hatékonyabb megosztása pontosabb képet adna a probléma valódi mértékéről, és következetesebb védelmet biztosítana a fogyasztóknak az országhatárokon átívelő autópiacon is”
– mondja Pletkus.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
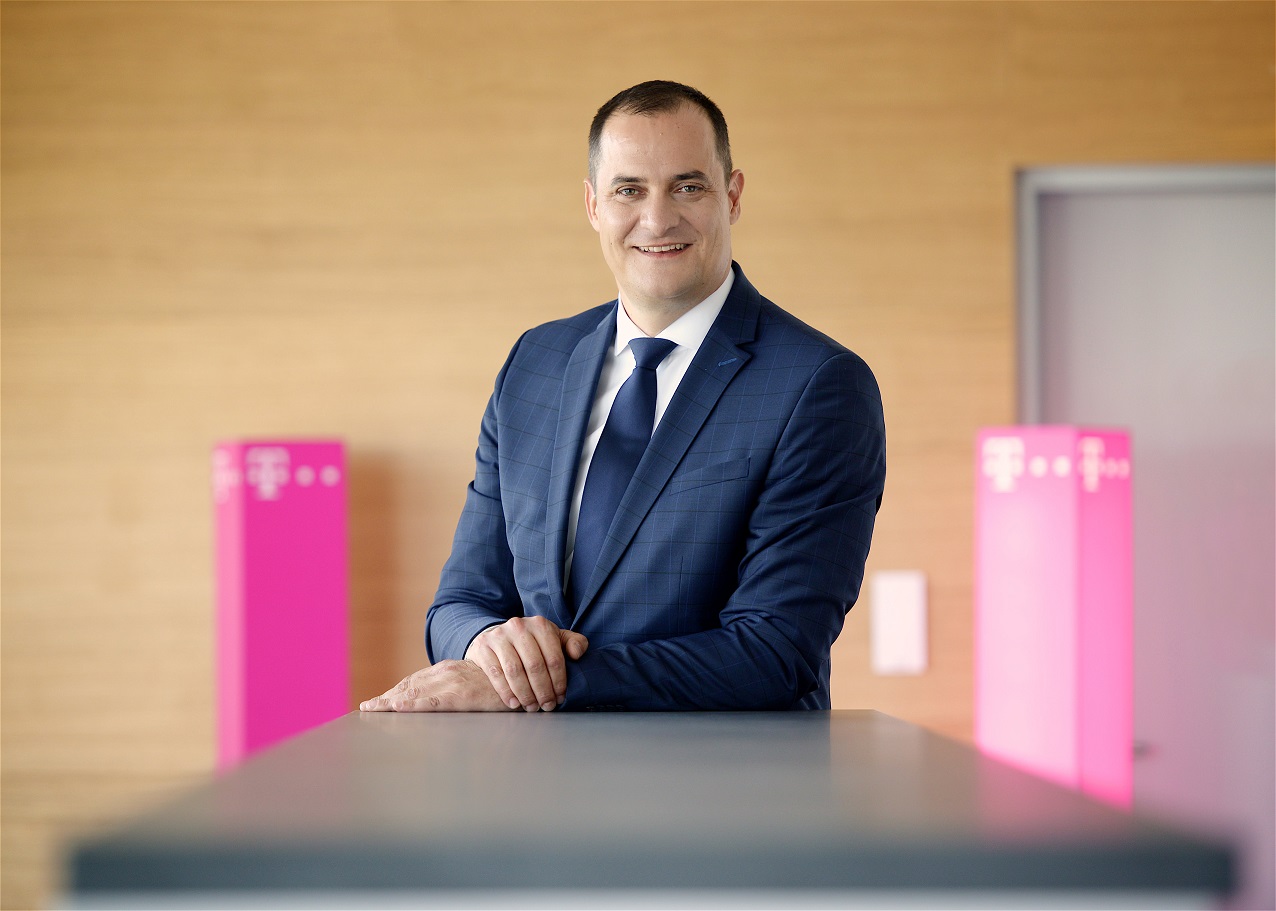
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
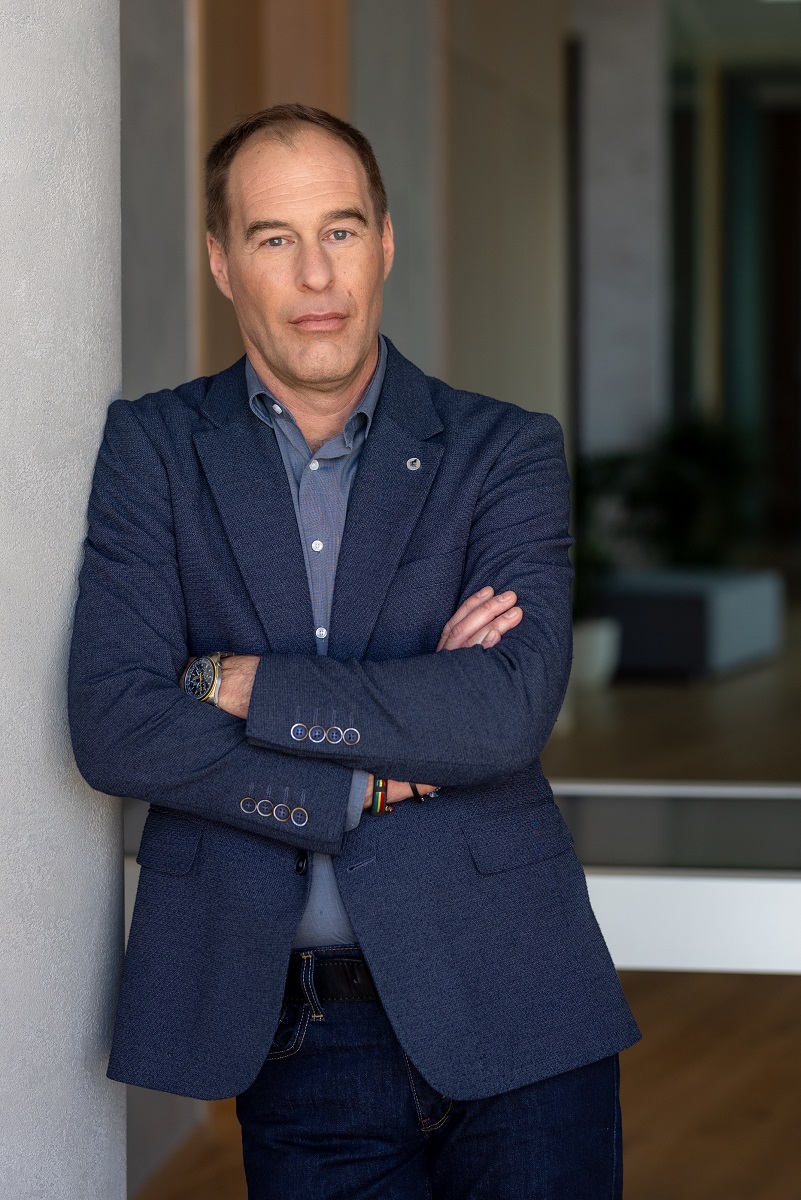
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Digitális gyorsítósáv a vállalati szektorban: összekapcsolja a töredezett IT folyamatokat a Yettel új ICT-szolgáltatása
Sok hazai vállalatnál az eltérő szoftverek miatti manuális adatmásolás és párhuzamos adminisztráció fogja vissza a potenciális növekedést. A Yettel a most bemutatott Zoho felhőalapú platformjára építve kínál egységes, integrált szoftverkörnyezetet többek között az értékesítés, a marketing, vagy a HR számára.
A digitalizációs törekvések ellenére számos vállalat szembesül azzal a problémával, hogy a cég hatékony működését biztosító folyamatok, mint például az értékesítési, marketing, és HR-adatok különálló rendszerekben zajlanak. Az információk manuális átvezetése – és gyakran duplikációja – nem csak lassítja a munkafolyamatokat, de drasztikusan növeli a hibalehetőségek kockázatát is. A korlátozott átláthatóság miatt nehezebb gyors döntéseket hozni és nem mindig egyértelmű, hogy hol tartanak az egyes munkafolyamatok. Erre a problémakörre reagálva bővíti üzleti ICT-szolgáltatásait a Yettel: a vállalat a nemzetközileg elismert Zoho magyarországi partnereként vezet be új, a vállalatok egyedi igényeire szabható szoftvermegoldást.
Egyetlen digitális ökoszisztéma a különálló szoftverek dzsungele helyett
A Zoho-alapú platform lényege, hogy a vállalatok lépcsőzetesen, saját működési igényeikhez mérten kapcsolhatják össze az egyes üzleti folyamataikat. Nem szükséges a teljes vállalati infrastruktúrát egyszerre lecserélni: a cégek a számukra legkritikusabb modullal indulhatnak, majd folyamatosan vonhatják be a többi területet, amelyek így szintén képessé válnak egy közös adatbázisban dolgozni. A vállalati adatbiztonság szempontjából fontos, hogy az európai ügyfelek adatait a Zoho EU-s adatközpontokban tárolja, a szolgáltatás pedig támogatja a GDPR-követelményeknek megfelelő adatkezelést. A Yettel által kínált új megoldás egyes moduljaiban elérhető „Zia” mesterségesintelligencia-asszisztens a döntéshozatalt és a napi operatív munkát is támogatja: elemzi az értékesítési és ügyfélkezelési adatokat, javaslatot tesz a feladatok priorizálására, és azonnali áttekintést nyújt a vezetők számára.
A platform legnépszerűbb szolgáltatásai a vállalati működés kulcsfontosságú pontjain kínálnak megoldást. A Zoho CRM ügyfélkapcsolat-kezelő rendszer egy felületen fogja össze az ügyféladatokat és az értékesítési folyamatokat az első megkereséstől a szerződéskötésig, így egyetlen érdeklődő vagy üzleti lehetőség sem vész el. A marketingeszközökkel egyszerűen tervezhetők, kiküldhetők és mérhetők az e-mailes és közösségi médiás kampányok, a HR-modulok pedig az álláshirdetéstől a szabadságkezelésig egyszerűsítik a munkatársi adminisztrációt, így több idő jut az értékteremtő feladatokra. Az igényekhez igazodó önálló megoldások mellett átfogó csomag is rendelkezésre áll: a Zoho One több mint 6 alkalmazásterületen összesen 45 modullal, egyetlen előfizetésben a vállalkozások szinte teljes működését lefedhetik.
A megoldás elsősorban a növekvő vállalatok számára jelenthet valódi előrelépést: azoknak, amelyek már kinőtték meglévő informatikai rendszereiket, a különálló szoftverek helyett egységes környezetet és közös adatbázist kínál, a váltást pedig lépcsőzetesen, a legkritikusabb modullal indulva is el lehet kezdeni, anélkül, hogy a teljes infrastruktúrát egyszerre le kellene cserélni. Az induló vállalkozások számára is vonzó lehetőség, ha már a kezdetektől tudatosan digitális alapokra építkeznének: így az első naptól egyetlen, a cég növekedésével együtt bővíthető rendszerben dolgozhatnak, és később nem kell széttagolt szoftvereket összefésülniük.
Szoftver, bevezetés és hazai terméktámogatás egy kézben
A vállalatok nem feltétlenül konkrét informatikai megoldást keresnek, sokszor inkább egy üzleti problémára szeretnének megfelelő választ találni. A Yettel ezért az ügyfelek igényeiből és folyamataiból kiindulva, szakértői tanácsadással segít azonosítani és kialakítani a megfelelő technológiai megoldást, emellett magyar nyelvű szakmai támogatást és dedikált kapcsolattartást is biztosítanak.
A Yettel a megoldást átfogó szolgáltatásként biztosítja ügyfeleinek, és nem pusztán licencet értékesít: a tanácsadástól a bevezetésen át a mindennapi használat támogatásáig egy kézből kapják meg az ügyfelek a teljes szolgáltatást.
Tudatos építkezés az ICT-piacon
A Zoho bevezetése szerves része a Yettel azon stratégiájának, amellyel a hagyományos telekommunikációs szerepkörből lép tovább a komplex vállalati IT-szolgáltatói piacra. A nemrég elindított, ismétlődő adminisztratív feladatokat automatizáló UiPath szoftverrobot-megoldás után a Zoho a folyamatok és adatok összehangolásáért felel.
„A vállalatok technológiai igényei ma már konkrét üzleti problémákból táplálkoznak. Mi abban támogatjuk ügyfeleinket, hogy megtalálják a céljaikhoz legjobban illeszkedő megoldásokat, valamint a bevezetésben és a működtetésben is biztos partnerként állunk mellettük. Célunk, hogy a Yettelre a megszokott mobilhálózati szolgáltatásokon túl az ICT-fejlesztések terén is hosszú távú, megbízható technológiai társként tekintsenek.”
– emelte ki Fülöp Gábor, a Yettel üzleti értékesítési és marketing igazgatója.
További részletek: Együttműködő rendszerek. Hatékonyabb vállalati működés. Zoho a Yetteltől – Yettel
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Üzleti életre szabva: zökkenőmentes mobilitás és hatékonyság a HONOR Magic V6-tal

A hulladék energetikai hasznosítása jelenti a jövőt

Új funkciókkal bővült a KAPTÁR, a kamarai KAPacitás megosztó adatTÁR

Kutatás: ötből négy ipari szereplő szakemberhiánnyal küzd, mégsem örül mindenki az AI térnyerésének

A Schneider Electric az INTREN-t választotta digitális ügynökségi partnerének


Magyarország továbbra is Európa kevésbé átlátható használtautó-piacai közé tartozik

Jelentős fenntarthatósági eredményekről számolt be a Schneider Electric a harmadik negyedévben

4 tipp, hogy kevesebb mikroműanyag kerüljön a környezetbe a ruháinkból

Vajon milyen szakemberre lesz szükséged 3 év múlva, az AI korában?

Idén is keresik az Év Női Logisztikusát – továbbra is kevés nő dolgozik az ágazatban




Technokrata.hu
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Az elektromos autók is segíthetik a gyárak energiaellátását
Mennyi pénz vész el a sűrített levegős rendszerben?
Magyarország megerősítette helyét a második kvantumforradalomban
Jan Jaďuď lett az Ericsson magyarországi igazgatója
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
Kipróbáltuk: ECOVACS DEEBOT T90S Pro Omni – amikor már a dokkoló is takarít
A tévét is ablakpucolóval tisztítja? A kijelző bánhatja
Kyndryl: Nő az MI-beruházások megtérülése, miközben a cégek felkészültsége romlik
Műszaki-Magazin.hu
FANUC – Fröccs Fesztivál
Új korszak a lemezmegmunkálásban
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
Mennyi pénz vész el a sűrített levegős rendszerben?
Lesétált a gyártósorról a humanoid robot
Az elektromos autók is segíthetik a gyárak energiaellátását
2027-ben ismét ELECTROSUB
Mazak Open House
Ingyenes online webinársorozat a műanyag-feldolgozás jövőjéről
-

 Okoseszközök2 hét ago
Kimagasló érdeklődés övezi a Samsung Galaxy Z8 szériát Európában
-
Okoseszközök2 hét ago
Több információ, tudatosabb odafigyelés: hogyan segítheti a technológia a szülőket a baba alvása során?
-
Gazdaság2 hét ago
Drága a marketing, jöhet az AI! – Vagy mégsem?
-
Gazdaság2 hét ago
Netrisk: roham indult az Otthon Startért, a felújítási hitelek piacát is felpörgetheti az új program
-
Tippek2 hét ago
Miért hasznos a szagelszívók használata?
-
Okoseszközök2 hét ago
A Schneider Electric és az Apple közös fejlesztésével lehetnek még okosabbak és energiahatékonyabbak az otthonok
-
Gazdaság2 hét ago
Bemutatták a világ első teljesen szoftveralapú középfeszültségű kapcsolóberendezését
-
Mozgásban2 hét ago
Nagyobb hatékonyság és kényelem a téli szezonban: Az új Hankook Winter i*cept evo 4 új mércét állít fel


