
Gazdaság
Csak óvatosan a pornóval: Duplájára nőtt a felhasználók száma, akiktől innen lopták el adataikat
Egy éven belül több mint kétszeresére nőtt azoknak a felhasználóknak a száma, akiket rosszindulatú programok támadtak meg, hogy ellopják népszerű felnőtt tartalmú oldalakhoz tartozó bejelentkezési adataikat: míg 2017-ben 50 000 felhasználó esett áldozatul ilyen támadásnak, 2018-ban már 110 000.
Összességében pedig több mint 850 000 ilyen támadást észleltek. A növekedéssel párhuzamosan a sötét weben kínált lopott bejelentkezési adatok száma is megugrott, valamint a rosszindulatú programcsaládok által indított támadások száma is emelkedést mutatott.
Ezek az adatok valamint további megállapítások a Kaspersky Lab felnőtt tartalmú oldalak felhasználóit célzó 2018. évi fenyegetésekről készített jelentéséből ismerhetők meg.
Bár a pornó általában jó csaléteknek számít, ha kártékony honlapra akarják csalogatni az áldozatokat, vagy valamiféle csalási rendszerbe akarják őket bevonni, maga a felnőtt tartalom eddig mégsem számított különösebben fenyegetettnek. Az új jelentés szerint azonban a pornó, nevezetesen a pornó oldalakhoz tartozó, exkluzív tartalmakhoz hozzáférést biztosító prémium előfizetések egyre nagyobb figyelmet kapnak a csalóktól.
A felnőtt tartalmú oldalakon létrehozott prémium fiókokhoz tartozó bejelentkezési adatok megszerzéséhez a bűnözők botneteket használnak: robotok vagy eszközök láncolatát, melyek olyan kártevő programmal fertőzöttek, amelyek további káros programokat tudnak letölteni távolról, az irányító személy szándékaitól függően. A személyes adatok ellopását célzó fenyegetések esetén ezek a botnetek általában a jól ismert banki trójai vírus formáját veszik fel, csak most az a céljuk, hogy felnőtt tartalmú honlapok felhasználóit támadják.
Lekövetik az áldozat adatforgalmát, és átirányítják őket olyan hamis weboldalakra, amik tökéletesen lemásolják azt a felnőtt tartalmú oldalt, amit az áldozat eredetileg fel akart keresni, így amikor a felhasználó be akar lépni az oldalra, a program rögzíti személyes adatait. Az említett módszer egyre népszerűbb a kiberbűnözők között és legtöbbször azzal jár, hogy az áldozat személyes információi szabadon hozzáférhetővé válnak a bűnözők számára. Ráadásul az áldozatul esett felhasználókkal az is előfordulhat, hogy kizárják őket a prémium fiókjukból, amiért viszont akár évi 150 dollár előfizetési díjat is fizethettek.
A Kaspersky Lab kutatói szerint az ilyen jellegű támadások számának növekedése a kártékony programok megnövekedett eredményességéhez köthető. Az említett programok pornóhoz kapcsolódó támadásai csaknem megháromszorozódtak: 2017-ben 307 868 ilyen támadást észleltek, 2018-ban már 850 000-et. Az ilyen arányú növekedés valószínűleg a botnetek által terjesztett, a pornó oldalak belépési adatait támadó kártékony programcsaládok megemelkedett számának köszönhető. 2018-ban a Kaspersky Lab szakértői 22 változatát leplezték le azoknak a botoknak, melyek öt banki trójai vírus családot terjesztettek ilyen támadások indítására: Betabot, Gozi és Panda – amely a népszerű e-kereskedelmi oldalak felhasználóinak támadásáról is ismert -, valamint a Jimy és a Ramnit. Az utolsó kettő, hasonlóan a Gozi-hoz, új a pornós bejelentkezéses támadások terén. 2017-ben 27 botvariáció csupán 3 kártékony programcsaládot terjesztett: a Betabot-ot, a Neverquest-et és a Panda-t.
A támadások számának emelkedésével a feketepiacon megjelenő, lopott adatokat kínáló ajánlatok száma is megugrott: a kutatás szerint 2018-ban több mint 10 000-re nőtt, így 2017-hez képest megduplázódott azon egyedi ajánlatok száma, melyek prémium hozzáférést kínálnak pornó oldalakhoz. Az ár ugyanakkor nem változott – egy fiók 5-10 dollárt ér ma is.
“A pornó oldalakhoz tartozó prémium hozzáférések bejelentkezési adatait talán első ránézésre nem a legnyilvánvalóbb lopástól félteni. Ugyanakkor az a tény, hogy az ilyen adatokat áruló ajánlatok száma növekszik a sötét weben, és az ilyen kártevő programok terjesztését célzó szándékok száma is emelkedik, arra enged következtetni, hogy jövedelmező és népszerű illegális piaci üzletág lett. A felnőtt tartalmakat kínáló oldalak felhasználóinak ezért szem előtt kell tartaniuk, hogy az ilyen kártevő programok sokáig észrevétlenek maradhatnak az áldozat eszközén, kémkedve a privát tevékenysége után, illetve másoknak is lehetővé téve a kémkedést, miközben nem jelentkeztetik ki a felhasználót, így nem keltenek gyanút működésük során. Azok is veszélyben lehetnek, akik nem rendelkeznek prémium hozzáféréssel az adott oldalhoz, csak felkeresik azt, hiszen ők is megkockáztathatják, hogy kiadják személyes adataikat.”
– mondta el Oleg Kupreev, a Kaspersky Lab biztonságkutatója.
Ezen a notórius trenden kívül a Kaspersky Lab kutatói arra is rávilágítottak, hogy az olyan adathalász oldalakról származó támadások száma, melyek az egyik legnagyobb ingyenes tartalommal rendelkező pornóoldalnak álcázzák magukat, 2017 utolsó negyedévéhez képest 2018 ugyanezen időszakában megtízszereződtek.
Összességében az ilyen, felnőtt tartalmú weboldalnak álcázott adathalász oldalakra tett látogatási kísérletek száma 38 305 volt. Ezek közül a legtöbb kattintás azokra az adathalász oldalakra érkezett, amelyek a Pornhub nevű oldalnak adták ki magukat. 37 144 kísérletet tettek a webhely adathalász verziójának felkeresésére, míg összesen 1 161 ilyen kísérlet történt a Youporn, az Xhamster vagy az Xvideos oldalak esetén.
A Pornhub a következő nyilatkozatot tette közé a téma kapcsán:
„Habár az adathalászat eseteinek száma magasnak tűnik, fontos megjegyezni, hogy az oldal látogatásainak számát (2018-ban 33,5 milliárd látogatás) tekintve az adathalász kísérletek aránya nagyon alacsony (kevesebb, mint 0,0001%). Ez az alacsony százalékos arány pedig annak köszönhető, hogy a Pornhub aktívan figyelemmel kíséri és eltávolítja az adathalász webhelyeket, valamint kétfaktoros hitelesítést kínál a PornHub-fiókokba való bejelentkezéskor.”
Hogy megvédje magát a PornHub.com-nak álcázott adathalász oldalaktól:
- Ne kattintson az e-mailek rosszindulatú adathalász linkjeire: soha nem küldünk kéretlen e-maileket vagy szöveges üzeneteket bizalmas információkat, például jelszavát kérve;
- Ha kétsége támad, menjen a Pornhub.com oldalra, ahelyett hogy egy e-mail-ben található linkre kattintana;
- Mindig ellenőrizze, hogy a domain név Pornhub.com legyen;
- Mindig ellenőrizze, hogy a kapcsolat HTTPS-t használ-e, és hogy érvényes-e a tanúsítvány;
- A gyanús tevékenységeket minden esetben jelentse a security@pornhub.com címre.”
A kutatás további eredményei között szerepel:
- Biztonságosabbá vált az online pornográfiára való keresés: 2018-ban 650 000 felhasználó szembesült online forrásokból indított támadásokkal – 36%-kal kevesebb mint 2017-ben, amikor több mint egy millió ilyen támadást észleltek.
- A kiberbűnözők aktívan használják a népszerű pornó-címkéket (mint például a Pornstar vagy a HD-porn), hogy rosszindulatú programokat hirdessenek a keresési eredmények között. Összességében 87277 egyedi felhasználó szembesült ilyen kártékony programmal 2018-ban.
- A pornó témájú rosszindulatú programok választéka széles: 642 család és 57 típusú PC-fenyegetés.
- Az Android eszközökön, pornográfiának álcázott fertőzött fájlok 89%-áról derült ki, hogy AdWare.
A megfertőződés kockázatának csökkentése érdekében javasolt:
- Fordítson különös figyelmet a weboldal hitelességére. Ne látogasson olyan weboldalra, aminek legitimitásáról nem győződött meg korábban és aminek nem https-sel kezdődik az URL címe, különösen, ha az bejelentkezési adatokat kér.
- Rendelkezzen külön bankkártyával és számlával, amely korlátozott mennyiségű pénzt tartalmaz, kizárólag a prémium fiók aktiválására és az előfizetés kiterjesztésére. Ez segít elkerülni a pénzügyi veszteségeket, ha banki adatait ellopják.
- Használjon megbízható biztonsági megoldásokat a széles körű fenyegetések elleni védelem érdekében, beleértve a banki trójai programokat, mint például a Kaspersky Security Cloud és a Kaspersky Internet Security.
- Soha ne használja ugyanazt a jelszót több webhelyhez vagy szolgáltatáshoz. Erős, feltörés-biztos jelszavak létrehozására és a jelszavak fejben tartásának megkönnyítésére használjon jelszókezelő alkalmazást, például a Kaspersky Password Manager programot.
- A vállalkozások korlátozhatják a hozzáférést olyan weboldalakhoz is, amelyek nem felelnek meg a vállalati irányelveknek, mint például a pornó webhelyek, olyan kliens oldali szűrőprogramok segítségével, mint például a Kaspersky Endpoint Security for Business. A levélszemét-ellenes és az adathalászat elleni védekezésen kívül tartalmaznia kell alkalmazás- és webes vezérléseket, valamint webes fenyegetések elleni védelmet, amely felismeri és blokkolja a rosszindulatú vagy adathalász webcímek elérését.
A teljes riporthoz látogasson el a Securelist.com oldalra.





Gazdaság
Kijöttek a legfrissebb fizetési adatok: kiderült, mekkora hitelre elég a béred
A Központi Statisztikai Hivatal (KSH) héten megjelent tájékoztatása szerint 2026 júliusában bruttó 745 500 forint volt a teljes munkaidőben alkalmazásban állók átlagkeresete, míg a nettó érték 523 300 forint volt.
A bruttó mediánérték ennél lényegesen alacsonyabb, 618 200 forint volt, míg a nettó keresetek mediánértéke 437 900 forint volt. A friss kereseti adatok tükrében a Bank360 megvizsgálta, mekkora hitelösszegek felvételében gondolkodhatnak az átlag- és mediánösszegeket megkereső lakossági ügyfelek.
A KSH legutóbbi adatai szerint a teljes munkaidőben alkalmazásban álló magyarok átlagkeresete 745 500 forint volt 2026 júliusában, míg a nettó átlagkereset 523 300 forint volt ugyanezen időszakban. A hivatal számításai szerint a bruttó átlagkereset 7,5%-kal haladta meg az egy évvel korábbit, míg a nettó átlagkereset 9,1%-kal, a reálkereset pedig 7,8%-kal emelkedett. Ugyanakkor a bruttó mediánkereset továbbra is lényegesen elmarad az átlagkeresettől – előbbi 618 200 forint, míg a nettó mediánkereset 437 900 forint volt idén júliusban.
Mekkora jelzáloghitelre elég a júliusi átlagfizetés?
A friss adatok tükrében a Bank360 megvizsgálta, mekkora piaci jelzáloghitelt tud felvenni egy olyan lakossági ügyfél, akinek a keresete a júliusi átlag- illetve mediánbérrel egyezik meg. A Magyar Nemzeti Bank (MNB) által hozott szabályok értelmében jelenleg a nettó 800 ezer forintot el nem éri jövedelmek maximum az 50%-ig terhelhetők törlesztőrészletekkel, tehát az átlag- és a mediánkereset esetében is ezzel az aránnyal lehet számolni.
A fent leírtakból következik, hogy a nettó átlagkereset esetében maximum 261 650 forint, míg a nettó mediánkereset esetében maximum 218 950 forint lehet a havi törlesztőrészlet vállalható összege.
A Bank360 lakáshitel kalkulátora szerint egy 20 éves futamidejű, 33,5 millió forintos piaci jelzáloghitelnek 259 ezer és 262 ezer forint között a havi törlesztőrészlete, tehát a jelenlegi nettó átlagkeresettel megközelítőleg ez az a maximális hitelösszeg, ami felvehető (THM 7,22% – 7,43%). Hosszabb, 25 éves futamidő esetén ez az összeg ~36,5 millió forintig növelhető, ekkor ugyanis a havi törlesztőrészlet 257 ezer és 261 ezer forint között alakul (THM 7,22% – 7,42%).
Azok esetében, akiknek a bére a júliusi nettó mediánbérrel egyezik meg, a felvehető maximális hitelösszeg 20 éves futamidő mellett megközelítőleg 27,5 millió forint, ekkor ugyanis a havi törlesztőrészlet 213 ezer és 219 ezer forint között alakul (THM 7,22% – 7,75%). Hosszabb, 25 éves futamidő esetén a hitelösszeg maximuma 30 millió forint, aminek a havi törlesztőrészlete 211 ezer és 219 ezer forint között mozogna (THM 7,22% – 7,72%).
Lényegesen magasabb összegeket vehetnek fel azok, akik jogosultak az Otthon Start Program kamattámogatott lakáshitelére, hiszen nekik az állami támogatás révén lényegesen alacsonyabb, mindössze 3%-os kamattal kell számolniuk. A konstrukció keretein belüli legmagasabb, 50 millió forintos hitelösszegnek 25 éves futamidő esetén 237 ezer forint körül alakul a havi törlesztőrészlete (THM 3,03% – 3,06%), így az bőven belefér a júliusi nettó átlagkereset 50%-ába, vagyis a legalább ennyit kereső adósok akár a teljes hitelösszeg felvételére is képesek lehetnek.
A nettón mediánbért keresőkről ez már nem mondható el, így az ő esetükben alacsonyabb a felvehető hitelösszeg. Az ő esetükben, amennyiben a futamidő 25 év, úgy a felvehető maximális hitelösszeg 46 millió forint, aminek a havi törlesztőrészlete 217 – 219 ezer forint között mozog (THM 3,03% – 3,06%).
Amennyiben a futamidő csak 20 év, úgy a nettó mediánbért megkeresők esetében 39 millió forint a felvehető maximum (216 – 217 ezer forint havi törlesztőrészlet, THM 3,03% – 3,06%), de ekkora időtávon a nettó átlagkeresetet keresők esetében is alacsonyabb, 47 millió forintos összeg vehető fel (260 – 261 ezer forintos havi törlesztő, THM 3,03% – 3,06%).
Mekkora személyi hitelre elegendő a júliusi átlagkereset?
Ami a személy hitelek piacát illeti, ott továbbra is a nettó átlagkeresetet megkereső ügyfelek akár a jelenlegi legmagasabb, 15 millió forintos hitelösszeget is képesek felvenni, feltéve, hogy a hitelösszeg megfelelően hosszú futamidővel társul. 7 éves futamidővel számolva a jelenlegi személyihitel-ajánlatok alapján havi 245 ezer és 258 ezer forint között alakul a havi törlesztőrészlet (THM 9,90% – 12,00%), ami már belefér a jegybank által előírt keretbe.
A nettó mediánbért keresők esetében értelemszerűen még hosszabb, 9 éves futamidőre van szükség ahhoz, hogy a 211 ezer forintos (THM 10,68%) havi törlesztőrészlet beleférjen a jövedelem 50%-ába. Amennyiben valaki ennél rövidebb, 8 éves futamidő mellett szeretne személyi hitelt felvenni, úgy a hitelösszeget is csökkenteni kellene. Példának okáért, 14 millió forint személyi hitel esetében, amennyiben a futamidő 8 év, úgy a törlesztőrészlet 208 ezer és 223 ezer forint között alakul (THM 9,94% – 12,22%), így az ajánlatok többségét el tudná fogadni egy mediánbért megkereső ügyfél.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
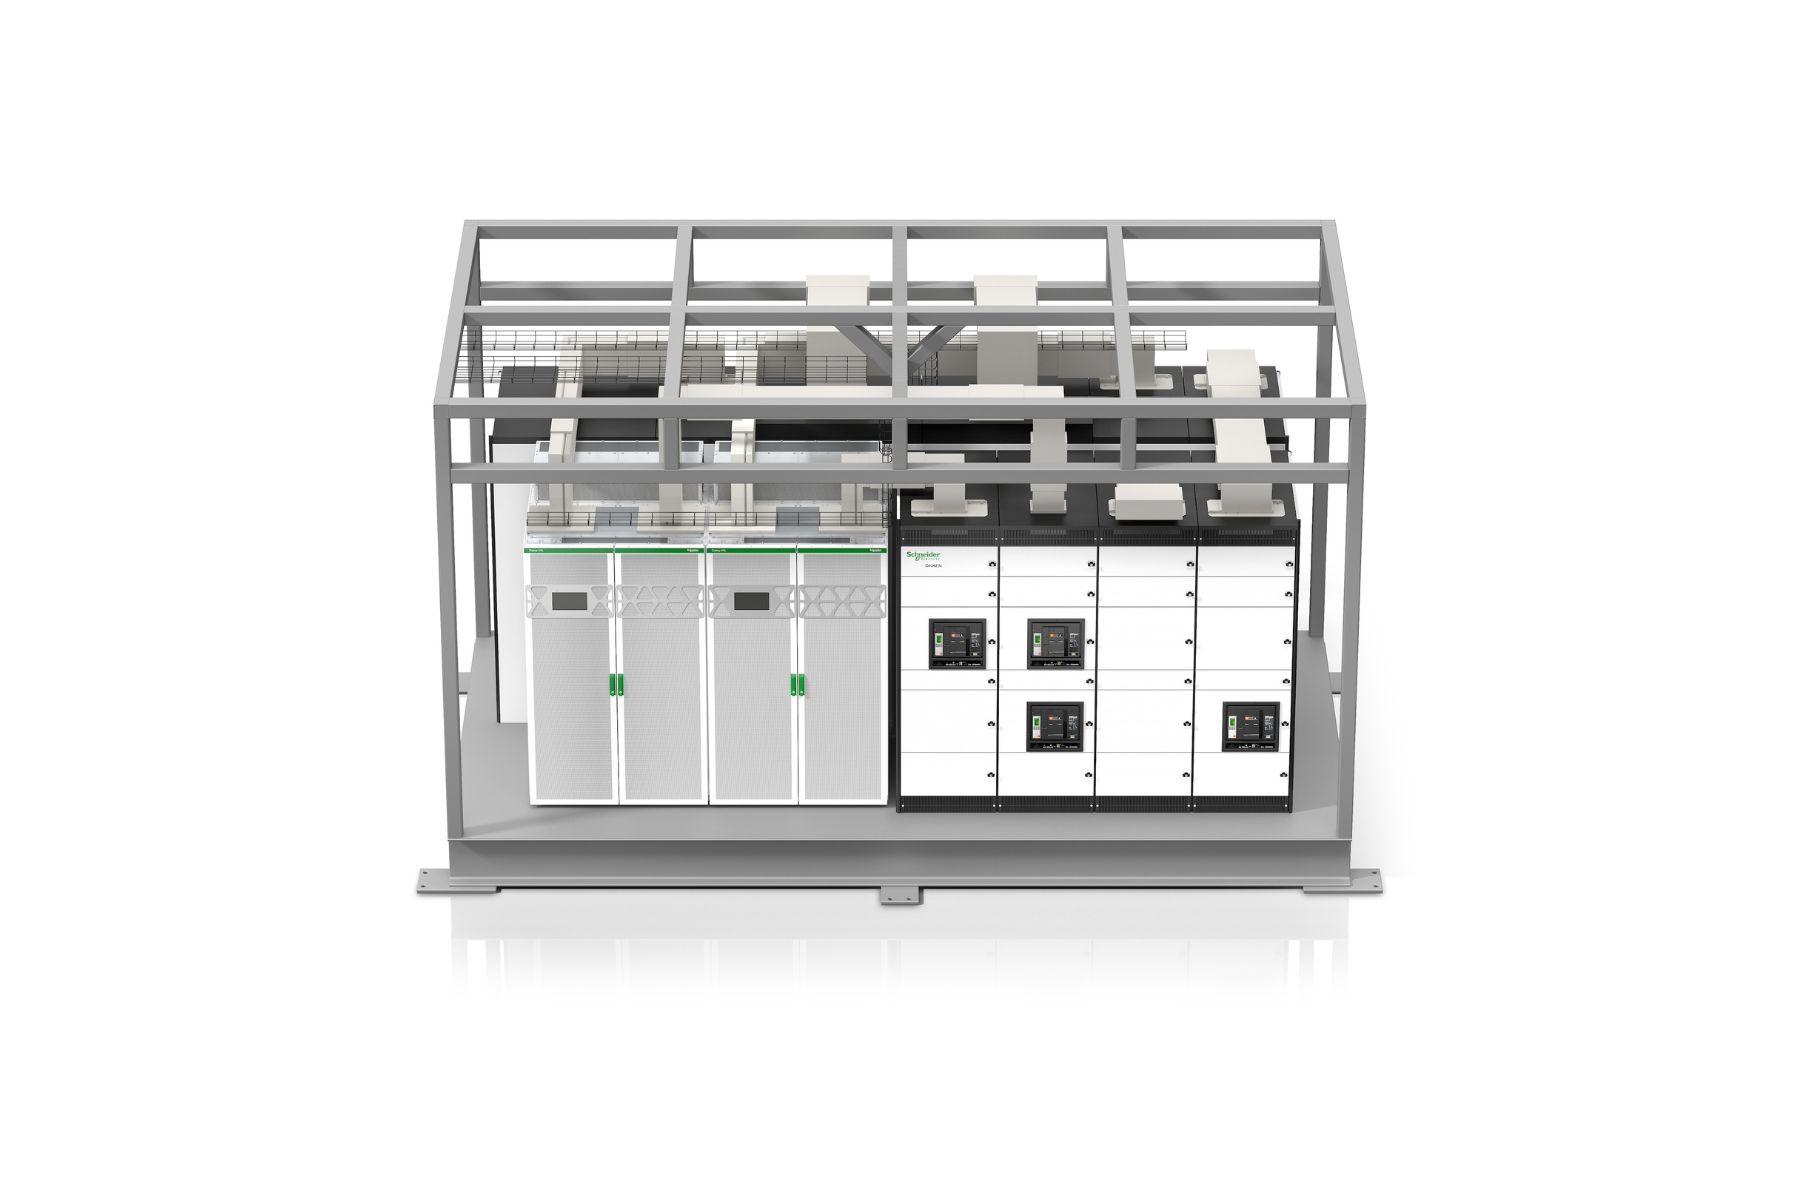
Gyorsan telepíthető, skálázható és az ellenállóképességet jelentős mértékben növelő áramellátási megoldásokat mutatott be a Schneider Electric.
A világ egyik vezető energia-technológiai vállalatának új, előregyártott tápegység-moduljait kimondottan a hiperméretű, illetve a mesterséges intelligencia (MI) alkalmazásokat kiszolgáló adatközpontok igényeinek figyelembevételével fejlesztették ki.
A mesterséges intelligencia gyors térhódításával az adatközpontok üzemeltetőin egyre nagyobb a nyomás, hogy minél gyorsabban és nagyobb léptékben kezdjenek el használni nagy sűrűségű infrastruktúrát. A hagyományos, egyedi igények alapján készült, előre gyártott áramellátási megoldások esetében azonban gyakran 12–14 hónap is eltelik a telepítésig, ami problémát jelent azok számára, akik szeretnék gyorsan bővíteni a kapacitásukat.
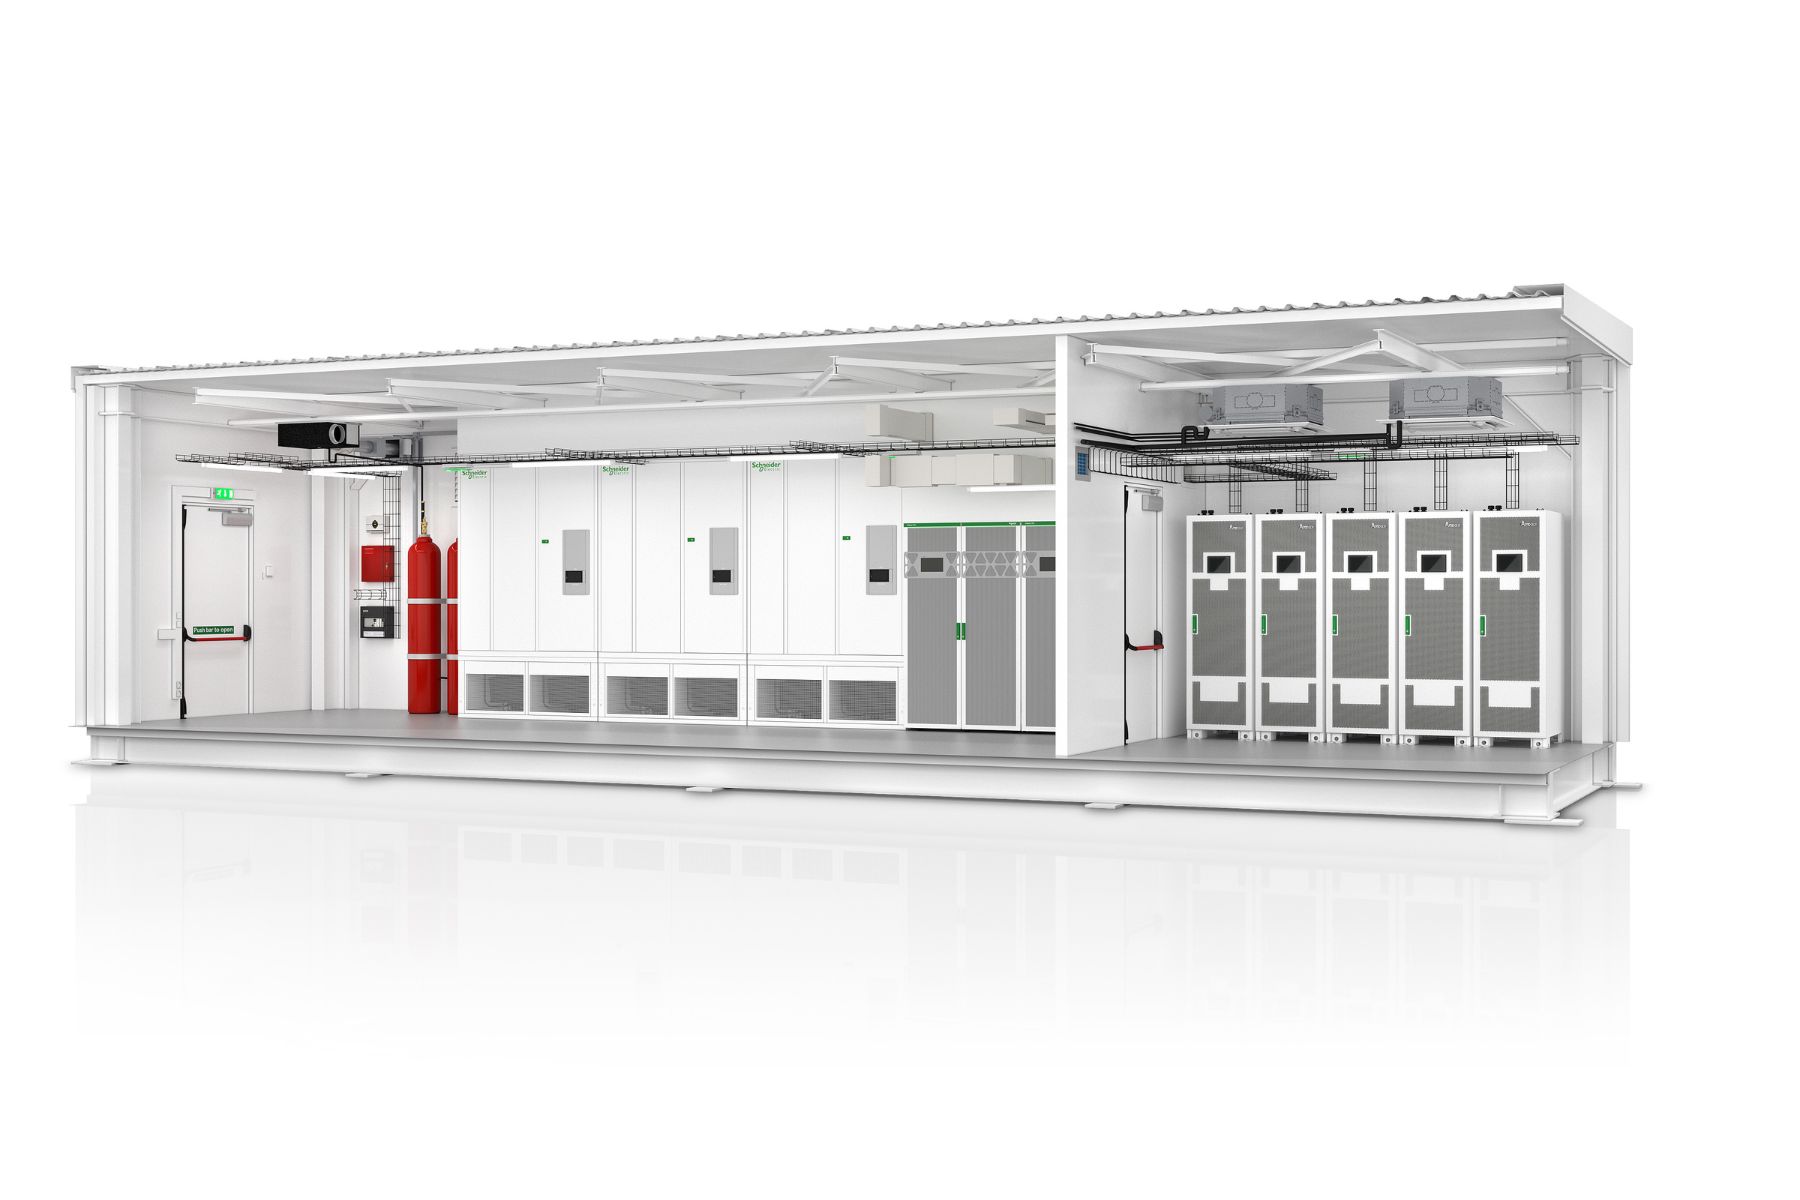
A Schneider Electric új, szabványosított megközelítése megoldást kínál erre a kihívásra azáltal, hogy egyszerűsíti a specifikációs, tervezési és árajánlat-készítési folyamatokat, lehetővé téve az előre gyártott áramellátási infrastruktúra akár hat hónap alatt történő legyártását. A Schneider Electric legújabb, Galaxy VXL (GVXL) UPS-technológiájára épülő új megoldások modulonként akár 2,5 megawatt (MW) teljesítményt nyújtanak, így a vállalat eddigi legnagyobb, egyetlen konténerből álló, előre gyártott tápellátási megoldásának számítanak.
Az új berendezéseket a Schneider Electric és az NVIDIA legújabb, a GB300 NVL72 platformhoz használható, integrált energiagazdálkodási és folyadékhűtés-vezérlőket tartalmazó referencia-tervei alapján, skálázható „tápegység-blokkoknak” tervezték meg. Ez a konstrukció lehetővé teszi az ügyfelek számára, hogy gyorsan telepítsenek MI-kompatibilis tápellátási infrastruktúrát a nagy teljesítményű számítástechnika (HPC), az MI-képzésben részt vevő rendszerek és a GPU-intenzív munkamenetek támogatására.
A szabványosított referencia-tervekben elérhető új portfólió – amely dedikált, 2 MW, 2,25 MW, illetve 2,5 MW konfigurációjú tápegység-modulokat és -kereteket tartalmaz – fokozott sebességet, kiszámíthatóságot és skálázhatóságot biztosít a mesterséges intelligencia alkalmazásokat kiszolgáló adatközpontokban.
„A mai adatközpont-üzemeltetők hatalmas nyomás alatt állnak, hogy az MI-kompatibilis infrastruktúrát minél gyorsabban, hatékonyabban és nagyobb léptékben állítsák üzembe. Előre gyártott áramellátó rendszereink szabványosításával és Galaxy VXL UPS-technológiánk beépítésével lehetővé tesszük a hiperméretű, neocloud és kolokációs szolgáltatók számára, hogy a skálázható, nagy sűrűségű áramellátási infrastruktúrát évek helyett mindössze hónapok alatt munkába állíthassák. Ez jelentős előrelépésnek számít ügyfeleink következő generációs mesterséges intelligencia-gyárak, mesterséges intelligencia-központok és nagyméretű digitális infrastruktúrák kiépítésére vonatkozó törekvéseinek támogatásában”
– mondta el Polóny Tibor, a Schneider Electric „Secure Power & Data Centers” üzletágának hazai vezetője.
Áramellátási infrastruktúra az MI-t kiszolgáló adatközpontok igényeire tervezve
Az új, előre gyártott tápegység-modulokat és -kereteket kifejezetten a mesterséges intelligencia és a következő generációs adatközpontok igényeit figyelembe véve alakították ki, hogy megfeleljenek a számítási kapacitás gyors növelésére vonatkozó igényekből és a nagyléptékű mesterséges intelligencia-bevezetésekből adódó, egyre növekvő teljesítménysűrűségi követelményeknek.
Az előre gyártott tápegység-keretek egy gyárilag tesztelt keretben integrálják a Schneider Electric technológiáit, köztük a Galaxy VXL UPS-t, a kapcsolóberendezéseket, a hűtőrendszereket, a lítium-ion akkumulátor-technológiát és az áramelosztó rendszereket. A szürke tér környezetekbe, beltéri telepítésre szánt tápegység-keretek ugyanezt az alapvető elektromos infrastruktúrát biztosítják nyitott formátumban.
Az új megoldások moduláris IT-podokkal is kombinálhatók, így teljes, az MI alkalmazásával kapcsolatos elvárásokra felkészített infrastruktúra-platformot biztosítanak, amely megfelel a Schneider Electric mesterséges intelligencia referencia-terveinek és az NVIDIA-alapú referencia-architektúráknak.
A skálázható telepítésre tervezett megoldás révén több modult egymás mellett, „tápegység-blokként” lehet használni, lehetővé téve az ügyfelek számára, hogy az infrastruktúra kapacitását akár több tíz megawattra bővítsék.
Gyártás és tesztelés Barcelonában
Az új, előre gyártott tápegység-modulokat és tápegység-kereteket a Schneider Electric barcelonai, Sant Boi de Llobregat telephelyén tervezik, gyártják és tesztelik. Az üzemet a közelmúltban bővítették a moduláris adatközponti infrastruktúra iránti növekvő globális kereslet kielégítése érdekében.
A gyár és a nagyméretű logisztikai központ – amely az egyik legfontosabb európai helyszín a Schneider Electric EcoStruxure Modular Data Center portfóliójának tervezése, gyártása és integrálása szempontjából – 5000 m²-es, kizárólag gyártásra szánt területtel rendelkezik, annak érdekében, hogy minél hatékonyabban tudja kiszolgálni a gyors piacra lépés, a kiszámíthatóság és a mesterséges intelligencia korszakának megfelelő, rugalmas adatközponti megoldások iránti, egyre növekvő ügyféligényeket.
A moduláris adatközpontok és az előre gyártott energiaellátási infrastruktúra területén szerzett több mint 15 éves szakértelmével a Schneider Electric tovább bővíti az MI-kompatibilis adatközponti portfólióját, amely kiterjed az energiaellátásra, a hűtésre, a rackekre, a szoftverekre, a moduláris infrastruktúrára és az integrált MI-referenciaarchitektúrákra.
Az új energiaellátási megoldások Európában már elérhetők, Észak-Amerikában még ebben az évben, később pedig további nemzetközi piacokon és az ázsiai-csendes-óceáni térségben is elérhetővé válnak.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A szabálykövető vállalkozás ne versenyhátrányból, hanem versenyelőnyből induljon
Az MVÜK közel 150 vállalatvezető tapasztalatai alapján készített white papert a magyar kkv szektor elvárásairól és vállalásairól, melynek megszületéséhez Kapitány István az MVÜK-ban tett júniusi látogatása adott fontos biztatást.
Az anyagból kiderül, hogy a magyar kis- és középvállalkozások nem több államot kérnek, hanem jobb államot: kiszámítható szabályokat, tiszta versenyt, működő közigazgatást, gyorsabb állami folyamatokat, hozzáférhető finanszírozást és érdemi szakmai párbeszédet. Cserébe stabil foglalkoztatást, tisztességes működést, beruházást, innovációt és Magyarországon maradó gazdasági értéket kínálnak. A white papert az MVÜK eljutatta a Gazdasági és Energetikai Minisztériumba.
A kiszámíthatóság a vállalkozások legfontosabb kérése
A vállalatvezetők szerint a bizonytalanságnak közvetlen gazdasági ára van: munkaerő felvételét, beruházásokat, hitelfelvételt és technológiai fejlesztéseket is visszafoghat. A finanszírozási, energetikai, szabályozási és munkaerőpiaci kockázatok ellenére a cselekvési készség megmaradt, a vállalkozások készek fejlődni, ha ehhez kiszámítható és tisztességes feltételeket kapnak.
A white paper legfontosabb javaslatai között szerepel a hosszabb távon értelmezhető gazdaságpolitikai irány, az érdemi szakmai egyeztetés a jelentős jogszabályváltozások előtt, az egyszerűbb adózás és kevesebb adminisztráció, a gyorsabb állami ügyintézés, valamint a tiszta és kiszámítható verseny. A vállalkozások szerint a szabálykövető működésnek nem versenyhátrányt, hanem versenyelőnyt kell jelentenie. A közbeszerzéseknél és pályázatoknál pedig a legalacsonyabb ár mellett a minőségnek, a megbízhatóságnak, a foglalkoztatásnak és a létrehozott hazai, vagy európai hozzáadott értéknek is nagyobb súlyt kell kapnia.
A kkv szektor nemcsak kér, hanem vállal is
A vállalkozói oldal természetesen a saját felelősségét is megfogalmazta abban, hogy egy harmonikus, kétoldalú kapcsolódás jöhessen létre az állam és a vállalatok között. A kkv-k vállalják a tisztességes adózást, a fehér foglalkoztatást, a szerződéses kötelezettségek teljesítését és a munkavállalók hosszú távú megtartását.
A kiszámíthatóbb környezetben felszabaduló forrásokat lehetőség szerint bérekbe, képzésbe, technológiai megújulásba, digitalizációba, innovációba, energiahatékonyságba és termelékenységnövelésbe forgatnák vissza. Továbbá erősítenék a hazai és európai beszállítói kapcsolatokat, fejlesztenék saját termékeiket és márkáikat, és nagyobb szerepet vállalnának a fiatalok képzésében, a tudásmegosztásban és a társadalmi felzárkózásban. Éppen ezért fontos kiemelni, hogy a központi üzenet ezért nem egyoldalú követelés, hanem partnerségi ajánlat. Az állam kiszámítható és tisztességes feltételeket teremt, ezzel egyidejűleg a vállalkozások pedig értéket hoznak létre, amellyel a magyar gazdaság és társadalom is jól jár.
“Azért kezdeményeztem ezt a közös munkát, mert az állam és a vállalkozások kapcsolatában a „kívánalom és a kínálat” csak együtt teremthet valódi egyensúlyt. Kennedy elnök örök érvényű gondolata nyomán az elvárásaink mellett meg kell tudnunk fogalmazni, mit adhatunk mi, a magyar KKV-k az országnak. Az MVÜK 150 tagja ennek fényében fogalmazta meg azt a gondolatsort, amely meggyőződésem szerint egybeesik a hazai KKV egészének véleményével. Az MVÜK White Papere tehát egyszerre javaslatcsomag és vállalás: ha úgy tetszik partnerségi ajánlat Magyarország sikeréért.”
– mondta Iglódi Csaba az OnlyCEO klub alapítója és vezetője, az MVÜK társtulajdonosa.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Kiszáradó Velencei-tó: nem vízhiány van, hanem alkalmazkodási válság

A rezsiről már nem csak télen érdemes beszélni

Az LG electronics megkezdte 5G-alapú intelligens telematikai megoldásának tömeggyártását

A magyarok közel fele akciókkal spórol nyáron a Viber felmérése szerint

Újabb magyar szakember kapott régiós feladatot a Schneider Electricnél


Automatizálás egy erdélyi ásványvízüzemben

Pénzügyminisztérium: A valóság költségvetése

Vigyázzunk egymásra! Kampány a fiatalok biztonságáért

Nem ugyanaz a jó képernyő tízévesen és húszévesen

Folytatódhat a Demján Sándor Tőkeprogram



Technokrata.hu
A területi kamarák elnökei bizalmat szavaztak Nagy Eleknek
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
Megjelent a Siemens Designcenter
MKIK: az árrésstop mára versenytorzító, kivezetése haladéktalanul szükséges
Sokkal többet tudnak rólunk a kamerák, mint gondolnánk
Sztárviszályok a zenében: így pörgeti fel a nyilvános dráma a lemezeladásokat
A vállalatok hamis biztonságérzete jelentheti a legnagyobb IT-biztonsági kockázatot
Füldugó márkák Magyarországon: miben különböznek az ismert gyártók?
Most már 500 ezer ember élvezi a MyMediaMarkt hűségprogram előnyeit
A mémekre válaszolunk, köszönni viszont elfelejtünk
Műszaki-Magazin.hu
Fizikai AI – Intelligenssé tett gépek
Moduláris PKD szármaró
Autonóm fuvarozás az IAA-n
A Siemens és a P&G világszerte kiterjeszti az AI-alapú minőségellenőrzést
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
Az Ecoclean új EcoCbase rendszere
NeurON: sokszínű tudomány, sokféle hullámhosszon
Az Európai Parlament elfogadta az új e-kereskedelmi és vámügyi szabályokat
Megjelent a Siemens Designcenter
Kia PV7: nagyobb hatótáv, nagyobb tér
-

 Gazdaság2 hét ago
Az LG kibővített AI-otthon ökoszisztémával érkezett az IFA 2026-ra
-
Gazdaság2 hét ago
A Xiaomi Auto 2027-től Európában is kapható lesz
-
Gazdaság2 hét ago
A következő válságot még nem látjuk, de az AI már keresheti a nyomait
-
Tippek2 hét ago
Sztrádára fel: a biztonságos autópályás közlekedés írott és íratlan szabályai
-
Tippek2 hét ago
Ingyenes mérnöki mentorprogram indul a középiskolásoknak
-
Gazdaság2 hét ago
Az átvilágítás első szakasza vezetési és kontrollhiányosságokat tárt fel az MKIK Tőkealap-kezelő Zrt.-nél
-
Szórakozás2 hét ago
A szupererő, ami mindannyiunkban ott rejlik
-
Okoseszközök2 hét ago
Bevált smart home megoldások – 10 praktikus példa a modern otthonhoz


