

Gazdaság
4 tipp a jobb védekezéshez, ami nem gátolja a hatékony (táv)munkát

Fenekestől felfordult az életünk.
A világjárvány miatt a legtöbb vállalat működése megváltozott, és aki csak teheti, otthonról dolgozik. Ez azonban feladja a leckét a cégek IT-biztonsági részlegeinek, hiszen teljesen új feltételek mellett kell gondoskodniuk a biztonságról. A Micro Focus szakértői szerint fontos, hogy a szakemberek olyan megoldásokat használjanak a kockázatok és a felhasználói tevékenységek monitorozásához, illetve a hozzáférések és a fájlok biztonságának növeléséhez, amelyek egyúttal a munkavégzés hatékonyságának fenntartását is biztosítják.
Ami a járvány hatására az utóbbi pár hónapban történik világunkkal, az olyan, mint egy megvalósult sci-fi regény. Az élet minden területén olyan új helyzetekkel szembesülünk, amilyenekre sosem számítottunk, így a „business as usual” kifejezés is értelmét vesztette. A kiberbűnözők a jelek szerint azonban nem kapták meg erről a memót. Egyre gyakrabban támadnak, visszaélve a nehéz helyzettel, sőt, bizonyos esetekben magát a vírust is kihasználják a rosszindulatú tevékenységeikhez. Hamis üzeneteket küldözgető csalók például különféle, a COVID-19-hez kapcsolódó hazugságokkal próbálnak pénzt vagy adatokat kicsikarni a hiszékeny és aggódó emberekből.
Mindeközben a vállalatok gőzerővel azon dolgoznak, hogy minél gyorsabban tudjanak alkalmazkodni az új helyzethez, a legtöbb esetben részben vagy teljes egészében otthonról dolgozó személyzettel. A prioritás most az üzleti működés fenntartása vagy újraindítása, a kiberbiztonsági kockázatok kezelése pedig a háttérbe szorul, mivel ez utóbbi sokszor a hatékonyság rovására megy. Léteznek azonban olyan gyakorlatok és megoldások, amelyek támogatják az agilitást, ugyanakkor hatékonyan csökkentik a távoli munkavégzési környezethez társuló kockázatokat.
Új típusú veszélyek monitorozása
A kiberbűnözők előszeretettel vetnek be COVID-19-témájú adathalász e-maileket, rosszindulatú kódokat tartalmazó dokumentumokat és oldalakat, illetve social engineering technikákat, hogy beférkőzhessenek a vállalatok rendszereibe. Érdemes tehát kiemelt figyelmet fordítani az ilyen jellegű fenyegetések kivédésére. Ahhoz, hogy ezt támogatni tudják, a Micro Focus a biztonsági információkat és eseményeket kezelő ArcSight megoldását egy olyan csomaggal egészítette ki, amely kifejezetten a koronavírushoz kapcsolódó malware-eket vizsgálja.
Biztonságos hozzáférés a távoli felhasználóknak
Mivel rengeteg alkalmazott dolgozik távolról, ezért jóval nehezebbé vált a fenyegetések központosított kezelése, azonosítása és megelőzése. Csökkenti azonban a rizikót, ha VPN-hálózatot használunk, biztosítva a titkosított forgalmat a céges hálózat és a végpontok között. Tovább növeli a biztonságot, ha többlépcsős hitelesítést alkalmazunk a felhasználók bejelentkeztetésénél, tehát a jelszó és felhasználónév kombinációja mellett egyéb azonosítást is megkövetelünk, például a felhasználónak be kell gépelnie egy, a telefonjára küldött kódot is.
Természetesen a többféle autentikációs módszer együttes kezelése nehézségeket okozhat, a NetIQ Advanced Authentication segítségével azonban egyszerűen, egyetlen keretrendszeren belül kezelhetők a különféle hitelesítési technológiák. Ezt a megoldást ráadásul a Micro Focus július végéig ingyenesen bocsátja a vállalatok rendelkezésére, hogy megkönnyítse számukra a biztonság fenntartását a válságos helyzetben is.
Dokumentumok és fájlok biztonságos elérése
Nem kell kompromisszumot kötni, ha meg akarjuk őrizni a vállalati dokumentumok biztonságát, illetve szeretnénk, hogy a felhasználóink bármilyen eszközről elérjék a munkájukhoz szükséges fájlokat. Létezik olyan „vállalati felhasználásra szánt Dropbox” eszköz, amellyel mindez megvalósítható. A Micro Focus Filr pont ilyen, ráadásul ezt is térítésmentesen vehetik igénybe a szervezetek egészen szeptember végéig.
Felhasználói profilokkal történt visszaélések megfigyelése
A jelenlegi körülmények között nehéz megállapítani, mi számít normálisnak. Azok a paraméterek, amelyeket néhány hónapja annak tekintettünk és ennek megfelelően beállítottunk a monitorozó rendszerünkben, mára elavultnak számítanak. A felhasználói tevékenységeket követő rendszernek gyorsan kell alkalmazkodnia az új feltételekhez, és képesnek kell lennie a távolról dolgozó alkalmazottak megfigyelésére is, hogy észlelhessük az elmúlt hetek aktivitásaihoz képest gyanús tevékenységeket. A felügyelet nélküli gépi tanulást alkalmazó technológiák, köztük például az Interset UEBA szerencsére megbirkóznak ezzel a feladattal. A megoldás képes gyorsan, napokon belül alkalmazkodni az új helyzethez, feltérképezni és elemezni az új szokásokat, és meghatározni, milyen új tevékenységek számítanak normálisnak, ehhez mérten pedig azonosítani a kétes tevékenységeket. Így a szoftver értesíti a vállalat szakembereit, ha egy felhasználó például olyan bizalmas fájlokat ér el, amelyek nem feltétlenül szükségesek a munkájához. Ezáltal még azelőtt megelőzhető az adatlopás és a károkozás, mielőtt megtörténne a baj.


Gazdaság
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
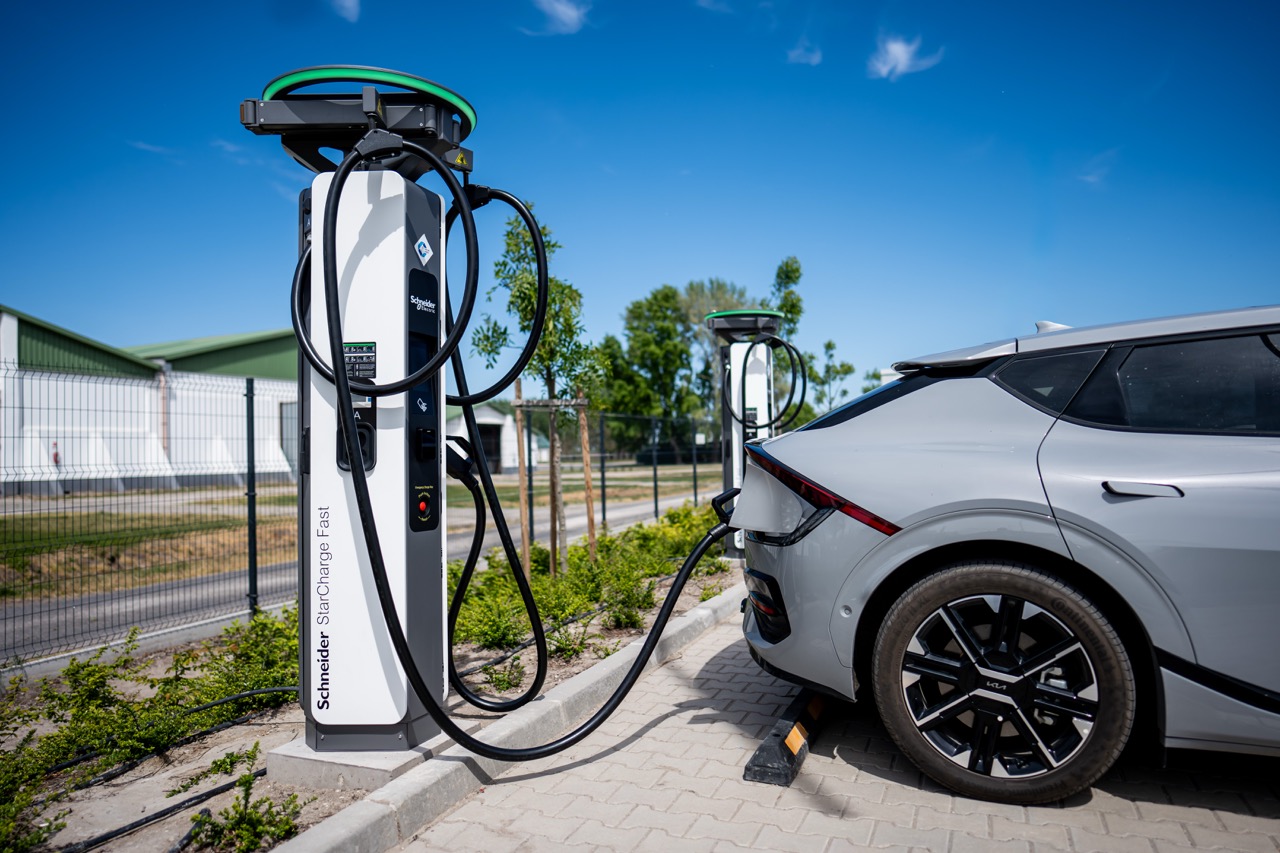
Magyarországon 2026 első kilenc hónapjában 10 443 új, tisztán elektromos személyautót helyeztek forgalomba, 30,1 százalékkal többet, mint egy évvel korábban.
Az Európai Unióban ugyanekkor 48,5 százalékkal nőtt a regisztrációk száma az Európai Autógyártók Szövetsége (ACEA) szerint. A Schneider Electric négyéves hazai flottatapasztalata azt mutatja, hogy az elektromos céges autók üzemeltetési költségét jelentősen befolyásolja, hol és hogyan töltik őket.
Az ACEA október 22-i összesítése szerint 2026 első kilenc hónapjában 1 931 465 új, tisztán elektromos személyautót helyeztek forgalomba az Európai Unióban. Az új autók piacán a tisztán elektromos hajtás részesedése az egy évvel korábbi 16,1 százalékról 22,7 százalékra nőtt, ezzel a második legnépszerűbb hajtástípus lett. A növekedés üteme országonként eltért. Franciaországban 79,1, Németországban 58,1, Belgiumban 15,7 százalékkal nőtt az új villanyautók száma. Magyarországon a tisztán elektromos modellek részesedése az új személyautók piacán 8,4-ről 9,6 százalékra emelkedett.
A nyilvános töltőhálózat is bővült. A Transport and Environment elemzése szerint 2025 végén 1,1 millió nyilvános töltő működött az EU-ban, ötször annyi, mint 2020-ban. 2026 júniusára az uniós közúti törzshálózat 79 százaléka teljesítette azt a célt, hogy legfeljebb 60 kilométerenként elérhető legyen gyorstöltés. A Schneider Electric szerint a növekvő töltési igények kiszolgálásához a töltőhálózat további bővítése mellett a villamosenergia-hálózat korszerűsítésére is szükség van. A vállalati flották átállása az egész autópiacra hatással lehet. Az Európai Bizottság adatai szerint az EU-ban az új személyautók mintegy 60 százalékát jogi személyek nevére helyezik forgalomba.
„Az elektromos közlekedésre való átállás idén jelentősen felgyorsult Európában, de az uniós tagállamok eltérő ütemben haladnak. Ahhoz, hogy ez a lendület egész Európában kitartson, a töltőinfrastruktúra bővítése mellett célzott állami ösztönzőkre is szükség van. Ezekkel elsősorban a vállalatok flottáinak elektrifikációját érdemes támogatni. Ennek előnyeit a magánvásárlók is érezhetik: általánosan csökkennek az árak, több elektromos autó kerülhet a használtautó-piacra, szélesebb körben válhat elérhetővé a töltés és így többen juthatnak megfizethető elektromos autóhoz”
– mondta Lukács Tamás, közép-kelet-európai regionális stratégiavezető.
A Schneider Electric magyarországi flottájában 140 elektromos autó üzemel. A vállalat minden telephelyén biztosít töltési lehetőséget, az elektromos céges autót használó munkatársak kétharmada pedig a cég által biztosított saját gyártású otthoni töltővel is rendelkezik. A hazai flottatapasztalatok szerint az otthoni vagy telephelyi töltés havi költsége a rendszeres nyilvános gyorstöltés költségének akár kevesebb mint harmada is lehet.
A töltési adatok ismeretében a vállalatok meghatározhatják, hol van szükség új töltőpontokra, és milyen teljesítménnyel érdemes kiépíteni őket. A töltés időzítésével a telephely fogyasztási csúcsai is mérsékelhetők.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Kilométeróra-csalásért akár egy év szabadságvesztés is kiszabható Magyarországon – de mi történik a gyakorlatban?
Magyarországon a kilométeróra visszatekerése akár egy év szabadságvesztéssel is büntethető.
A gyakorlatban azonban a rendőrség által 2025-ben lezárt 47, kilométeróra-csalással kapcsolatos ügy közül mindössze egy esetben alkalmaztak megrovást – derül ki azokból az adatokból, amelyeket a carVertical az Országos Rendőr-főkapitányságtól kapott.
A carVertical a hivatalos bűnüldözési adatokat saját, futásteljesítmény-eltérésekre vonatkozó eredményeivel vetette össze, hogy pontosabb képet kapjon arról, hogyan jelennek meg a kilométeróra-csalások a statisztikákban, és miként kezelik ezeket az eseteket a gyakorlatban. Az adatokból látható, hogy a rendőrség, a bíróságok és más intézmények az eljárás különböző szakaszait rögzítik, ezért az összkép jóval összetettebb annál, mint amit önmagában a maximálisan kiszabható büntetés sugall.
2025-ben 47 ügyet zártak le – mindössze egy végződött szankcióval
A magyar rendőrség az Egységes Nyomozó Hatósági és Ügyészségi Bűnügyi Statisztika (a továbbiakban: ENyÜBS) rendszerében tartja nyilván a kilométeróra-csalással kapcsolatos adatokat. A rendőrség a következő számokat közölte:
|
2025 |
2026 I. félév |
|
| Beérkezett feljelentések |
18 |
16 |
| Regisztrált bűncselekmények |
10 |
1 |
| Az adott évben lezárt ügyek |
47 |
20 |
| – lezárva: az elkövető nem volt azonosítható |
8 |
1 |
| – lezárva: a bűncselekmény elévült |
30 |
14 |
| – lezárva: az ügy szankcióval végződött |
1 |
0 |
Forrás: magyar rendőrség, ENyÜBS-statisztika, a carVertical közvetlen adatkérésére adott válasz alapján.
Ezek az adatok nem értelmezhetők egyetlen, a feljelentéstől a végkimenetelig tartó folyamatként. Az ENyÜBS egy követő jellegű statisztikai rendszer, ami azt jelenti, hogy egy 2025-ben lezárt ügy akár egy korábbi évben is indulhatott. A rendőrség azt is jelezte, hogy a 2026 első félévére vonatkozó adatok egyelőre előzetesek.
A magyar jog külön bűncselekményként kezeli a kilométeróra-adatok meghamisítását. A Büntető Törvénykönyv 348. §-a szerint aki jogtalan haszonszerzés céljából meghamisítja a gépjármű kilométer-számlálója által jelzett értéket, egy évig terjedő szabadságvesztéssel büntethető. A rendelkezés nem határoz meg konkrét összegű pénzbüntetést.
A büntetés utólagos – az átláthatóság a megelőzést szolgálja
A vásárlók szempontjából azonban a hatósági eljárás csak akkor kezdődik, amikor a csalás gyanúja már felmerült. A közvetlenebb kockázat az, hogy valaki olyan autóért fizet, amelynek kijelzett futásteljesítménye nem tükrözi a jármű valós előéletét. Az alacsonyabb kilométeróra-állás befolyásolhatja, hogyan ítéli meg a vevő az autó értékét, elhasználtságát és várható karbantartási költségeit.
Hogy a hivatalos adatokat piaci összefüggésbe helyezze, a carVertical azt is megvizsgálta, milyen gyakran fordul elő futásteljesítmény-eltérés a felhasználói által ellenőrzött járműveknél. A vállalat átláthatósági indexe szerint a Magyarországon lekért járműtörténeti jelentések 5,3%-ában találtak kilométeróra-manipulációra utaló jeleket, vagyis körülbelül minden 19. ellenőrzött autónál. Ez az arány közvetlenül nem hasonlítható össze az országos bűnüldözési statisztikákkal, de jól mutatja, hogy a carVertical felhasználói által ellenőrzött autóknál milyen gyakran jelennek meg futásteljesítmény-eltérések.
„Az egyéves maximális szabadságvesztés szigorúnak hangzik, de egy vásárló számára a legfontosabb kérdés jóval korábban felmerül: még a fizetés előtt felismerhető-e, hogy visszatekerték az autó kilométeróráját? A maximálisan kiszabható büntetés csak az egyik része a történetnek – az is számít, hogy a csalás gyanúját sikerül-e felismerni, kivizsgálni, és az ügyet végső döntésig eljuttatni.
Ha a felhasználóink által Magyarországon ellenőrzött autók közül nagyjából minden 19.-nél futásteljesítmény-eltérésre utaló jelek mutatkoznak, különösen fontos a megbízható előéleti adatokhoz való hozzáférés, hiszen így a probléma még időben felismerhető, nem csak utólag, a következmények jelentkezésekor”
– hangsúlyozza Ramūnas Pletkus, a carVertical autóipari szakértője.
Európában továbbra is széttagoltak a kilométeróra-csalásokra vonatkozó adatok
A helyzet még összetettebb, amikor egy autó országhatárokon át kerül egyik piacról a másikra. A carVertical átláthatósági Indexe szerint a magyarországi felhasználók által lekért járműtörténeti jelentések 50,11%-a olyan autóhoz kapcsolódott, amelyet korábban más országban is nyilvántartásba vettek. Vagyis körülbelül minden második ellenőrzött járműnek volt külföldi előélete.
A jármű futásteljesítményére vonatkozó adatok különböző nemzeti vagy magánadatbázisokban lehetnek nyilvántartva, így a vásárlók és a hatóságok nehezebben kapnak teljes képet az autó előéletéről. A korábbi kilométeróra-állásokhoz való hozzáférés ezért a vásárlók védelmének fontos eszköze lehet, különösen importált használt autóknál.
„Európában nemcsak a kilométeróra-csalásért kiszabható büntetések térnek el országonként, hanem a bűncselekmény meghatározása és nyilvántartása is. Az egységesebb besorolás és a járműadatok hatékonyabb megosztása pontosabb képet adna a probléma valódi mértékéről, és következetesebb védelmet biztosítana a fogyasztóknak az országhatárokon átívelő autópiacon is”
– mondja Pletkus.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
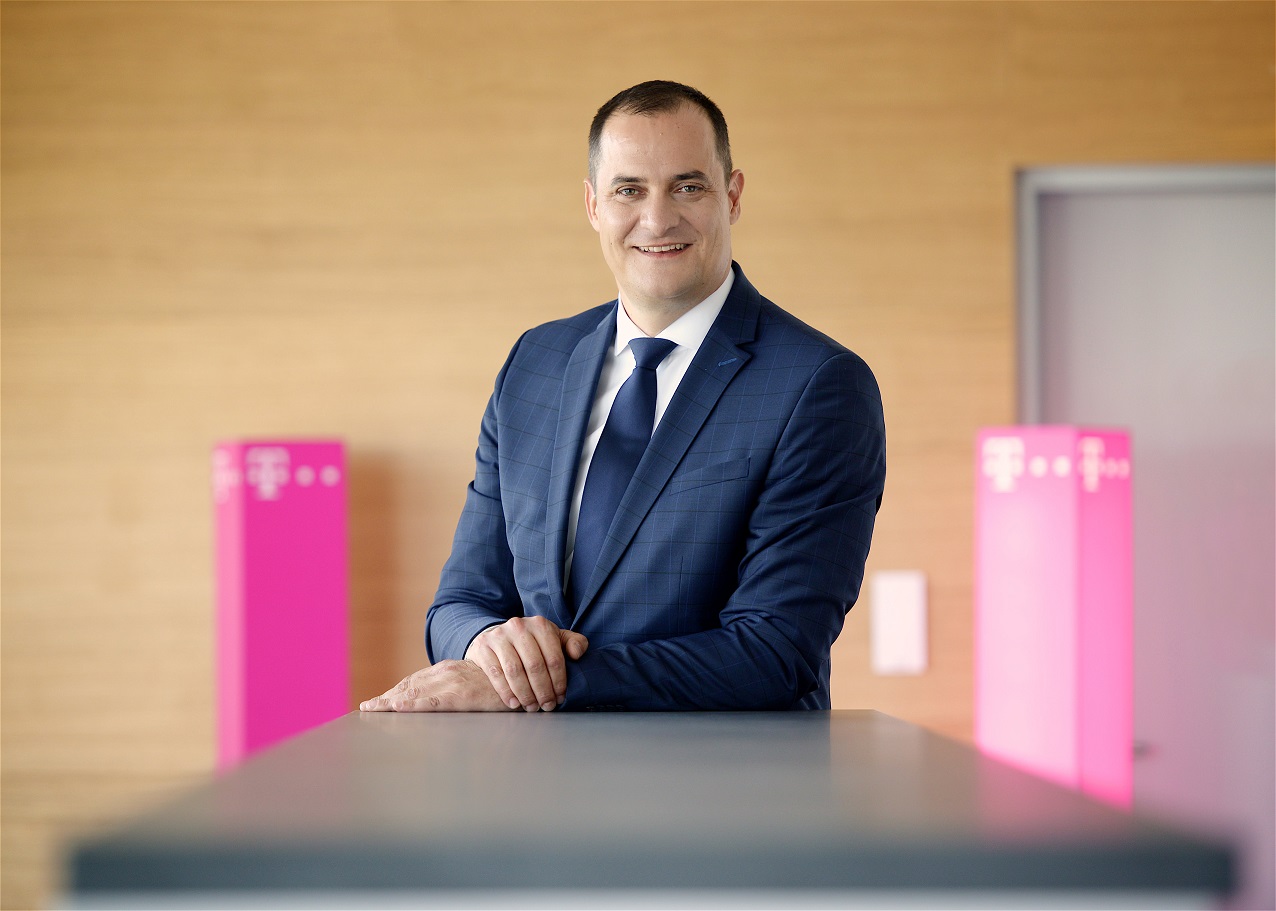
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
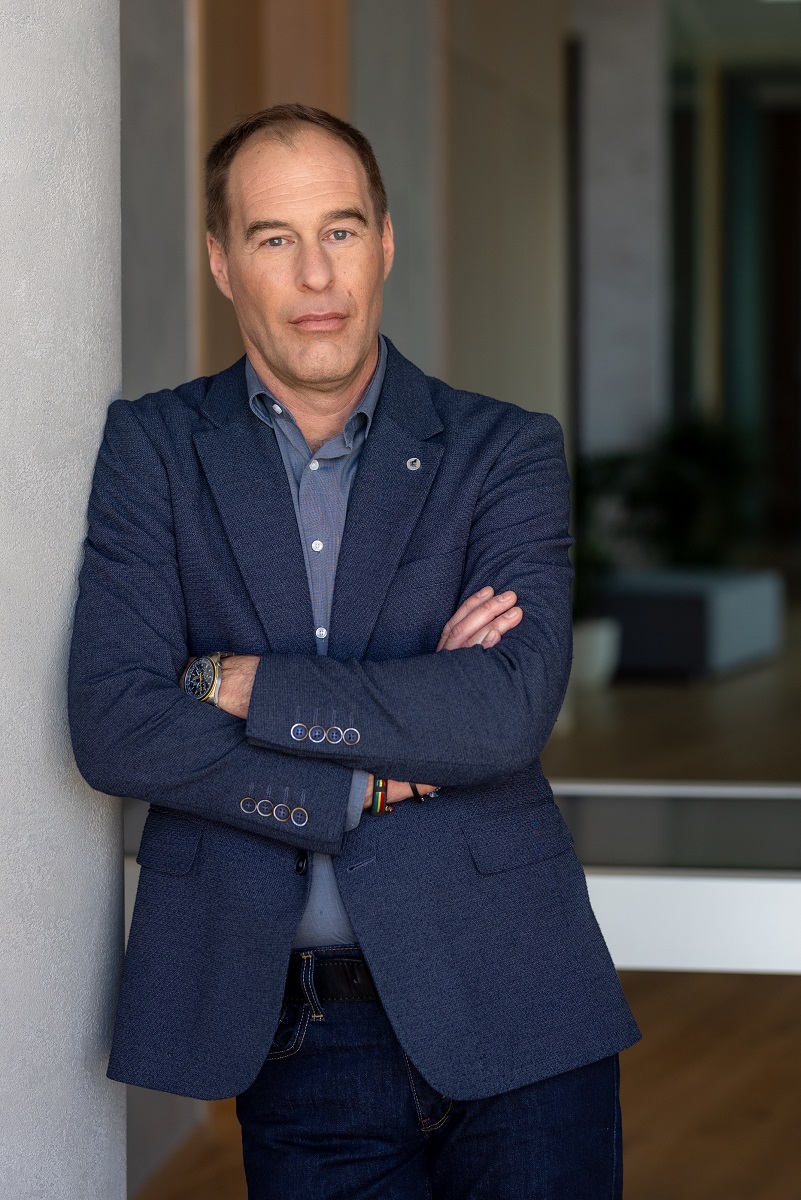
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

A hulladék energetikai hasznosítása jelenti a jövőt

Új funkciókkal bővült a KAPTÁR, a kamarai KAPacitás megosztó adatTÁR

A Schneider Electric az INTREN-t választotta digitális ügynökségi partnerének

Magyarország továbbra is Európa kevésbé átlátható használtautó-piacai közé tartozik

4 tipp, hogy kevesebb mikroműanyag kerüljön a környezetbe a ruháinkból


Vajon milyen szakemberre lesz szükséged 3 év múlva, az AI korában?

Idén is keresik az Év Női Logisztikusát – továbbra is kevés nő dolgozik az ágazatban

Elektrifikáció a vállalati mobilitásban: hogyan fogj hozzá?

Energiaintelligencia: a jövő energiarendszere előre lát és cselekszik

K&H: mobilon is elérhető lakáshitel- és támogatástervezővel jelentkezett a bank




Technokrata.hu
Milliókba kerülhet az autóvásárlás halogatása 2027-ben már más árakkal szembesülhetnek a magyarok
Tízből hét cég készül fenntarthatósági beruházásra
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Az elektromos autók is segíthetik a gyárak energiaellátását
Mennyi pénz vész el a sűrített levegős rendszerben?
Magyarország megerősítette helyét a második kvantumforradalomban
Jan Jaďuď lett az Ericsson magyarországi igazgatója
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
Műszaki-Magazin.hu
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
FANUC – Fröccs Fesztivál
Új korszak a lemezmegmunkálásban
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
Mennyi pénz vész el a sűrített levegős rendszerben?
Lesétált a gyártósorról a humanoid robot
Az elektromos autók is segíthetik a gyárak energiaellátását
2027-ben ismét ELECTROSUB
Mazak Open House
-

 Okoseszközök2 hét ago
Több információ, tudatosabb odafigyelés: hogyan segítheti a technológia a szülőket a baba alvása során?
-
Tippek2 hét ago
Miért hasznos a szagelszívók használata?
-
Okoseszközök2 hét ago
A Schneider Electric és az Apple közös fejlesztésével lehetnek még okosabbak és energiahatékonyabbak az otthonok
-
Mozgásban2 hét ago
Nagyobb hatékonyság és kényelem a téli szezonban: Az új Hankook Winter i*cept evo 4 új mércét állít fel
-
Okoseszközök2 hét ago
A munkájukhoz AI-t használók kétharmada privát eszközt is igénybe vesz
-
Gazdaság2 hét ago
Elindult a Samsung Black Friday 2026 előregisztrációja – érkeznek a novemberi kedvezmények
-
Ipar2 hét ago
Több mint frekvenciaváltó: ezt tudja a SINAMICS NextGen
-
Gazdaság2 hét ago
Az LG a közlekedésbiztonság új korszakát mutatta be ITS World Congress rendezvényen


