

Gazdaság
Egyes országokban ötszörösére nőtt a kiberbiztonsági támadások száma
A koronavírus-járvány már lecsengőben van, azonban továbbra is sokan dolgoznak otthonról. Ebben a helyzetben jelentősen megnőhet a kiberbiztonsági események száma, a hackerek, a csalók és a kéretlen leveleket küldők igyekeznek kihasználni a biztonsági réseket, és megpróbálnak értékes információkat eltulajdonítani. Az Allianz Global Corporate & Specialty (AGCS) szakértői válaszképpen olyan intézkedésekre hívják fel a figyelmet, amelyek segítségével a munkavállalók hatékonyabban vehetik fel a harcot a kiberbiztonsági kihívások ellen.
A koronavírus következtében megváltoztak, illetve a járványt követően átalakultak az emberek mindennapos munkavégzési és kapcsolattartási szokásai, így számos vállalatnál kellett bővíteni a távmunka-kapacitást, ráadásul igen rövid idő alatt. Bizonyos esetekben enyhítették vagy felfüggesztették az informatikai biztonsági előírások alkalmazását, hogy minél több munkavállaló férhessen hozzá könnyen és gyorsan az operációs rendszerekhez és szoftverekhez, ez a lépés azonban megnövelte a vállalaton belüli kiberbiztonsági kockázatokat.
A lazább biztonság következményeképp a kiberbűnözők és a hackerek könnyebben juthatnak be a korábban hatékonyan védett vállalati rendszerekbe, ezzel adatvédelmi incidenseket, zsarolási célú kiberbiztonsági támadásokat, és az informatikai rendszerek leállását okozva. A vállalati hálózathoz virtuális magánhálózaton (VPN) keresztül csatlakozó, otthonról dolgozó munkavállalók kívánatos célpontjai a kiberbűnözőknek, ezt az elmúlt időszak eseményei is megerősítik.
A koronavírussal kapcsolatos, kártékony hivatkozásokat vagy csatolmányokat tartalmazó adathalász e-mailek vagy WhatsApp-üzenetek 2020 januárjában kezdtek el keringeni, és azóta a számuk csak emelkedik. Az Európai Bizottság szerint a kiberbűncselekmények száma nőtt az EU-ban a járvány kezdete óta, míg az Egészségügyi Világszervezet (WHO) nemrég olyan gyanús e-mail-üzenetekre hívta fel a figyelmet, amelyek a COVID-19 okozta helyzetet kihasználva1 pénzt és bizalmas információkat próbálnak kicsalni az emberektől. Egyes országokban a megkísérelt kiberbiztonsági támadások száma ötszörösére nőtt február közepe és március közepe között.
Az AGCS egy tippeket és intézkedéseket tartalmazó listát állított, amelyet érdemes betartani az internetes támadások elleni védekezés során. A lista alapját a Német Szövetségi Információbiztonsági Iroda („Bundesamt fur Sicherheit und Informationstechnik”) fő intézkedései, valamint a Charter of Trust
– a globális IT-biztonságot segítő vállalatok szövetsége, amelynek az Allianz is tagja – iránymutatásai adják, és minden eszközre, így a munkavállalók által használt vállalati eszközökre is érvényes. Az illetékes helyi szerv ezt kiegészítő, vagy ettől eltérő útmutatásai elsőbbséget élveznek.
Főbb intézkedések az otthoni iroda informatikai biztonsága érdekében
Tartsa naprakészen szoftvereit!
Ellenőrizze, hogy az operációs rendszerek és a telepített programok legfrissebb verzióit használja-e!
Ha teheti, alkalmazza az automatikus frissítési funkciót – általában ez az alapértelmezett beállítás. Ellenkező esetben minél előbb telepítse a szoftverek, különösen a web böngésző és az operációs rendszer biztonsági frissítéseit.
Használjon vírusvédelmet és tűzfalat!
Ellenőrizze, hogy be van-e kapcsolva a vírusvédelem és a tűzfal, de ne feledje, hogy ezek a beállítások csak más biztonsági eljárások kiegészítő intézkedéseként lehetnek hatásosak, az alkalmazásuk nem helyettesítheti a listában szereplő többi tanács betartását.
Hozzon létre különböző felhasználói fiókokat!
A rosszindulatú programok ugyanolyan jogokkal rendelkeznek a számítógépen, mint az a felhasználói fiók, amelyen keresztül bejutottak a számítógépre, ezért csak akkor dolgozzon adminisztrátori jogosultságokkal, ha az feltétlenül szükséges.
Legyen óvatos a személyes adatok megosztásakor!
Az online csalók úgy igyekeznek növelni a sikerességüket, hogy testre szabott módon közelítik meg áldozataikat: A bizalom megteremtése érdekében felhasználják a korábban megfigyelt adatokat, például a böngészési szokásokat, vagy a személyneveket. Manapság a személyes adatok pénzt érnek az interneten, a csalók kereskednek velük. Amennyiben lehetséges, nyilvános vezeték nélküli hálózati (WLAN) elérési pontokhoz csatlakozva használja az otthoni hálózathoz csatlakozó VPN-t, máskülönben a titkosítás nélkül továbbított adatokat harmadik felek is láthatják.
További intézkedések az otthoni iroda informatikai biztonsága érdekében:
Csak a feltétlenül szükséges eszközöket és információkat vigye haza!
Az információk és az eszközök védelmének legjobb módja, ha egyáltalán nem távolítjuk el őket a vállalati környezetből, így nem veszhetnek el szállítás közben, vagy keverednek el otthon.
Használjon naprakész web böngészőket!
Ellenőrizze, hogy nem szükséges-e letiltani egyes komponenseket és beépülő modulokat a böngésző beállításaiban! Jó módszer a biztonságos hozzáféréshez, ha előbb kézzel begépeli a biztonsági szempontból különösen fontos webhelyek – például az online bankja – címét a böngésző címsorába, majd az így megadott címet elmenti könyvjelzőként.
Frissítse gyakran jelszavait!
Tartsa titokban a jelszavait és a felhasználóneveit, az esetlegesen kiszivárgott jelszavakat pedig haladéktalanul módosítsa. A különböző alkalmazásokhoz használjon eltérő, felismerhetetlen jelszavakat, és az automatikusan generált jelszavakat az első használat előtt módosítsa. Fontos azonban az is, hogy a jelszó könnyen megjegyezhető legyen. Az általános szabály: minél hosszabb, annál jobb. A jelszó legyen legalább nyolc karakter hosszú, ne legyen szótárban megtalálható szó, és tartalmazzon kis- és nagybetűt, speciális karaktert, és számot is.
Kétfaktoros hitelesítés
Ahol lehetőség van kétfaktoros hitelesítésre, használja azt a fiókjához való biztonságosabb hozzáférés érdekében! A jelszókezelő szoftverek használata megkönnyítheti a különböző jelszavak kezelését. Jelszavait soha ne ossza meg másokkal!
Védje adatait titkosítással!
Védje bizalmas e-mailjeit titkosítással! Amennyiben nyilvános vezeték nélküli helyi hálózatot (WLAN-t) használ, a vállalata információbiztonsági útmutatásait betartva ügyeljen a vezeték nélküli hálózat titkosítására. A routeren válassza ki a WPA3 titkosítási szabványt, vagy a WPA2-t, ha az előbbi még nem támogatott. Természetesen az illetékes információbiztonsági megbízott (ISO) ennél szigorúbb feltételeket is szabhat, amelyeket mindenképpen tartson be! Válasszon bonyolult, legalább 20 karakterből álló jelszót.
Csak megbízható forrásokból töltsön le adatokat!
Legyen óvatos, amikor az internetről tölt le tartalmakat! A programok letöltése előtt győződjön meg a forrás megbízhatóságáról, és amennyiben lehetséges, csak a gyártó weboldaláról töltse le ezeket.
Rendszeresen készítsen biztonsági mentést az adatokról!
Amennyiben a számítógép a biztonsági intézkedések ellenére megfertőződik, fontos adatok veszhetnek el. A kár enyhítése érdekében rendszeresen készítsen biztonsági mentést a fájlokról a helyi információbiztonsági megbízott (ISO) útmutatásai szerint.
Kapcsolja ki a hanggal vezérelt intelligens eszközöket az otthoni irodában, és a takarja le a webkamerát, amikor nem használja!
A hangvezérelt asszisztensek hallják, amit a szobában mondunk, és továbbítják a szolgáltató felé.
Nem garantálható, hogy ezek a hangfelvételek nem kerülnek rossz kezekbe. Ezen kívül ne felejtse el letakarni a számítógép webkameráját, ha éppen nem használja, illetve ügyeljen arra, hogy mit oszt meg a videofunkción keresztül.
Ne keverje a személyes és vállalati célú felhasználást!
Egyértelműen különítse el a vállalati és a személyes célú eszközöket és információkat, és ne másoljon át munkával kapcsolatos adatokat a személyes eszközeire, ezzel megelőzheti az információ véletlen kiszivárgását. Ez a gyakorlat pszichológiai szempontból is hatásos, mert segít elkülöníteni a munkaidőt a pihenőidőtől.
Mindenki azonosítsa magát az online megbeszéléseken!
A csatlakozáshoz szükséges adatokat megszerző illetéktelen személyek különösen könnyen kapcsolódhatnak nagyobb, sokszereplős online megbeszélésekhez, ezért fontos, hogy a megbeszélésen részt vevő személyek röviden azonosítsák magukat, különösen bizalmas témák megvitatásakor és a prezentációk képernyőn történő megosztásakor.
Védje az eszközöket, és jelentkezzen ki, ha már nem használja azokat!
Akkor is zárolja a számítógép és a mobileszköz képernyőjét, ha csak rövid szünetet tart, éppúgy, mint ahogyan azt a munkahelyen tenné, hogy mások ne férhessenek hozzá az eszközön lévő tartalmakhoz. A készülékek védelméhez természetesen az is hozzátartozik, hogy megóvjuk őket az illetéktelen fizikai hozzáférés és a lopás ellen.
Tartsa be a bizalmas dokumentumok nyomtatására és kezelésére vonatkozó biztonsági lejárásokat!
Ne tartson az íróasztalán bizalmas nyomtatott anyagokat! Az „illetéktelen hozzáférés” kategóriájába beletartozhat az is, amikor a gyermekei rajzpapírnak használják a munkával kapcsolatos dokumentumokat. Zárja el a bizalmas iratokat egy szekrénybe, amikor éppen nincs rájuk szüksége. A belső használatú és bizalmas dokumentumokat ne dobja a normál szemétkosárba; használjon iratmegsemmisítőt! Ha nem rendelkezik iratmegsemmisítővel, gyűjtse össze ezeket, és ellenőrizze, hogy biztonságosan megsemmisíthetőek-e majd az irodában.
Legyen rendkívül óvatos a gyanús e-mailekkel és csatolmányokkal, különösen, ha ismeretlen a feladójuk!
Az otthoni iroda barátságos környezetében különösen ügyelnie kell a gyanús e-mailekre. Szánjon időt az e-mailek alapos ellenőrzésére, mielőtt megnyitná őket.






Gazdaság
Kilométeróra-csalásért akár egy év szabadságvesztés is kiszabható Magyarországon – de mi történik a gyakorlatban?
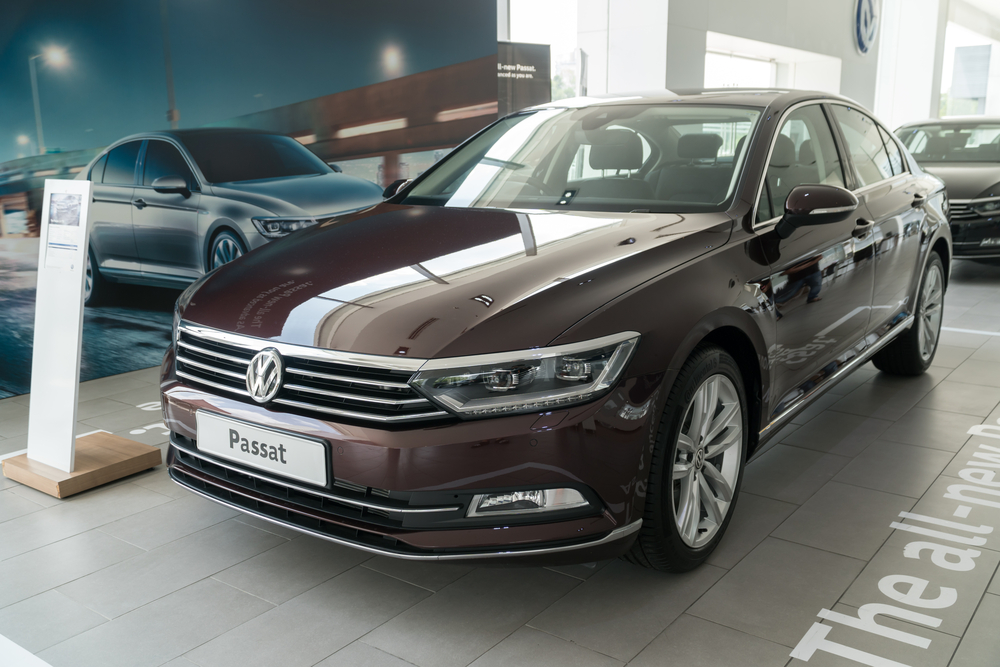
Magyarországon a kilométeróra visszatekerése akár egy év szabadságvesztéssel is büntethető.
A gyakorlatban azonban a rendőrség által 2025-ben lezárt 47, kilométeróra-csalással kapcsolatos ügy közül mindössze egy esetben alkalmaztak megrovást – derül ki azokból az adatokból, amelyeket a carVertical az Országos Rendőr-főkapitányságtól kapott.
A carVertical a hivatalos bűnüldözési adatokat saját, futásteljesítmény-eltérésekre vonatkozó eredményeivel vetette össze, hogy pontosabb képet kapjon arról, hogyan jelennek meg a kilométeróra-csalások a statisztikákban, és miként kezelik ezeket az eseteket a gyakorlatban. Az adatokból látható, hogy a rendőrség, a bíróságok és más intézmények az eljárás különböző szakaszait rögzítik, ezért az összkép jóval összetettebb annál, mint amit önmagában a maximálisan kiszabható büntetés sugall.
2025-ben 47 ügyet zártak le – mindössze egy végződött szankcióval
A magyar rendőrség az Egységes Nyomozó Hatósági és Ügyészségi Bűnügyi Statisztika (a továbbiakban: ENyÜBS) rendszerében tartja nyilván a kilométeróra-csalással kapcsolatos adatokat. A rendőrség a következő számokat közölte:
|
2025 |
2026 I. félév |
|
| Beérkezett feljelentések |
18 |
16 |
| Regisztrált bűncselekmények |
10 |
1 |
| Az adott évben lezárt ügyek |
47 |
20 |
| – lezárva: az elkövető nem volt azonosítható |
8 |
1 |
| – lezárva: a bűncselekmény elévült |
30 |
14 |
| – lezárva: az ügy szankcióval végződött |
1 |
0 |
Forrás: magyar rendőrség, ENyÜBS-statisztika, a carVertical közvetlen adatkérésére adott válasz alapján.
Ezek az adatok nem értelmezhetők egyetlen, a feljelentéstől a végkimenetelig tartó folyamatként. Az ENyÜBS egy követő jellegű statisztikai rendszer, ami azt jelenti, hogy egy 2025-ben lezárt ügy akár egy korábbi évben is indulhatott. A rendőrség azt is jelezte, hogy a 2026 első félévére vonatkozó adatok egyelőre előzetesek.
A magyar jog külön bűncselekményként kezeli a kilométeróra-adatok meghamisítását. A Büntető Törvénykönyv 348. §-a szerint aki jogtalan haszonszerzés céljából meghamisítja a gépjármű kilométer-számlálója által jelzett értéket, egy évig terjedő szabadságvesztéssel büntethető. A rendelkezés nem határoz meg konkrét összegű pénzbüntetést.
A büntetés utólagos – az átláthatóság a megelőzést szolgálja
A vásárlók szempontjából azonban a hatósági eljárás csak akkor kezdődik, amikor a csalás gyanúja már felmerült. A közvetlenebb kockázat az, hogy valaki olyan autóért fizet, amelynek kijelzett futásteljesítménye nem tükrözi a jármű valós előéletét. Az alacsonyabb kilométeróra-állás befolyásolhatja, hogyan ítéli meg a vevő az autó értékét, elhasználtságát és várható karbantartási költségeit.
Hogy a hivatalos adatokat piaci összefüggésbe helyezze, a carVertical azt is megvizsgálta, milyen gyakran fordul elő futásteljesítmény-eltérés a felhasználói által ellenőrzött járműveknél. A vállalat átláthatósági indexe szerint a Magyarországon lekért járműtörténeti jelentések 5,3%-ában találtak kilométeróra-manipulációra utaló jeleket, vagyis körülbelül minden 19. ellenőrzött autónál. Ez az arány közvetlenül nem hasonlítható össze az országos bűnüldözési statisztikákkal, de jól mutatja, hogy a carVertical felhasználói által ellenőrzött autóknál milyen gyakran jelennek meg futásteljesítmény-eltérések.
„Az egyéves maximális szabadságvesztés szigorúnak hangzik, de egy vásárló számára a legfontosabb kérdés jóval korábban felmerül: még a fizetés előtt felismerhető-e, hogy visszatekerték az autó kilométeróráját? A maximálisan kiszabható büntetés csak az egyik része a történetnek – az is számít, hogy a csalás gyanúját sikerül-e felismerni, kivizsgálni, és az ügyet végső döntésig eljuttatni.
Ha a felhasználóink által Magyarországon ellenőrzött autók közül nagyjából minden 19.-nél futásteljesítmény-eltérésre utaló jelek mutatkoznak, különösen fontos a megbízható előéleti adatokhoz való hozzáférés, hiszen így a probléma még időben felismerhető, nem csak utólag, a következmények jelentkezésekor”
– hangsúlyozza Ramūnas Pletkus, a carVertical autóipari szakértője.
Európában továbbra is széttagoltak a kilométeróra-csalásokra vonatkozó adatok
A helyzet még összetettebb, amikor egy autó országhatárokon át kerül egyik piacról a másikra. A carVertical átláthatósági Indexe szerint a magyarországi felhasználók által lekért járműtörténeti jelentések 50,11%-a olyan autóhoz kapcsolódott, amelyet korábban más országban is nyilvántartásba vettek. Vagyis körülbelül minden második ellenőrzött járműnek volt külföldi előélete.
A jármű futásteljesítményére vonatkozó adatok különböző nemzeti vagy magánadatbázisokban lehetnek nyilvántartva, így a vásárlók és a hatóságok nehezebben kapnak teljes képet az autó előéletéről. A korábbi kilométeróra-állásokhoz való hozzáférés ezért a vásárlók védelmének fontos eszköze lehet, különösen importált használt autóknál.
„Európában nemcsak a kilométeróra-csalásért kiszabható büntetések térnek el országonként, hanem a bűncselekmény meghatározása és nyilvántartása is. Az egységesebb besorolás és a járműadatok hatékonyabb megosztása pontosabb képet adna a probléma valódi mértékéről, és következetesebb védelmet biztosítana a fogyasztóknak az országhatárokon átívelő autópiacon is”
– mondja Pletkus.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Digitális gyorsítósáv a vállalati szektorban: összekapcsolja a töredezett IT folyamatokat a Yettel új ICT-szolgáltatása
Sok hazai vállalatnál az eltérő szoftverek miatti manuális adatmásolás és párhuzamos adminisztráció fogja vissza a potenciális növekedést. A Yettel a most bemutatott Zoho felhőalapú platformjára építve kínál egységes, integrált szoftverkörnyezetet többek között az értékesítés, a marketing, vagy a HR számára.
A digitalizációs törekvések ellenére számos vállalat szembesül azzal a problémával, hogy a cég hatékony működését biztosító folyamatok, mint például az értékesítési, marketing, és HR-adatok különálló rendszerekben zajlanak. Az információk manuális átvezetése – és gyakran duplikációja – nem csak lassítja a munkafolyamatokat, de drasztikusan növeli a hibalehetőségek kockázatát is. A korlátozott átláthatóság miatt nehezebb gyors döntéseket hozni és nem mindig egyértelmű, hogy hol tartanak az egyes munkafolyamatok. Erre a problémakörre reagálva bővíti üzleti ICT-szolgáltatásait a Yettel: a vállalat a nemzetközileg elismert Zoho magyarországi partnereként vezet be új, a vállalatok egyedi igényeire szabható szoftvermegoldást.
Egyetlen digitális ökoszisztéma a különálló szoftverek dzsungele helyett
A Zoho-alapú platform lényege, hogy a vállalatok lépcsőzetesen, saját működési igényeikhez mérten kapcsolhatják össze az egyes üzleti folyamataikat. Nem szükséges a teljes vállalati infrastruktúrát egyszerre lecserélni: a cégek a számukra legkritikusabb modullal indulhatnak, majd folyamatosan vonhatják be a többi területet, amelyek így szintén képessé válnak egy közös adatbázisban dolgozni. A vállalati adatbiztonság szempontjából fontos, hogy az európai ügyfelek adatait a Zoho EU-s adatközpontokban tárolja, a szolgáltatás pedig támogatja a GDPR-követelményeknek megfelelő adatkezelést. A Yettel által kínált új megoldás egyes moduljaiban elérhető „Zia” mesterségesintelligencia-asszisztens a döntéshozatalt és a napi operatív munkát is támogatja: elemzi az értékesítési és ügyfélkezelési adatokat, javaslatot tesz a feladatok priorizálására, és azonnali áttekintést nyújt a vezetők számára.
A platform legnépszerűbb szolgáltatásai a vállalati működés kulcsfontosságú pontjain kínálnak megoldást. A Zoho CRM ügyfélkapcsolat-kezelő rendszer egy felületen fogja össze az ügyféladatokat és az értékesítési folyamatokat az első megkereséstől a szerződéskötésig, így egyetlen érdeklődő vagy üzleti lehetőség sem vész el. A marketingeszközökkel egyszerűen tervezhetők, kiküldhetők és mérhetők az e-mailes és közösségi médiás kampányok, a HR-modulok pedig az álláshirdetéstől a szabadságkezelésig egyszerűsítik a munkatársi adminisztrációt, így több idő jut az értékteremtő feladatokra. Az igényekhez igazodó önálló megoldások mellett átfogó csomag is rendelkezésre áll: a Zoho One több mint 6 alkalmazásterületen összesen 45 modullal, egyetlen előfizetésben a vállalkozások szinte teljes működését lefedhetik.
A megoldás elsősorban a növekvő vállalatok számára jelenthet valódi előrelépést: azoknak, amelyek már kinőtték meglévő informatikai rendszereiket, a különálló szoftverek helyett egységes környezetet és közös adatbázist kínál, a váltást pedig lépcsőzetesen, a legkritikusabb modullal indulva is el lehet kezdeni, anélkül, hogy a teljes infrastruktúrát egyszerre le kellene cserélni. Az induló vállalkozások számára is vonzó lehetőség, ha már a kezdetektől tudatosan digitális alapokra építkeznének: így az első naptól egyetlen, a cég növekedésével együtt bővíthető rendszerben dolgozhatnak, és később nem kell széttagolt szoftvereket összefésülniük.
Szoftver, bevezetés és hazai terméktámogatás egy kézben
A vállalatok nem feltétlenül konkrét informatikai megoldást keresnek, sokszor inkább egy üzleti problémára szeretnének megfelelő választ találni. A Yettel ezért az ügyfelek igényeiből és folyamataiból kiindulva, szakértői tanácsadással segít azonosítani és kialakítani a megfelelő technológiai megoldást, emellett magyar nyelvű szakmai támogatást és dedikált kapcsolattartást is biztosítanak.
A Yettel a megoldást átfogó szolgáltatásként biztosítja ügyfeleinek, és nem pusztán licencet értékesít: a tanácsadástól a bevezetésen át a mindennapi használat támogatásáig egy kézből kapják meg az ügyfelek a teljes szolgáltatást.
Tudatos építkezés az ICT-piacon
A Zoho bevezetése szerves része a Yettel azon stratégiájának, amellyel a hagyományos telekommunikációs szerepkörből lép tovább a komplex vállalati IT-szolgáltatói piacra. A nemrég elindított, ismétlődő adminisztratív feladatokat automatizáló UiPath szoftverrobot-megoldás után a Zoho a folyamatok és adatok összehangolásáért felel.
„A vállalatok technológiai igényei ma már konkrét üzleti problémákból táplálkoznak. Mi abban támogatjuk ügyfeleinket, hogy megtalálják a céljaikhoz legjobban illeszkedő megoldásokat, valamint a bevezetésben és a működtetésben is biztos partnerként állunk mellettük. Célunk, hogy a Yettelre a megszokott mobilhálózati szolgáltatásokon túl az ICT-fejlesztések terén is hosszú távú, megbízható technológiai társként tekintsenek.”
– emelte ki Fülöp Gábor, a Yettel üzleti értékesítési és marketing igazgatója.
További részletek: Együttműködő rendszerek. Hatékonyabb vállalati működés. Zoho a Yetteltől – Yettel
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

A változó ügyféligényekhez igazodó számlacsomag-családot vezetett be az MBH Bank

Megbízható mesterséges intelligenciát fejleszt az egészségügy és az ipar számára a HUN-REN SZTAKI új nemzeti laboratóriuma

Üzleti életre szabva: zökkenőmentes mobilitás és hatékonyság a HONOR Magic V6-tal

A hulladék energetikai hasznosítása jelenti a jövőt

Új funkciókkal bővült a KAPTÁR, a kamarai KAPacitás megosztó adatTÁR


Kutatás: ötből négy ipari szereplő szakemberhiánnyal küzd, mégsem örül mindenki az AI térnyerésének

Magyarország továbbra is Európa kevésbé átlátható használtautó-piacai közé tartozik

A Schneider Electric az INTREN-t választotta digitális ügynökségi partnerének

Jelentős fenntarthatósági eredményekről számolt be a Schneider Electric a harmadik negyedévben

4 tipp, hogy kevesebb mikroműanyag kerüljön a környezetbe a ruháinkból



Technokrata.hu
Kipróbáltuk: ECOVACS DEEBOT T90S Pro Omni – amikor már a dokkoló is takarít
A tévét is ablakpucolóval tisztítja? A kijelző bánhatja
Kyndryl: Nő az MI-beruházások megtérülése, miközben a cégek felkészültsége romlik
Átlagosan 86 ezer forintot szánnak idén ajándékra a magyarok
Költséghatékony szervezettség – Beszerzéstámogató logisztika a Dachserrel
Egy korszak vége? – Jelentős könnyítés jöhet a külföldi cégfelvásárlásoknál
Nőnek a kiberbiztonsági ráfordítások, de a vállalatok felkészültsége továbbra is hiányos
Ingyenes online webinársorozat a műanyag-feldolgozás jövőjéről
Ma már a ChatGPT-n múlhat, melyik magánklinikát választja a páciens
A Hankook Winter i*cept evo 4 az első három között végzett az Auto Bild nagyszabású téligumi-tesztjén
Műszaki-Magazin.hu
Az elektromos autók is segíthetik a gyárak energiaellátását
2027-ben ismét ELECTROSUB
Mazak Open House
Ingyenes online webinársorozat a műanyag-feldolgozás jövőjéről
Költséghatékony szervezettség
Önvezető autók fogadtatását vizsgálták Zalaegerszegen
Az Emerson bővíti távoli terminál egységeinek kínálatát
Új szintre emeli az MI-korszak adatközpontjainak hűtését a Schneider Electric WCDU megoldása
ISCAME 2026 – gépészeti konferencia Debrecenben
25 év a magyar ipar szolgálatában
-

 Ipar2 hét ago
2500 tárgyalás és 1200 beszállító az őszi kamarai beszállítói fórumon
-
Ipar2 hét ago
Siemens-automatizálással újult meg egy erdélyi tejüzem
-
Mozgásban2 hét ago
A Kia EV2 felkerült a 2027-es Év Autója díj döntőseinek listájára
-
Okoseszközök2 hét ago
Kimagasló érdeklődés övezi a Samsung Galaxy Z8 szériát Európában
-
Gazdaság2 hét ago
Netrisk: roham indult az Otthon Startért, a felújítási hitelek piacát is felpörgetheti az új program
-
Gazdaság2 hét ago
Drága a marketing, jöhet az AI! – Vagy mégsem?
-
Okoseszközök2 hét ago
Több információ, tudatosabb odafigyelés: hogyan segítheti a technológia a szülőket a baba alvása során?
-
Tippek2 hét ago
Miért hasznos a szagelszívók használata?


