

Gazdaság
A dolgozók személyes adatainak kiszivárgásáról hallgatnak legtöbbször
A Kaspersky dolgozói jóllétet vizsgáló 2021-es jelentéséből az derül ki, hogy bár a szervezeteknél rendszeres jelenség a dolgozói adatok kiszivárgása, mégis csaknem a felük (45%-uk) jobbnak látja nem nyilvánosságra hozni ezeket az incidenseket.
Ugyanakkor talán a dolgozóknak sincs meg a megfelelő kiberbiztonsági tudásuk ahhoz, hogy megvédjék magukat, tekintve, hogy a vállalkozások mindössze 44%-a kínál informatikai biztonsági képzést.
A vállalati kibervédelem nem lehet sikeres az összes szervezeti szinten dolgozók összefogása nélkül. A technológia fontos a kibertámadások megelőzésében, de az emberi tényezők is kulcsfontosságú szerepet játszanak, tekintve, hogy az incidensek 85%-a ezekhez köthető. Az informatikai vállalkozások döntéshozóinak bevonásával végzett globális Kaspersky-felmérés abba nyújt betekintést, hogy mennyire hatékonyan működnek együtt a szervezetek és a dolgozóik, és mennyire hatékonyan védik magukat, az ügyfeleiket és egymást.
Annak ellenére, hogy a nagy visszhangot kapó adatkiszivárgásokat főként az ügyféladatok ellopásával hozzák összefüggésbe, a dolgozók személyes adatai is nagyon népszerűek a kiberbűnözők körében. 2021-ben a szervezetek több mint egyharmada (35%-a) nem tudta garantálni a dolgozói adatainak teljes biztonságát, és szenvedett el incidenseket ezeket érintően. A felmérés szerint ennél csak az ügyfelek személyes azonosítását lehetővé tevő adatok esetében rosszabb a helyzet (43%).
A tény, hogy az érintett szervezetek 45%-a nem hozta nyilvánosságra a dolgozói személyes adatok sérülését, azt jelzi, hogy a probléma nagyobb annál, mint amekkorának látszik. Ami a többieket illeti, 43%-uk proaktívan beszámolt az incidensről, 12%-uk pedig csak azt követően tett így, hogy az incidens kiszivárgott a médiába. Ez jól mutatja, hogy a vállalati vagy az ügyféladatok sérüléséhez viszonyítva a dolgozói adatok kiszivárgását hozzák a legritkábban nyilvánosságra.
„Ha egy szervezet kiberincidenst szenved el, a megfelelő válságkommunikáció legalább olyan fontos, mint a reagálás és a helyreállítási intézkedések. Az adatsérülés kockázata mindig fennáll, és a vállalkozásoknak tudomásul kellene venniük, hogy jobb a proaktív feltárás, mint egy leleplező cikk a sajtóban” – vélekedett Miroslav Koren, a Kaspersky Kelet-Európáért felelős igazgatója. „A megfelelő, pontos, időben történő kommunikációval ugyanakkor nem csak a hírnevet érő potenciális kár minimalizálható, hanem a közvetlen pénzügyi veszteségek is nagy mértékben csökkenthetők. A vállalatnak fontolóra kell vennie egy világos válságterv kidolgozását, és előre képzésben kell részesítenie a dolgozóit, hogy elkerülhető legyen a pánik és a zűrzavar. A vállalati kommunikációs szakembereknek és az informatikai biztonsági csapatoknak információkat kell cserélniük a kiberbiztonság témájában, és együtt kell meghatározniuk azokat az útmutatásokat, eszközöket, csatornákat és nyelvezetet, amelyek veszélyhelyzetben segíthetnek a belső és a külső kommunikáció megfelelő kezelésében” – tette hozzá a szakember.
A külvilág potenciális kiberbiztonsági incidensekről való tudtának hiányát általában belső erőfeszítésekkel sem csökkentik. A kutatás szerint a szervezeteknek mindössze 44%-a vezetett már be biztonsági oktatást és képzést annak biztosítására, hogy a dolgozók birtokában legyenek a kritikusan fontos információknak. Ráadásul ezen vállalatok több mint fele (64%-a) legalább egy problémát tapasztalt a képzési szolgáltatások minősége kapcsán, mint például elégedetlenség a kurzusok nagy fokú komplexitása miatt, vagy támogatáshiány, illetve ismerethiány a képzést tartó részéről.
Ha a dolgozók számára nem biztosítják a védelmi intézkedések fontosságával kapcsolatos alapismereteket, akkor nem várható el tőlük, hogy kövessék a szabályokat. 2021-ben a dolgozók általi szabálykövetés és a nem megfelelő végfelhasználói biztonsági kultúrával való megküzdés jelenti a három legfőbb probléma egyikét a vállalkozások számára az informatikai biztonság kapcsán – legalábbis a válaszadók 42%-a ezt tartotta az egyik legaggasztóbb problémának. A gyakorlatban a vállalatoknál rendszeresen előfordul az informatikai biztonsági szabályok megszegése (41%), az informatikai erőforrások helytelen célra történő használata (42%), valamint az adatok nem megfelelő megosztása mobil eszközökön keresztül (38%).
Az adatsérülések megelőzéséhez összehangolt cselekvésre van szükség mindenki részéről, aki bármilyen vállalati rendszerrel foglalkozik, és ezért a támadók potenciális célpontja lehet. Ahhoz, hogy a dolgozók nagyobb biztonságban legyenek, a vállalatoknak a megbízható védelmi intézkedések bevezetése mellett a dolgozóik biztonságtudatosságát is növelniük kell. Ezt többek között az alábbi módokon tehetik meg:
- Biztosítani kell a szoftverek azonnali kijavítását és frissítését, hogy meggátolhassák a támadók rendszerbe való behatolását.
- A személyes adatokat magas szintű titkosítással kell ellátni, erős hitelesítő adatokat, valamint többtényezős hitelesítést kell megkövetelni.
- A hozzáférési kísérleteket blokkolni képes, fenyegetésészlelési és -elhárítási funkcióval is rendelkező, hatékony végpontvédelmi megoldást, valamint felügyelt védelmi szolgáltatásokat kell használni a támadások hatékony kivizsgálásához és szakszerű elhárításához.
- A minimálisra kell csökkenteni a kulcsfontosságú adatokhoz hozzáféréssel rendelkezők számát. Adatsérülések sokkal nagyobb valószínűséggel fordulnak elő az olyan szervezeteknél, ahol túl sok ember dolgozik eladható vagy valamilyen módon felhasználható bizalmas és értékes információkkal.
- Biztosítani kell a dolgozók számára a szükséges kiberbiztonsági ismereteket. Olyan képzést kell nyújtani a számukra, amely lebilincselő módon tárja eléjük az összes szükséges és naprakész információt. Időmegtakarítás és minőségi szolgáltatás biztosítása céljából a vállalatoknak tanácsos globálisan elismert képzési szolgáltatókhoz fordulniuk, akik hatékony tanulási folyamatot tudnak biztosítani.
A teljes jelentés, valamint a biztonságos és kiegyensúlyozott környezet megteremtésével kapcsolatos további tanácsok ezen a linken érhetők el.


Gazdaság
Kilométeróra-csalásért akár egy év szabadságvesztés is kiszabható Magyarországon – de mi történik a gyakorlatban?
Magyarországon a kilométeróra visszatekerése akár egy év szabadságvesztéssel is büntethető.
A gyakorlatban azonban a rendőrség által 2025-ben lezárt 47, kilométeróra-csalással kapcsolatos ügy közül mindössze egy esetben alkalmaztak megrovást – derül ki azokból az adatokból, amelyeket a carVertical az Országos Rendőr-főkapitányságtól kapott.
A carVertical a hivatalos bűnüldözési adatokat saját, futásteljesítmény-eltérésekre vonatkozó eredményeivel vetette össze, hogy pontosabb képet kapjon arról, hogyan jelennek meg a kilométeróra-csalások a statisztikákban, és miként kezelik ezeket az eseteket a gyakorlatban. Az adatokból látható, hogy a rendőrség, a bíróságok és más intézmények az eljárás különböző szakaszait rögzítik, ezért az összkép jóval összetettebb annál, mint amit önmagában a maximálisan kiszabható büntetés sugall.
2025-ben 47 ügyet zártak le – mindössze egy végződött szankcióval
A magyar rendőrség az Egységes Nyomozó Hatósági és Ügyészségi Bűnügyi Statisztika (a továbbiakban: ENyÜBS) rendszerében tartja nyilván a kilométeróra-csalással kapcsolatos adatokat. A rendőrség a következő számokat közölte:
|
2025 |
2026 I. félév |
|
| Beérkezett feljelentések |
18 |
16 |
| Regisztrált bűncselekmények |
10 |
1 |
| Az adott évben lezárt ügyek |
47 |
20 |
| – lezárva: az elkövető nem volt azonosítható |
8 |
1 |
| – lezárva: a bűncselekmény elévült |
30 |
14 |
| – lezárva: az ügy szankcióval végződött |
1 |
0 |
Forrás: magyar rendőrség, ENyÜBS-statisztika, a carVertical közvetlen adatkérésére adott válasz alapján.
Ezek az adatok nem értelmezhetők egyetlen, a feljelentéstől a végkimenetelig tartó folyamatként. Az ENyÜBS egy követő jellegű statisztikai rendszer, ami azt jelenti, hogy egy 2025-ben lezárt ügy akár egy korábbi évben is indulhatott. A rendőrség azt is jelezte, hogy a 2026 első félévére vonatkozó adatok egyelőre előzetesek.
A magyar jog külön bűncselekményként kezeli a kilométeróra-adatok meghamisítását. A Büntető Törvénykönyv 348. §-a szerint aki jogtalan haszonszerzés céljából meghamisítja a gépjármű kilométer-számlálója által jelzett értéket, egy évig terjedő szabadságvesztéssel büntethető. A rendelkezés nem határoz meg konkrét összegű pénzbüntetést.
A büntetés utólagos – az átláthatóság a megelőzést szolgálja
A vásárlók szempontjából azonban a hatósági eljárás csak akkor kezdődik, amikor a csalás gyanúja már felmerült. A közvetlenebb kockázat az, hogy valaki olyan autóért fizet, amelynek kijelzett futásteljesítménye nem tükrözi a jármű valós előéletét. Az alacsonyabb kilométeróra-állás befolyásolhatja, hogyan ítéli meg a vevő az autó értékét, elhasználtságát és várható karbantartási költségeit.
Hogy a hivatalos adatokat piaci összefüggésbe helyezze, a carVertical azt is megvizsgálta, milyen gyakran fordul elő futásteljesítmény-eltérés a felhasználói által ellenőrzött járműveknél. A vállalat átláthatósági indexe szerint a Magyarországon lekért járműtörténeti jelentések 5,3%-ában találtak kilométeróra-manipulációra utaló jeleket, vagyis körülbelül minden 19. ellenőrzött autónál. Ez az arány közvetlenül nem hasonlítható össze az országos bűnüldözési statisztikákkal, de jól mutatja, hogy a carVertical felhasználói által ellenőrzött autóknál milyen gyakran jelennek meg futásteljesítmény-eltérések.
„Az egyéves maximális szabadságvesztés szigorúnak hangzik, de egy vásárló számára a legfontosabb kérdés jóval korábban felmerül: még a fizetés előtt felismerhető-e, hogy visszatekerték az autó kilométeróráját? A maximálisan kiszabható büntetés csak az egyik része a történetnek – az is számít, hogy a csalás gyanúját sikerül-e felismerni, kivizsgálni, és az ügyet végső döntésig eljuttatni.
Ha a felhasználóink által Magyarországon ellenőrzött autók közül nagyjából minden 19.-nél futásteljesítmény-eltérésre utaló jelek mutatkoznak, különösen fontos a megbízható előéleti adatokhoz való hozzáférés, hiszen így a probléma még időben felismerhető, nem csak utólag, a következmények jelentkezésekor”
– hangsúlyozza Ramūnas Pletkus, a carVertical autóipari szakértője.
Európában továbbra is széttagoltak a kilométeróra-csalásokra vonatkozó adatok
A helyzet még összetettebb, amikor egy autó országhatárokon át kerül egyik piacról a másikra. A carVertical átláthatósági Indexe szerint a magyarországi felhasználók által lekért járműtörténeti jelentések 50,11%-a olyan autóhoz kapcsolódott, amelyet korábban más országban is nyilvántartásba vettek. Vagyis körülbelül minden második ellenőrzött járműnek volt külföldi előélete.
A jármű futásteljesítményére vonatkozó adatok különböző nemzeti vagy magánadatbázisokban lehetnek nyilvántartva, így a vásárlók és a hatóságok nehezebben kapnak teljes képet az autó előéletéről. A korábbi kilométeróra-állásokhoz való hozzáférés ezért a vásárlók védelmének fontos eszköze lehet, különösen importált használt autóknál.
„Európában nemcsak a kilométeróra-csalásért kiszabható büntetések térnek el országonként, hanem a bűncselekmény meghatározása és nyilvántartása is. Az egységesebb besorolás és a járműadatok hatékonyabb megosztása pontosabb képet adna a probléma valódi mértékéről, és következetesebb védelmet biztosítana a fogyasztóknak az országhatárokon átívelő autópiacon is”
– mondja Pletkus.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
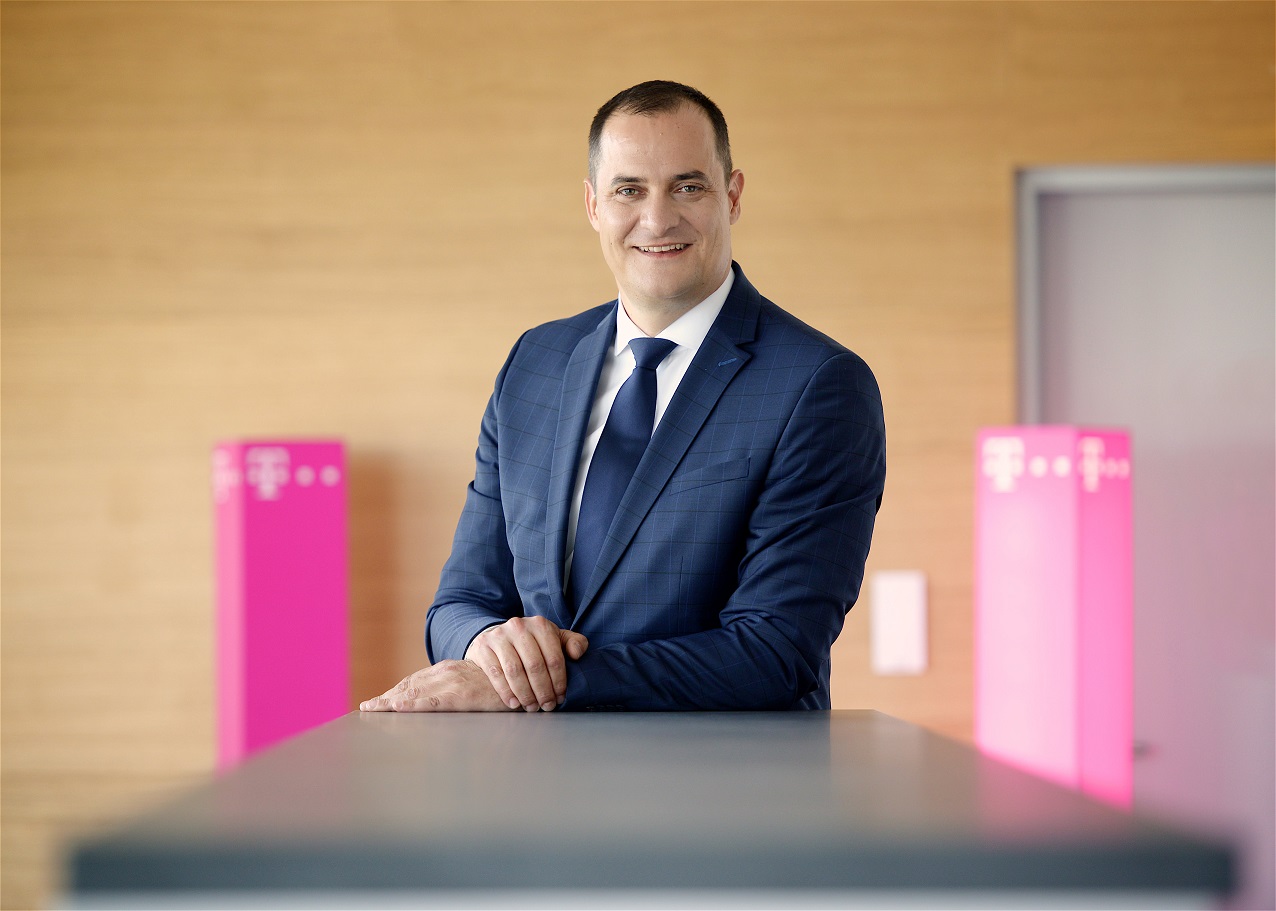
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
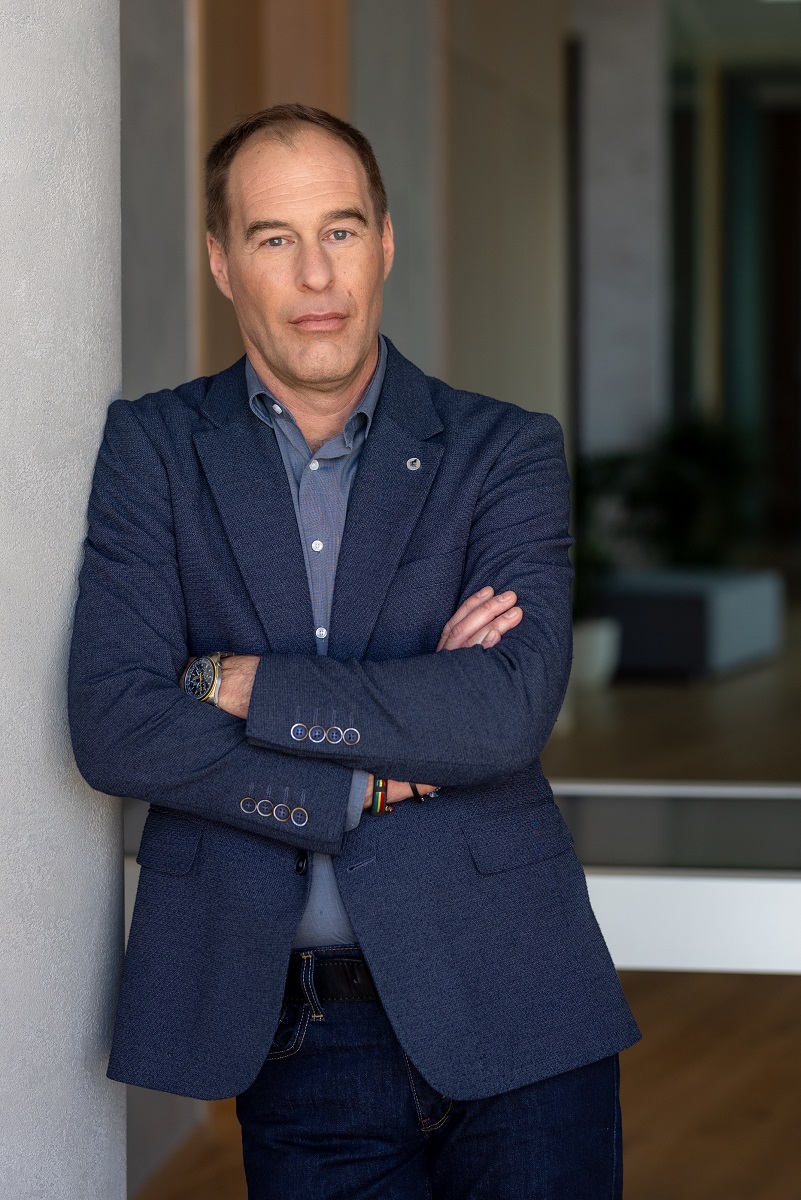
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Digitális gyorsítósáv a vállalati szektorban: összekapcsolja a töredezett IT folyamatokat a Yettel új ICT-szolgáltatása
Sok hazai vállalatnál az eltérő szoftverek miatti manuális adatmásolás és párhuzamos adminisztráció fogja vissza a potenciális növekedést. A Yettel a most bemutatott Zoho felhőalapú platformjára építve kínál egységes, integrált szoftverkörnyezetet többek között az értékesítés, a marketing, vagy a HR számára.
A digitalizációs törekvések ellenére számos vállalat szembesül azzal a problémával, hogy a cég hatékony működését biztosító folyamatok, mint például az értékesítési, marketing, és HR-adatok különálló rendszerekben zajlanak. Az információk manuális átvezetése – és gyakran duplikációja – nem csak lassítja a munkafolyamatokat, de drasztikusan növeli a hibalehetőségek kockázatát is. A korlátozott átláthatóság miatt nehezebb gyors döntéseket hozni és nem mindig egyértelmű, hogy hol tartanak az egyes munkafolyamatok. Erre a problémakörre reagálva bővíti üzleti ICT-szolgáltatásait a Yettel: a vállalat a nemzetközileg elismert Zoho magyarországi partnereként vezet be új, a vállalatok egyedi igényeire szabható szoftvermegoldást.
Egyetlen digitális ökoszisztéma a különálló szoftverek dzsungele helyett
A Zoho-alapú platform lényege, hogy a vállalatok lépcsőzetesen, saját működési igényeikhez mérten kapcsolhatják össze az egyes üzleti folyamataikat. Nem szükséges a teljes vállalati infrastruktúrát egyszerre lecserélni: a cégek a számukra legkritikusabb modullal indulhatnak, majd folyamatosan vonhatják be a többi területet, amelyek így szintén képessé válnak egy közös adatbázisban dolgozni. A vállalati adatbiztonság szempontjából fontos, hogy az európai ügyfelek adatait a Zoho EU-s adatközpontokban tárolja, a szolgáltatás pedig támogatja a GDPR-követelményeknek megfelelő adatkezelést. A Yettel által kínált új megoldás egyes moduljaiban elérhető „Zia” mesterségesintelligencia-asszisztens a döntéshozatalt és a napi operatív munkát is támogatja: elemzi az értékesítési és ügyfélkezelési adatokat, javaslatot tesz a feladatok priorizálására, és azonnali áttekintést nyújt a vezetők számára.
A platform legnépszerűbb szolgáltatásai a vállalati működés kulcsfontosságú pontjain kínálnak megoldást. A Zoho CRM ügyfélkapcsolat-kezelő rendszer egy felületen fogja össze az ügyféladatokat és az értékesítési folyamatokat az első megkereséstől a szerződéskötésig, így egyetlen érdeklődő vagy üzleti lehetőség sem vész el. A marketingeszközökkel egyszerűen tervezhetők, kiküldhetők és mérhetők az e-mailes és közösségi médiás kampányok, a HR-modulok pedig az álláshirdetéstől a szabadságkezelésig egyszerűsítik a munkatársi adminisztrációt, így több idő jut az értékteremtő feladatokra. Az igényekhez igazodó önálló megoldások mellett átfogó csomag is rendelkezésre áll: a Zoho One több mint 6 alkalmazásterületen összesen 45 modullal, egyetlen előfizetésben a vállalkozások szinte teljes működését lefedhetik.
A megoldás elsősorban a növekvő vállalatok számára jelenthet valódi előrelépést: azoknak, amelyek már kinőtték meglévő informatikai rendszereiket, a különálló szoftverek helyett egységes környezetet és közös adatbázist kínál, a váltást pedig lépcsőzetesen, a legkritikusabb modullal indulva is el lehet kezdeni, anélkül, hogy a teljes infrastruktúrát egyszerre le kellene cserélni. Az induló vállalkozások számára is vonzó lehetőség, ha már a kezdetektől tudatosan digitális alapokra építkeznének: így az első naptól egyetlen, a cég növekedésével együtt bővíthető rendszerben dolgozhatnak, és később nem kell széttagolt szoftvereket összefésülniük.
Szoftver, bevezetés és hazai terméktámogatás egy kézben
A vállalatok nem feltétlenül konkrét informatikai megoldást keresnek, sokszor inkább egy üzleti problémára szeretnének megfelelő választ találni. A Yettel ezért az ügyfelek igényeiből és folyamataiból kiindulva, szakértői tanácsadással segít azonosítani és kialakítani a megfelelő technológiai megoldást, emellett magyar nyelvű szakmai támogatást és dedikált kapcsolattartást is biztosítanak.
A Yettel a megoldást átfogó szolgáltatásként biztosítja ügyfeleinek, és nem pusztán licencet értékesít: a tanácsadástól a bevezetésen át a mindennapi használat támogatásáig egy kézből kapják meg az ügyfelek a teljes szolgáltatást.
Tudatos építkezés az ICT-piacon
A Zoho bevezetése szerves része a Yettel azon stratégiájának, amellyel a hagyományos telekommunikációs szerepkörből lép tovább a komplex vállalati IT-szolgáltatói piacra. A nemrég elindított, ismétlődő adminisztratív feladatokat automatizáló UiPath szoftverrobot-megoldás után a Zoho a folyamatok és adatok összehangolásáért felel.
„A vállalatok technológiai igényei ma már konkrét üzleti problémákból táplálkoznak. Mi abban támogatjuk ügyfeleinket, hogy megtalálják a céljaikhoz legjobban illeszkedő megoldásokat, valamint a bevezetésben és a működtetésben is biztos partnerként állunk mellettük. Célunk, hogy a Yettelre a megszokott mobilhálózati szolgáltatásokon túl az ICT-fejlesztések terén is hosszú távú, megbízható technológiai társként tekintsenek.”
– emelte ki Fülöp Gábor, a Yettel üzleti értékesítési és marketing igazgatója.
További részletek: Együttműködő rendszerek. Hatékonyabb vállalati működés. Zoho a Yetteltől – Yettel
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

A változó ügyféligényekhez igazodó számlacsomag-családot vezetett be az MBH Bank

Megbízható mesterséges intelligenciát fejleszt az egészségügy és az ipar számára a HUN-REN SZTAKI új nemzeti laboratóriuma

Üzleti életre szabva: zökkenőmentes mobilitás és hatékonyság a HONOR Magic V6-tal

A hulladék energetikai hasznosítása jelenti a jövőt

Új funkciókkal bővült a KAPTÁR, a kamarai KAPacitás megosztó adatTÁR


Kutatás: ötből négy ipari szereplő szakemberhiánnyal küzd, mégsem örül mindenki az AI térnyerésének

Magyarország továbbra is Európa kevésbé átlátható használtautó-piacai közé tartozik

A Schneider Electric az INTREN-t választotta digitális ügynökségi partnerének

Jelentős fenntarthatósági eredményekről számolt be a Schneider Electric a harmadik negyedévben

4 tipp, hogy kevesebb mikroműanyag kerüljön a környezetbe a ruháinkból



Technokrata.hu
Kipróbáltuk: ECOVACS DEEBOT T90S Pro Omni – amikor már a dokkoló is takarít
A tévét is ablakpucolóval tisztítja? A kijelző bánhatja
Kyndryl: Nő az MI-beruházások megtérülése, miközben a cégek felkészültsége romlik
Átlagosan 86 ezer forintot szánnak idén ajándékra a magyarok
Költséghatékony szervezettség – Beszerzéstámogató logisztika a Dachserrel
Egy korszak vége? – Jelentős könnyítés jöhet a külföldi cégfelvásárlásoknál
Nőnek a kiberbiztonsági ráfordítások, de a vállalatok felkészültsége továbbra is hiányos
Ingyenes online webinársorozat a műanyag-feldolgozás jövőjéről
Ma már a ChatGPT-n múlhat, melyik magánklinikát választja a páciens
A Hankook Winter i*cept evo 4 az első három között végzett az Auto Bild nagyszabású téligumi-tesztjén
Műszaki-Magazin.hu
Az elektromos autók is segíthetik a gyárak energiaellátását
2027-ben ismét ELECTROSUB
Mazak Open House
Ingyenes online webinársorozat a műanyag-feldolgozás jövőjéről
Költséghatékony szervezettség
Önvezető autók fogadtatását vizsgálták Zalaegerszegen
Az Emerson bővíti távoli terminál egységeinek kínálatát
Új szintre emeli az MI-korszak adatközpontjainak hűtését a Schneider Electric WCDU megoldása
ISCAME 2026 – gépészeti konferencia Debrecenben
25 év a magyar ipar szolgálatában
-

 Ipar2 hét ago
2500 tárgyalás és 1200 beszállító az őszi kamarai beszállítói fórumon
-
Ipar2 hét ago
Siemens-automatizálással újult meg egy erdélyi tejüzem
-
Mozgásban2 hét ago
A Kia EV2 felkerült a 2027-es Év Autója díj döntőseinek listájára
-
Okoseszközök2 hét ago
Kimagasló érdeklődés övezi a Samsung Galaxy Z8 szériát Európában
-
Gazdaság2 hét ago
Netrisk: roham indult az Otthon Startért, a felújítási hitelek piacát is felpörgetheti az új program
-
Gazdaság2 hét ago
Drága a marketing, jöhet az AI! – Vagy mégsem?
-
Okoseszközök2 hét ago
Több információ, tudatosabb odafigyelés: hogyan segítheti a technológia a szülőket a baba alvása során?
-
Tippek2 hét ago
Miért hasznos a szagelszívók használata?


