

Gazdaság
Kiszolgáltatottság helyett kiszolgálás
Ezekre a kiberbiztonsági szempontokra kell figyelniük a vállalatoknak 2025-ben a KPMG szerint.
Sürgős intézkedésekre van szükség a kiberbiztonság terén a digitális környezet rohamos fejlődése miatt. A mindent átszövő digitális kapcsolatok és az olyan gyorsan megjelenő technológiák, mint a mesterséges intelligencia, szakmai és magánéletünk szinte minden aspektusát újra definiálják. Így a kiberbiztonság nem csupán üzleti szempontból aggasztó, hanem a társadalom minden területét érintő, egyetemes kérdéssé vált. Milyen megközelítésekre van szükségük a vállalatoknak a kiberbiztonság terén ebben az évben? Hogyan szolgálhatja a kiberstratégia az üzleti növekedést? Milyen új szerepük van mindebben az információbiztonsági vezetőknek? Egyebek mellett ezekre a kérdésekre keresi a válaszokat a KPMG Cybersecurity Considerations 2025 jelentése.
A KPMG hatodik éve készíti el Cybersecurity Considerations jelentését. Az eltelt öt évben, tehát 2020 és 2025 között a folyamatosan változó kiberbiztonsági környezet kézzelfogható fókuszpontként jelent meg a szervezeti vezetők számára. Több kulcsfontosságú téma évről évre visszaköszön, ilyen például a rugalmasság, a személyazonossági hozzáférés-kezelés (IAM), a felhőbiztonság, vagy a tehetség- és készséghiány. A hangsúly azonban eltolódott a hagyományos biztonsági intézkedésektől a globális és sokrétű digitális környezet prioritásai és kihívásai felé, amelyekre az ionformációbiztonsági vezetőknek szinte valós időben kell reagálniuk. A COVID-19 járvány magával hozta a távmunka elterjedését, emiatt a felhő és a mesterséges intelligencia biztonságára való összpontosítás az információbiztonsági terület kulcsfontosságú célkitűzésévé vált. A tehetséghiány már régóta kritikus kérdés, és ez csak fokozódik a feltörekvő technológiák és az ezekhez szükséges új és változatos készségek tükrében. A személyazonossági hozzáférés-kezelés a Zero Trust stratégiák középpontjába került, a digitális identitások és a hamisítványok azonosításának eszköze lett. A rugalmasság általános követelménnyé vált, és ez a jövőben is így marad. A KPMG kutatásai szerint a vizsgált alapvető biztonsági eszközök nagy része továbbra is központi szerepet játszik. Azonban az új technológiák, a bővülő szabályozások, a kifinomultabb eszközök és a növekvő fenyegetések között az információbiztonsági vezetők szerepe és felelőssége egyre nagyobb.
Nyolc kulcsfontosságú szempont a kiberbiztonságban
A KPMG jelentése nyolc kulcsfontosságú szempontot határoz meg – ezeket kell figyelembe venniük a korszerű vállalatok vezetőinek 2025-ben, hogy mérsékeljék az aktuális kockázatokat, kiépítsék a megfelelő ellenálló képességet, és közben elősegítsék az üzleti növekedést.
Meddig terjed a CISO hatásköre?
A szervezetek digitális átalakulása, a kiberfenyegetések és a szabályozások bővülése jelentős változásokat hozott az információbiztonsági vezetők (CISO-k) szerepében. Ők ma már nem csupán informatikai biztonsági vezetők, és nem is csak a szervezetek influenszerei (ahogy azt a 2022-es Cybersecurity Considerations KPMG-felmérés megállapította), hanem kulcsfontosságú szereplők a vállalatirányításban. Részt vesznek a kockázatértékelésben, a vállalati célok és biztonsági prioritások összehangolásában, a megfelelő kockázatkezelési szint kialakításában. A vezetőség egyre gyakrabban kéri közvetlen beszámolóikat, és elvárja tőlük, hogy a technikai részleteket világosan és érthetően közvetítsék a nem technikai döntéshozók felé. Meg kell érteniük az üzleti folyamatokat, és képesnek kell lenniük arra, hogy a biztonsági intézkedéseket ezekhez igazítsák. A szervezeti kultúra és munkamódszerek alakításában is szerepet kell vállalniuk. Meg kell határozniuk, hogyan segítheti a mesterséges intelligencia a vállalat, az alkalmazottak és az ügyfelek védelmét, miközben beruházásokkal és integrált AI-specifikus védelmi megoldásokkal kell biztosítaniuk a modellek biztonságát.
Helyzetüket nehezítik a tisztázatlan felelősségi körök, gyakran egyensúlyoznak a tanácsadói és a döntéshozói szerep között. Sokszor erőforráshiánnyal küzdenek, és folyamatos nyomás alatt vannak, hiszen a dinamikus fenyegetések állandó éberséget és gyors reagálást követelnek.
„Megoldás lehet itt a felelősségi körök felosztása – egyre több vállalat ismeri fel, hogy ezt a feladattengert nem lehet egyetlen személyre rázúdítani. A kiberbiztonsági küzdelem egyenlőtlen: az adott csapatnak folyamatosan védenie kell az egész vállalatot, a támadóknak viszont elég egyetlen gyenge pontot találniuk, hogy hozzáférjenek a hálózathoz. Ahhoz, hogy jól működjön a védekezés, több szegmens összehangolt együttműködésére van szükség”
– tanácsolja Lukács Kornél, a KPMG kiberbiztonsági tanácsadásért felelős partnere.
Átfogó képzési programokkal leküzdhető a humánkockázat
A kiberfenyegetések elleni küzdelemben továbbra is az emberi tényező a legkritikusabb. Ahogy a szervezetek folyamatosan digitalizálják üzleti modelljüket, a kiberkockázatok ellensúlyozásához szükséges tudást és humánerőt egyre nehezebb felépíteni. Az új, kifinomult technológiák és a gyorsan fejlődő fenyegetések csak súlyosbítják a már most is növekvő szakképzettségi hiányosságokat. Ráadásul egyre mélyül a szakadék a műszaki és nem műszaki készségek között. Az adatvédelmi, kockázati és megfelelési szakemberek esetében az erős technikai képességek továbbra is elengedhetetlenek, de egyre fontosabb a hatékony kommunikáció, a problémamegoldás, az alkalmazkodóképesség és az együttműködés is. Ennek kezelésében segíthetnek az átfogó képzési programok. A munkaerőt megtartani is nehezebbé válik; a KPMG biztonsági műveleti központokról szóló friss felmérésében a biztonsági vezetők csaknem fele mondta, hogy ezzel komoly problémái vannak. Itt érdemes szorosan együttműködni a HR-rel: a rugalmas munkarend, a világos karrierlehetőségek és a szakmai fejlődési lehetőségek biztosítása vonzó lehet a kiberbiztonsági tehetségek számára, és a tapasztalatok szerint a befogadásra, a sokszínűségre és a méltányosságra irányuló kezdeményezések is fontosak lesznek a készséghiány kezelésében.
A mesterséges intelligencia valódi eszköz lehet a biztonsági csapatok számára a készséghiány kezelésében, ugyanakkor a legtöbb esetben nem helyettesíti az emberi munkaerőt. Azzal, hogy a rutinfeladatokat automatizálják az AI segítségével, a szervezetek jelentősen növelhetik a hatékonyságot, így a kibercsapatok felszabadulnak, hogy összetettebb stratégiai feladatokra összpontosíthassanak a hálózat védelme érdekében. Az emberi tényezőnek kulcsszerepe lesz az AI asszisztensek ellenőrzésében. Az információbiztonsági vezetőknek biztosítaniuk kell, hogy csapataik megfelelő képzést kapjanak az AI-rendszerek melletti munkavégzésre, megismerve azok képességeit és korlátait.
Miként teremthető bizalom az AI iránt?
Az AI betört, és velünk is marad. A szervezetek továbbra is vizsgálják, hogy a mesterséges intelligencia hogyan növelheti üzleti tevékenységük értékét. Helye gyakorlatilag minden szervezeti funkcióban van, elfogadását és bevezetését azonban számos kulcsfontosságú kiber- és adatvédelmi kihívás befolyásolhatja. E tekintetben a vezetők továbbra is szkeptikusak. Az adateltolódás, a jogosulatlan hozzáférés és a visszaélések kockázata változatlanul magas. A vezérigazgatók 70 százaléka azt mondja: vállalata növeli a befektetéseit a kiberbiztonságba, kifejezetten az AI-hoz köthető fenyegetések elleni védekezés miatt. A nagyobb átláthatóság, elszámoltathatóság és irányítás a mesterséges intelligencia fejlesztése és alkalmazása körül valószínűleg a CISO-k egyik legfontosabb prioritása lesz. A bizalmat hiteles, minőségi és ellenőrzött adattal tanított AI-implementációk tarthatják fenn, a rendszerek folyamatos monitorozását és értékelését be kell építeni a szervezet napi működésébe, mindez pedig komoly és folyamatos odafigyelést igényel. A vállalatoknak nyomon kell követniük a szabályozási fejleményeket is, és ezeket proaktívan össze kell hangolniuk AI-irányítási gyakorlataikkal, hogy bizalmat építsenek ki az érdekelt felekben.
Használható-e AI a kiberbiztonsághoz – ha egyébként maga az AI is még kockázat?
A mesterséges intelligencia a hatékonyság növelésének, a működési költségek csökkentésének, a kockázatkezelés javításának és a növekvő munkaterhelés lehetséges kezelésének eszközeként jelenik meg. A lehetőség ugyanakkor komoly kockázatokat is hordoz, és sok kérdést felvet egyebek mellett az adatbiztonság vagy a képzés hiánya terén. A KPMG kutatása szerint eközben a vállalatok felsővezetői és igazgatói szintjén egyre erősebb a félelem attól, hogy kimaradnak az AI nyújtotta előnyökből. 82 százalékuk elismerte, hogy a versenytársakkal való lépéstartás érdekében olyan technológiai beruházások mellett döntenek, mint például a virtuális és kiterjesztett valóság. Mielőtt azonban fejest ugranának az AI bevezetésébe, a szervezeteknek gondoskodniuk kellene arról, hogy az alapvető kiberbiztonsági folyamatok szilárd alapokon álljanak, és a vezetők az AI jelenlegi – és rohamosan fejlődő – képességeinek és korlátainak ismeretében döntsenek. A CISO-knak ezért az AI kiber- és adatvédelmi funkciókba való integrálásának mérlegelésekor ismerniük kell szervezetük jelenlegi kiberbiztonsági helyzetét, azonosítaniuk kell az esetleges hiányosságokat, gyengeségeket, és össze kell vetni a potenciális előnyöket a kockázatokkal – ez pedig rendszerenként különböző eredményeket hozhat.
Meddig biztonságos csökkenteni a platformok számát?
Annak érdekében, hogy leküzdjék az egyre összetettebb kiberbiztonsági kockázatokat, a szervezetek folyamatosan bővítik a digitális eszközeik védelmére szolgáló megoldások arzenálját. Itt már pusztán a rendelkezésre álló lehetőségek száma is nyomasztó lehet. Sok szervezet vizsgálja a biztonsági platformok bevezetését, amelyek nagyobb hatékonyságot, jobb átláthatóságot, a költségek csökkentését, és a biztonsági környezet feletti fokozott ellenőrzést biztosítanak számukra. Az elmozdulás a platformok konszolidációja felé azonban buktatókat is rejthet. Az egyik jelentős – bár nem új – aggodalom a koncentrációs kockázat, amikor a szervezet túlzottan függővé válhat egyetlen szállítótól vagy platformtól. Egy másik, kereskedelmi szempontból jelentkező kihívás a beszállítói kötöttség. Ahogy a szervezetek egyre inkább függenek egy adott termék- vagy szolgáltatáskészlettől, előfordulhat, hogy a választott platform már nem felel meg igényeiknek. Ilyen esetekben a szolgáltatóváltás költséges és összetett vállalkozás lehet, jelentős kompatibilitási problémákkal és további képzési követelményekkel járhat.
„E kockázatok mérséklése érdekében fontolóra kell venni a platformkonszolidáció hibrid megközelítését”
– javasolja Lukács Kornél, a KPMG kiberbiztonsági tanácsadásért felelős partnere.
„Tehát azok a szervezetek, amelyek a platformok konszolidációja felé mozdulnának el, jól teszik, ha a döntés előtt azonosítják és a megvalósítás során kezelik az ezzel járó kockázatokat, a hiányosságokat pedig célzott megoldásokkal egészítik ki, amelyek biztosíthatják a rugalmasságot, az alkalmazkodást a változó körülményekhez.”
Hogyan azonosíthatók az emberek a kibertérben?
Az eszközök és felhasználók megbízható azonosítása egy olyan szilárd alap, amely nélkül nem létezik IT-biztonság. A digitális személyazonosságok utat nyitnak egy agilisabb és hatékonyabb digitális világ felé. Ezen a téren világszerte számos innovációval találkozhatunk, az identitás-hitelesítés azonban továbbra is kihívást jelent. A rendszerek közötti széles átjárhatóság, a deepfake megjelenése és a személyes és biometrikus adatfeldolgozás terjedése megköveteli a jövőálló hitelesítési megoldások kidolgozását és korszerű szabályozások kialakítását. A CISO-knak és a döntéshozóknak jobban meg kell érteniük a helyzetet, újra kell gondolniuk a berögzült folyamatokat, és be kell fektetniük a szilárd elveken nyugvó innovatív rendszerekbe.
Megvédhetők-e az okoseszközök?
Az okos eszközök és termékek robbanásszerű elterjedése megváltoztatta a kapcsolattartást a bennünket körülvevő világgal, ezzel együtt pedig a hagyományos biztonsági hozzáállás is elavulttá vált, az alig egy évtizeddel ezelőtt alkalmazott módszerek már nem elegendőek. A termékek egyre rövidülő életciklusa során megjelenő sebezhetőségek a gyártókat és a szabályozókat is arra késztetik, hogy minél gyorsabban minél fejlettebb módszereket keressenek, amelyekkel lehetővé teszik az összekapcsolt eszközök biztonságos használatát. Az eszközök által elért vállalati adatvagyon védelme kulcsfontosságú lesz az ágazatok és infrastruktúrák integritásának, biztonságának megőrzése szempontjából.
Létezik-e stabil biztonsági kultúra?
A működés zavartalansága szempontjából a kiberbiztonság alapvető tényező lett az egyes szervezetek és az egész társadalom számára is. Továbbra is aggasztó, hogy a támadók zsarolóprogramokat vagy más rosszindulatú eszközöket használnak nagyszabású ipari zavarok előidézésére, adatok és akár emberi életek kockáztatásával. A beszállítók is biztonsági kockázatot hordozhatnak: a szervezetek egyre inkább külső szolgáltatókra támaszkodnak a szoftverek és szolgáltatások terén, így fokozott a veszélye annak, hogy ezek az ellátási lánc gyenge láncszemei lesznek. Meg kell találni a módját annak, hogyan hozhatunk létre széles körű, holisztikus és ellenálló biztonsági kultúrát az egész vállalatban azzal a céllal, hogy minden érintett felismerje és hozzátegye a magáét a rendszerek és folyamatok tervezésétől a működtetésen át egészen a kivezetésig.
A teljes riport itt olvasható: Kiberbiztonsági tanácsadás – KPMG Magyarország
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
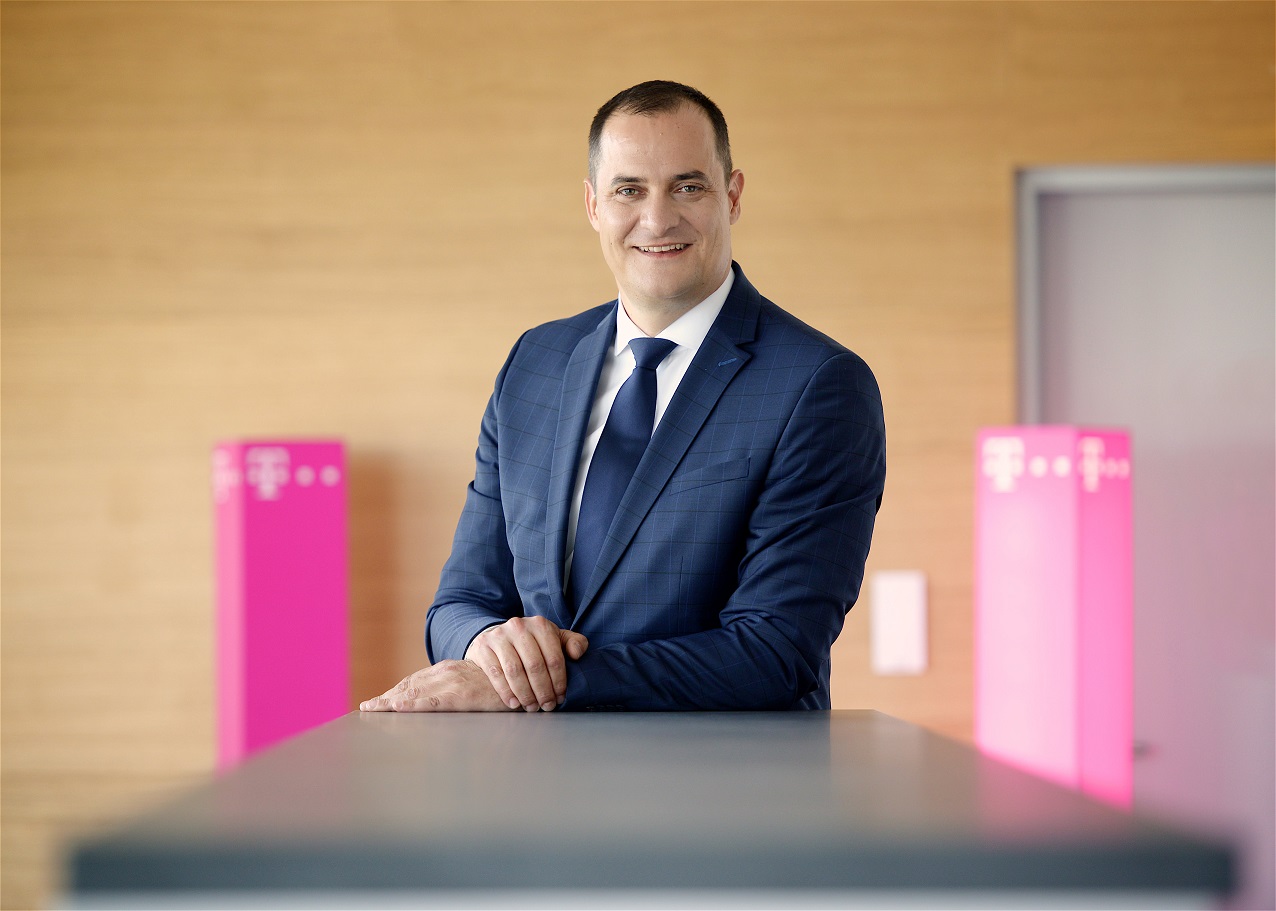
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
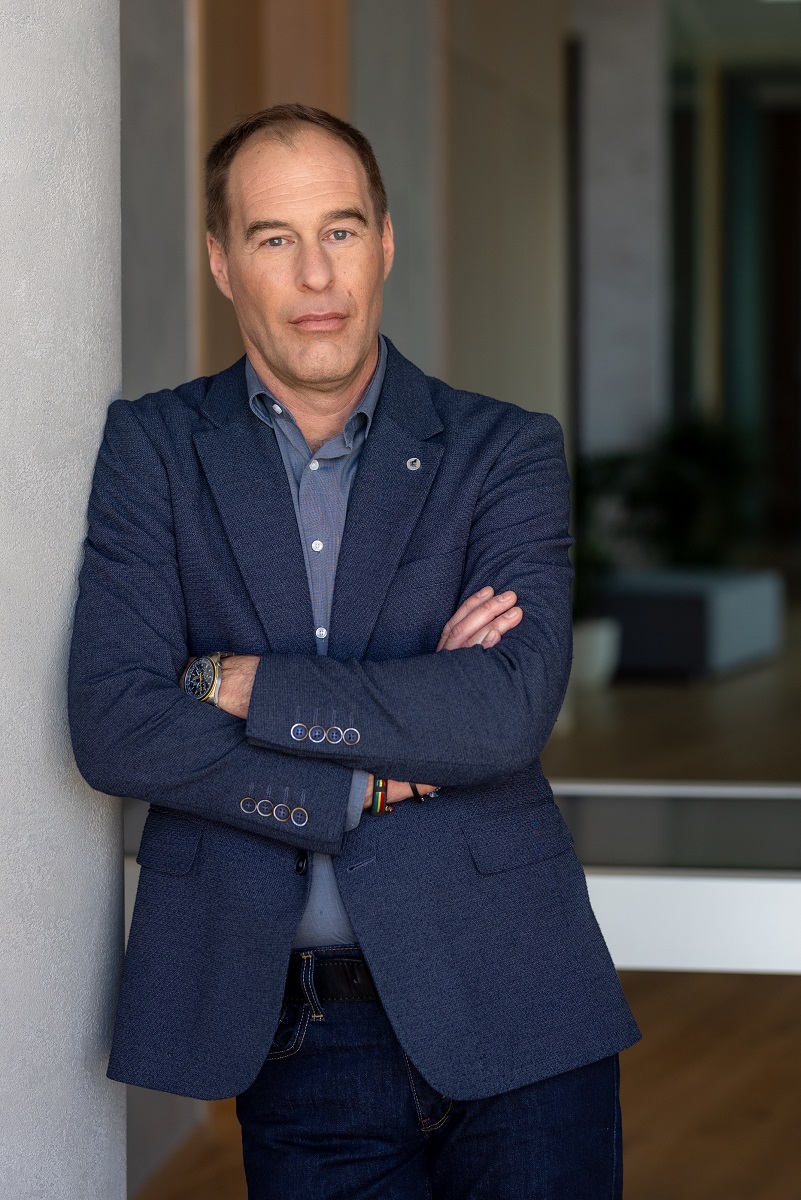
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Digitális gyorsítósáv a vállalati szektorban: összekapcsolja a töredezett IT folyamatokat a Yettel új ICT-szolgáltatása
Sok hazai vállalatnál az eltérő szoftverek miatti manuális adatmásolás és párhuzamos adminisztráció fogja vissza a potenciális növekedést. A Yettel a most bemutatott Zoho felhőalapú platformjára építve kínál egységes, integrált szoftverkörnyezetet többek között az értékesítés, a marketing, vagy a HR számára.
A digitalizációs törekvések ellenére számos vállalat szembesül azzal a problémával, hogy a cég hatékony működését biztosító folyamatok, mint például az értékesítési, marketing, és HR-adatok különálló rendszerekben zajlanak. Az információk manuális átvezetése – és gyakran duplikációja – nem csak lassítja a munkafolyamatokat, de drasztikusan növeli a hibalehetőségek kockázatát is. A korlátozott átláthatóság miatt nehezebb gyors döntéseket hozni és nem mindig egyértelmű, hogy hol tartanak az egyes munkafolyamatok. Erre a problémakörre reagálva bővíti üzleti ICT-szolgáltatásait a Yettel: a vállalat a nemzetközileg elismert Zoho magyarországi partnereként vezet be új, a vállalatok egyedi igényeire szabható szoftvermegoldást.
Egyetlen digitális ökoszisztéma a különálló szoftverek dzsungele helyett
A Zoho-alapú platform lényege, hogy a vállalatok lépcsőzetesen, saját működési igényeikhez mérten kapcsolhatják össze az egyes üzleti folyamataikat. Nem szükséges a teljes vállalati infrastruktúrát egyszerre lecserélni: a cégek a számukra legkritikusabb modullal indulhatnak, majd folyamatosan vonhatják be a többi területet, amelyek így szintén képessé válnak egy közös adatbázisban dolgozni. A vállalati adatbiztonság szempontjából fontos, hogy az európai ügyfelek adatait a Zoho EU-s adatközpontokban tárolja, a szolgáltatás pedig támogatja a GDPR-követelményeknek megfelelő adatkezelést. A Yettel által kínált új megoldás egyes moduljaiban elérhető „Zia” mesterségesintelligencia-asszisztens a döntéshozatalt és a napi operatív munkát is támogatja: elemzi az értékesítési és ügyfélkezelési adatokat, javaslatot tesz a feladatok priorizálására, és azonnali áttekintést nyújt a vezetők számára.
A platform legnépszerűbb szolgáltatásai a vállalati működés kulcsfontosságú pontjain kínálnak megoldást. A Zoho CRM ügyfélkapcsolat-kezelő rendszer egy felületen fogja össze az ügyféladatokat és az értékesítési folyamatokat az első megkereséstől a szerződéskötésig, így egyetlen érdeklődő vagy üzleti lehetőség sem vész el. A marketingeszközökkel egyszerűen tervezhetők, kiküldhetők és mérhetők az e-mailes és közösségi médiás kampányok, a HR-modulok pedig az álláshirdetéstől a szabadságkezelésig egyszerűsítik a munkatársi adminisztrációt, így több idő jut az értékteremtő feladatokra. Az igényekhez igazodó önálló megoldások mellett átfogó csomag is rendelkezésre áll: a Zoho One több mint 6 alkalmazásterületen összesen 45 modullal, egyetlen előfizetésben a vállalkozások szinte teljes működését lefedhetik.
A megoldás elsősorban a növekvő vállalatok számára jelenthet valódi előrelépést: azoknak, amelyek már kinőtték meglévő informatikai rendszereiket, a különálló szoftverek helyett egységes környezetet és közös adatbázist kínál, a váltást pedig lépcsőzetesen, a legkritikusabb modullal indulva is el lehet kezdeni, anélkül, hogy a teljes infrastruktúrát egyszerre le kellene cserélni. Az induló vállalkozások számára is vonzó lehetőség, ha már a kezdetektől tudatosan digitális alapokra építkeznének: így az első naptól egyetlen, a cég növekedésével együtt bővíthető rendszerben dolgozhatnak, és később nem kell széttagolt szoftvereket összefésülniük.
Szoftver, bevezetés és hazai terméktámogatás egy kézben
A vállalatok nem feltétlenül konkrét informatikai megoldást keresnek, sokszor inkább egy üzleti problémára szeretnének megfelelő választ találni. A Yettel ezért az ügyfelek igényeiből és folyamataiból kiindulva, szakértői tanácsadással segít azonosítani és kialakítani a megfelelő technológiai megoldást, emellett magyar nyelvű szakmai támogatást és dedikált kapcsolattartást is biztosítanak.
A Yettel a megoldást átfogó szolgáltatásként biztosítja ügyfeleinek, és nem pusztán licencet értékesít: a tanácsadástól a bevezetésen át a mindennapi használat támogatásáig egy kézből kapják meg az ügyfelek a teljes szolgáltatást.
Tudatos építkezés az ICT-piacon
A Zoho bevezetése szerves része a Yettel azon stratégiájának, amellyel a hagyományos telekommunikációs szerepkörből lép tovább a komplex vállalati IT-szolgáltatói piacra. A nemrég elindított, ismétlődő adminisztratív feladatokat automatizáló UiPath szoftverrobot-megoldás után a Zoho a folyamatok és adatok összehangolásáért felel.
„A vállalatok technológiai igényei ma már konkrét üzleti problémákból táplálkoznak. Mi abban támogatjuk ügyfeleinket, hogy megtalálják a céljaikhoz legjobban illeszkedő megoldásokat, valamint a bevezetésben és a működtetésben is biztos partnerként állunk mellettük. Célunk, hogy a Yettelre a megszokott mobilhálózati szolgáltatásokon túl az ICT-fejlesztések terén is hosszú távú, megbízható technológiai társként tekintsenek.”
– emelte ki Fülöp Gábor, a Yettel üzleti értékesítési és marketing igazgatója.
További részletek: Együttműködő rendszerek. Hatékonyabb vállalati működés. Zoho a Yetteltől – Yettel
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Védtelen mikrovállalkozások: tízből kilencen nem használnak fejlett IT-biztonsági megoldást
A magyar mikrovállalkozások 91 százaléka nem vesz igénybe fejlett IT-biztonsági megoldást, 90 százalékuk pedig nem is tervezi növelni az erre fordított kiadásait – derül ki a BellResearch reprezentatív kutatásából.
Miközben a vállalkozások mindennapi működése egyre inkább az online térben zajlik, digitális védelmük sok esetben nem tart lépést ezzel a fejlődéssel. A problémára a Telekom nemrég lezárult digitalizációs pályázatának tapasztalatai is rámutatnak: a 144 jelentkező több mint fele semmilyen internetes biztonsági szolgáltatást nem használ.
A Magyar Infokommunikációs jelentés legfrissebb, a vállalkozások digitalizációjára vonatkozó adatai szerint a mikrovállalkozások 99 százaléka e-mailezik, 85 százaléka online intézi banki ügyeit, 82 százaléka pedig az interneten végzi hivatalos teendőit. A 10-49 fős cégeknél ezek az arányok gyakorlatilag elérik a 100 százalékot. A digitális működésből adódóan egy fél napos internetkiesés a kisvállalatok 71 százalékánál, a mikrovállalkozások 36 százalékánál már érezhető vagy súlyos üzleti veszteséget okozna. Ennek ellenére a digitális biztonság sok vállalkozásnál továbbra sem élvez prioritást. A mikro- és kisvállalatok 93-94 százaléka szerint az elmúlt évben nem érte őket érdemi informatikai fenyegetés. A mikrovállalkozások 91 százaléka nem használ fejlett IT-biztonsági megoldást, 90 százalékuk pedig nem tervezi növelni az erre szánt költést.
A kibertámadások a magyar vállalkozások számára egyre jelentősebb pénzügyi kockázatot jelentenek
Az Republikon Intézet Telekom megbízásából készült kutatásának adatai szerint a magyar vállalkozások 80 százaléka már szembesült valamilyen kiberbiztonsági incidenssel, leggyakrabban adathalász üzenetekkel. Az esetek 18 százaléka az elmúlt két évben tényleges anyagi kárt is okozott, ami jól mutatja, hogy a kibertámadások nem csupán informatikai, hanem egyre komolyabb üzleti és pénzügyi kockázatot is jelentenek. A védekezés hatékonyságát ugyanakkor a szakemberek felkészültsége is befolyásolja. Az elmúlt 12 hónapban a mikrovállalatoknál az IT- vagy kiberbiztonsági szakemberek kevesebb mint 5 százaléka vett részt digitális vagy informatikai képzésben, míg a kis- és középvállalatok esetében ez az arány mindössze 15-20 százalék volt.
A Telekom pályázata is rávilágított a hiányosságokra
A Telekom kisvállalkozásoknak meghirdetett digitalizációs pályázatára 144 jelentkezés érkezett, többségében 1-4 fős mikrovállalkozásoktól. A pályázók több mint fele (55 százalék) úgy nyilatkozott, hogy nem használ semmilyen internetes biztonsági szolgáltatást, további közel ötödük pedig kizárólag ingyenes vagy az operációs rendszerbe épített védelemre hagyatkozik. Fizetős vírusvédelmet mindössze minden negyedik jelentkező használ.
„A vállalkozások elleni támadások sokszor nem a technikát, hanem az emberi figyelmetlenséget használják ki. A hatékony védelmi rendszerek feladata, hogy az üzlet ilyenkor se álljon meg – a Telekom erre kínál jól használható megoldásokat. A vállalkozások a biztonsági fejlesztéseikkel nemcsak a saját üzletüket védik, hanem az ügyfeleiket is, miközben nekik is több hasznot vagy kevesebb elmaradt bevételt eredményezhet, ha fejlettebb biztonsági eszközöket használnak”
– nyilatkozta Sipos Tamás, a Magyar Telekom Kis-, és középvállalkozások szegmensének vezetője.
A vállalkozások biztonságosabb digitális működését olyan szolgáltatások segíthetik, mint a havidíjas alkalmazásként hatékony végpontvédelmet nyújtó Norton 360, a Microsoft 365 Security Assessment, amely segít átláthatóan felmérni, hogy a vállalkozás meglévő informatikai rendszerei mennyire biztonságosak, valamint a Cisco Umbrella, amely hatékony védelmet nyújt az adathalászattal és más online fenyegetésekkel szemben. A digitális biztonság további fontos eleme a kiberbiztosítás, amely egy esetleges kibertámadás vagy adatvédelmi incidens következtében felmerülő pénzügyi károk enyhítésében nyújthat segítséget.
Három vállalkozás digitalizációját támogatja a Telekom
A Telekom most lezárult digitalizációs pályázatán a szakmai zsűri három olyan vállalkozást választott ki, amelyek fejlesztési céljai és kiindulóhelyzete más kisvállalkozások számára is tanulságos példaként szolgálhatnak.
- Gabatti Kft. – Ötfős víz-, gáz- és fűtésszerelő vállalkozás, amely a digitalizáció első lépéseinél tart: eddig a számlázáson kívül nem használt digitális rendszert. Elsősorban saját weboldalt és erősebb online jelenlétet szeretne kialakítani.
- Fire Focus Kft. – Szombathelyi tűzvédelmi és épületgépészeti cég, amely a jelenleg papíralapú tűzvédelmi dokumentációját és nyilvántartását helyezné át egy online partnerfelületre.
- Szeitz Optika – 2003 óta működő budapesti szolgáltató, amely a látásvizsgálatok és a páciensadatok papíralapú kezelését digitalizálná.
“Elismerésük egyben azt is megmutatja, hogy a digitalizáció minden vállalkozás számára valódi előrelépést jelenthet: hatékonyabb működést, új lehetőségeket és nagyobb sikereket hozhat. A díjazott vállalkozások hiteles példái annak, hogy a megfelelő digitális megoldásokkal minden vállalkozás fejlődhet és még sikeresebbé válhat.”
– nyilatkozta Sipos Tamás, a Magyar Telekom Kis-, és középvállalkozások szegmensének vezetője.
A három nyertes 12 hónapig díjmentesen veheti igénybe a Telekom testre szabott digitális szolgáltatásait, amelyek hozzájárulnak vállalkozásuk működésének fejlesztéséhez és kiberbiztonságuk erősítéséhez.
Magyarországon a KSH havi adatai szerint 2026 júliusában körülbelül 866 ezer működő vállalkozást tartottak nyilván jogi egység szinten. A KSH éves adatai szerint 2024-ben kb. 898 ezer KKV mintegy 2,2 millió főt foglalkoztatott. Hatásuk nagyobb, mint gondolnánk. Ha ők fejlődnek és mindenki hozzájárul saját hétköznapi teljesítményével az ország működéséhez, az egész ország előrelép. Ezért elkötelezett a Telekom a kisvállalkozások digitális felzárkóztatása mellett.
Hello Biznisz platformja kifejezetten a fenti célcsoportnak kínál könnyen alkalmazható megoldásokat, szakmai és közösségi támogatást a digitalizáció előnyeinek kihasználásához. A vállalkozók a Hello Biznisz felületén díjmentesen fordulhatnak kérdéseikkel a Telekom Digitalizációs Asszisztenséhez is: a mesterséges intelligencia alapú megoldás a Hello Biznisz tudásbázisára építve a vállalkozása egyedi profiljához igazítja a válaszait az online jelenléttel, a digitális marketinggel, az automatizálással és a digitalizációval kapcsolatban.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Országos MI oktatási programot jelentett be a Bosch

Magyar műholdak, amelyek éjjel és felhős időben is „látnak”

Új szabályok alakítják át a zártkerteket: értékes zöldfelületeket emészt fel a lakóterület terjeszkedése

A Kia bekerült a Fortune 2026-os „Európa 100 Legjobb Munkahelye” közé

Magyarországon is elérhető a vivo X Fold6 okostelefon


A Schneider Electric segíti a Levi Strauss és a Marks & Spencer kezdeményezését

Az MKIK benyújtotta a KATA és a vagyonadó tervezetéhez kapcsolódó módosító javaslatait

Stratasys F770: nagyformátumú 3D nyomtatás ipari alkalmazásokhoz

A változó ügyféligényekhez igazodó számlacsomag-családot vezetett be az MBH Bank

Megbízható mesterséges intelligenciát fejleszt az egészségügy és az ipar számára a HUN-REN SZTAKI új nemzeti laboratóriuma



Technokrata.hu
Költséghatékony szervezettség – Beszerzéstámogató logisztika a Dachserrel
Egy korszak vége? – Jelentős könnyítés jöhet a külföldi cégfelvásárlásoknál
Nőnek a kiberbiztonsági ráfordítások, de a vállalatok felkészültsége továbbra is hiányos
Ingyenes online webinársorozat a műanyag-feldolgozás jövőjéről
Ma már a ChatGPT-n múlhat, melyik magánklinikát választja a páciens
A Hankook Winter i*cept evo 4 az első három között végzett az Auto Bild nagyszabású téligumi-tesztjén
Új szintre emeli az MI-korszak adatközpontjainak hűtését a Schneider Electric WCDU megoldása
A Philips Monitors kijelzőfrissítéssel készül az ünnepi szezonra
Mesterséges intelligenciával a klímaváltozás hatásainak nyomába
Távolról irányított betonüzemek: újabb fejlesztés az építőanyag-iparban
Műszaki-Magazin.hu
Ingyenes online webinársorozat a műanyag-feldolgozás jövőjéről
Költséghatékony szervezettség
Önvezető autók fogadtatását vizsgálták Zalaegerszegen
Az Emerson bővíti távoli terminál egységeinek kínálatát
Új szintre emeli az MI-korszak adatközpontjainak hűtését a Schneider Electric WCDU megoldása
ISCAME 2026 – gépészeti konferencia Debrecenben
25 év a magyar ipar szolgálatában
Kerülje el a váratlan termeléskiesést – így segít az olajdiagnosztika!
A jövő energiarendszeréhez technológia és gyakorlati tudás is kell
Mikroorganizmusok gondoskodnak az üzemi eszközök tisztításáról
-

 Gazdaság2 hét ago
Döntött az ENSZ: világszintű új szabályrendszer az automatizált és autonóm vezetés területén
-
Gazdaság2 hét ago
Megjelentek a Wekerle Plusz lakáshitel részletszabályai
-
Ipar2 hét ago
A Schneider Electric és a Greenly kiterjeszti dekarbonizációs programját
-
Egészség2 hét ago
Modern boszorkányok laborleteket értelmeznek és életmódváltást javasolnak
-
Tippek2 hét ago
Borzongató gumiabroncs-sztorik Halloweenre: 3 végzetes hiba az utakon, ami tönkreteheti a gumikat
-
Ipar1 hét ago
2500 tárgyalás és 1200 beszállító az őszi kamarai beszállítói fórumon
-
Ipar1 hét ago
Siemens-automatizálással újult meg egy erdélyi tejüzem
-
Mozgásban1 hét ago
A Kia EV2 felkerült a 2027-es Év Autója díj döntőseinek listájára


