

Gazdaság
Éjszaka támadnak a legelterjedtebb zsarolóvírusok
A Sophos legújabb elemzése olyan támadóeszközöket és technikákat ismertet, amelyeket 11 fő zsarolóvírus család használ, többek között a WannaCry, a SamSam, a RobbinHood, a Ryuk és a Megacortex
A Sophos kiberbiztonsági vállalat közzétette a How Ransomware Attacks, azaz “Hogyan támadnak a zsarolóvírusok?” című, védekezőknek szánt kiadványát, melyben elmagyarázzák, hogyan támadnak a különböző zsarolóvírus variánsok, és milyen hatással vannak az áldozatokra.
Az útmutató kiadvány a november elején megjelent 2020 Threat Reportot (2020-as fenyegetettségi jelentést) egészíti ki, és részletes elemzést tartalmaz a 11 legelterjedtebb és legjelentősebb zsarolóvírus családról, többek között a Ryukról, BitPaymerről és MegaCortexről.
Az útmutató kiadvány által részletezett eszközök és technikák között többek között ezek szerepelnek:
A jelentősebb zsarolóvírus családok terjesztésének fő módszerei. A zsarolóvírus-eket általában három módszer egyikével terjesztik:
- cryptowormként, mely gyorsan más számítógépeket megfertőzve sokszorosítja magát a legerőteljesebb hatás érdekében (például WannaCry);
- mint szolgáltatásalapú zsarolóvírusmelyet a dark weben kitként árulva terjesztenek (például Sodinokibi);
- vagy automatizált aktív támadás keretében, ahol a támadók manuálisan telepítik a zsarolóvírust, miután automatizáltan szkennelték a hálózatot a rendszer gyenge pontjait keresve. Ez az automatizált aktív támadási stílus volt a leggyakoribb megközelítés a jelentésben szereplő legfőbb zsarolóvírus családok esetében.
Kriptografikus kód aláírás: vásárolt vagy lopott hiteles digitális tanúsítvánnyal rendelkező zsarolóvírus, mely kísérletet tesz arra, hogy meggyőzzön bizonyos biztonsági szoftvereket a kód megbízhatóságáról és az elemzés szükségtelenségéről.
A jogosultság magasabb szintre történő emelése már készen rendelkezésre álló exploitok segítségével. Ez lehetővé teszi a támadó számára a programok telepítésének lehetőségét, például a távoli hozzáférést biztosító eszközök (RAT) esetében, hogy
- adatokat tudjon megtekinteni,
- megváltoztatni,
- törölni,
- teljeskörű felhasználói jogokkal rendelkező új fiókokat tudjon létrehozni és
- kikapcsolhassa a biztonsági szoftvereket.
Észrevétlen laterális mozgás és fájl-, illetve backup szerverekre való vadászat a hálózaton abból a célból, hogy a lehető legnagyobb hatást érjék el a zsarolóvírus támadással. A támadók egy órán belül képesek olyan scripteket készíteni, melyek a hálózaton lévő endpointokra és szerverekre másolják, majd azokon elindítják a zsarolóvírust. A támadás sebességének felgyorsítása érdekében a zsarolóvírus priorizálhatja az adatokat a távoli/megosztott meghajtókon, a kisebb méretű dokumentumokat célozhatja először, illetve több titkosító folyamatot futtathat egyszerre.
Távoli támadások. Maguk a fájlszerverek gyakran nem fertőződnek meg zsarolóvírussal. Ehelyett a zsarolóvírus általában egy vagy több kompromittált endpoint-on fut, és
- visszaél a felhasználói fiók jogosultságaival, hogy távolról támadjon dokumentumokat, néha a távoli asztal protokollon (RDP) keresztül,
vagy
- távfelügyeleti és -kezelő (RMM) eszközöket támad, melyeket általában a managed service provider-ek (MSP) használnak abból a célból, hogy kezeljék velük az ügyfeleik IT infrastruktúráját és/vagy a végfelhasználói rendszereket.
Fájltitkosítás és átnevezés. Számos különböző módszer létezik a fájlok titkosítására, például a dokumentum egyszerű felülírása. A legtöbbet viszont vagy a backup, vagy az eredeti adat törlése is követi, így akadályozva meg a helyreállítási folyamat végrehajtását.
Az útmutató kiadvány elmagyarázza, hogyan implementálják a most felsorolt és más, további eszközöket, technikákat 11 zsarolóvírus család esetében. Ezek a zsarolóvírus családok a WannaCry, GandCrab, SamSam, Dharma, BitPaymer, Ryuk, LockerGoga, MetaCortex, RobbinHood, Matrix és a Sodinokibi.
Bizonyos esetekben a támadás java része éjszaka zajlik le, miközben az IT csapat tagjai békésen alszanak otthon. Mire az áldozat észreveszi, hogy mi történik, már túl késő lesz. Alapvető fontosságú, hogy minden endpoint-ot, hálózatot és rendszert lefedő, hatékony biztonsági megoldásokkal, illetve megfigyelő és válaszadó eszközökkel rendelkezzünk, továbbá mindig telepítsük a szoftverfrissítéseket, amikor csak megjelennek. – hívja fel a figyelmet a Sophos.
Hogyan lehet a zsarolóvírussal szemben védekezni?
- Ellenőrizze, hogy minden hálózatára csatlakoztatott eszközzel el tud e számolni, és hogy az összes biztonsági szoftver naprakész frissítésekkel rendelkezik e!
- Amint csak lehetséges, mindig telepítse a legújabb biztonsági frissítéseket minden hálózatára kapcsolódó eszközre!
- A következő utasításokat követve bizonyosodjon meg arról, hogy a számítógépeire fel vannak telepítve a WannaCry esetében is használt EternalBlue exploit elleni javítások: Hogyan bizonyosodhat meg arról, hogy egy eszköz sebezhető az EternalBlue-val szemben? – MS17-010
- Rendszeresen készítsen biztonsági másolatot a legfontosabb és az aktuális adatairól egy offline tárolóeszközre, mivel az a legjobb módja annak, hogy kikerülje a váltságdíj kifizetését zsarolóprogram fertőzése esetén.
- A rendszergazdáknak be kell kapcsolnia a többlépcsős hitelesítés minden olyan kezelőrendszeren, amely támogatja azt. Ezzel meg lehet akadályozni, hogy a támadók deaktiválják a biztonsági eszközöket egy támadás során.
- Biztonság terén nincs egyetlen tökéletes megoldás. A cégek számára a többrétegű biztonsági modell a legjobb lehetőség, amelyet implementálhatnak.
- Példa: A Sophos Intercept X átfogó, alapos védelmi megközelítést alkalmaz ahhoz, hogy biztonságban tartsa az endpointokat. Több vezető, új generációs technikát kombinál, hogy biztosítsa a malware-ek detektálását és az exploitok elleni védelmet, illetve beépített “endpoint detection and response”, röviden EDR funkciókkal is rendelkezik.
A teljes How Zsarolóvírus Attacks (“Hogyan támadnak a zsarolóvírus-ek?”) útmutató kiadvány, illetve a How the Most Damaging Zsarolóvírus Evades IT Security (Hogyan kerüli ki az IT védelmet a legsúlyosabb károkat okozó zsarolóvírus?”) című SophosLabs Uncut cikk is elérhető a címekre kattintva.




Gazdaság
Már szupermarketben is vásárolhatunk itthon személyzet nélkül
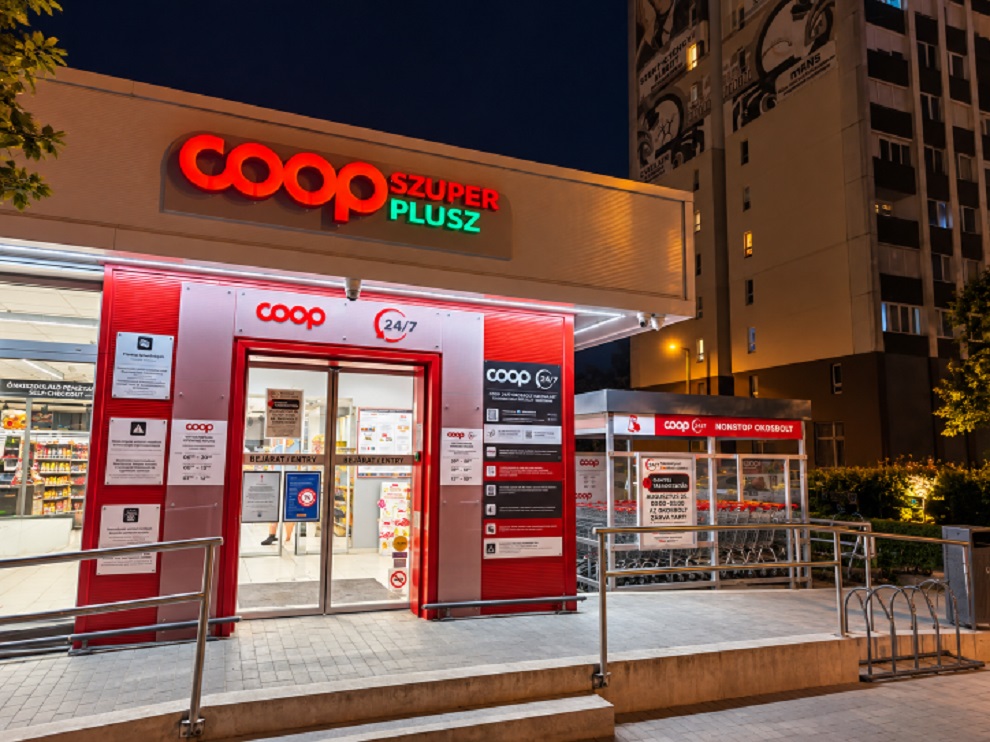
A jubileumi XX. Coop Rally egyik állomásaként mutatkozott be Szeged második hibrid okosboltja: a Temesvári COOP Szuper Plusz Áruház az ország második olyan üzlete, amelynek teljes – 6000 termékes – árukészlete elérhető marad a normál nyitvatartási időn túl, személyzet nélkül. Az új egységben is a Laurel Kft. magyar fejlesztésű 247 Shop rendszere működik, melyet ezúttal már szupermarket-méretű környezetben kellett kialakítani.
A bevezetést valós, hazai működési tapasztalatok előzték meg. Magyarország első hibrid okosboltja 2025 májusában nyílt meg Szegeden, a júniusban nyilvánosságra hozott adatok szerint pedig a 150 négyzetméteres üzletben egy év alatt több mint 27 ezer vásárlás történt a személyzet nélküli időszakokban. Ezekben az órákban az átlagos kosárérték mintegy 22%-kal haladta meg a hagyományos nyitvatartás alatt mért értéket, a 0–24 órás működés pedig 23,61%-os többletbevételt hozott. Az AI-alapú gesztusfelismerő rendszer közben több lopási kísérletet is észlelt és riasztást küldött a távfelügyeletnek.
„Az első üzlet eredményei megmutatták, hogy a technológia révén 0-24-es kiterjesztett nyitvatartásra Magyarországon is van valós vásárlói igény, a modell pedig üzletileg is életképes. A mostani fejlemény szakmai szempontból azért fontos számunkra, mert a technológiát már egy jóval nagyobb üzletkategóriában alkalmaztuk. Egy ilyen környezetben nagyobb eladóteret, összetettebb vásárlói útvonalakat és több be- és kilépési helyzetet kell kezelni, miközben a komplex rendszernek könnyen kezelhetőnek, hatékonynak és biztonságosnak kell maradnia” – mondta Bessenyei Attila, a Laurel Kft. ügyvezetője.
A 247 Shop a hagyományos és az automata bolti működést kapcsolja össze. A személyzettel működő nyitvatartás után a regisztrált vásárlók a mobilalkalmazásban elérhető QR-kóddal léphetnek be, majd önkiszolgáló kasszánál fizethetnek. A rendszerhez kamerás felügyelet és távoli diszpécserszolgálat is kapcsolódik. A konstrukció így a meglévő infrastruktúrára építve teszi lehetővé a nyitvatartás meghosszabbítását anélkül, hogy az üzlet teljes működését át kellene alakítani kizárólag személyzet nélküli üzemre.
Bessenyei Attila hozzátette, a mostani projekt azt is mutatja, hogy a hibrid technológia nem kötődik egyetlen bolttípushoz: a rendszer kialakítása a kis alapterületű üzletektől a nagyáruházi környezetig az adott helyszín méretéhez, elrendezéséhez és működéséhez igazítható. A Laurel ügyvezetője elárulta, a megoldás iránt már a Coop-hálózaton kívülről is érdeklődnek, több kereskedelmi partnerükkel folyik előkészítés. Ez azt jelzi, hogy nem egyedi kísérletről, hanem egy most formálódó üzemeltetési modellről van szó.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Megnyílt a MediaMarkt 41. áruháza az Allee-ban
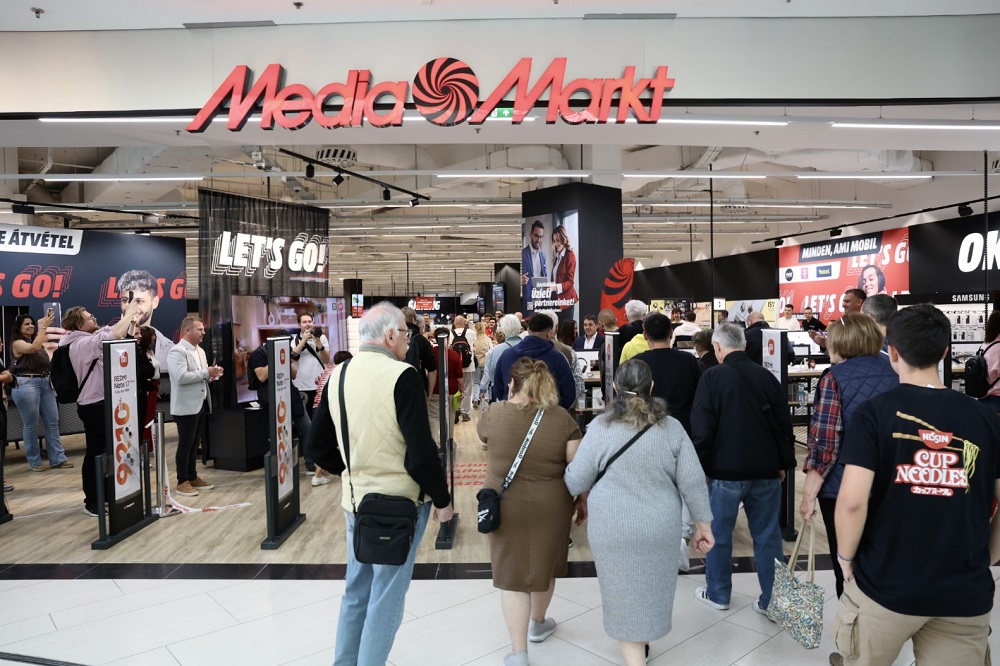
Műszaki innováció és élményalapú vásárlás Buda szívében
Személyes élményzónákkal, digitális integrációval és exkluzív nyitási programokkal erősíti budai jelenlétét a műszaki áruházlánc
A nyári bejelentést követően ma hivatalosan is megnyitotta kapuit a MediaMarkt legújabb, szám szerint 41. hazai áruháza az Allee bevásárlóközpont második emeletén. A műszaki áruházlánc az újbudai egységgel nem csupán a budai hálózatát bővíti, hanem omnichannel és élményalapú stratégiájára építve kifejezetten a személyes tapasztalásra és a komplex szolgáltatási élményre helyezi a hangsúlyt.
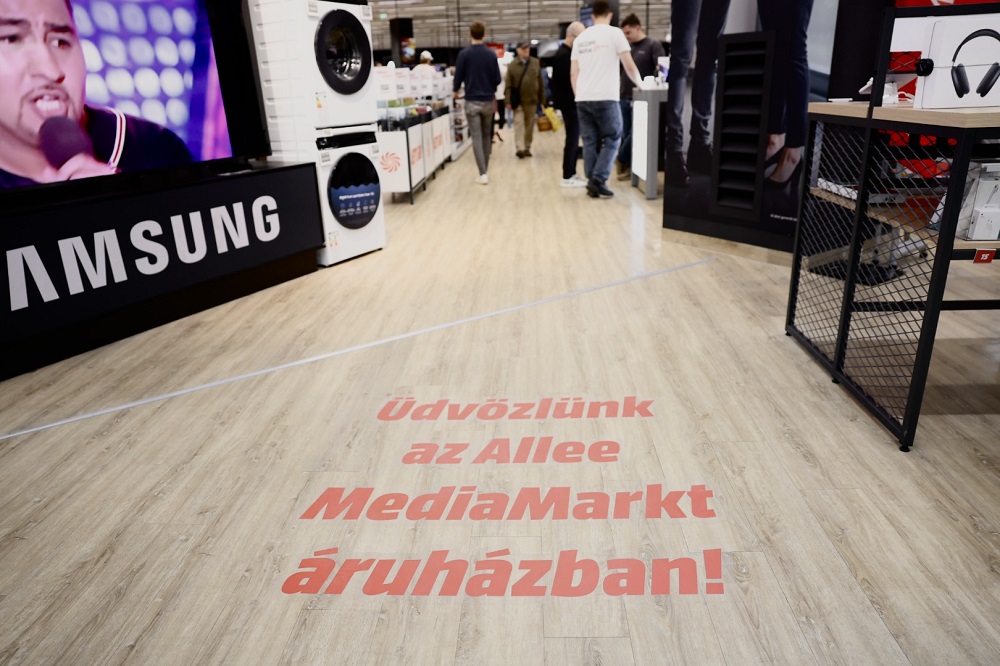
Az Allee kiválasztásában kulcsszerepet játszott a bevásárlóközpont forgalmas budai elhelyezkedése, magas látogatottsága és kiváló megközelíthetősége. A MediaMarkt ezzel egy olyan forgalmas kereskedelmi és közösségi helyszínen jelenik meg, amely a környéken élők mellett a város más részeiből érkezők számára is könnyen elérhető, így széles vásárlói réteget szolgál ki.
Az új áruházban a széles termékkínálat mellett hangsúlyos szerepet kap a személyes terméktapasztalat. A vásárlók nemcsak megnézhetik, hanem működés közben össze is hasonlíthatják, illetve ki is próbálhatják a készülékeket az interaktív tesztállomások egyikén vagy a TV experience zónában. Az új bolt emellett a teljes szolgáltatási paletta bázisaként szolgál: a kiterjesztett garanciától és biztosításoktól kezdve az azonnali eszközbeüzemelésig és az online rendelések átvételéig minden elérhető egy helyen.
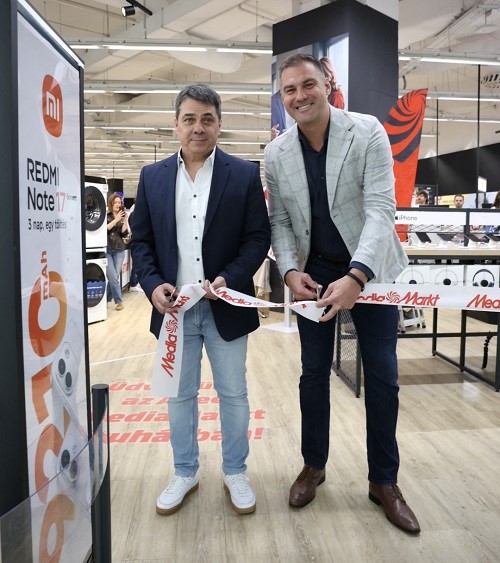
Szilágyi Gábor, a MediaMarkt Magyarország ügyvezető igazgatója és Mihók György áruházigazgató Allee
A bővítés szervesen illeszkedik a MediaMarkt omnichannel stratégiájába. A vásárlási folyamat ma már sok esetben online kezdődik: a vásárlók előzetesen tájékozódnak, összehasonlítják a termékeket és az árakat, majd eldöntik, hogyan szeretnék folytatni a vásárlást. A MediaMarkt célja, hogy ebben ne kelljen választani a digitális és a személyes csatornák között: az online vásárlás kényelmét az áruházakban elérhető terméktapasztalat, szakértői segítség és szolgáltatások egészítik ki.
„A műszaki kereskedelemben a bizalom továbbra is meghatározó tényező. Minél összetettebb vagy nagyobb értékű egy vásárlás, annál fontosabb, hogy a vásárló ne csak információt kapjon, hanem személyesen is meggyőződhessen arról, hogy jó döntést hoz. Ebben a fizikai üzleteknek ma is nehezen helyettesíthető szerepük van: lehetőséget adnak a termékek kipróbálására, az összehasonlításra és arra, hogy a vásárló szakértőtől kérjen segítséget. Mi azt látjuk, hogy a technológia fejlődésével ez a személyes bizalom nem veszít az értékéből, sőt bizonyos termékkategóriákban még fontosabbá válik. Az Allee megnyitása számunkra ezért nem egyszerűen hálózatbővítés, hanem befektetés egy olyan vásárlási élménybe, ahol a választék, a szakértelem és a személyes kapcsolat együtt teremt értéket” – mondta Szilágyi Gábor, a MediaMarkt Magyarország ügyvezető igazgatója.
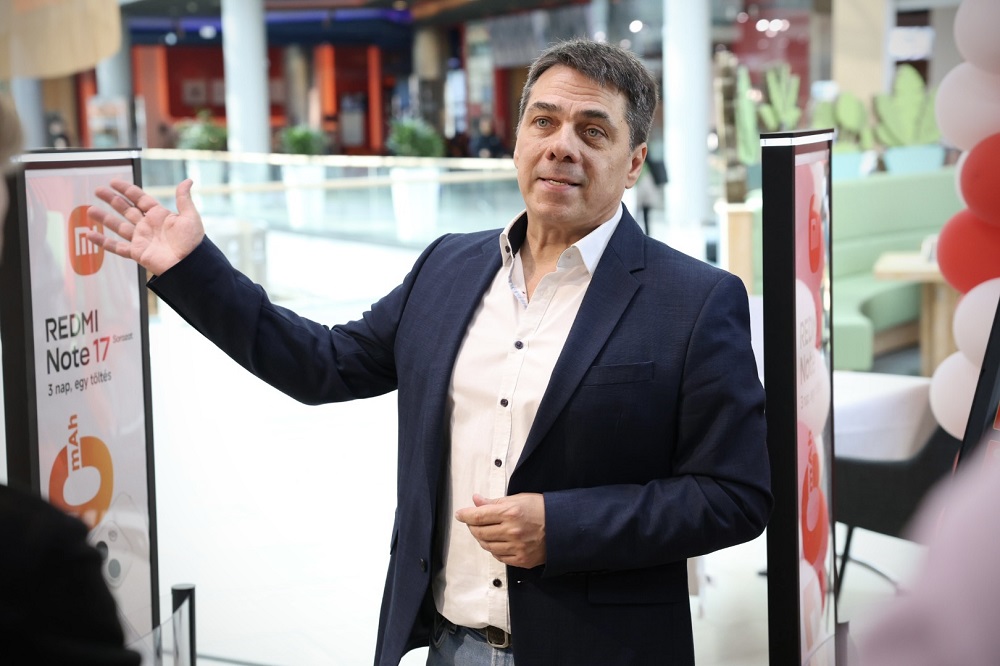
MediaMarkt Mihók György áruházigazgató Allee
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Gyakorlatorientált képzések: együttműködik a Széchenyi István Egyetem és a Magyarországi Logisztikai Szolgáltató Központok Szövetsége
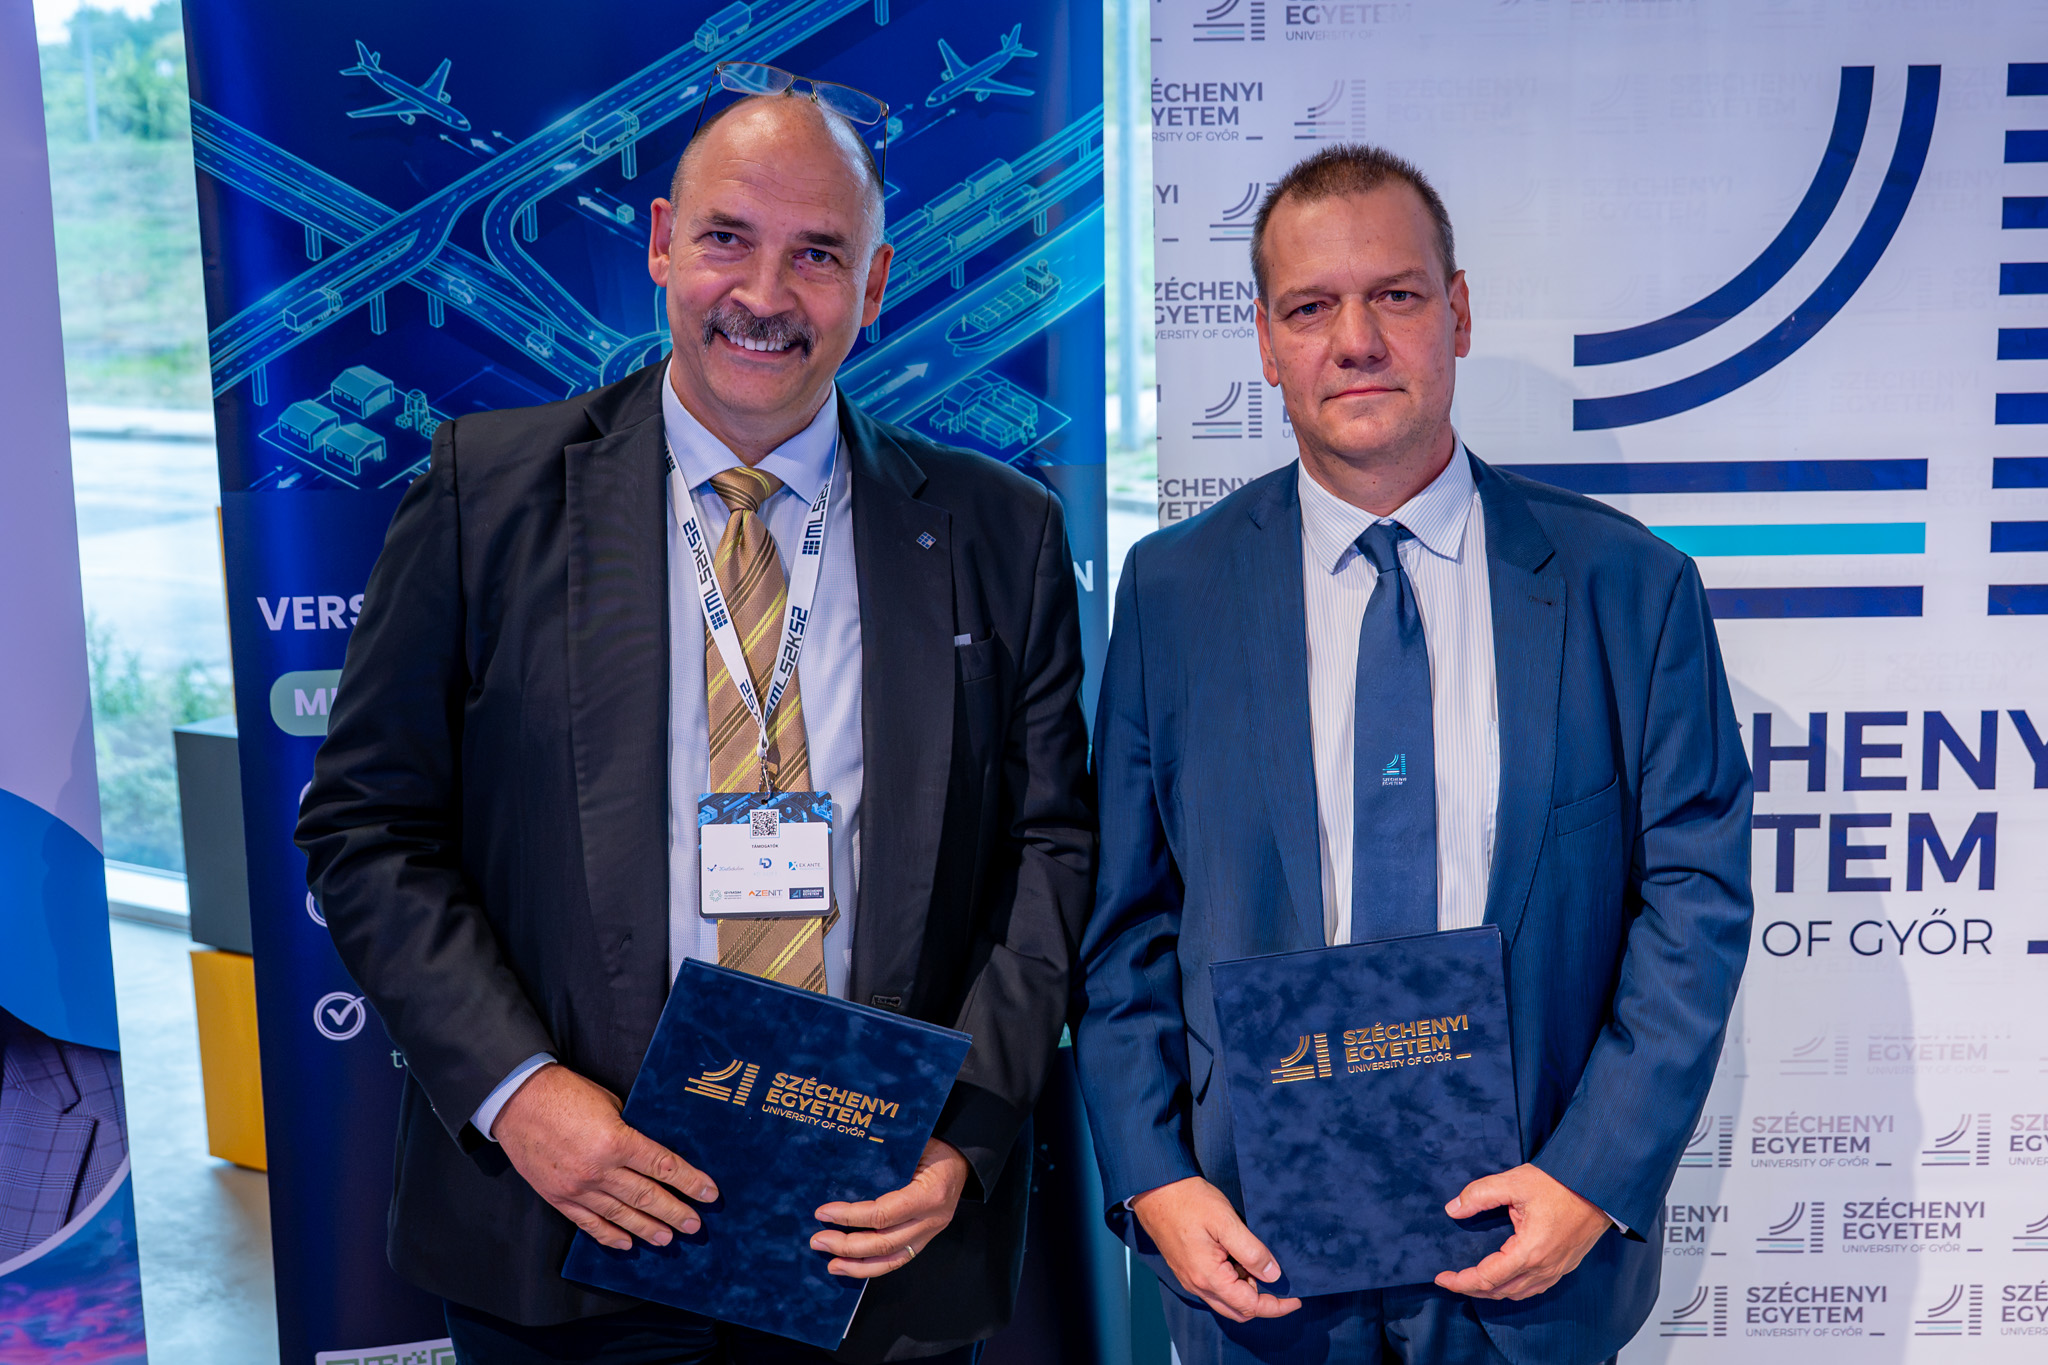
Együttműködési megállapodást írt alá a győri Széchenyi István Egyetem és a Magyarországi Logisztikai Szolgáltató Központok Szövetsége a napokban.
A partnerség célja, hogy tovább erősítse a logisztikai képzések gyakorlatorientáltságát és még szorosabb kapcsolatot teremtsen az egyetemi oktatás, valamint a szakterület piaci szereplői között.
„Hatékony logisztika – versenyképesség a gyakorlatban” címmel rendezett szakmai konferenciát és üzleti találkozót a Magyarországi Logisztikai Szolgáltató Központok Szövetsége a Széchenyi István Egyetem Győri Innovációs Parkjában. Az eseményen Bíró Koppány Ajtony, a szövetség főtitkára elmondta: céljuk, hogy az ágazatot érintő legfrissebb információk első kézből jussanak el a terület szakembereihez.
„Gyakorlati megoldásokat adunk ahhoz, hogy miként növelhetik versenyképességüket a kis-, közepes és nagyvállalatok, többek közt hatékonyabb logisztikával, zöld és fenntartható megoldásokkal, digitalizációval és adatvezérelt döntésekkel, valamint az elérhető támogatások és pályázatok bevonásával”
– sorolta. Hozzátette, a konferencia keretei közt a Széchenyi István Egyetemmel aláírt megállapodás ahhoz járul hozzá, hogy a naprakész ismeretek a hallgatók számára is elérhetővé váljanak.
Dr. Szép János, az egyetem Építész-, Építő- és Közlekedésmérnöki Karának dékánja kifejtette, a logisztika gyakorlatilag minden területen megjelenik. Nem véletlen, hogy ma már a műszaki menedzser szak keretében építőipari logisztika specializáción is képeznek szakembereket.
„Az együttműködés révén még gyorsabban tudjuk becsatornázni képzésünkbe azokat az információkat, amelyek az ipari szereplőktől jönnek. Hallgatóink így értékes és keresett tudással léphetnek ki a munkaerőpiacra”
– húzta alá.
Az eseményen dr. Földesi Péter professzor, a Logisztikai és Szállítmányozási Tanszék vezetője üdvözölte a szövetséggel kialakított szoros kapcsolatot. Kiemelte, a logisztika ma már sokkal több mint rakodás-szállítás-tárolás, ezért nélkülözhetetlen, hogy a dinamikusan fejlődő tudományterületen folyamatosan a tananyag részévé váljanak a legújabb trendek és eredmények.
Az együttműködés értelmében a Magyarországi Logisztikai Szolgáltató Központok Szövetsége összegyűjti és az egyetem rendelkezésére bocsátja az aktuális piaci és szakmai elvárásokat, valamint tapasztalataival segíti a képzést. A szövetség folyamatos tájékoztatást ad a logisztikai ágazat legfrissebb trendjeiről, és lehetőséget biztosít az egyetem oktatóinak, valamint hallgatóinak arra is, hogy díjmentesen vegyenek részt saját szervezésű szakmai konferenciáin.
A Széchenyi István Egyetem a megfogalmazott szakmai és gyakorlati igényeket beépíti képzési programjaiba, emellett megosztja partnerével az oktatás területén megjelenő aktuális szakmai és módszertani irányokat. A partnerség közös szakmai rendezvények szervezésére is lehetőséget teremt.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Nőtt az árengedmény a használt ingatlanok piacán

Olvadni kezdtek a betéti kamatok, de még így is verik az inflációt, érdemes sietni a lekötéssel

Szilárdtest-transzformátor jöhet az AI-adatközpontok energiaéhségének csillapítására

Már reklámokkal is válaszolhat a ChatGPT a magyarok kérdéseire

Az LG kibővített AI-otthon ökoszisztémával érkezett az IFA 2026-ra


Hisense IFA 2026: intelligensebb otthon, új szintű képélmény és magával ragadó szórakoztatás

A Xiaomi Auto 2027-től Európában is kapható lesz

Sztrádára fel: a biztonságos autópályás közlekedés írott és íratlan szabályai

A következő válságot még nem látjuk, de az AI már keresheti a nyomait

Ingyenes mérnöki mentorprogram indul a középiskolásoknak



Technokrata.hu
A Continental bővíti nagyméretű és prémium teljesítményű gumiabroncsainak kínálatát
Szegeden megnyílik a szuperszámítógépes infrastruktúra a vállalati fejlesztések előtt
Robot Pick AI rendszer segíti az összeválogatást
Áramszünet egy okosotthonban: hogyan marad működőképes a rendszer?
Megnyílt a MediaMarkt 41. áruháza az Allee-ban
Új működési modellt építenek a CFO-k
Az LG Electronics 2,6 MW-os hűtőfolyadék-elosztó egysége megszerezte az NVIDIA DSX Ready CDU minősítését
Budapest adott otthont a Schneider Electric Europe Supplier Day 2026 nemzetközi stratégiai beszállítói eseményének
Plexi és a moduláris üzletberendezés: miért nem érdemes mindent véglegesre tervezni?
Okos döntés pár kattintással? Ezt érdemes ellenőrizni előtte
Műszaki-Magazin.hu
Az energia, mint az új építőanyag: már a tervezésnél eldől, mennyire lesz hatékony egy épület
Költségnyomás és AI a CFO-k napirendjén
Gyárlátogatás a CATL Debrecen akkumulátorcellagyárban
Szélesedik a munkavédelmi termékek kínálata a Mewánál
Több lehetőség a terepen: új IO-Link Multiplier
Europe Supplier Day 2026 Budapest
Rugalmas, digitalizált hálózattal profitálhatunk igazán a szélenergia-fejlesztésekből
Magyar siker az ipari robotika élvonalában
Produktív palettaautomatizálás
Gimex: Ergonómia és hatékonyság a modern szereléstechnikában
-

 Gazdaság2 hét ago
A szőlő szereti a meleget, de a magyar borvidékeknek már túl sok jut belőle
-
Gazdaság2 hét ago
A szabálykövető vállalkozás ne versenyhátrányból, hanem versenyelőnyből induljon
-
Gazdaság2 hét ago
A Fenntarthatóbb mikrochipek, zöld gyógyszergyártás és személyre szabott rákterápiák
-
Gazdaság2 hét ago
Szintet lép a Waberer’s: Jelentősen bővül a szerbiai logisztikai kapacitás a cég leányvállalatánál
-
Gazdaság2 hét ago
Kijöttek a legfrissebb fizetési adatok: kiderült, mekkora hitelre elég a béred
-
Ipar2 hét ago
Megjelent a Siemens Designcenter
-
Gazdaság2 hét ago
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
-
Mozgásban2 hét ago
Mobilitás mindenkinek: a Hankook a jövő biztonságos és fenntartható közlekedésén dolgozik


