
Gazdaság
Mit tehetünk, ha ellopták a jelszavunkat?
Hogyan tudhatjuk meg, hogy ellopták-e jelszavainkat és mit tehetünk az adatlopások ellen?
Január közepén derült ki, hogy
Ennek kapcsán az ESET szakértői összegyűjtöttek néhány hasznos tanácsot a felhasználói adatok védelme érdekében, amelyek segíthetnek megtudni, hogy illetéktelen kezekbe kerültek-e jelszavaink, illetve hogy miként tarthatjuk biztonságban felhasználói fiókjainkat és a jelszavainkat.
Miután az incidens napvilágra került, rengeteg felhasználó szerette volna megtudni, hogy érintett-e az adatlopásban, hiszen ebben az esetben haladéktalan teendőik lesznek. A biztonsághoz való megfelelő hozzáállás mindenesetre az, hogy még konkrét információ nélkül, már puszta gyanú esetén is úgy járjunk el, mintha biztosak lennénk a kompromittálódásban. Az ESET szakemberei által összeállított útmutató segít kideríteni, hogy ellopták-e adatainkat, és hogy mennyire biztonságosak a meglévő jelszavaink.
Az első ajánlott szolgáltatás a Have I Been Pwned. Az oldal lehetővé teszi a felhasználók számára, hogy ellenőrizzék, hogy ellopták-e az e-mail címüket, és szerepel-e valamelyik elérhetőségük az interneten keringő listákban. Az oldal adatbázisa naprakész, így a korábbi esetek mellett tartalmazza a közelmúltban ellopott e-maileket és jelszavakat is.
Az oldal látogatói egy több mint 6 milliárd adatot tartalmazó adatbázis segítségével deríthetik ki, hogy érintettek-e valamelyik visszaélésben. Ehhez csak be kell írni a kérdéses e-mail címet és a rendszer máris kiírja, hogy van-e ok az aggodalomra vagy sem.

Amennyiben igen, akkor lejjebb görgetve látható, hogy melyik oldallal kapcsolatban történt az adatlopás, és mikor kerültek adataik illetéktelen kezekbe.

Mit tehetünk ezután? Magától értetődik, hogy meg kell változtatni a jelszavakat az említett weboldalakon. Az is nagyon gyakori, hogy a felhasználók ugyanazokat a hitelesítő adatokat használják több webhelyhez vagy szolgáltatáshoz, ezért meg kell változtatniuk az ellopott jelszót az összes ilyen felületen. Tanuljunk az esetből: minden belépéshez másik, erős jelszó tartozzon.
Ha pedig azon is szeretnénk elgondolkodni, vajon hogyan lophatták el a jelszavunkat, korábbi szokásainkat is érdemes megvizsgálni, és szükség esetén változtatni, ilyenek például:
- – Használtuk-e a jelszavunkat nyilvános helyen: kávézóban, hotspoton? Kileshette-e valaki a vállunk felett?
- – Csatlakoztattunk-e a gépünkre idegen, talált USB kulcsot vagy egyéb eszközt?
- – Milyen bizalmas adatok voltak a levelezésünkben, amik ha illetéktelen kezekbe kerülnek, bajt okozhatnak? Kell-e esetleg valakit (például külső partnert) figyelmeztetnünk?
- – Szerepeltek bankkártya számok, elektronikus fizetési adatok a levelezésünkben? Ha igen, akkor a banki egyenlegünket, tranzakcióinkat is azonnal át kell vizsgálnunk a kétes időszakban.
Az új jelszó kiválasztásához ugyanezen az oldalon találhatunk egy hasznos eszközt. Ha beírjuk a használni kívánt jelszóhoz nagyon hasonló szerkezetűt, akkor a rendszer kiírja, hogy hányszor használták már ezt a jelszót korábban és hány alkalommal lopták el azt. A jelszótesztnél soha ne a választani kívánt igazi jelszavunkat gépeljük be! Ennek segítségével képesek leszünk olyan kódot választani, ami ritka és még nem került illetéktelen kezekbe.
Próbaképpen az ESET munkatársai beírtak néhányat a leggyakrabban használt jelszavak közül:

Jól látható, hogy ha egy teljesen véletlenszerűen kiválasztott jelszót próbálunk ki, jó esély van arra, hogy nem kapcsolódik az adatszivárgáshoz, ezért valószínűleg még nem használták fel vagy nem dekódolták.
Ha biztonságos jelszót szeretnénk választani, akkor az adatbázisban való lefuttatás mellett érdemes néhány további hasznos tanácsot is betartani:
- alfanumerikus karakterek kombinációját használjuk,
- alkalmazzunk speciális karaktereket,
- a jelszó legalább 11+ karakter hosszú legyen (a 12 karakteren felüli jelszavak
a jelenlegi számítógépes teljesítmények mellett a brute force támadással
szemben viszonylag védettek, évek kellenek a feltöréshez, persze ehhez
komplex jelszavak kellenek, nem 12 darab a betű), - Mindenhol, ahol csak lehetőségünk van, alkalmazzuk a kétfaktoros azonosítás alkalmazását, amely további védelmi réteget nyújt a kiválasztott jelszóhoz.
A legfontosabb dolog, hogy emlékezzünk a kiválasztott jelszóra, mert ha nem tudjuk megjegyezni, akkor általában leírjuk egy darab papírra, vagy ami még rosszabb, fel is ragasztjuk a cetlit a monitorunkra. Így az összes biztonsági intézkedésünk haszontalanná válik.
Jelszókezelő célalkalmazással vagy pedig egy titkosított fájlban saját magunk is sokkal nagyobb biztonsággal tárolhatjuk ezeket.
Ha olyan jelszókezelő alkalmazást használunk, mint például a KeePass, a GitHub-on található kdbxpasswordpwned eszköz segítségével összevethetjük a tárolt jelszavainkat az ellopott jelszavakat tartalmazó adatbázissal.
A telepítéshez és az alkalmazáshoz a welivesecutiry.com oldalán találhatunk instrukciókat.
Még egy hasznos tipp az ESET szakembereitől: ha olyan emailt kapunk, amely pénzt akar kizsarolni tőlünk, azt állítva, hogy ellopta jelszavainkat, akkor legyünk nagyon óvatosak, mert ezek általában átverések.
Az ESET Lab működése során számos olyan hamis zsarolólevéllel (sextortion) találkoztak a biztonsági vállalat munkatársai, amelyek e-mailben elküldik az áldozatnak egy jelszavát, és pénzt kérnek azért, hogy ne küldjék szét ismerőseinek, milyen szexuális tartalmú oldalakat látogatott meg.
A legfontosabb, hogy rendszeresen változtassuk meg jelszavainkat és ahol csak lehet, használjunk kétfaktoros azonosítást.





Gazdaság
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
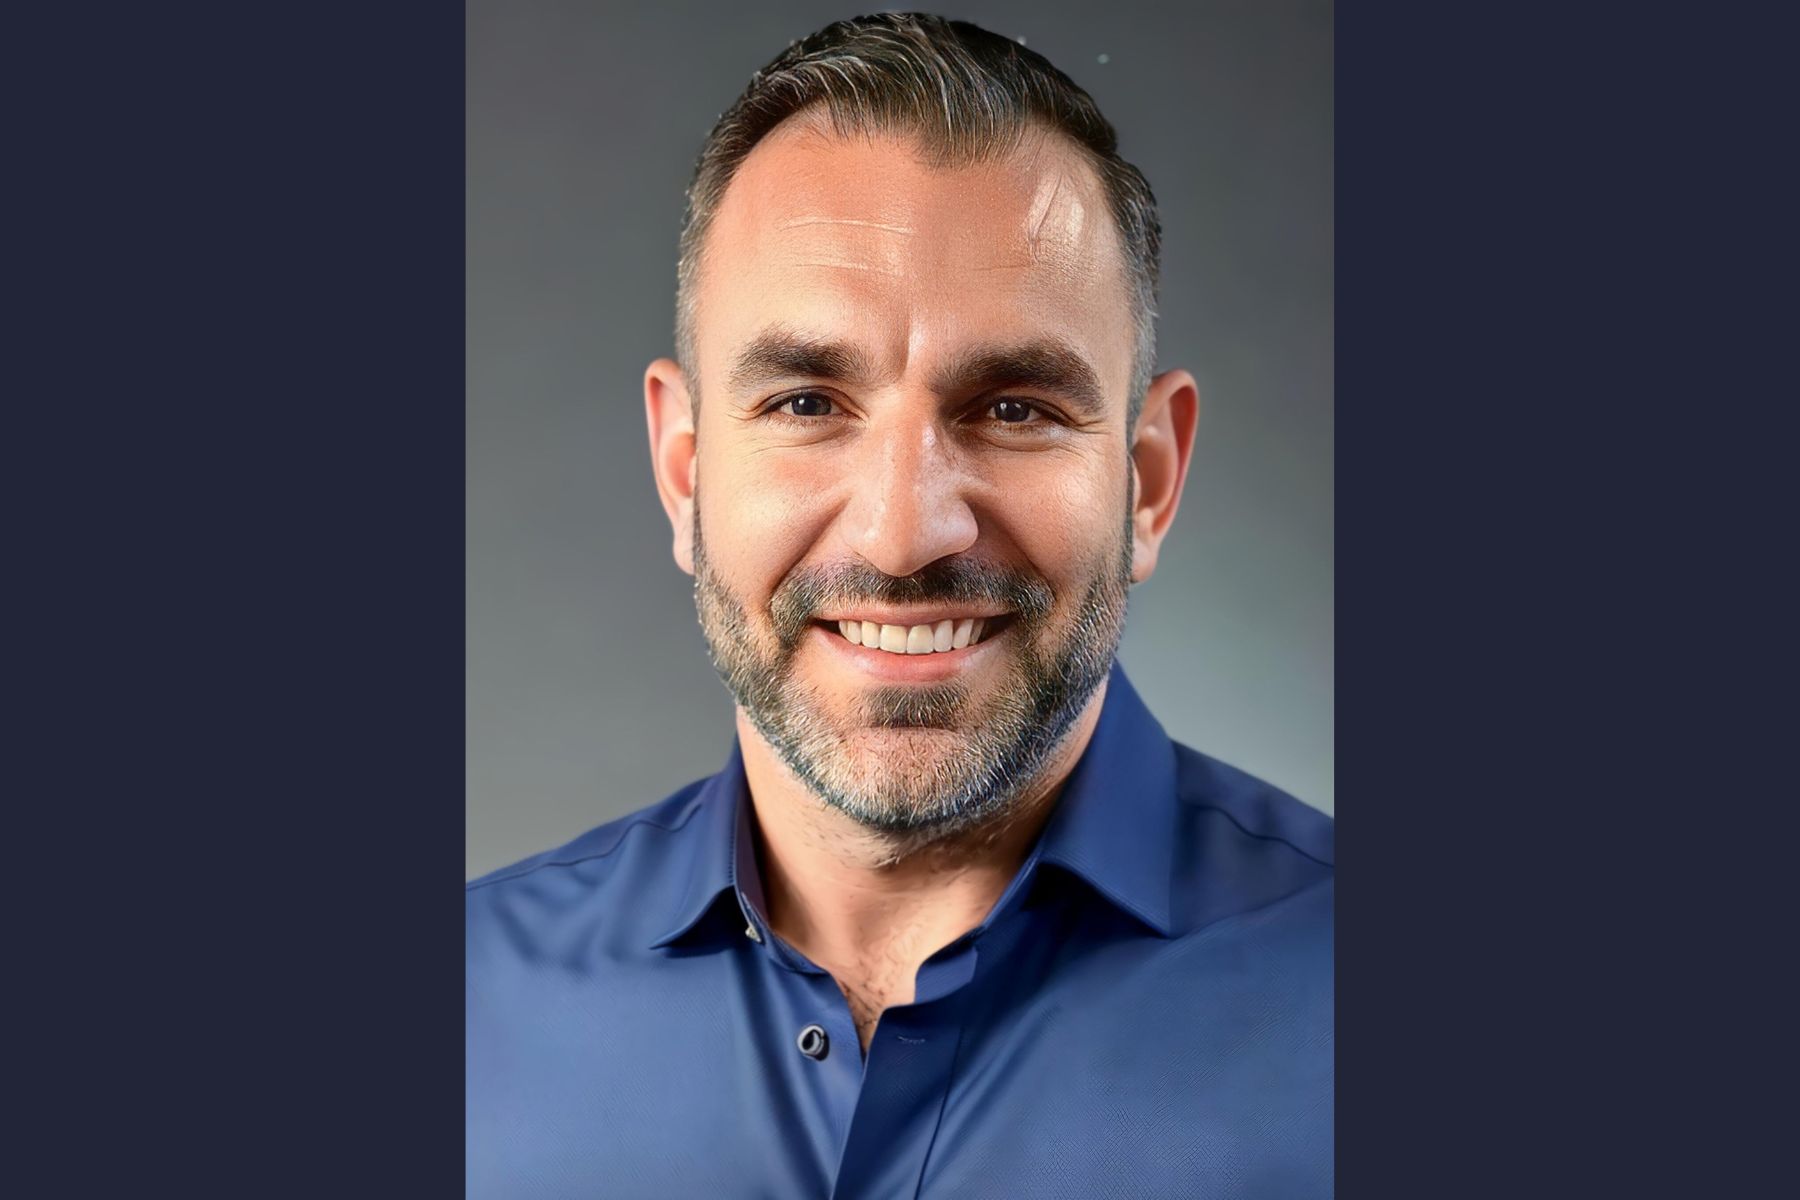
Szeptember elsejétől Rékasi Csaba tölti be a projekt-végrehajtási vezetői pozíciót a Schneider Electricnél. Feladatai közé tartozik a hazai projektportfolió operatív irányítása, a végrehajtási folyamatok transzparenciájának növelése és az adatalapú működés elmélyítése.
Rékasi Csaba több mint 15 éves nemzetközi projekt- és operációs menedzsment tapasztalattal érkezik a pozícióba. 2024-ben csatlakozott a Schneider Electric csapatához, mostani kinevezéséig az Egyesült Királyságban dolgozott, szolgáltatási operatív vezetőként a Schneider Electric Digital Energy üzletágában, ahol kiemelt szerepet vállalt a belső folyamatok digitalizációjában és a működési hatékonyság növelésében. Ezt megelőzően csaknem 12 évet töltött egy épületinfrastruktúra-szolgáltató vállalatnál különböző pozíciókban, szintén az Egyesült Királyságban.
A szakember 2026. szeptember elsejétől a Schneider Electric magyarországi csapatán belül a projekt-végrehajtási vezetői pozíciót tölti be. Új szerepkörében a magyarországi projekt-végrehajtás folyamatainak egyszerűsítésére, a kockázatkezelés erősítésére és az átlátható, adatalapú működésre összpontosít.
„A sikeres projektvégrehajtás alapja a transzparens működés és a gyakorlati megvalósítás: értik egymás hatását, időben azonosítják a kockázatokat, és együtt tanulnak a hibákból. Céljaim között szerepel a végrehajtási folyamatok gyorsabbá és rugalmasabbá tétele, valamint annak biztosítása, hogy a Schneider Electric az elektrifikáció és a digitalizáció területén komplex, end-to-end szemléletű partnerként tudja támogatni ügyfeleit”
– tette hozzá Rékasi Csaba
„Egy projekt nem attól lesz sikeres, hogy papíron jó a struktúra, hanem attól, hogy a folyamatok a gyakorlatban is gördülékenyen működnek. A célom az, hogy a bürokrácia és az adminisztrációs terhek csökkentésével, valamint a transzparens folyamatokkal olyan hátteret biztosítsunk a csapatoknak, ahol a valódi értékteremtésre és a határidők pontos tartására tudnak fókuszálni”
– mondta Veres Zsolt, a Schneider Electric országigazgatója.
Rékasi Csaba felsőfokú gazdasági tanulmányokat folytatott, szakmai és vezetői tudását pedig az angliai Chartered Management Institute (CMI) keretében szerzett felsőfokú vezetői minősítéssel (Level 5 Diploma in Leadership & Management) tette teljessé.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Soha nem látott vámreform az EU-ban: kihirdették az új uniós vámkódexet
Az Európai Unió új alapokra helyezi a vámellenőrzést és az e-kereskedelem szabályozását.
A reform célja, hogy hatékonyabban kezelje a külföldről érkező áruk növekvő forgalmát, miközben nagyobb felelősséget ruház az online piacterekre, kezelési díjat vezet be bizonyos küldemények vámkezelésére, uniós vámadatközpontot és központi vámhatóságot hoz létre. A változásokra az importtal, exporttal vagy e-kereskedelemmel foglalkozó magyar vállalatoknak is érdemes időben felkészülniük – hívja fel a figyelmet az EY.
Megjelent az Európai Unió Hivatalos Lapjában az új uniós vámkódex, amely az elmúlt évtizedek legjelentősebb változását hozza az európai vámrendszerben. A szabályozás célja, hogy egységesebb, hatékonyabban ellenőrizhető, digitális rendszert teremtsen az EU-ban, különös tekintettel az e-kereskedelem gyors növekedésére.
A reform által hozott egyik legfontosabb változás az, hogy a közvetlen, EU-n kívülről EU-fogyasztónak történő értékesítést lehetővé tevő eladók és platformok lesznek a felelős importőrök. Ennek megfelelően nekik kell biztosítaniuk a szükséges vámadatokat, megfizetniük vagy garantálniuk a kapcsolódó terheket, valamint gondoskodniuk arról, hogy a termékek megfeleljenek az uniós előírásoknak. Az ismételten jogsértő szereplőket az éves uniós importértékük 1-6 százalékáig terjedő bírság is sújthatja.
Az EU-n kívüli webáruházakból közvetlenül érkező bizonyos árukra új, uniós szintű kezelési díjat is bevezetnek. A díj pontos összegét az Európai Bizottság határozza meg, a tagállamoknak pedig legkésőbb 2026. november 1-jétől kell megkezdeniük annak beszedését.
Jön az új Európai Uniós Vámhatóság és az egységes vámügyi informatikai környezetet
A reform központi eleme az EU Customs Data Hub létrehozása. Az új digitális platform legalább 111 jelenleg használt vámügyi informatikai rendszert válthat fel. A vállalatok ezen keresztül egyszerűbben jelenthetik be az árukat és kommunikálhatnak a vámhatóságokkal, míg a hatóságok átfogóbb adatok alapján végezhetnek kockázatelemzést. A rendszer fakultatív használata 2031-ben indulhat, 2034-től pedig kötelezővé válik.
„A reform nem pusztán a vámszabályok modernizálását jelenti. A vállalatoknak fel kell készülniük arra, hogy a vámadatok minősége, az informatikai rendszerek összekapcsolhatósága és az ellátási lánc átláthatósága közvetlenül befolyásolja majd a működés gyorsaságát és biztonságát. Azok a cégek, amelyek időben áttekintik folyamataikat, az új rendszer egyszerűsítéseit és kedvezményeit is jobban kihasználhatják”
– mondta Fülöp Attila, az EY adópartnere.
A megbízható vállalatok egyszerűbb eljárásokra számíthatnak
Az új szabályozás bevezeti a „trust and check” gazdálkodói kategóriát. Azok a vállalatok, amelyek átláthatóan működnek, megfelelő adatokat biztosítanak és hozzáférést adnak elektronikus rendszereikhez, ritkább ellenőrzésekre és rugalmasabb vámfizetési feltételekre számíthatnak. A jelenlegi engedélyezett gazdálkodói, vagyis AEO-minősítés továbbra is megmarad.
Az EY szakértői szerint az importtal, exporttal vagy nemzetközi e-kereskedelemmel foglalkozó vállalatoknak érdemes lesz:
- feltérképezniük, hogy a reform mely üzleti és vámfolyamataikat érinti, és mikortól;
- áttekinteniük szerződéseiket és az ellátási lánc szereplői közötti felelősségeket;
- felmérniük a vámreformban rejlő lehetőségeket (pl: az AEO- vagy a későbbi „trust and check” státusz előnyeit);
- felülvizsgálniuk a vámadatok minőségét és elérhetőségét;
- megvizsgálniuk informatikai rendszereik felkészültségé
Az EY adó- és vámcsapata a szabályozási hatások felmérésében, a vámfolyamatok és informatikai megoldások átvilágításában, a kockázatok azonosításában, valamint a szükséges működési változások megtervezésében támogatja a vállalatokat.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A Hankook Tire nyerte a fődíjat a magyarországi koreai vállalatok számára megrendezett 2. CSR-díjátadón
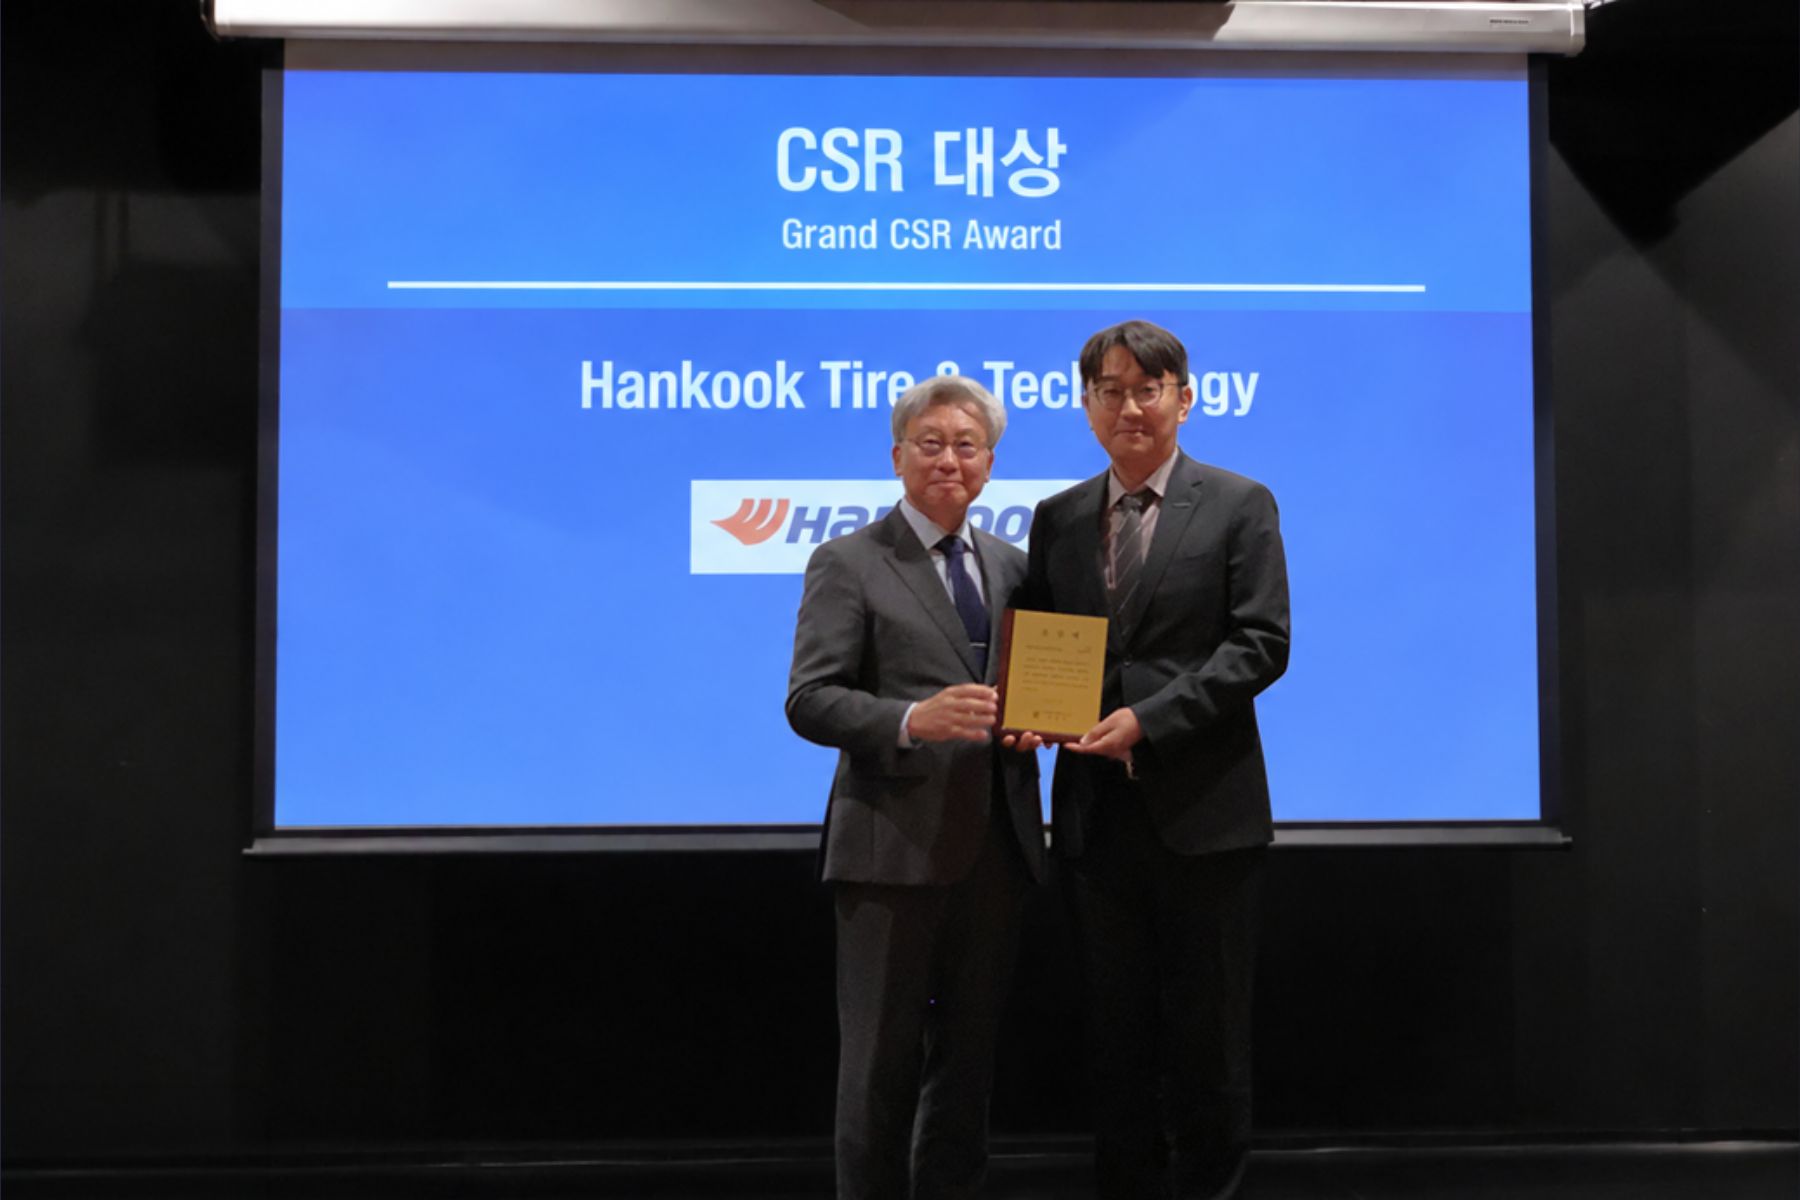
A Hankook Tire elnyerte a fődíjat a Magyarországon működő koreai vállalatok számára megrendezett 2. CSR-díjátadó gálán, amelyet a Koreai Köztársaság magyarországi nagykövetsége szeptember 18-án szervezett Budapesten.
A 2025-ben indult kezdeményezés célja, hogy elismerje és megossza a Magyarországon működő koreai vállalatok társadalmi felelősségvállalás (CSR) terén alkalmazott jó gyakorlatait. Miután tavaly elnyerte a Közösségi Hozzájárulás Díjat, a Hankook Tire immár második egymás követő évben nyert elismerést, ezzel tovább erősítve pozícióját, mint példamutató vállalat, amely elkötelezett a magyarországi helyi közösségekkel való közös fejlődés mellett.
A „Gondolkodj globálisan, cselekedj lokálisan” szlogen jegyében a Hankook Tire magyarországi gyára továbbra is a helyi igényekhez igazodó, széles körű társadalmi felelősségvállalási kezdeményezéseket valósít meg, három fő területre összpontosítva: a közösséghez való hozzájárulás, az egészség és a jólét, valamint az oktatás. Ezen erőfeszítések révén a vállalat a helyi közösségekkel való kölcsönös fejlődés előmozdítására törekszik.
A társadalmi felelősségvállalás területén a Hankook Tire 2012 óta a „Hankook Értékteremtő Program” keretében több mint 30 000 gumiabroncsot adományozott, közel 2 800 intézménynek és nonprofit szervezetnek, köztük az Országos Mentőszolgálatnak és a Magyar Vöröskeresztnek, ezzel támogatva a biztonságosabb és hatékonyabb sürgősségi beavatkozásokat, segélyakciókat és egyéb jótékonysági kezdeményezéseket.
A Hankook Tire elkötelezett a helyi közösségek egészsége és jólléte iránt, és célja az egészségügyi szolgáltatásokhoz való hozzáférés javítása. Idén májusban a vállalat támogatta a Szent Panteleon kórház által szervezett lakossági szűrőnapot Dunaújvárosban, amelynek köszönhetően több mint 400 helyi lakos számára biztosított egészségügyi szűréseket, többek között vérnyomás- és vércukorszint-méréseket, valamint részletes orvosi vizsgálatokat.
Az oktatás területén a Hankook Tire iskolai felszereléseket biztosít hátrányos helyzetű gyermekek számára, és helyi szakiskolákkal, valamint a Dunaújvárosi Egyetemmel kötött partnerségeken keresztül hozzájárul az oktatási infrastruktúra fejlesztéséhez. A vállalat emellett helyi oktatási intézményekkel együttműködve szakmai gyakorlat- és ösztöndíjprogramot is működtet, amely lehetővé teszi a diákok számára, hogy tanulmányaik mellett gyakorlati munkatapasztalatot szerezzenek. A Hankook ezzel támogatja a tehetséges fiatalok fejlődését a helyi közösségben.
Lim Ho taek, a Hankook Tire magyarországi gyárának ügyvezető igazgatója így nyilatkozott:
„Megtiszteltetés számunkra, hogy a helyi közösség támogatása érdekében tett erőfeszítéseinket immár második alkalommal is elismerték. A jövőben is olyan társadalmi felelősségvállalási kezdeményezéseket szeretnénk megvalósítani, amelyek a helyi közösségek valós és gyakorlati igényeire reagálnak. Elkötelezettek vagyunk amellett, hogy felelős vállalatként tegyünk a helyi közösségekért, és velük együtt fejlődjünk.”
A Hankook Tire gyártóüzemei világszerte a helyi igényekhez igazodó CSR-kezdeményezéseket valósítanak meg. Ezek a kezdeményezések a gumiabroncs-adományozástól és a munkavállalói önkéntes programoktól kezdve a jövő generációk oktatásának támogatásán és a hátrányos helyzetű közösségek segítésén át az egészségügyi infrastruktúra fejlesztéséig terjednek. Céljuk, hogy a helyi közösségek és a Hankook fejlődéséhez egyaránt hozzájáruljanak.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Folytatódhat a Demján Sándor Tőkeprogram

Megjelentek a legújabb fizetési adatok: kiderült, mekkora hitelre elég a béred

Dinamikus játékélményre tervezett, új Odyssey monitorokat mutatott be a Samsung a 2026-os Gamescomon

Praktikus tanácsok autósoknak, szülőknek és tömegközlekedéssel utazóknak

Iskolakezdés, új rutinok, új célok – de megfigyeled valójában, mit üzen a tested?


Az iskolakezdéssel az otthoni digitális élet is felpörög

A Széchenyi István Egyetem vezetésével indult kutatás az autópályák és közlekedési infrastruktúrák biztonságának növeléséért

A Huawei bemutatta európai egészségügyi kutatási platformját és a HUAWEI WATCH D3-at Münchenben

Első telefon, első előfizetés: hogyan segíthetjük a gyerek biztonságos belépését a mobilvilágba?

Úttörő elemzést készített a Schneider Electric a 800 VDC-s adatközponti architektúráról



Technokrata.hu
A GVH nem görget tovább: fókuszban az influenszerek
A mesterséges intelligencia egyszerre kihívás és megoldás az energiarendszer számára
Orvostechnikai IVD analizátorok automatizálása
Miért marad versenyelőny a nyelvtudás a digitális korban?
Otthoni vészhelyzetek: tízből hat magyar járt már pórul kontár munkát végző szakember miatt
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
Újrahasznosítható az AI-forradalom brutális e-hulladék tömege
A fenntarthatóság ritmusa: kedvező zónaidős áramtarifa vállalkozásoknak
Az Anker elsőként teszi elérhetővé a professzionális UV-nyomtatást kisvállalkozások és kreatív alkotók számára
Globális pénzügyi vezetői pozícióval erősíti budapesti központjának stratégiai szerepét a Schneider Electric
Műszaki-Magazin.hu
Négy év elektromos flottatapasztalat: akár 10 százalékos költségmegtakarítás érhető el megfelelő infrastruktúrával
Együttműködés az energiahálózatokért
Lehet izgalmas egy gyereknek a mesterséges intelligencia vagy egy gyártósor?
Nagyformátumú 3D nyomtatás közvetlenül a gyártásban
Új kedvező zónaidős áramtarifa vállalkozásoknak
Intelligens energetikai hálózat
Fenntartható energetikai áttörés
Új globális pénzügyi vezetői pozíció Budapesten a Schneider Electricnél
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
Megnyílt a regisztráció a 10. Modern Gyárak Éjszakájára
-

 Ipar2 hét ago
15 éve fejleszti CO₂-alapú hűtéstechnológiáját a Panasonic
-
Okoseszközök2 hét ago
Ezt tudja az iRobot Roomba Max 775 Combo
-
Gazdaság2 hét ago
Már a pénzügyeinkről is az AI-t kérdezzük?
-
Gazdaság2 hét ago
Az LG az IFA 2026 kiállításon bemutatta teljes prémium RGB-termékcsaládját
-
Zöld2 hét ago
Négyszer több áram megy hűtésre, ötször több fűtésre
-
Okoseszközök2 hét ago
Gőzölés, robotkarok és fényterápia: átfogó innovációs dömpinggel zárta az IFA-t a Dreame
-
Mozgásban2 hét ago
Szenvedély a mobiltárcában: McLaren F1 Team Mastercard kártya az OTP Bank kibocsátásában
-
Okoseszközök2 hét ago
A Rakuten Viber már a nap elején segít képbe kerülni


