

Gazdaság
A távmunkásokon bukhat a biztonság
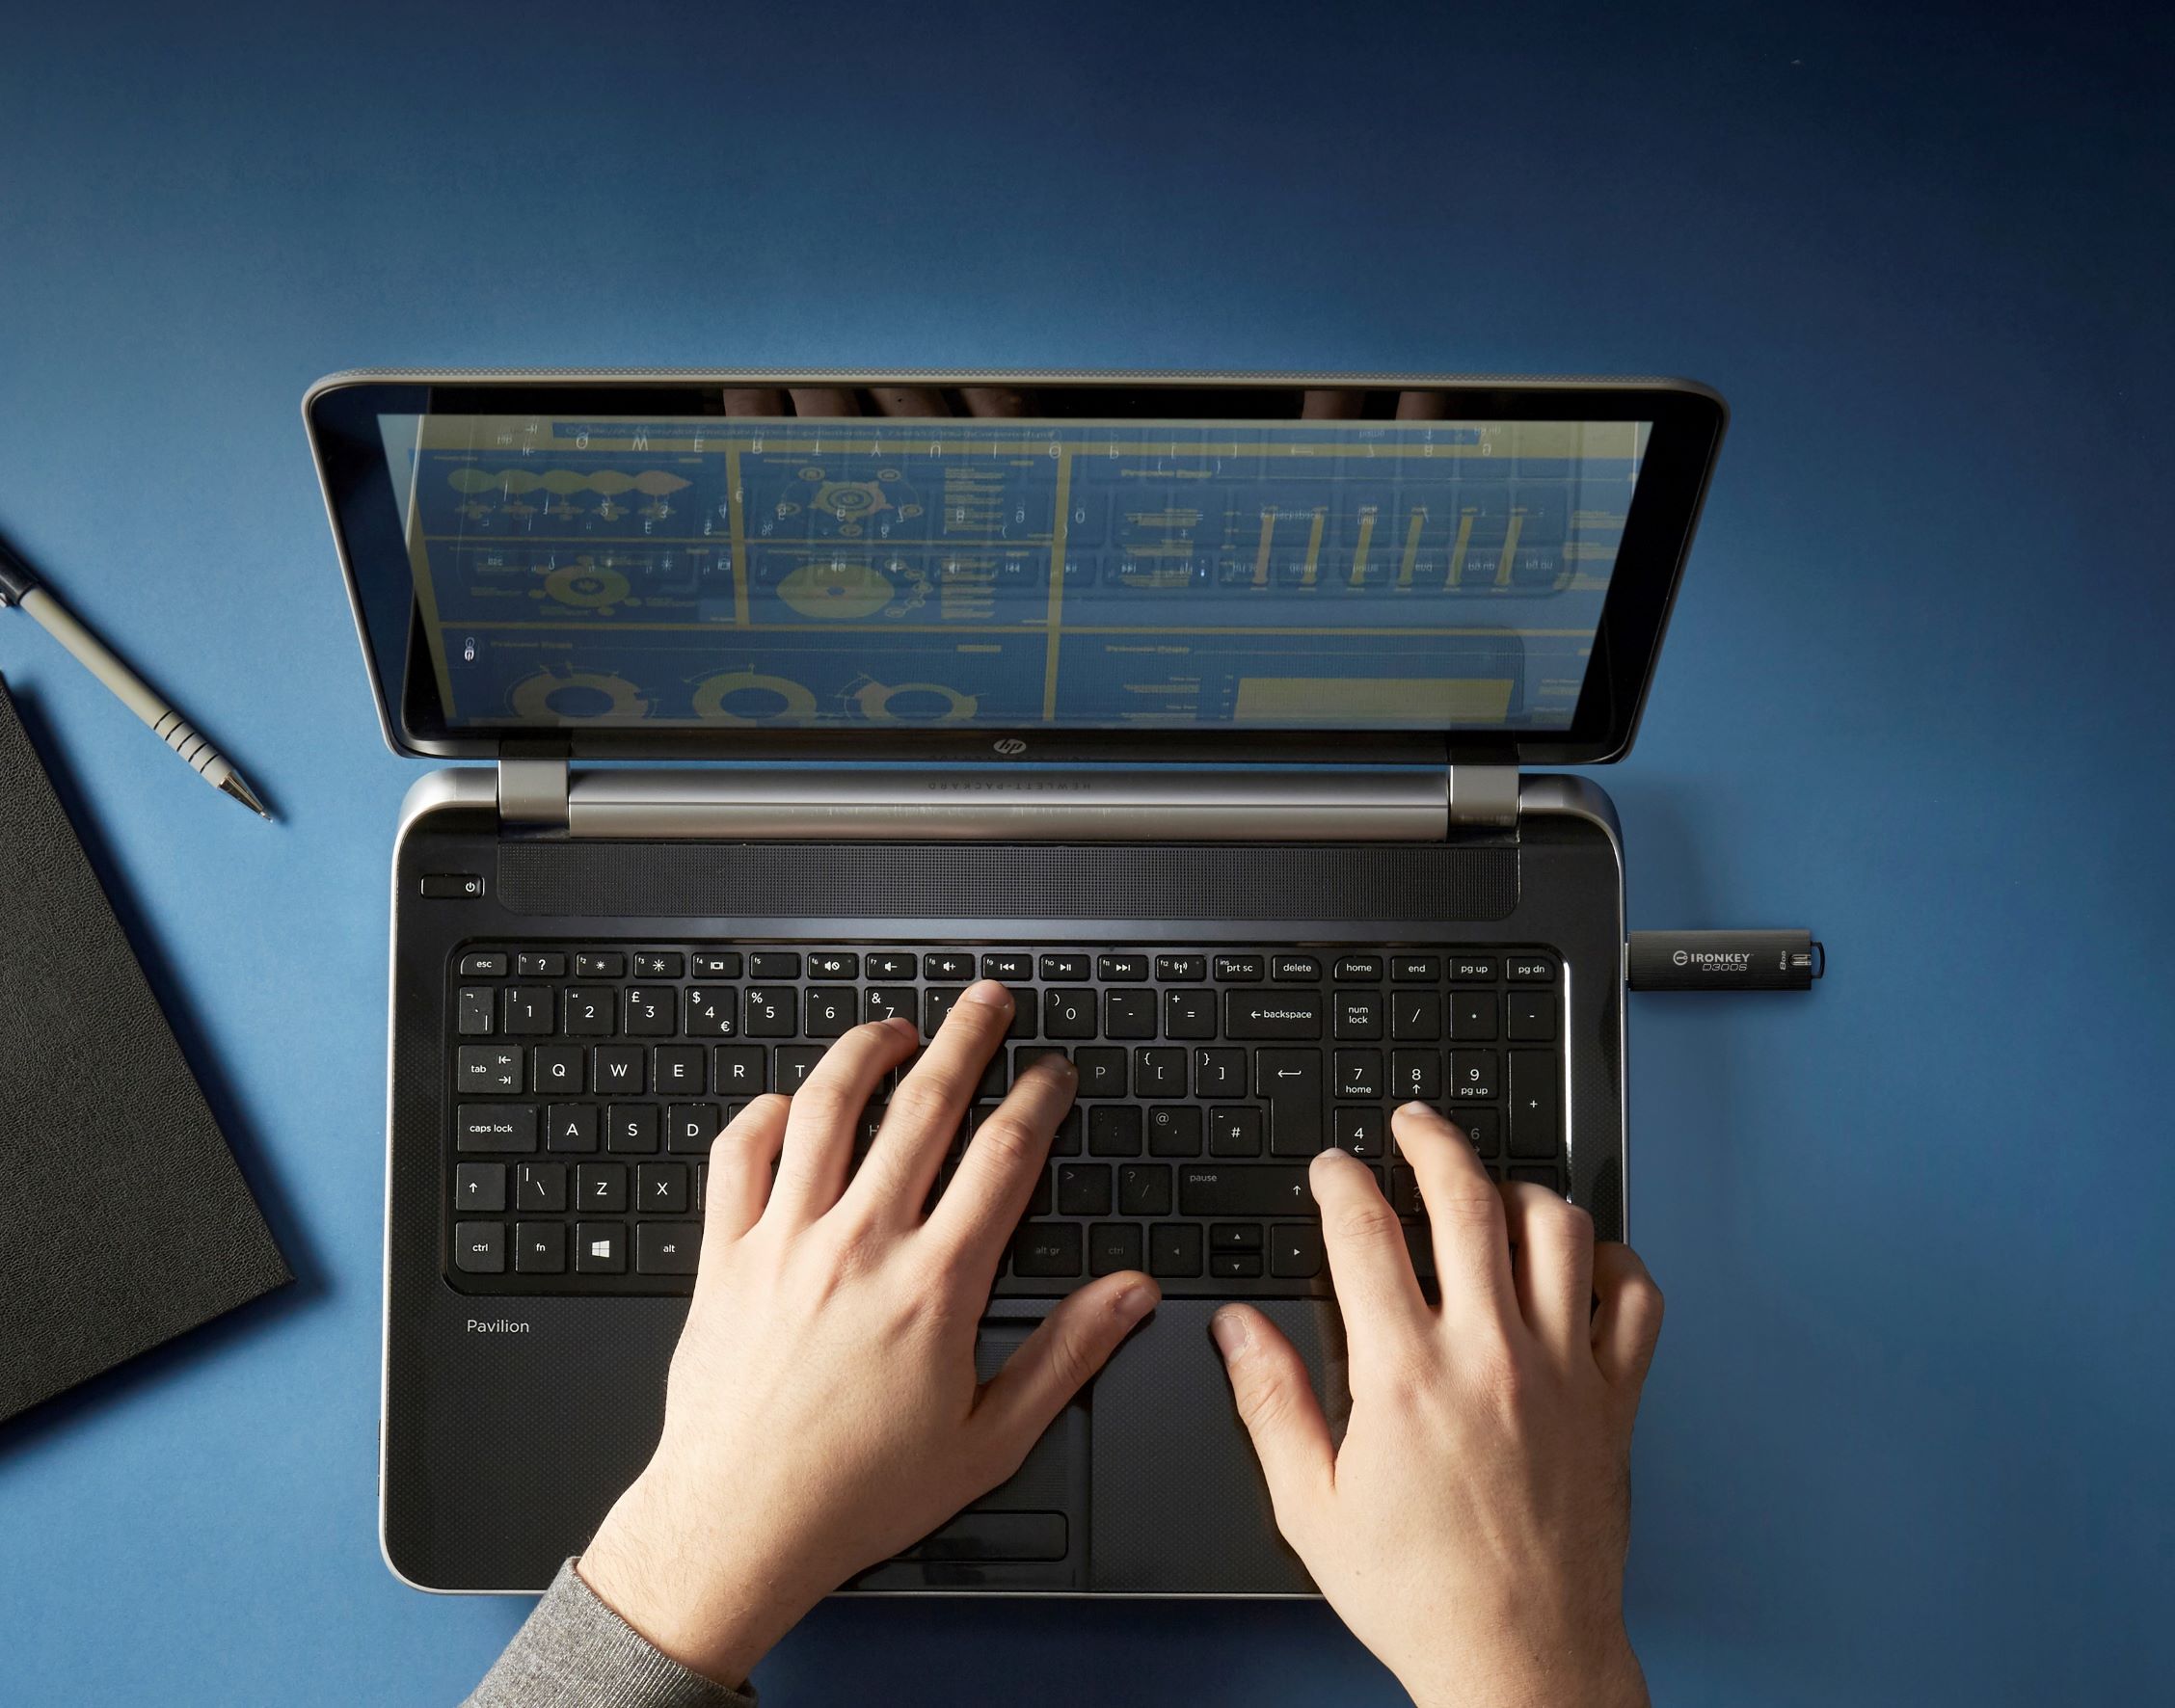
Az IT-szakemberek 80 százaléka szerint a munkavállalók még mindig nem elég felkészültek az adatbiztonságra a Kingston Technology kutatása szerint
Az IWG irodai szolgáltatásokkal foglalkozó vállalat globális felmérése szerint a munkavállalók 70 százaléka minimum heti egy napon, 53 százalékuk pedig munkaideje legalább felében távolról dolgozik. A koronavírus következtében azonban egyre több cég rendel el kötelező home office-t, így ez az arány napjainkban még nagyobb. A távmunkának számos előnye van, a vállalati adatokra nézve azonban akár egyetlen személy is kockázatot jelenthet, ha nem tartja be a szükséges biztonsági szabályokat. Ez pedig könnyen előfordulhat, mivel az alkalmazottak közel fele nem érzi elég felkészültnek magát ahhoz, hogy minden esetben be tudja tartani az előírásokat. Az incidensek elkerülése érdekében ezért olyan biztonsági stratégiára van szükség, amely támogatja és nem pedig gátolja az eredményes munkavégzést, így elkerülhető, hogy a dolgozók kiskapukat keressenek. Ezek a főbb megállapításai a Kingston Technology adatbiztonsági és távmunka-szakértők bevonásával végzett friss tanulmányának, amelyben a vállalat összegyűjtötte a mobil munkaerő biztonsági kihívásait, és bemutatja, a cégek hogyan tudják legyőzni ezeket.
Az adatvédelem még mindig probléma
Ma már minden alkalmazott elérheti munkahelyi e-mailjeit saját okostelefonján, dolgozhat otthonról vagy kedvenc kávézójából, sőt, az értékesítők akár az ügyfél telephelyéről is hozzáférhetnek a szükséges üzleti adatokhoz. A távmunka bevett szokássá vált, amelynek előnye, hogy javítja a hatékonyságot, nagyobb megtartó erővel bír, csökkenti a vállalatok működési költségeit, és kevésbé terheli a környezetet. Ez a fajta munkavégzés azonban számos kockázattal is járhat, ezért a hatékony biztonsági stratégia kialakítása a szervezetek védelme és a GDPR-megfelelés szempontjából egyaránt fontos.
Az EY legutóbbi riportja rávilágít, hogy az adatkezelési incidensek még mindig problémát jelentenek. A tanácsadó cég adatai szerint 2018 májusa óta több mint 140 millió forint értékben szabtak ki GDPR-bírságokat Magyarországon, a NAIH pedig eddig összesen 58 alkalommal bírságolt meg hazai vállalatokat, esetenként átlagosan 2,5 millió forint értékben. Ez azt mutatja, hogy a legtöbb szervezet késik a GDPR-megfeleléshez szükséges IT-fejlesztések végrehajtásával, amivel további bírságokat kockáztatnak. A cégvezetőknek tehát nem szabad megfeledkezniük arról, hogy a vállalat számára fenyegetést jelenthet a távmunka és a saját eszközök használata a céges rendszerek elérésére. A Kingston 2019-es felmérése szerint az adatvédelmi szigorítások ellenére az IT-szakemberek 80 százalékát továbbra is aggasztják a távmunkából eredő biztonsági veszélyek. Ennek ellenére a vállalatoknak csupán 71 százaléka ellenőrzi rendszeresen, hogy dolgozói milyen külső adathordozókat és hogyan használnak.
Nem elég tájékozottak a munkavállalók
A vállalatok jellemzően nehezen tudnak lépést tartani a technológiai fejlődés általános ütemével belső rendszereik és eszközeik kapcsán. Az Avast 2018-as Mobile Workforce kutatásából kiderül, hogy a KKV-k által távmunkában alkalmazottak 38 százaléka úgy érzi, nem rendelkezik megfelelő technológiai támogatással vagy szakértelemmel ahhoz, hogy az előírásoknak megfelelően dolgozhasson otthonról vagy valamilyen nyilvános helyről. Márpedig, ha az adatbiztonsági protokollok kidolgozásakor nem a hatékony munkavégzés támogatása az elsődleges szempont, akkor a munkatársak kiskapukat keresnek, például a Slack vagy a Dropbox alkalmazásban, személyes e-mail fiókban vagy saját USB-n tárolják a kényes üzleti adatokat. Ezzel pedig megsértik a cég adatvédelmi szabályait, és biztonsági kockázatnak teszik ki a szervezetet.
A veszélyek elkerülése érdekében a cégeknek meg kell vizsgálniuk, beosztottaik továbbítanak-e adatokat a szervezeten kívülre, megfelelően védettek-e a hardvereik és biztonságosak-e a szoftvereik. Ugyanakkor fontos észben tartaniuk, hogy a távmunka nem feltétlenül otthoni munkavégzést jelent. A nyilvános wifi-hálózatok paradicsomi feltételeket kínálnak a hackereknek, és az egyes személyeket célzó adathalász e-mailek is egyre kifinomultabbak. Ezért a vállalatvezetők dolga, hogy olyan tudással és eszközökkel vértezzék fel munkavállalóikat, amelyekkel beazonosíthatják és kiküszöbölhetik az ilyen kockázatokat.
A biztonságos IT-infrastruktúra elemei
Szerencsére ma már léteznek olyan megfizethető technológiai megoldások, amelyek a hatékonyság fenntartása mellett egyszerűsítik a távmunkával járó biztonsági kockázatok kezelését. Ehhez a cégeknek nem kell feltétlenül új termékeket bevezetniük, hanem sokkal inkább a megfelelő eszközöket kiválasztaniuk.
- Titkosított merevlemezek vagy SSD-k használata: Számítógép vagy laptop használata esetén érdemes titkosított meghajtókat választani, akár merevlemezt, akár SSD-t. Így a vállalati adatokkal akkor sem lehet visszaélni, ha az eszközt ellopják vagy elvesztik. Ráadásul adatvédelmi incidens esetén a helyi hatóság is kedvezőbb elbírálásban részesíti a vállalatot, ha bizonyíthatóan tett óvintézkedéseket adatai védelmére.
- A megfelelő szállítók kiválasztása: Megszámlálhatatlan gyártó és szállító tevékenykedik az IT-biztonsági megoldások piacán. Csak alapos kutatást követően érdemes választani az adott területet szakértő módon ismerő, jó referenciákkal rendelkező, megbízható megoldásszállítók közül.
- VPN: Ha a szervezet védelméhez virtuális magánhálózatra van szükség, akkor a megfelelő személyek számára a megfelelő eszközöket biztosítva jelentősen mérsékelhető a kockázat. A VPN különösen fontos az olyan felhasználók számára, akik nyilvános wifi-hálózaton keresztül érik el a vállalat adatait.
- DLP-szoftver és titkosított USB-kulcsok: Szinte minden DLP (Data Loss Prevention) szoftvercsomag lehetővé teszi a hálózati hozzáférés korlátozását. Ezzel együtt hasznos engedélyezési listát készíteni egyes eszközökről, például az egyedileg beazonosítható titkosított USB-kulcsokról. Ezek ellopása vagy elvesztése esetén is biztosak lehetünk afelől, hogy senki nem fér hozzá a titkosított fájlokhoz, sőt az elvesztett pendrive távolról megsemmisíthető.
„A megfelelő technológia csupán egy része a megoldásnak. Az igazi kérdés az, hogyan viselkednek a kollégák, amikor senki nem látja őket. A biztonság ezért legalább annyira a munkahelyi kultúrán is múlik, mint a technológián. A szükséges oktatás nélkül a dolgozók pusztán bosszantó nyűgnek fogják tartani a GDPR-t, a PECR-t[1] és a többi adatvédelmi szabályt” – mutatott rá Rob Allen, a Kingston Technology marketingért és műszaki szolgáltatásokért felelős igazgatója.
A Kingston szerint a szervezeteknek a következő szempontokra ajánlott ügyelniük dolgozóik felkészítésekor:
- Magyarázzuk el a szabályok mögötti szándékot: Az emberek nehezen fogadják el a szabályokat, ha nem tudják, miért van rájuk szükség. Segítsünk a munkatársaknak megérteni a szabályok mögötti szándékot ahelyett, hogy elvárnánk tőlük, hogy vakon kövessék a protokollt.
- Hozzunk személyes példákat: A biztonságtudatosság erősítésének egyik legjobb módja, ha párbeszédet kezdeményezünk a dolgozókkal, és ennek keretében ismertetjük a biztonsági stratégiát. Ha releváns példákon keresztül elmagyarázzuk, miért fontos az adatbiztonság a munkavállalók szemszögéből az irodán kívül is, akkor jobban megértik, miért terheli adatvédelmi kötelezettség a céget.
- Kezdjük az alapoktól: A legtöbb szervezetnél nincs elegendő belső erőforrás a biztonsági oktatáshoz, ezért azt gyakran külső tanácsadók végzik. Ezek a szakemberek hatékony segítséget tudnak nyújtani, ám ügyeljünk rá, hogy megfelelő tudásanyagokkal dolgozzanak, és ismertessék a biztonság, illetve az internetes működés alapjait. Ám ezek után se feltételezzük, hogy a kollégák szabálykövetően fognak viselkedni csak azért, mert egy oktatáson ezt mondták nekik. Ahhoz, hogy ne táblázatba vagy kockás füzetbe írják a jelszavaikat, és ne készítsenek titkosítatlan másolatot a céges merevlemezekről, folyamatosan fejleszteni kell a vállalati kultúrát.
- Tudatosítsuk a személyes felelősséget: A szükséges kulturális változások előmozdításának egyik stratégiája lehet a biztonsági felelősök kinevezése, akik megvitatják a kihívásokat, és alulról működő kezdeményezésként ösztönzik a helyes biztonsági magatartást a beosztottak körében.
[1] Privacy and Electronic Communications Regulations, Adatvédelmi és Elektronikus Kommunikációs Szabályzat


Gazdaság
Az AI már autót is ajánl, de a céges flotta választás ettől nem lett egyszerűbb
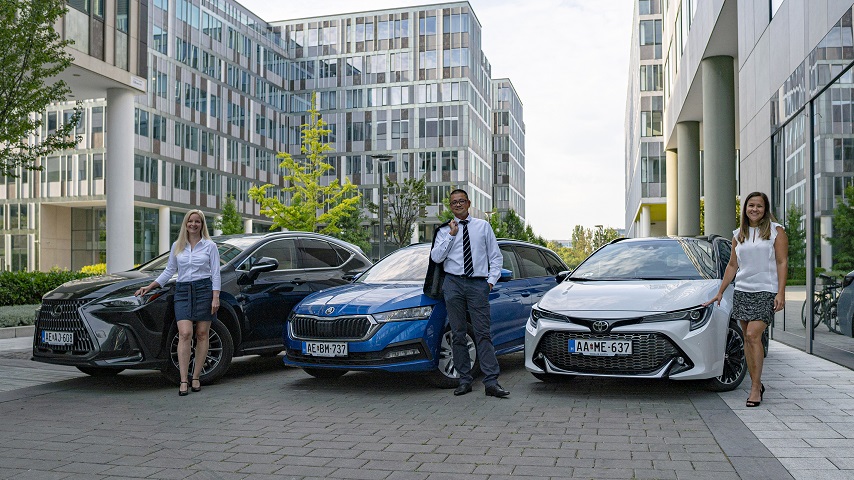
A vállalati döntésekben továbbra is jelen lévő óvatosság a céges autó piacon is érzékelhető: sok vállalkozás későbbre halasztja a flottacserét, és minden korábbinál tudatosabban mérlegeli, milyen járműparkra van szüksége.
A kivárás ugyanakkor önmagában nem feltétlenül jelent megtakarítást. Az importált autók árazását érzékenyen érintheti a forint árfolyamának változása, miközben az idősebb járművek növekvő szervizigénye, csökkenő maradványértéke és az üzemeltetéshez kapcsolódó egyéb költségek is emelkedhetnek. A Schiller Autó Család szerint ezért a flottadöntéseknél egyre fontosabbá válik a teljes életciklus vizsgálata: a beszerzési ár mellett a finanszírozást, az üzemeltetést, a várható maradványértéket és a vállalaton belül ráfordított erőforrást is érdemes együttesen mérlegelni.
A presztízs helyett a funkcionalitás dominál
Az autópiac fejlődése és az elmúlt évek gazdasági változásai egyaránt hozzájárultak ahhoz, hogy a cégek ma jóval tudatosabban építik fel flottáikat. Egyre pontosabban határozzák meg, hogy az adott munkakörhöz milyen járműre és milyen szolgáltatásokra van valóban szükség. Ez azt is jelentheti, hogy bizonyos munkaköröknél a vállalat egy alacsonyabb felszereltségi szint mellett dönt, amennyiben az minden szükséges funkciót megad.
„A kivárás most egyértelműen látszik a piacon, de önmagában nem biztos, hogy ez a legköltséghatékonyabb stratégia. Egy idősebb autó szervizigénye növekedhet, miközben a maradványértéke csökken, és közben az új autók ára sem feltétlenül marad változatlan. Ezért minden vállalatnál azt kell megvizsgálni, hogy az adott használati profil és költségstruktúra mellett mikor jön el a csere optimális időpontja”
– hangsúlyozza Környei Ágnes, a Schiller Autó Család cégvezetője.
A céges mobilitás nem lehet dobozos megoldás
A vállalati mobilitás ma már egyre kevésbé kezelhető egységes megközelítés mentén. Egyre gyakoribb, hogy egy cégen belül többféle konstrukció él egymás mellett. Rövid és hosszú távú bérlet, saját tulajdonú autó, eltérő márkák vagy hajtásláncok is részei lehetnek ugyanannak a rendszernek. A döntéseknél így egyre nagyobb súlyt kap az, hogy az adott jármű és konstrukció mennyire illeszkedik a konkrét munkakörhöz, használati profilhoz és vállalati költségszerkezethez. Emellett a munkavállalói élmény is fontos szempont marad, ezért a flottadöntések ma jóval több szempont összehangolását igénylik, mint néhány évvel ezelőtt.
„A vállalkozás típusa és működése alapvetően meghatározza, milyen mobilitási megoldások működnek jól. Rövid, közép- és hosszú távú konstrukciókat, eltérő márkákat és különböző igényeket kell tudni egy rendszerben kezelni. A feladat egyre inkább az, hogy az adott vállalat működéséhez legjobban illeszkedő mobilitási mixet alakítsuk ki”
– fogalmaz Környei Ágnes.
A flotta legnagyobb rejtett költsége az ügyintézésre fordított erőforrás
A hosszúra nyúló csereciklus rövidtávon megtakarításnak tűnhet, de hátránya, hogy közben az idősödő járművek szervizigénye és a meghibásodások kockázata is emelkedhet. Ez nemcsak közvetlen javítási költséget jelent. Romolhatnak a munkakörülmények, kieshetnek autók a napi működésből, szélsőséges esetben pedig a vállalat szolgáltatási kapacitását vagy ügyfélkiszolgálását is érintheti.
Jelentős rejtett költséget jelenthet maga a flotta működtetésének módja is. Sok vállalat rövid távú megtakarítás reményében több szolgáltatótól szerez be járműveket, külön köti meg a biztosításokat, és más-más partnerrel intézi a szervizt, a kárrendezést vagy éppen a csereautót. Egy-egy elem külön vizsgálva kedvezőbbnek tűnhet, összességében azonban egy nagyon nehezen átlátható rendszer alakulhat ki. Gyakori tévhit, hogy egy céges autó költsége lényegében a finanszírozásból, a biztosításból, az üzemanyagból és a szervizből áll. Ehhez hozzáadódik az autók életkorából fakadó kockázat, valamint az a jelentős munkaidő is, amit a vállalat az ügyintézésre fordít.
“Ha több szolgáltató, több szerződés és több kapcsolattartó között kell koordinálni a folyamatokat, az rövid távon akár olcsóbbnak is tűnhet, összességében azonban jóval összetettebb és költségesebb működést eredményezhet. Éppen ezért értékelődik fel az egykapus flottakezelés és egy olyan szakmai partner szerepe, amely a teljes autó-életutat képes átlátni és koordinálni”
– hívja fel a figyelmet Környei Ágnes.
„A kollégáinknak egyre inkább tanácsadóként kell gondolkodniuk. Az igény megfogalmazásától a megfelelő autó és konstrukció kiválasztásán át a szervizelésig és később az értékesítésig ugyanannak a folyamatnak a különböző pontjairól beszélünk. Minél jobban összehangolhatók ezek, annál átláthatóbbá válik a működés az ügyfél számára”
– teszi hozzá a szakértő.
Az új márkáknál a bizalom megteremtése a cél
Az elmúlt években jelentősen bővült a magyar autópiaci kínálat, és az újonnan belépők, köztük több kínai márka a vállalati ügyfelek figyelmét is felkeltette. Flottakonstrukciókban ugyanakkor továbbra is óvatosabb a nyitás, elsősorban a maradványértékkel kapcsolatos tapasztalatok hiánya miatt, amely közvetlenül hat a finanszírozási és tartósbérleti konstrukciók havi díjára.
Az elektromos autók beszerzését támogató pályázati időszak jól láthatóan élénkítette a keresletet a KKV-k körében is, ebben az esetben a bizalom is nagyobb volt a magyarok számára kevésbé ismert márkák iránt. A program végéhez közeledve több olyan vállalkozás is meghozta a döntést, amely korábban még kivárt, így a pályázati időszak hajrájában erőteljesebb vásárlási szándék érzékelhető. A jelenlegi óvatosságot ugyanakkor tovább erősíti, hogy egyelőre nem rajzolódik ki egyértelműen, milyen támogatási és ösztönző rendszer segítheti a következő időszakban a tisztán elektromos, illetve plug-in hibrid hajtású járművek vállalati beszerzését. Ez a bizonytalanság a maradványértékkel kapcsolatos kérdésekkel együtt sok céget további kivárásra ösztönözhet.
Az AI véleménye már számít az előzetes keresés során
A mesterséges intelligencia hatása egyelőre elsősorban a döntést megelőző információgyűjtésben érzékelhető. A vállalati ügyfelek többsége ma is viszonylag határozott elképzeléssel érkezik a kereskedésbe, a változás inkább abban látszik, hogyan jutnak el ezekhez az információkhoz.
„Korábban az ügyfél keresőmotorokat használt arra, hogy autókat vagy ajánlatokat találjon, ma ugyanerre már az AI-t is megkérdezheti. A márka és a típus előzetes kiválasztása eddig is jellemző volt, inkább az információszerzés eszköze változik”
– emeli ki Környei Ágnes.
A Schiller Autó Család tapasztalatai szerint egyelőre nehéz pontosan elválasztani, mikor származik egy kérdés vagy állítás mesterséges intelligenciától, de már érzékelhetők olyan megkeresések, amelyek mögött AI-alapú információgyűjtés állhat. Ez különösen akkor válhat láthatóvá, amikor az ügyfél nagyon konkrét állításokkal érkezik, amelyek más piaci szegmensben vagy eltérő használati környezetben helytállóak lehetnek, az adott vállalati helyzetre azonban már nem feltétlenül alkalmazhatók egy az egyben.
Mindez fel is értékelheti a szakértői tanácsadás szerepét. Egy AI-alapú összehasonlítás gyorsan képes nagy mennyiségű információt összerendezni, de nem feltétlenül ismeri egy vállalat tényleges használati profilját, flottastruktúráját, finanszírozási lehetőségeit, belső szabályait vagy azt, hogy az egyes munkakörökhöz milyen mobilitási megoldás illeszkedik a legjobban. A személyre szabott kiszolgálás mellett a digitális ügyintézés szerepe is folyamatosan nő. A jövőben azok a megoldások kerülhetnek előtérbe, amelyek egyszerre teszik hatékonyabbá a folyamatokat, csökkentik az adminisztrációs terheket és támogatják az ügyfelek eltérő mobilitási igényeit.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A Mapei számaiban is megjelent az építőipar nyári fékezése
A Mapei kilenchavi belföldi árbevétele 8,4 százalékkal meghaladta az egy évvel korábbit, a harmadik negyedévben azonban megtört az első félév lendülete.
A változás egybeesik a magyar építőipar nyári visszaesésével: júliusban Magyarországon 12,2 százalékkal csökkent az építőipari termelés éves összevetésben, miközben az Európai Unió egészében 1,8 százalékos volt a visszaesés. A vállalat szerint ugyanakkor javítja a kilátásokat az uniós források megérkezése, valamint a tervezett beruházási és lakásépítési programok elindulása, amelyek érdemi piaci hatása várhatóan 2027-től jelentkezhet.
A Mapei belföldi árbevétele 2026 első kilenc hónapjában 31,46 milliárd forintot ért el, szemben az előző év azonos időszakának 29,01 milliárd forintos forgalmával. Ez 8,4 százalékos növekedést jelent. Az exportforgalom szeptember végére 877 millió forintra nőtt, ami 39,4 százalékos bővülést jelent éves összevetésben. A markáns növekedési ütemhez ugyanakkor az alacsony tavalyi bázis is hozzájárult. A vállalat teljes árbevétele az exportforgalommal együtt 32,33 milliárd forint volt, 9,1 százalékkal magasabb az egy évvel korábbinál.
A kilenchavi növekedés mögött ugyanakkor két eltérő időszak rajzolódik ki. Az első félévben a belföldi árbevétel még 14,6 százalékkal haladta meg a tavalyit. A harmadik negyedévben viszont 10,81 milliárd forintos belföldi forgalmat ért el a vállalat.
„Az első félév után erősebb második félévben bíztunk, a harmadik negyedév számai azonban azt mutatják, hogy a piaci fordulat még várat magára. Saját adatainkban is érzékeljük, hogy a tavaszi lendület a nyári hónapokra megtört”
– mondta Markovich Béla, a Mapei Kft. ügyvezetője.
Magyarország leszakadt az európai mezőnytől
Az Eurostat szerint a magyar építőipari termelés júliusban 12,2 százalékkal maradt el az egy évvel korábbitól. Ez volt a legnagyobb visszaesés azon uniós tagállamok között, miközben az Európai Unió egészében mindössze 1,8 százalékkal csökkent az építőipari termelés.
A havi adatok egyértelmű nyári gyengülést mutatnak Magyarországon. Márciusban még 6,2 százalékkal, áprilisban 3,6 százalékkal, májusban pedig 1,0 százalékkal nőtt az építőipari termelés éves összevetésben. Júniusban már 5,0, júliusban pedig 12,2 százalékos visszaesést mértek.
A várt fordulat még nem érkezett meg
A Mapei nyáron még arra számított, hogy az uniós források megjelenése és a nagyobb beruházások elindulása az év második felében kedvezőbb környezetet teremthet az építőipar számára. A harmadik negyedév adatai azonban azt mutatják, hogy az érdemi fordulat még várat magára, és 2026 utolsó negyedévében sem számíthatunk gyors élénkülésre.
„Nyáron még abban bíztunk, hogy az év második felében megindulhat az élénkülés. A harmadik negyedév alapján ezt a várakozásunkat későbbre kell helyeznünk. Most az a kérdés, mikor jelennek meg ténylegesen azok a beruházások, amelyek új lendületet adhatnak az építőiparnak”
– mondta Markovich Béla.
A Mapei várakozásai szerint 2027 kedvezőbb környezetet hozhat az építőipar számára. Az uniós források megérkezése, az új állami beruházások és fejlesztési programok, valamint az 550 millió eurós Wekerle Lakásépítési Program és más, lakásépítést és -felújítást ösztönző támogatások élénkíthetik a keresletet. A fordulat üteme ugyanakkor attól függ, hogy ezekből mikor lesznek ténylegesen elinduló beruházások.
(1) https://ec.europa.eu/eurostat/en/web/products-euro-indicators/w/4-18092026-ap
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Öt perc alatt telepíthető védelemmel segíti partnereit a Zyxel Networks
A Zyxel Networks célja, hogy egyszerűbbé tegye a biztonsági megoldások értékesítését, telepítését és kezelését a telepítők, valamint a kis- és középvállalkozásokat kiszolgáló viszonteladói partnerek számára.
A széles körű kampány elsősorban azokat a kisebb partnereket támogatja, akik korlátozott szakmai tapasztalattal vagy belső erőforrással rendelkeznek.
A Zyxel Networks, a biztonságos és mesterséges intelligenciával támogatott felhőalapú hálózati megoldások piacának vezetője kiterjedt kampányt indít, melynek célja, hogy minden szektorban működő kisebb IT-partnerek számára lehetővé tegye a kiberbiztonsági megoldások ügyfeleiknek történő kínálását azáltal, hogy megkönnyíti azok értékesítését, konfigurálását és kezelését.
Egyre több vállalkozást érnek kibertámadások
Egyértelmű, hogy minden vállalkozásnak szüksége van a védelemre. Az ESET 2026-os SMB Cyber Readiness Indexe szerint az EMEA-régióban a vállalkozások valamivel több mint négytizede (44%) tapasztalt kiberbiztonsági incidenst az elmúlt 12 hónapban. Az otthoni felhasználók is számíthatnak támadásokra, mivel a bűnözők az okosotthoni eszközök sebezhetőségeit keresik, hogy hozzáférjenek a személyes adatokhoz és a vagyonhoz.
A partnerektől is egyre többet várnak az ügyfelek
A kampány közvetlenül foglalkozik azokkal a kihívásokkal és aggályokkal, amelyekkel sok partner szembesül a digitális védelem nyújtása során – mondja Kevin Drinkall, a Zyxel Networks marketingigazgatója.
„Minden digitális technológiát használó vállalkozásnak és háztartásnak hatékony védelemre van szüksége. A CCTV-rendszereket, okosotthoni megoldásokat és hálózatokat telepítő partnerek élvezik ügyfeleik bizalmát, és egyre inkább elvárják tőlük, hogy ismerjék a kiberbiztonságot, és azt biztosítsák is. Sok ilyen partner azonban habozik bekapcsolódni, mert ezt rendkívül bonyolultnak és kockázatosnak tartja, és nem rendelkezik a biztonsági megoldások konfigurálásához és kezeléséhez szükséges belső szakértelemmel és erőforrásokkal.”
A technikai kihívásból üzleti lehetőség lehet
„Mi leegyszerűsítettük a dolgot. Partnereink kiegészítő, drága képzési vagy karbantartási költségek nélkül tudnak majd átfogó biztonságot nyújtani kisvállalkozói és lakossági ügyfeleiknek. Újra szeretnénk értelmezni a kiberbiztonságot: a technikai kihívásból üzleti növekedési lehetőséget szeretnénk csinálni – olyat, amely minden típusú viszonteladó számára ismétlődő bevételt és szorosabb kapcsolatokat eredményezhet”
-hangsúlyozza Kevin Drinkall.
Gyorsan telepíthető, könnyen kezelhető védelem
„Megoldásaink gyorsan telepíthetők és tervezésüknél fogva erősek, így segítve abban, hogy a kiberbiztonság minden partnerünk kis-, közép- és akár mikro -vállalkozásoknak szóló alapszolgáltatásainak szerves részévé váljon. Meg akarjuk mutatni nekik, hogy a hatékony védelem gyorsan és hatékonyan telepíthető és kezelhető, anélkül, hogy szakértői ismeretekre vagy bonyolult helyszíni konfigurálásra lenne szükség”
– emeli ki a cég szakértője.
Hozzáteszi:
„A viszonteladók – méretüktől függetlenül – egyre nagyobb felelősséggel tartoznak az általuk támogatott ügyfelek védelméért. Mivel az EMEA-régió vállalkozásainak 27%-a tapasztal adathalász támadásokat – amelyek a kiberbiztonsági incidensek leggyakoribb formáját jelentik –, a technológiának ma már képesnek kell lennie mindenféle fenyegetés visszaszorítására. A viszonteladóknak az ügyfeleiket az alapszintű biztonsági megoldásokról át kell állítaniuk a teljes körű, egységes fenyegetéskezelésre és a felügyelt szolgáltatásokra, hogy vállalkozásaik valóban védve legyenek.”
Integrált biztonsági ökoszisztéma a partnereknek
Az USG FLEX H sorozatú egységes fenyegetéskezelő eszközökkel, a Nebula biztonságos felhőalapú felügyeleti platformmal, valamint az összes megoldásába beépített, mesterséges intelligencián alapuló integrált biztonsági rendszerrel a Zyxel Networks minden rendelkezésre áll, amire a partnereknek szükségük van ahhoz, hogy egyszerű, hatékony és robusztus védelmet nyújthassanak ügyfeleiknek.
Távoli telepítés és felhőalapú felügyelet
A Nebula előrekonfigurációs és automatikus telepítési funkcióinak köszönhetően a partnerek a bevezetés előtt beállíthatják az eszközöket, és nem kell személyesen felkeresniük az ügyfél telephelyét a telepítés elvégzéséhez. Ezt követően a Nebula segítségével távolról figyelemmel kísérhetik a tevékenységeket és kezelhetik a beállításokat. Minden Zyxel Networks-eszköz alapfelszereltségként a Nebula alapszintű verziójával rendelkezik, a Pro licenc pedig felár ellenében érhető el.
Öt lépés az új bevételi lehetőségekhez
A kampány bemutatja, hogyan tehetik a partnerek a biztonságot a meglévő kínálatuk egyszerű részévé anélkül, hogy kiberbiztonsági szakértőkké kellene válniuk. Egy egyszerű, öt lépésből álló útmutató segítségével, amelynek felhőalapú felügyeleti platformon történő telepítése mindössze öt percet vesz igénybe, a Zyxel Networks megmutatja a telepítőknek és viszonteladóknak, hogyan védhetnek meg több ügyfelet, miközben új, ismétlődő bevételi lehetőségeket teremtenek.
Elérhető kiberbiztonság minden partner számára
A cél az, hogy a kiberbiztonság minden partner számára elérhetővé váljon, függetlenül a vállalkozás méretétől vagy a technikai szakértelem szintjétől. A biztonsággal hagyományosan társított bonyolultság megszüntetésével a Zyxel Networks arra törekszik, hogy minél több partnernek biztosítsa a szükséges önbizalmat és eszközöket ahhoz, hogy a hatékony védelem természetes részévé váljon az általuk nyújtott szolgáltatásoknak.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

15 éve fejleszti CO₂-alapú hűtéstechnológiáját a Panasonic

Megszűnik az új lakások 5 százalékos áfája, még sincs ok aggodalomra

Ezt tudja az iRobot Roomba Max 775 Combo

Négyszer több áram megy hűtésre, ötször több fűtésre

Gőzölés, robotkarok és fényterápia: átfogó innovációs dömpinggel zárta az IFA-t a Dreame


Az LG az IFA 2026 kiállításon bemutatta teljes prémium RGB-termékcsaládját

Már a pénzügyeinkről is az AI-t kérdezzük?

A Rakuten Viber már a nap elején segít képbe kerülni

Szenvedély a mobiltárcában: McLaren F1 Team Mastercard kártya az OTP Bank kibocsátásában

Schweigert Fusion az Akvárium Klubban



Technokrata.hu
A Michelin magyarországi jelenlétének 30. évfordulóját ünnepelte a nyíregyházi telephelyén
Több stream, kevesebb játék: miért nézzük inkább mások meccseit, és hogyan alkalmazkodnak ehhez az eszközeink?
Ajándékpénzt szórnak a bankot váltókra, százötvenezer forint is járhat egy új számláért
Részmunkaidős szoftverrobotokat állíthatnak munkába a hazai közép- és nagyvállalatok a Yettel új szolgáltatásával
Példátlan dolog történt a Matchbox filmben szereplő magyar kisbusszal
Akár ötödével is csökkentheti az épületek energiafogyasztását az MI bevetése a Schneider Electric új kutatása szerint
Az SAP munkába állítja az autonóm vállalatot: az AI már nemcsak javasol, hanem cselekszik
A magyarok kétharmada egyedül küzd problémáival
A generációk együttműködésének kulcsa a tudásmegosztás
A Nobel-díjas Francis Halzennel közös kutatást is segíti a HUN-REN Cloud
Műszaki-Magazin.hu
Kevés lány választ mérnöki pályát hazánkban
Olvassa online is a Műszaki Magazin legfrissebb lapszámát!
Szegedi szuperszámítógép vállalatoknak
Tömítéstechnika a járműiparban
GTE meghívó – 46. Balatoni Ankét
Akár ötödével is csökkentheti az épületek energiafogyasztását az MI
InnoTrans rekordok
A Nobel-díjas Francis Halzennel közös kutatást is segíti a HUN-REN Cloud
A Festo bővíti a VTUX szelepszigeteit
RFID modulok és olvasók az ELATEC-től
-

 Ipar2 hét ago
Milyen jövőt ígérnek a kihívások az építőiparban?
-
Zöld2 hét ago
Az aszály valódi ára csak évekkel később látszik
-
Gazdaság2 hét ago
Megnyílt a MediaMarkt 41. áruháza az Allee-ban
-
Ipar2 hét ago
Lehet izgalmas egy gyereknek a mesterséges intelligencia vagy egy gyártósor?
-
Ipar2 hét ago
A mesterséges intelligencia egyszerre kihívás és megoldás az energiarendszer számára
-
Ipar2 hét ago
Nagyformátumú 3D nyomtatás közvetlenül a gyártásban
-
Egyéb kategória2 hét ago
Egy arany- és három ezüstérmet nyert a magyar csapat a szakmák világbajnokságán
-
Mozgásban2 hét ago
A Honda bemutatja a Prelude Limited Edition modellt


