
Gazdaság
Így alakult a mobilbiztonság hazánkban az első félévben
Az ESET átfogó áttekintést készített arról, hogyan alakult a mobilbiztonsági helyzete a 2019-es esztendő első félévében.
Az elemzés tanulságai szerint az iOS operációs rendszerben észlelt sebezhetőségek és a platformot támadó rosszindulatú programok száma nőtt az előző időszakhoz képest, míg az Android esetében a bejelentett biztonsági rések száma ugyan csökkent, a kritikus hibák száma viszont emelkedett.
A mobilbiztonság egyre fontosabb szerepet játszik az informatikai eszközök védelmében mind az otthoni, mind a vállalati felhasználók esetében. Az Internet of Things és a mobilalkalmazások által vezérelt készülékek tömeges megjelenésével az okostelefonok biztonsága egyre fontosabbá válik az eszközökhöz csatlakoztatott számítógépek védelmében.
Az ESET szakemberei az év első hat hónapjában begyűjtött statisztikák alapján elemezték a mobilbiztonság területét, rámutatva a tavalyi eredményekhez képest tapasztalható új tendenciákra, változásokra.
Androidos biztonság
2019 júniusáig 86 darab, az Android rendszert érintő biztonsági hiba került hivatalosan nyilvánosságra, míg 2018-ban 611 CVE sebezhetőséget jegyeztek fel az egész évre vonatkozóan. Ha csak a számszerűsített adatokat nézzük, ezt akár a helyzet javulásaként is felfoghatjuk, hiszen úgy tűnik, hogy 2019-ben a sebezhetőségek száma jelentősen csökkent az előző évekhez képest.
Ám közelebbről megvizsgálva az látható, hogy az idén közzétett hibák 68%-a igen veszélyes, úgynevezett kritikus besorolású, 29%-uk pedig lehetővé tette rosszindulatú kódok távoli végrehajtását. Ez jelentős változás az elmúlt évekhez képest, amikor a súlyos hibák aránya lényegesen alacsonyabb volt. Ezért alapvető fontosságú, hogy a felhasználók minél előbb telepítsék a biztonsági javításokat, hogy elkerüljék az olyan súlyos sebezhetőségeket, mint például a Google által tavaly júliusban javított biztonsági rések.
A sebezhetőségekkel kapcsolatban érdemes megjegyezni, hogy az Android fejlesztői platformja szerint a rendszert futtató készülékek 90%-a az Android Pie (9.0) valamelyik korábbi verzióját használja, az eszközök 74%-a pedig annyira elavult, hogy még 8.0 Android Oreo sem fut rajtuk. Ez pedig nagyon kockázatos az elavult eszközök esetében, és a biztonságos használat kiemelten igényelné ezen rendszerek javítását, folyamatos frissítését.
Az észlelések számának csökkenésével párhuzamosan az Androidos rosszindulatú programok új variánsainak átlagos száma havonta 240-re csökkent, szemben az előző években talált havi 300-zal. További érdekesség, hogy a Win32, az MSIL (Microsoft Intermediate Language) és a VBA (Visual Basic for Applications) platformok után az Android volt a negyedik olyan architektúra, ahol a legtöbb új kártevő variáns jelent meg.
2018-ban a legnagyobb növekedés a kriptovaluta bányászattal kapcsolatos kártevők területén volt tapasztalható. Példa erre az Android/Coinminer, amelynek észlelése 72%-kal nőtt az előző évhez képest. Szerencsére e víruscsalád jelenléte az idei évben 78%-kal csökkent a tavaly detektált értékekhez képest.
A viszonylagos csökkenés ellenére a kriptovaluták elleni incidensek továbbra is a bűnözők kedvelt támadásai között szerepelnek. Egy másik népszerű módszer a kriptovaluták illetéktelen megszerzéséhez a felhasználók hitelesítő adatainak ellopása, amelynek birtokában a bűnözők hozzáférhetnek az áldozatok online pénztárcáihoz. Az ilyen jellegű támadások leggyakrabban a Google Play Áruházban is felbukkanó kártékony trójai alkalmazásokon keresztül valósulnak meg.
Időközben az Androidos banki kártevő programok is hírhedtté váltak. Megjelenésük óta folyamatosan növekszik a mobil kémprogramok, különösen a pénzügyi adatok ellopását célzó trójai programok új változatainak mennyisége. A Cerberus – egy olyan rosszindulatú program, amely a bankok hitelesítő adatainak ellopására szolgál – nemrégiben került forgalomba a közösségi hálózatokon keresztül.
Az ElevenPaths által kidolgozott tanulmány kielemezte, hogy a rosszindulatú alkalmazások átlagosan mennyi ideig maradtak fent a Google Play áruházban. Az eredmények szerint ezek a kártékony alkalmazások átlagosan 51 napig voltak letölthetők, mielőtt törölték volna őket, de néhány rosszindulatú alkalmazás akár 138 napig is elérhető volt.
Az androidos zsarolóvírusok a fejlettségük területén is előrelépést mutattak. Az ESET kutatói felfedezték az Android/Filecoder.C kártevőt, egy szimmetrikus és aszimmetrikus titkosítást is alkalmazó változatot, amely SMS-ben terjed a felhasználó kontaktlistáját felhasználva. Ez komoly ugrást jelent a kód bonyolultságában az olyan régebbi zsarolóvírus családokhoz képest, mint a DoubleLocker.
2019 első felében a legtöbb Androidos rosszindulatú programot Oroszországban (16%), Iránban (15%) és Ukrajnában (8%) észlelték. Az első latin-amerikai ország, amely a nemzetközi rangsorban megjelenik, Mexikó (3%) a hatodik helyen található, majd Peru (2%) végzett a tizedik helyen.
iOS biztonság
Az iOS esetében 155 sebezhetőséget fedeztek fel 2019-ben, ami 25%-os növekedést jelent 2018-hoz képest, és majdnem kétszerese az Android operációs rendszerben talált hibáknak. Ezért az ESET szakemberei arra számítanak, hogy a 2019-es sebezhetőségek száma akár meg is haladhatja majd az előző években mért értékeket. Ugyanakkor a kritikus hibák aránya alacsonyabb (körülbelül 20%), mint az Android rendszerben.
Az iOS esetében a rosszindulatú programok észlelése 43%-kal nőtt az elmúlt év első felében. Az új kártevő variánsok száma továbbra is alacsony, ami azt jelzi, hogy kiberbűnözők figyelme továbbra is az Androidos rendszerekre irányul, ahol a legtöbb felhasználó található.
A felderítés földrajzi eloszlásával kapcsolatban az látható, hogy a kártevők elsősorban Kínában (75%), Indiában (7%) és Tajvanon (4%) vannak jelen. Ebben az értelemben érdekes megfigyelni India megjelenését az első három helyezett között, aki ezzel az eredményével Hongkongot szorította le a dobogóról.
Az év első felében az Apple mobiltelefonjai különféle, a felhasználókat veszélyeztető sérülékenységeknek is ki voltak téve. Példaként említhető az olyan verziók telepítése, amelyek véletlenül újból előhozták a korábban egyszer már kijavított hibákat, vagy éppen lehetővé tették a 12.4-es verzió feltörését. De említhetjük azt a kémkedést lehetővé tévő hibát is a FaceTime alkalmazásban, amely lehetővé tette, hogy egy illetéktelen fél azt könnyen kihasználhassa. De idesorolható az az Exodus nevű spyware alkalmazás is, amely ez év áprilisában támadta a felhasználókat.
A két legnépszerűbb mobil operációs rendszerhez kapcsolódó fenyegetések mellett komoly figyelmet kell szentelni a külső fejlesztők megoldásaival járó multiplatform kockázatokra is. Az ilyen alkalmazásokban talált sebezhetőségek ugyanolyan veszélyesek lehetnek, mint az operációs rendszerek sérülékenységei. Jellemző példa lehet erre az a nemrégiben felfedezett WhatsApp hiba, amely lehetővé tette a szöveg megváltoztatását az idézett üzenetekben.
Fontos megemlíteni emellett még a pszichológiai manipulációkat (social engineering támadások) is, amelyek különféle trükkös módszerekkel zaklatják a felhasználókat, mint például az 1000 GB-os tárhelyet ajánló WhatsApp átverés. Az olyan népszerű alkalmazásokat, mint például a FaceApp, a számítógépes bűnözők is rendszeresen használják a rosszindulatú programok és a csalások terjesztésére.
Érdemes szem előtt kell tartani, hogy alapvetően egyetlen rendszer sem sérthetetlen, támadhatatlan, ennek megfelelően a megelőzés, a védelem és a biztonságtudatos hozzáállás ezen területeken is szükséges elem a mobil technológiák biztonságos használatához.


Gazdaság
Kijöttek a legfrissebb fizetési adatok: kiderült, mekkora hitelre elég a béred
A Központi Statisztikai Hivatal (KSH) héten megjelent tájékoztatása szerint 2026 júliusában bruttó 745 500 forint volt a teljes munkaidőben alkalmazásban állók átlagkeresete, míg a nettó érték 523 300 forint volt.
A bruttó mediánérték ennél lényegesen alacsonyabb, 618 200 forint volt, míg a nettó keresetek mediánértéke 437 900 forint volt. A friss kereseti adatok tükrében a Bank360 megvizsgálta, mekkora hitelösszegek felvételében gondolkodhatnak az átlag- és mediánösszegeket megkereső lakossági ügyfelek.
A KSH legutóbbi adatai szerint a teljes munkaidőben alkalmazásban álló magyarok átlagkeresete 745 500 forint volt 2026 júliusában, míg a nettó átlagkereset 523 300 forint volt ugyanezen időszakban. A hivatal számításai szerint a bruttó átlagkereset 7,5%-kal haladta meg az egy évvel korábbit, míg a nettó átlagkereset 9,1%-kal, a reálkereset pedig 7,8%-kal emelkedett. Ugyanakkor a bruttó mediánkereset továbbra is lényegesen elmarad az átlagkeresettől – előbbi 618 200 forint, míg a nettó mediánkereset 437 900 forint volt idén júliusban.
Mekkora jelzáloghitelre elég a júliusi átlagfizetés?
A friss adatok tükrében a Bank360 megvizsgálta, mekkora piaci jelzáloghitelt tud felvenni egy olyan lakossági ügyfél, akinek a keresete a júliusi átlag- illetve mediánbérrel egyezik meg. A Magyar Nemzeti Bank (MNB) által hozott szabályok értelmében jelenleg a nettó 800 ezer forintot el nem éri jövedelmek maximum az 50%-ig terhelhetők törlesztőrészletekkel, tehát az átlag- és a mediánkereset esetében is ezzel az aránnyal lehet számolni.
A fent leírtakból következik, hogy a nettó átlagkereset esetében maximum 261 650 forint, míg a nettó mediánkereset esetében maximum 218 950 forint lehet a havi törlesztőrészlet vállalható összege.
A Bank360 lakáshitel kalkulátora szerint egy 20 éves futamidejű, 33,5 millió forintos piaci jelzáloghitelnek 259 ezer és 262 ezer forint között a havi törlesztőrészlete, tehát a jelenlegi nettó átlagkeresettel megközelítőleg ez az a maximális hitelösszeg, ami felvehető (THM 7,22% – 7,43%). Hosszabb, 25 éves futamidő esetén ez az összeg ~36,5 millió forintig növelhető, ekkor ugyanis a havi törlesztőrészlet 257 ezer és 261 ezer forint között alakul (THM 7,22% – 7,42%).
Azok esetében, akiknek a bére a júliusi nettó mediánbérrel egyezik meg, a felvehető maximális hitelösszeg 20 éves futamidő mellett megközelítőleg 27,5 millió forint, ekkor ugyanis a havi törlesztőrészlet 213 ezer és 219 ezer forint között alakul (THM 7,22% – 7,75%). Hosszabb, 25 éves futamidő esetén a hitelösszeg maximuma 30 millió forint, aminek a havi törlesztőrészlete 211 ezer és 219 ezer forint között mozogna (THM 7,22% – 7,72%).
Lényegesen magasabb összegeket vehetnek fel azok, akik jogosultak az Otthon Start Program kamattámogatott lakáshitelére, hiszen nekik az állami támogatás révén lényegesen alacsonyabb, mindössze 3%-os kamattal kell számolniuk. A konstrukció keretein belüli legmagasabb, 50 millió forintos hitelösszegnek 25 éves futamidő esetén 237 ezer forint körül alakul a havi törlesztőrészlete (THM 3,03% – 3,06%), így az bőven belefér a júliusi nettó átlagkereset 50%-ába, vagyis a legalább ennyit kereső adósok akár a teljes hitelösszeg felvételére is képesek lehetnek.
A nettón mediánbért keresőkről ez már nem mondható el, így az ő esetükben alacsonyabb a felvehető hitelösszeg. Az ő esetükben, amennyiben a futamidő 25 év, úgy a felvehető maximális hitelösszeg 46 millió forint, aminek a havi törlesztőrészlete 217 – 219 ezer forint között mozog (THM 3,03% – 3,06%).
Amennyiben a futamidő csak 20 év, úgy a nettó mediánbért megkeresők esetében 39 millió forint a felvehető maximum (216 – 217 ezer forint havi törlesztőrészlet, THM 3,03% – 3,06%), de ekkora időtávon a nettó átlagkeresetet keresők esetében is alacsonyabb, 47 millió forintos összeg vehető fel (260 – 261 ezer forintos havi törlesztő, THM 3,03% – 3,06%).
Mekkora személyi hitelre elegendő a júliusi átlagkereset?
Ami a személy hitelek piacát illeti, ott továbbra is a nettó átlagkeresetet megkereső ügyfelek akár a jelenlegi legmagasabb, 15 millió forintos hitelösszeget is képesek felvenni, feltéve, hogy a hitelösszeg megfelelően hosszú futamidővel társul. 7 éves futamidővel számolva a jelenlegi személyihitel-ajánlatok alapján havi 245 ezer és 258 ezer forint között alakul a havi törlesztőrészlet (THM 9,90% – 12,00%), ami már belefér a jegybank által előírt keretbe.
A nettó mediánbért keresők esetében értelemszerűen még hosszabb, 9 éves futamidőre van szükség ahhoz, hogy a 211 ezer forintos (THM 10,68%) havi törlesztőrészlet beleférjen a jövedelem 50%-ába. Amennyiben valaki ennél rövidebb, 8 éves futamidő mellett szeretne személyi hitelt felvenni, úgy a hitelösszeget is csökkenteni kellene. Példának okáért, 14 millió forint személyi hitel esetében, amennyiben a futamidő 8 év, úgy a törlesztőrészlet 208 ezer és 223 ezer forint között alakul (THM 9,94% – 12,22%), így az ajánlatok többségét el tudná fogadni egy mediánbért megkereső ügyfél.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
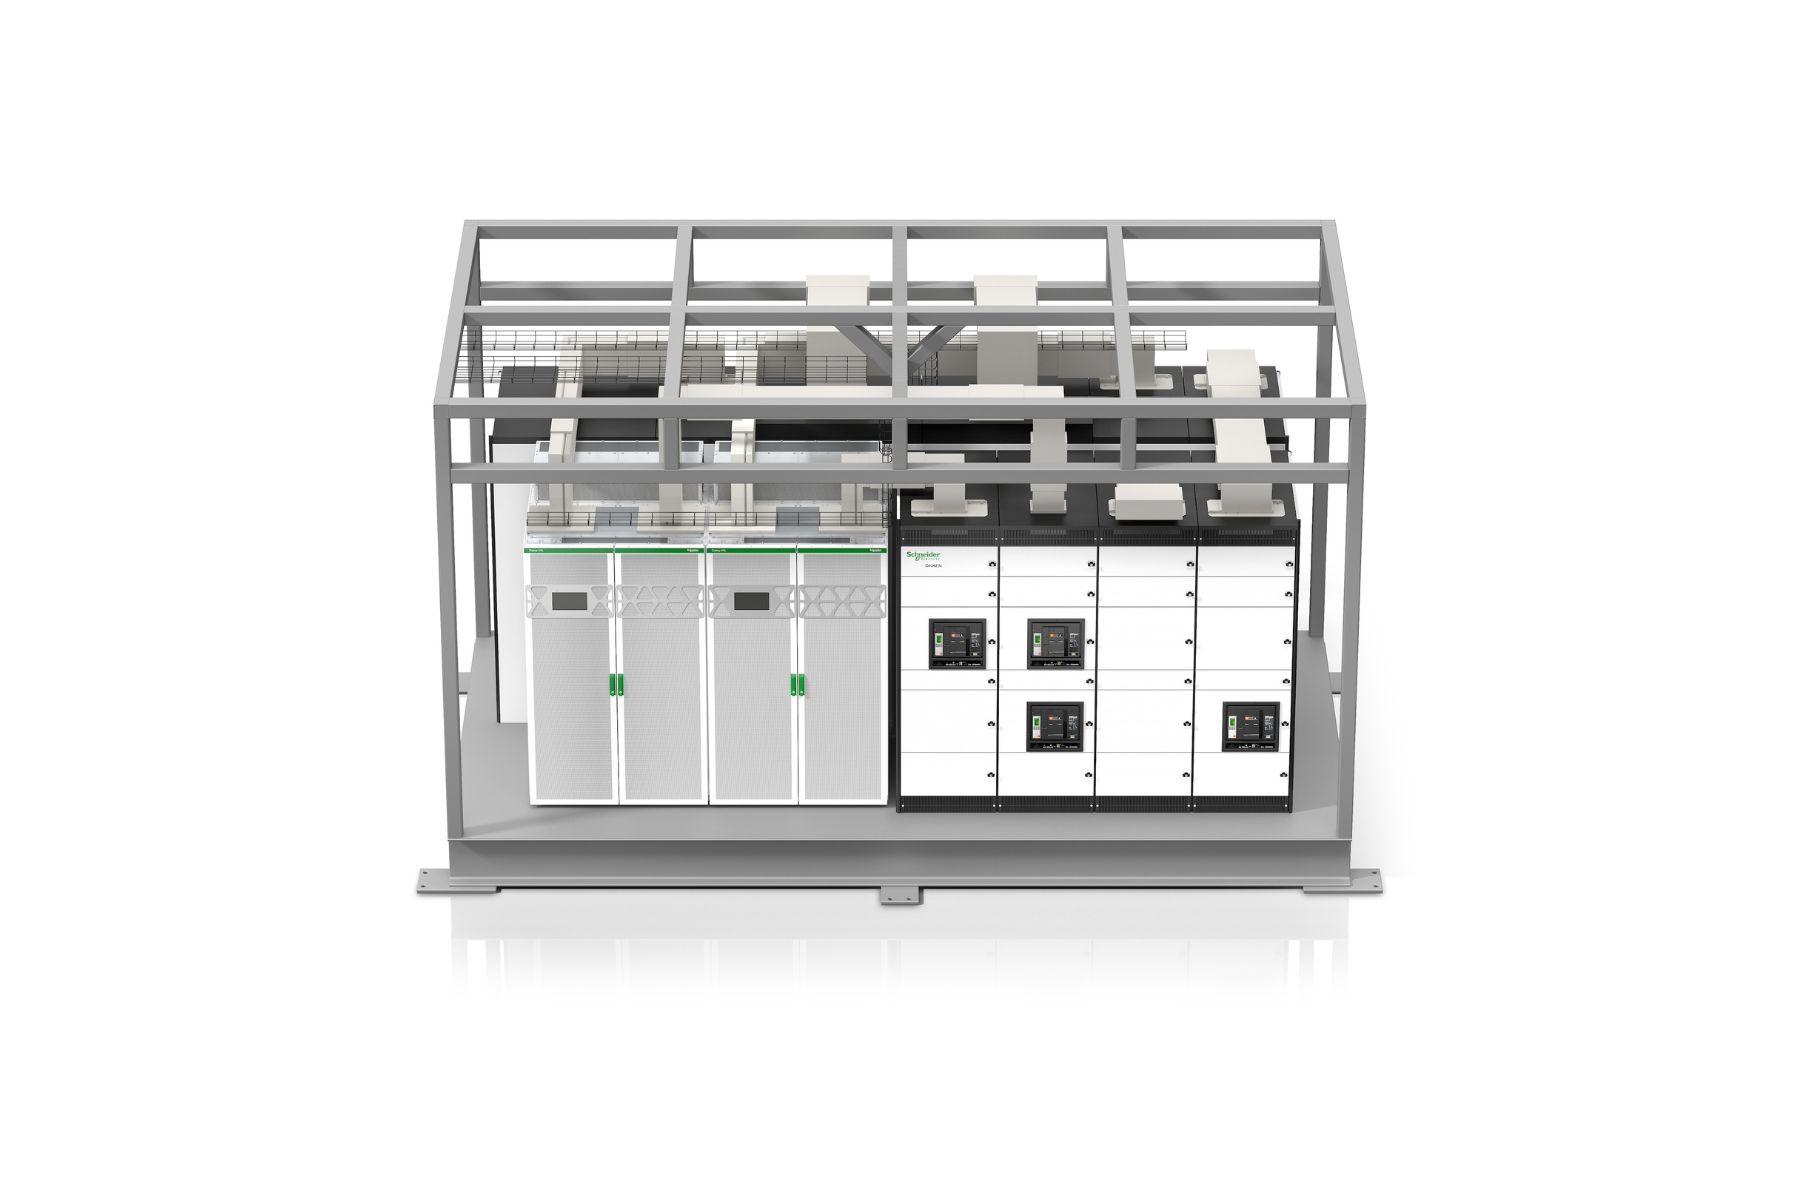
Gyorsan telepíthető, skálázható és az ellenállóképességet jelentős mértékben növelő áramellátási megoldásokat mutatott be a Schneider Electric.
A világ egyik vezető energia-technológiai vállalatának új, előregyártott tápegység-moduljait kimondottan a hiperméretű, illetve a mesterséges intelligencia (MI) alkalmazásokat kiszolgáló adatközpontok igényeinek figyelembevételével fejlesztették ki.
A mesterséges intelligencia gyors térhódításával az adatközpontok üzemeltetőin egyre nagyobb a nyomás, hogy minél gyorsabban és nagyobb léptékben kezdjenek el használni nagy sűrűségű infrastruktúrát. A hagyományos, egyedi igények alapján készült, előre gyártott áramellátási megoldások esetében azonban gyakran 12–14 hónap is eltelik a telepítésig, ami problémát jelent azok számára, akik szeretnék gyorsan bővíteni a kapacitásukat.
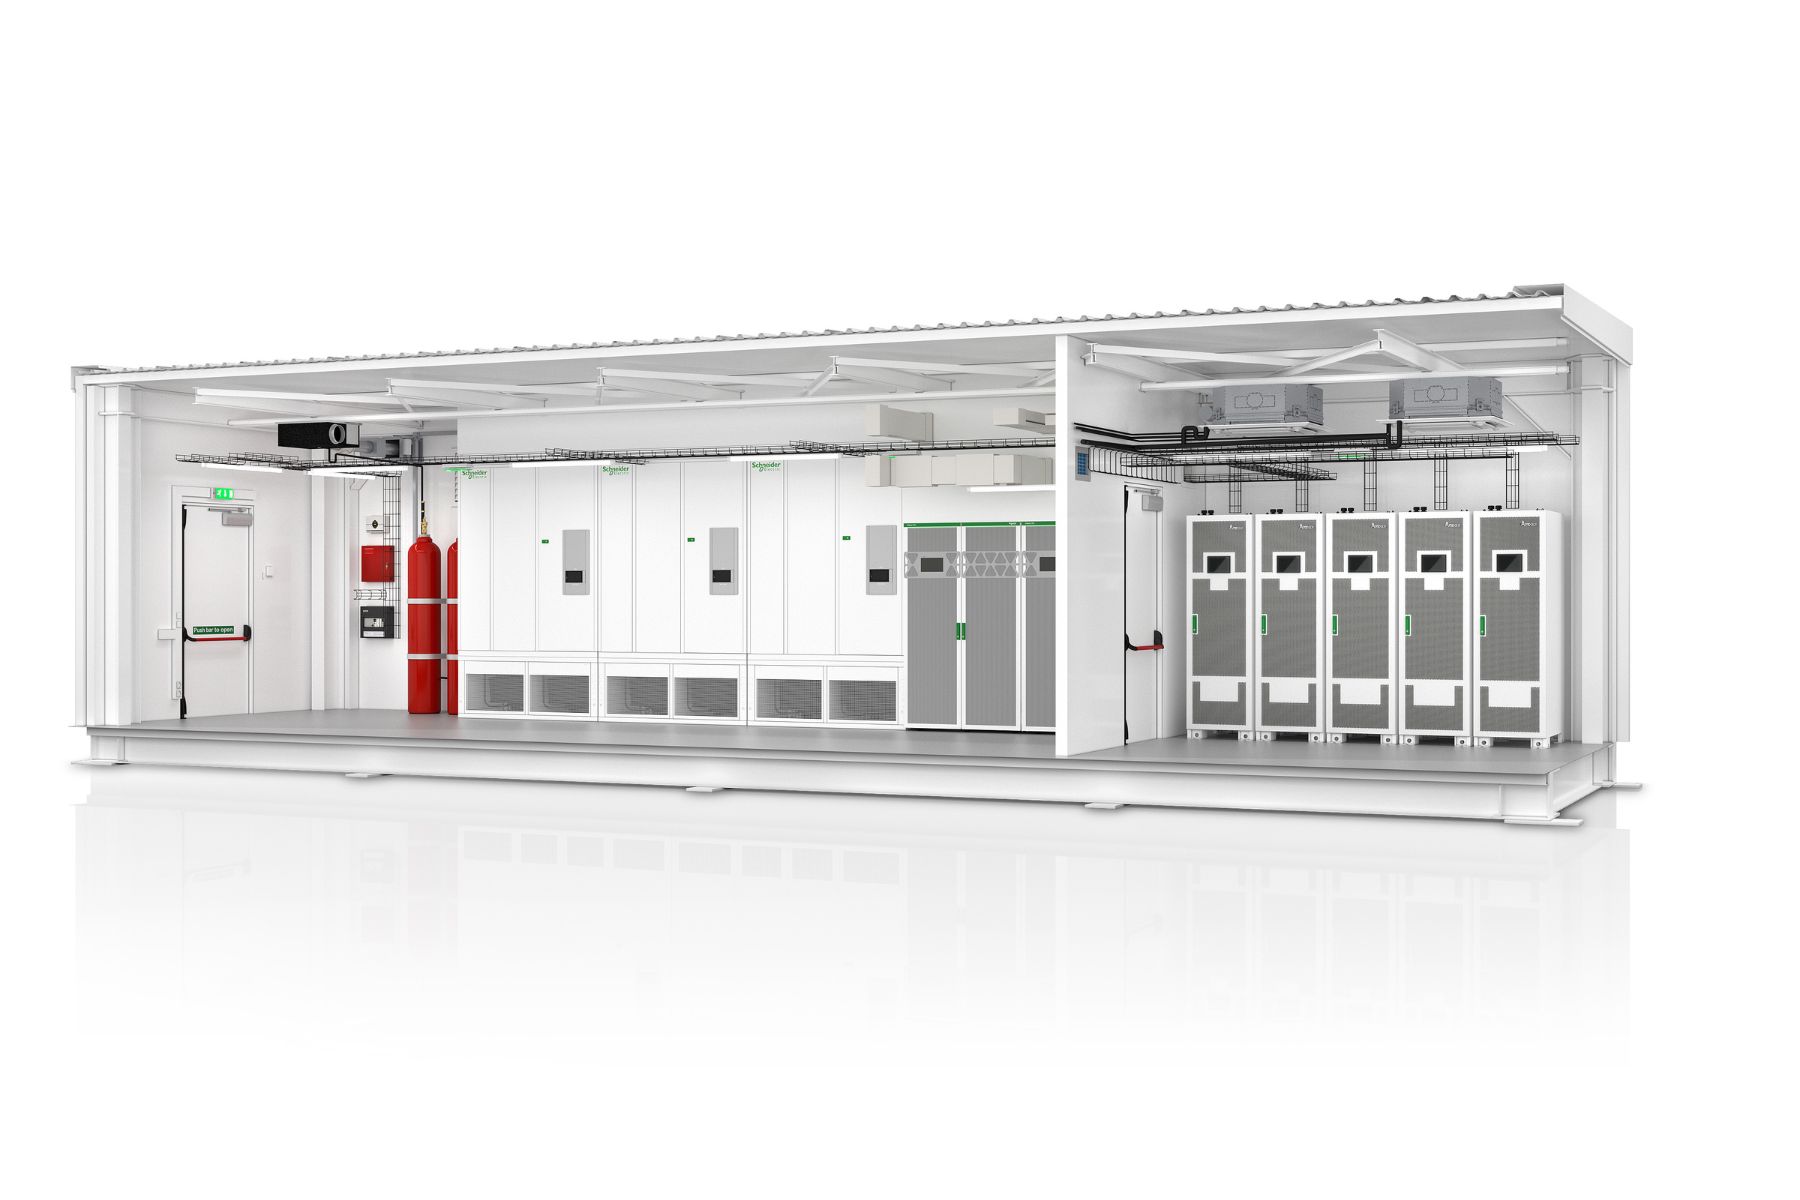
A Schneider Electric új, szabványosított megközelítése megoldást kínál erre a kihívásra azáltal, hogy egyszerűsíti a specifikációs, tervezési és árajánlat-készítési folyamatokat, lehetővé téve az előre gyártott áramellátási infrastruktúra akár hat hónap alatt történő legyártását. A Schneider Electric legújabb, Galaxy VXL (GVXL) UPS-technológiájára épülő új megoldások modulonként akár 2,5 megawatt (MW) teljesítményt nyújtanak, így a vállalat eddigi legnagyobb, egyetlen konténerből álló, előre gyártott tápellátási megoldásának számítanak.
Az új berendezéseket a Schneider Electric és az NVIDIA legújabb, a GB300 NVL72 platformhoz használható, integrált energiagazdálkodási és folyadékhűtés-vezérlőket tartalmazó referencia-tervei alapján, skálázható „tápegység-blokkoknak” tervezték meg. Ez a konstrukció lehetővé teszi az ügyfelek számára, hogy gyorsan telepítsenek MI-kompatibilis tápellátási infrastruktúrát a nagy teljesítményű számítástechnika (HPC), az MI-képzésben részt vevő rendszerek és a GPU-intenzív munkamenetek támogatására.
A szabványosított referencia-tervekben elérhető új portfólió – amely dedikált, 2 MW, 2,25 MW, illetve 2,5 MW konfigurációjú tápegység-modulokat és -kereteket tartalmaz – fokozott sebességet, kiszámíthatóságot és skálázhatóságot biztosít a mesterséges intelligencia alkalmazásokat kiszolgáló adatközpontokban.
„A mai adatközpont-üzemeltetők hatalmas nyomás alatt állnak, hogy az MI-kompatibilis infrastruktúrát minél gyorsabban, hatékonyabban és nagyobb léptékben állítsák üzembe. Előre gyártott áramellátó rendszereink szabványosításával és Galaxy VXL UPS-technológiánk beépítésével lehetővé tesszük a hiperméretű, neocloud és kolokációs szolgáltatók számára, hogy a skálázható, nagy sűrűségű áramellátási infrastruktúrát évek helyett mindössze hónapok alatt munkába állíthassák. Ez jelentős előrelépésnek számít ügyfeleink következő generációs mesterséges intelligencia-gyárak, mesterséges intelligencia-központok és nagyméretű digitális infrastruktúrák kiépítésére vonatkozó törekvéseinek támogatásában”
– mondta el Polóny Tibor, a Schneider Electric „Secure Power & Data Centers” üzletágának hazai vezetője.
Áramellátási infrastruktúra az MI-t kiszolgáló adatközpontok igényeire tervezve
Az új, előre gyártott tápegység-modulokat és -kereteket kifejezetten a mesterséges intelligencia és a következő generációs adatközpontok igényeit figyelembe véve alakították ki, hogy megfeleljenek a számítási kapacitás gyors növelésére vonatkozó igényekből és a nagyléptékű mesterséges intelligencia-bevezetésekből adódó, egyre növekvő teljesítménysűrűségi követelményeknek.
Az előre gyártott tápegység-keretek egy gyárilag tesztelt keretben integrálják a Schneider Electric technológiáit, köztük a Galaxy VXL UPS-t, a kapcsolóberendezéseket, a hűtőrendszereket, a lítium-ion akkumulátor-technológiát és az áramelosztó rendszereket. A szürke tér környezetekbe, beltéri telepítésre szánt tápegység-keretek ugyanezt az alapvető elektromos infrastruktúrát biztosítják nyitott formátumban.
Az új megoldások moduláris IT-podokkal is kombinálhatók, így teljes, az MI alkalmazásával kapcsolatos elvárásokra felkészített infrastruktúra-platformot biztosítanak, amely megfelel a Schneider Electric mesterséges intelligencia referencia-terveinek és az NVIDIA-alapú referencia-architektúráknak.
A skálázható telepítésre tervezett megoldás révén több modult egymás mellett, „tápegység-blokként” lehet használni, lehetővé téve az ügyfelek számára, hogy az infrastruktúra kapacitását akár több tíz megawattra bővítsék.
Gyártás és tesztelés Barcelonában
Az új, előre gyártott tápegység-modulokat és tápegység-kereteket a Schneider Electric barcelonai, Sant Boi de Llobregat telephelyén tervezik, gyártják és tesztelik. Az üzemet a közelmúltban bővítették a moduláris adatközponti infrastruktúra iránti növekvő globális kereslet kielégítése érdekében.
A gyár és a nagyméretű logisztikai központ – amely az egyik legfontosabb európai helyszín a Schneider Electric EcoStruxure Modular Data Center portfóliójának tervezése, gyártása és integrálása szempontjából – 5000 m²-es, kizárólag gyártásra szánt területtel rendelkezik, annak érdekében, hogy minél hatékonyabban tudja kiszolgálni a gyors piacra lépés, a kiszámíthatóság és a mesterséges intelligencia korszakának megfelelő, rugalmas adatközponti megoldások iránti, egyre növekvő ügyféligényeket.
A moduláris adatközpontok és az előre gyártott energiaellátási infrastruktúra területén szerzett több mint 15 éves szakértelmével a Schneider Electric tovább bővíti az MI-kompatibilis adatközponti portfólióját, amely kiterjed az energiaellátásra, a hűtésre, a rackekre, a szoftverekre, a moduláris infrastruktúrára és az integrált MI-referenciaarchitektúrákra.
Az új energiaellátási megoldások Európában már elérhetők, Észak-Amerikában még ebben az évben, később pedig további nemzetközi piacokon és az ázsiai-csendes-óceáni térségben is elérhetővé válnak.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A szabálykövető vállalkozás ne versenyhátrányból, hanem versenyelőnyből induljon
Az MVÜK közel 150 vállalatvezető tapasztalatai alapján készített white papert a magyar kkv szektor elvárásairól és vállalásairól, melynek megszületéséhez Kapitány István az MVÜK-ban tett júniusi látogatása adott fontos biztatást.
Az anyagból kiderül, hogy a magyar kis- és középvállalkozások nem több államot kérnek, hanem jobb államot: kiszámítható szabályokat, tiszta versenyt, működő közigazgatást, gyorsabb állami folyamatokat, hozzáférhető finanszírozást és érdemi szakmai párbeszédet. Cserébe stabil foglalkoztatást, tisztességes működést, beruházást, innovációt és Magyarországon maradó gazdasági értéket kínálnak. A white papert az MVÜK eljutatta a Gazdasági és Energetikai Minisztériumba.
A kiszámíthatóság a vállalkozások legfontosabb kérése
A vállalatvezetők szerint a bizonytalanságnak közvetlen gazdasági ára van: munkaerő felvételét, beruházásokat, hitelfelvételt és technológiai fejlesztéseket is visszafoghat. A finanszírozási, energetikai, szabályozási és munkaerőpiaci kockázatok ellenére a cselekvési készség megmaradt, a vállalkozások készek fejlődni, ha ehhez kiszámítható és tisztességes feltételeket kapnak.
A white paper legfontosabb javaslatai között szerepel a hosszabb távon értelmezhető gazdaságpolitikai irány, az érdemi szakmai egyeztetés a jelentős jogszabályváltozások előtt, az egyszerűbb adózás és kevesebb adminisztráció, a gyorsabb állami ügyintézés, valamint a tiszta és kiszámítható verseny. A vállalkozások szerint a szabálykövető működésnek nem versenyhátrányt, hanem versenyelőnyt kell jelentenie. A közbeszerzéseknél és pályázatoknál pedig a legalacsonyabb ár mellett a minőségnek, a megbízhatóságnak, a foglalkoztatásnak és a létrehozott hazai, vagy európai hozzáadott értéknek is nagyobb súlyt kell kapnia.
A kkv szektor nemcsak kér, hanem vállal is
A vállalkozói oldal természetesen a saját felelősségét is megfogalmazta abban, hogy egy harmonikus, kétoldalú kapcsolódás jöhessen létre az állam és a vállalatok között. A kkv-k vállalják a tisztességes adózást, a fehér foglalkoztatást, a szerződéses kötelezettségek teljesítését és a munkavállalók hosszú távú megtartását.
A kiszámíthatóbb környezetben felszabaduló forrásokat lehetőség szerint bérekbe, képzésbe, technológiai megújulásba, digitalizációba, innovációba, energiahatékonyságba és termelékenységnövelésbe forgatnák vissza. Továbbá erősítenék a hazai és európai beszállítói kapcsolatokat, fejlesztenék saját termékeiket és márkáikat, és nagyobb szerepet vállalnának a fiatalok képzésében, a tudásmegosztásban és a társadalmi felzárkózásban. Éppen ezért fontos kiemelni, hogy a központi üzenet ezért nem egyoldalú követelés, hanem partnerségi ajánlat. Az állam kiszámítható és tisztességes feltételeket teremt, ezzel egyidejűleg a vállalkozások pedig értéket hoznak létre, amellyel a magyar gazdaság és társadalom is jól jár.
“Azért kezdeményeztem ezt a közös munkát, mert az állam és a vállalkozások kapcsolatában a „kívánalom és a kínálat” csak együtt teremthet valódi egyensúlyt. Kennedy elnök örök érvényű gondolata nyomán az elvárásaink mellett meg kell tudnunk fogalmazni, mit adhatunk mi, a magyar KKV-k az országnak. Az MVÜK 150 tagja ennek fényében fogalmazta meg azt a gondolatsort, amely meggyőződésem szerint egybeesik a hazai KKV egészének véleményével. Az MVÜK White Papere tehát egyszerre javaslatcsomag és vállalás: ha úgy tetszik partnerségi ajánlat Magyarország sikeréért.”
– mondta Iglódi Csaba az OnlyCEO klub alapítója és vezetője, az MVÜK társtulajdonosa.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Kiszáradó Velencei-tó: nem vízhiány van, hanem alkalmazkodási válság

Az LG electronics megkezdte 5G-alapú intelligens telematikai megoldásának tömeggyártását

A magyarok közel fele akciókkal spórol nyáron a Viber felmérése szerint

Újabb magyar szakember kapott régiós feladatot a Schneider Electricnél

Automatizálás egy erdélyi ásványvízüzemben


Pénzügyminisztérium: A valóság költségvetése

Vigyázzunk egymásra! Kampány a fiatalok biztonságáért

Folytatódhat a Demján Sándor Tőkeprogram

Nem ugyanaz a jó képernyő tízévesen és húszévesen

A vállalatoknak újabb szerver helyett több szakértelemre van szükségük



Technokrata.hu
A területi kamarák elnökei bizalmat szavaztak Nagy Eleknek
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
Megjelent a Siemens Designcenter
MKIK: az árrésstop mára versenytorzító, kivezetése haladéktalanul szükséges
Sokkal többet tudnak rólunk a kamerák, mint gondolnánk
Sztárviszályok a zenében: így pörgeti fel a nyilvános dráma a lemezeladásokat
A vállalatok hamis biztonságérzete jelentheti a legnagyobb IT-biztonsági kockázatot
Füldugó márkák Magyarországon: miben különböznek az ismert gyártók?
Most már 500 ezer ember élvezi a MyMediaMarkt hűségprogram előnyeit
A mémekre válaszolunk, köszönni viszont elfelejtünk
Műszaki-Magazin.hu
Fizikai AI – Intelligenssé tett gépek
Moduláris PKD szármaró
Autonóm fuvarozás az IAA-n
A Siemens és a P&G világszerte kiterjeszti az AI-alapú minőségellenőrzést
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
Az Ecoclean új EcoCbase rendszere
NeurON: sokszínű tudomány, sokféle hullámhosszon
Az Európai Parlament elfogadta az új e-kereskedelmi és vámügyi szabályokat
Megjelent a Siemens Designcenter
Kia PV7: nagyobb hatótáv, nagyobb tér
-

 Gazdaság2 hét ago
Az LG kibővített AI-otthon ökoszisztémával érkezett az IFA 2026-ra
-
Gazdaság2 hét ago
A Xiaomi Auto 2027-től Európában is kapható lesz
-
Gazdaság2 hét ago
A következő válságot még nem látjuk, de az AI már keresheti a nyomait
-
Tippek2 hét ago
Sztrádára fel: a biztonságos autópályás közlekedés írott és íratlan szabályai
-
Tippek2 hét ago
Ingyenes mérnöki mentorprogram indul a középiskolásoknak
-
Gazdaság2 hét ago
Az átvilágítás első szakasza vezetési és kontrollhiányosságokat tárt fel az MKIK Tőkealap-kezelő Zrt.-nél
-
Szórakozás2 hét ago
A szupererő, ami mindannyiunkban ott rejlik
-
Okoseszközök2 hét ago
Bevált smart home megoldások – 10 praktikus példa a modern otthonhoz


