
Gazdaság
A vállalati biztonság 6 legfontosabb trendje 2020-ban
Az optimista azért várja az éjfélt, hogy az új év elkezdődjön, a pesszimista pedig azért, hogy megbizonyosodjon róla, az óév elmúlt.
Nem kell különösebb jóstehetség ahhoz, hogy meg tudjuk mondani: idén is fontos lesz az IT-biztonság a vállalatoknál. Egyelőre ugyanis nincs kilátás arra, hogy az egyre aktívabb kiberbűnözők hirtelen más foglalkozás után néznek.
A Micro Focus szakértői szerint 2020-ban a gépek sietnek segítségünkre a védekezésben, és egyre több vállalat igyekszik majd csökkenti a kockázatokat a kiemelt fiókok, a felhasználói tevékenységek és az IoT-eszközök ellenőrzésével, valamint az alkalmazások biztonságának tesztelésével.
A kibertámadások és az adatszivárgási esetek száma idén sem fog csökkenni, ezért a vállalatoknak minden eddiginél több figyelmet, energiát és pénzt kell fordítaniuk arra, hogy megvédjék értékes adataikat és rendszereiket. 2019-ben kiemelkedően sok volt az adatszivárgás, csak az első kilenc hónapban 5183 incidensről érkezett jelentés, amelyek összesen közel 8 milliárd adatrekordot érintettek. A Gartner becslései szerint pedig 2022-re a kiberbiztonságra fordított összeg világszinten eléri a 113,7 milliárd dollárt. A Micro Focus szakértői összegyűjtötték azt a hat trendet, amelyek meghatározóak lesznek idén a vállalati IT-biztonságban.
Kiemelt fiókok ellenőrzése
Nem számít új kihívásnak a vállalatok számára a kiemelt, rendszergazdai jogosultságokkal rendelkező fiókokkal történő visszaélések megakadályozása, ettől függetlenül ez idén is a prioritások között szerepel. Ezek kihasználásával ugyanis mind a kiberbűnözők, mind a rosszindulatú alkalmazottak komoly, sokszor helyrehozhatatlan károkat okozhatnak az anyagiak és a hírnév terén egyaránt. Ezért a vállalatoknak időről időre felül kell vizsgálniuk, tényleg csak azok rendelkeznek-e kiemelt fiókkal a cégen belül, akik esetében ez valóban indokolt. Azt is monitorozniuk kell továbbá, hogy ezek a személyek milyen tevékenységeket végeznek a jogosultságok birtokában.
Nulla bizalom
A vállalatok nem tudhatják, mikor éri őket valamilyen támadás kívülről vagy belülről, ezért egyre több cégnél alkalmazzák a „nulla bizalom” megközelítést. Vagyis elvetik azt a feltételezést, hogy a céges hálózaton belül minden és mindenki, beleértve az alkalmazottakat, a szoftvereket és a hardvereket alapvetően megbízható, és nem akar ártani a cégnek. Ezért a legkisebb jogosultság elvét használva mindenkinek csak azokhoz a rendszerekhez, adatokhoz és erőforrásokhoz biztosítanak hozzáférést, amelyekre valóban szüksége van a mindennapi munkához. Ezeket az eléréseket időről időre ellenőrzik, és emellett folyamatosan értékelik minden személy és eszköz tevékenységét a kockázatok szempontjából. Ahol rizikót észlelnek, ott automatikusan meg is szüntethetik a kapcsolatot és a hozzáférést, hogy megakadályozzák az esetleges károkozást.
Gépek a szakemberhiány leküzdésére
A biztonság fenntartásához rengeteg tevékenységet kell megfigyelni, és óriási mennyiségű adatot kell elemezni. Ezt már nem lehet emberi erővel megoldani, különösen annak fényében, hogy világszerte egyre nagyobb a hiány IT-biztonsági szakemberekből. Ezért egyre fontosabb szerephez jutnak az olyan megoldások, amelyek kiváltják vagy megkönnyítik a szakértők munkáját. Ilyen például az a technológia, amely már a Micro Focus biztonsági információ- és eseménykezelő szoftverében is elérhető. Ez a rendszer mesterséges intelligenciát és gépi tanulást alkalmazva képes elemezni a naplóadatokat, és több millió esemény közül azonosítani a gyanús tevékenységeket. Így a szakembereknek csak a releváns dolgokkal kell foglalkozniuk, tehát akár kisebb személyzettel is fenntartható a biztonság.
Terjedő többlépcsős azonosítás
Egyre több cégnél vélik úgy, hogy a jelszavas azonosítás önmagában még nem elég. Hiszen egy jelszóval rengeteg veszélyes dolog történhet: ellophatják, feltörhetik, kitalálhatják, megoszthatják, leírhatják, elfelejthetik… Meg kell tehát erősíteni a biztonságot valamilyen egyéb hitelesítési módszerrel, például biometrikus azonosítóval vagy mobileszközre küldött kóddal. Természetesen ezeknek is megvan a maguk kockázata, hiszen az okostelefont és a biometrikus adatokat is ellophatják, ahogyan ez tavaly meg is történt több millió ember ujjlenyomatával. Ez különösen azért problémás, mert egy ujjlenyomatot nem lehet olyan könnyen lecserélni, mint egy jelszót. Önmagában tehát minden azonosítási módszer kockázatos, ha azonban kombinálják őket, az nagyobb biztonságot garantál. A megfelelő keretrendszert alkalmazva egyszerűen használható több hitelesítési módszer is, és a lehetőségek tárháza a későbbiekben is bővíthető újabb technológiákkal.
Vigyázó szemek az IoT-eszközökön
Ma már minden és mindenki csatlakozik az internethez. Természetesen rengeteg előnyt tartogat mind a vállalati, mind a magánfelhasználók számára, ha a különféle berendezéseink képesek intelligens módon gyűjteni és megosztani az adatokat. Ugyanakkor ez a lehetőség biztonsági problémákat is felvet, hiszen ami csatlakozik az internethez, azt fel is lehet törni. A Micro Focus szakértői szerint csökkentheti az IoT-eszközökhöz kapcsolódó kockázatot, ha a készülékekhez ugyanúgy hozzárendelnek egy-egy digitális személyazonosságot, mint az emberi felhasználókhoz, és ehhez mérten ellenőrzik a tevékenységüket: valóban szokásosnak számít-e, amit a hálózaton belül művelnek, vagy eltéríthették és kihasználhatták-e a kiberbűnözők.
Mindenki tesztel
A Micro Focus friss felmérése szerint a webes alkalmazások 94 százalékában előfordul valamilyen sérülékenység a biztonsági funkciókban, és az asztali, illetve mobilos alkalmazásokban sem sokkal rózsásabb a helyzet. A vállalatok azonban egyre egyszerűbben futtathatnak le alkalmazásbiztonsági teszteket a különféle, könnyen elérhető eszközök segítségével. Ezért idén várhatóan még többen ellenőrzik majd ilyen megoldásokkal a házon belül használt alkalmazásokat, legyen szó akár saját fejlesztésű, akár más gyártótól származó szoftverekről.


Gazdaság
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
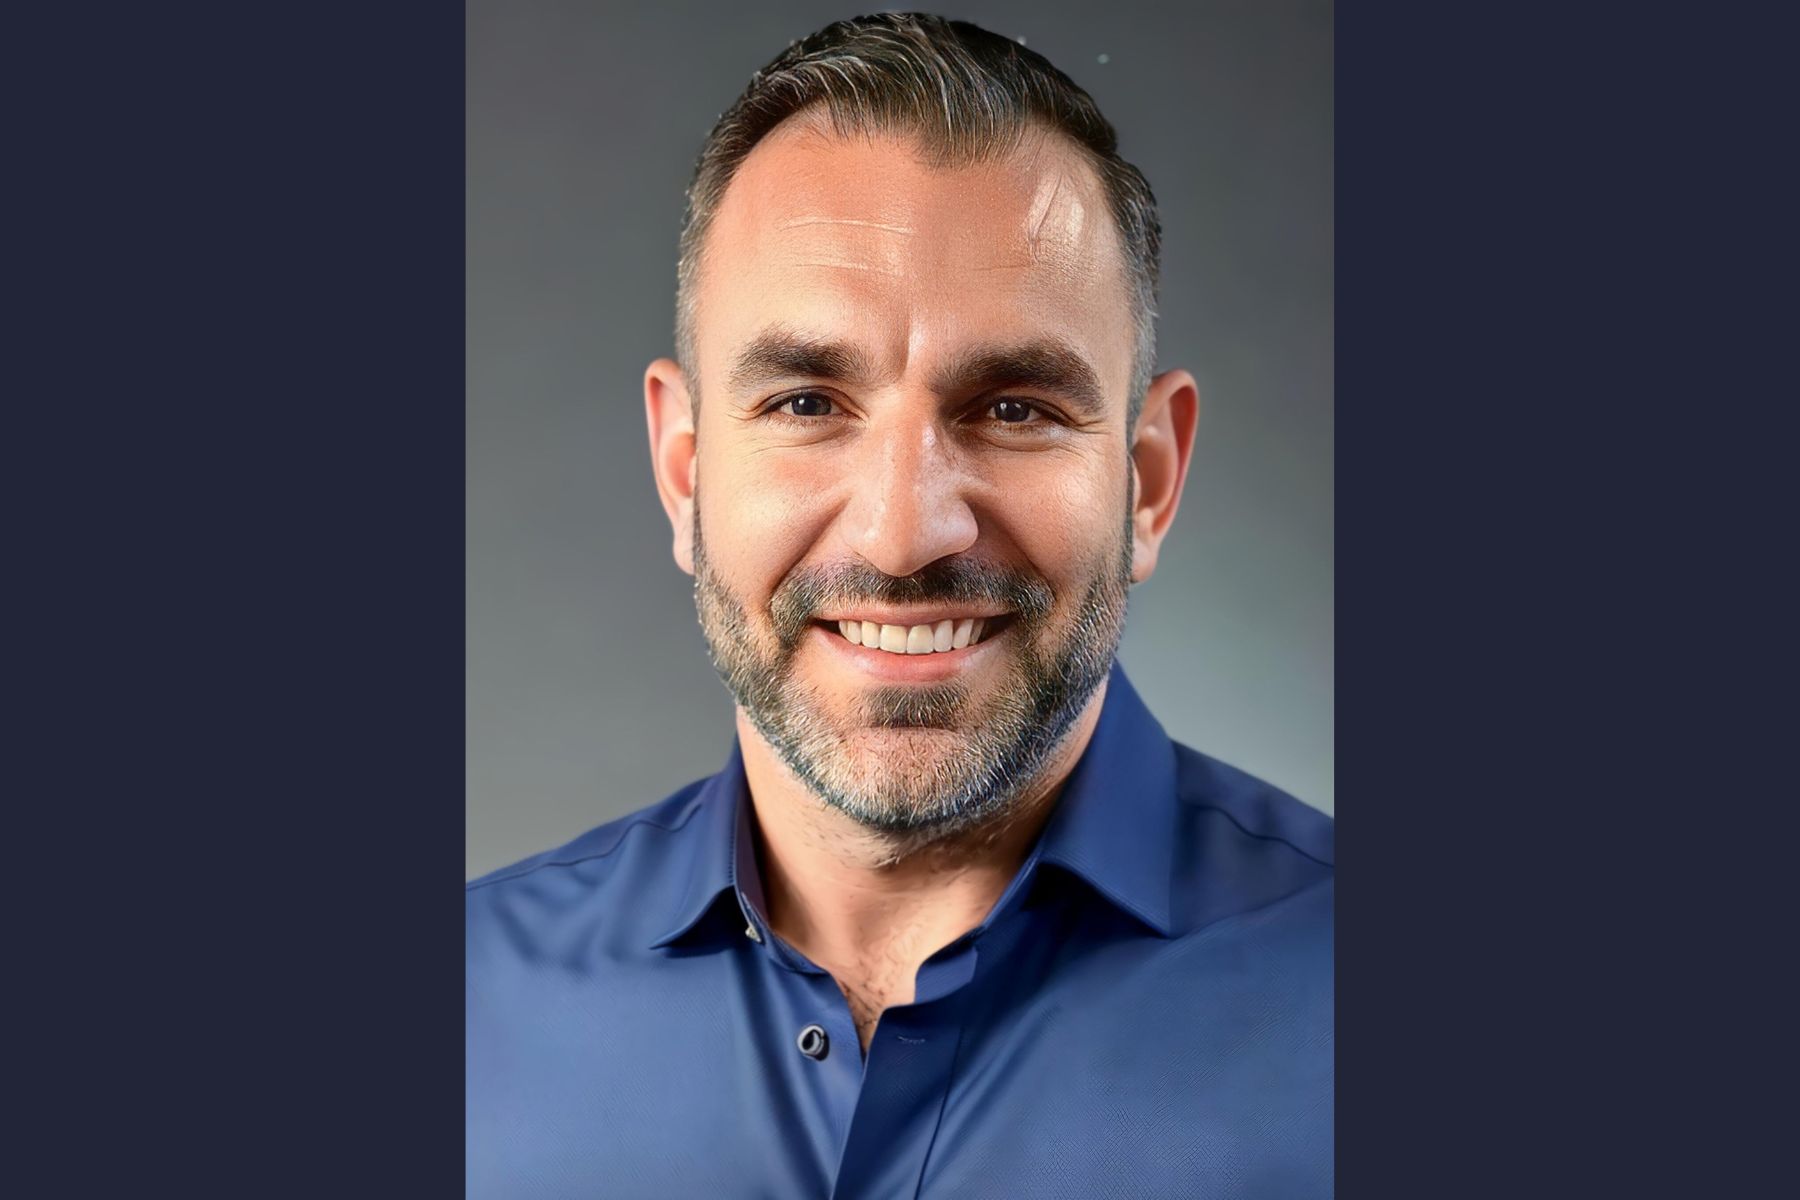
Szeptember elsejétől Rékasi Csaba tölti be a projekt-végrehajtási vezetői pozíciót a Schneider Electricnél. Feladatai közé tartozik a hazai projektportfolió operatív irányítása, a végrehajtási folyamatok transzparenciájának növelése és az adatalapú működés elmélyítése.
Rékasi Csaba több mint 15 éves nemzetközi projekt- és operációs menedzsment tapasztalattal érkezik a pozícióba. 2024-ben csatlakozott a Schneider Electric csapatához, mostani kinevezéséig az Egyesült Királyságban dolgozott, szolgáltatási operatív vezetőként a Schneider Electric Digital Energy üzletágában, ahol kiemelt szerepet vállalt a belső folyamatok digitalizációjában és a működési hatékonyság növelésében. Ezt megelőzően csaknem 12 évet töltött egy épületinfrastruktúra-szolgáltató vállalatnál különböző pozíciókban, szintén az Egyesült Királyságban.
A szakember 2026. szeptember elsejétől a Schneider Electric magyarországi csapatán belül a projekt-végrehajtási vezetői pozíciót tölti be. Új szerepkörében a magyarországi projekt-végrehajtás folyamatainak egyszerűsítésére, a kockázatkezelés erősítésére és az átlátható, adatalapú működésre összpontosít.
„A sikeres projektvégrehajtás alapja a transzparens működés és a gyakorlati megvalósítás: értik egymás hatását, időben azonosítják a kockázatokat, és együtt tanulnak a hibákból. Céljaim között szerepel a végrehajtási folyamatok gyorsabbá és rugalmasabbá tétele, valamint annak biztosítása, hogy a Schneider Electric az elektrifikáció és a digitalizáció területén komplex, end-to-end szemléletű partnerként tudja támogatni ügyfeleit”
– tette hozzá Rékasi Csaba
„Egy projekt nem attól lesz sikeres, hogy papíron jó a struktúra, hanem attól, hogy a folyamatok a gyakorlatban is gördülékenyen működnek. A célom az, hogy a bürokrácia és az adminisztrációs terhek csökkentésével, valamint a transzparens folyamatokkal olyan hátteret biztosítsunk a csapatoknak, ahol a valódi értékteremtésre és a határidők pontos tartására tudnak fókuszálni”
– mondta Veres Zsolt, a Schneider Electric országigazgatója.
Rékasi Csaba felsőfokú gazdasági tanulmányokat folytatott, szakmai és vezetői tudását pedig az angliai Chartered Management Institute (CMI) keretében szerzett felsőfokú vezetői minősítéssel (Level 5 Diploma in Leadership & Management) tette teljessé.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Soha nem látott vámreform az EU-ban: kihirdették az új uniós vámkódexet
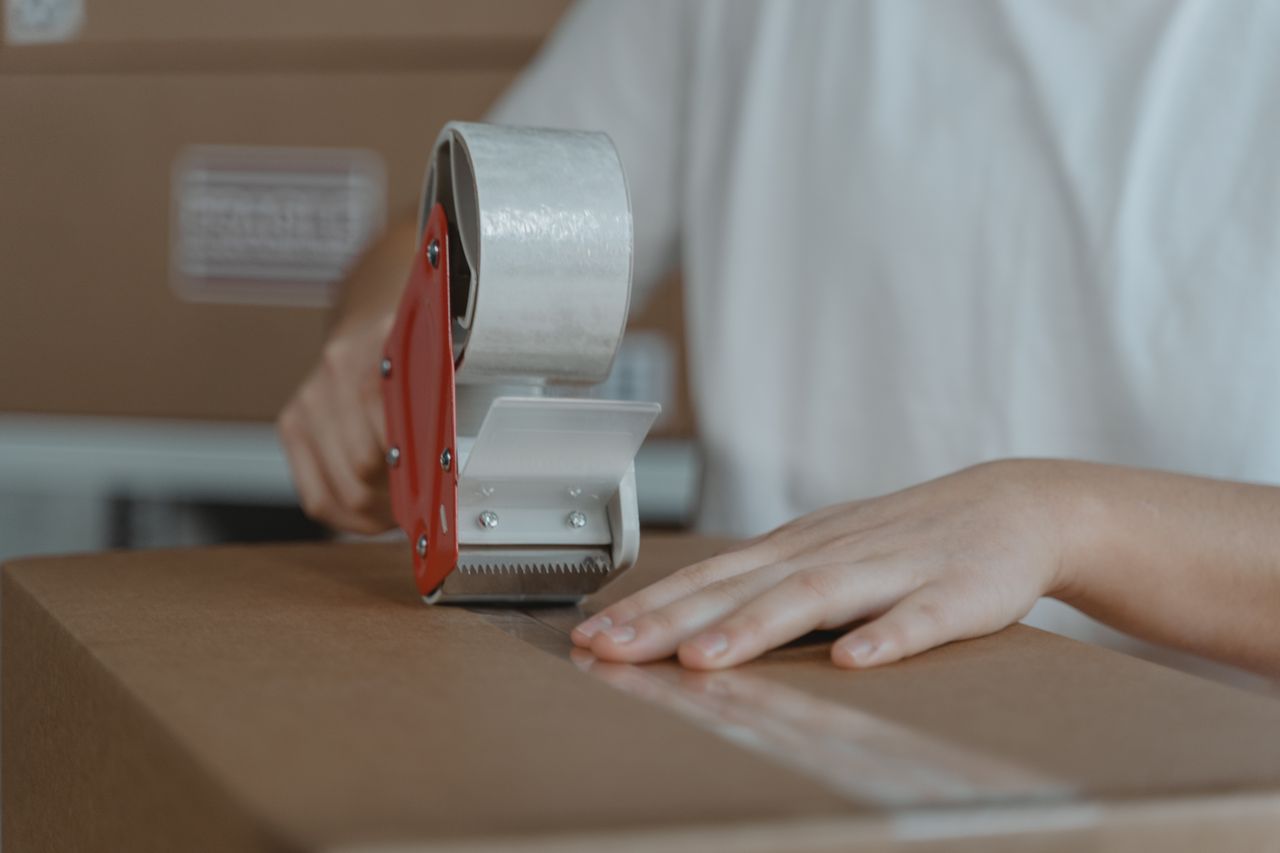
Az Európai Unió új alapokra helyezi a vámellenőrzést és az e-kereskedelem szabályozását.
A reform célja, hogy hatékonyabban kezelje a külföldről érkező áruk növekvő forgalmát, miközben nagyobb felelősséget ruház az online piacterekre, kezelési díjat vezet be bizonyos küldemények vámkezelésére, uniós vámadatközpontot és központi vámhatóságot hoz létre. A változásokra az importtal, exporttal vagy e-kereskedelemmel foglalkozó magyar vállalatoknak is érdemes időben felkészülniük – hívja fel a figyelmet az EY.
Megjelent az Európai Unió Hivatalos Lapjában az új uniós vámkódex, amely az elmúlt évtizedek legjelentősebb változását hozza az európai vámrendszerben. A szabályozás célja, hogy egységesebb, hatékonyabban ellenőrizhető, digitális rendszert teremtsen az EU-ban, különös tekintettel az e-kereskedelem gyors növekedésére.
A reform által hozott egyik legfontosabb változás az, hogy a közvetlen, EU-n kívülről EU-fogyasztónak történő értékesítést lehetővé tevő eladók és platformok lesznek a felelős importőrök. Ennek megfelelően nekik kell biztosítaniuk a szükséges vámadatokat, megfizetniük vagy garantálniuk a kapcsolódó terheket, valamint gondoskodniuk arról, hogy a termékek megfeleljenek az uniós előírásoknak. Az ismételten jogsértő szereplőket az éves uniós importértékük 1-6 százalékáig terjedő bírság is sújthatja.
Az EU-n kívüli webáruházakból közvetlenül érkező bizonyos árukra új, uniós szintű kezelési díjat is bevezetnek. A díj pontos összegét az Európai Bizottság határozza meg, a tagállamoknak pedig legkésőbb 2026. november 1-jétől kell megkezdeniük annak beszedését.
Jön az új Európai Uniós Vámhatóság és az egységes vámügyi informatikai környezetet
A reform központi eleme az EU Customs Data Hub létrehozása. Az új digitális platform legalább 111 jelenleg használt vámügyi informatikai rendszert válthat fel. A vállalatok ezen keresztül egyszerűbben jelenthetik be az árukat és kommunikálhatnak a vámhatóságokkal, míg a hatóságok átfogóbb adatok alapján végezhetnek kockázatelemzést. A rendszer fakultatív használata 2031-ben indulhat, 2034-től pedig kötelezővé válik.
„A reform nem pusztán a vámszabályok modernizálását jelenti. A vállalatoknak fel kell készülniük arra, hogy a vámadatok minősége, az informatikai rendszerek összekapcsolhatósága és az ellátási lánc átláthatósága közvetlenül befolyásolja majd a működés gyorsaságát és biztonságát. Azok a cégek, amelyek időben áttekintik folyamataikat, az új rendszer egyszerűsítéseit és kedvezményeit is jobban kihasználhatják”
– mondta Fülöp Attila, az EY adópartnere.
A megbízható vállalatok egyszerűbb eljárásokra számíthatnak
Az új szabályozás bevezeti a „trust and check” gazdálkodói kategóriát. Azok a vállalatok, amelyek átláthatóan működnek, megfelelő adatokat biztosítanak és hozzáférést adnak elektronikus rendszereikhez, ritkább ellenőrzésekre és rugalmasabb vámfizetési feltételekre számíthatnak. A jelenlegi engedélyezett gazdálkodói, vagyis AEO-minősítés továbbra is megmarad.
Az EY szakértői szerint az importtal, exporttal vagy nemzetközi e-kereskedelemmel foglalkozó vállalatoknak érdemes lesz:
- feltérképezniük, hogy a reform mely üzleti és vámfolyamataikat érinti, és mikortól;
- áttekinteniük szerződéseiket és az ellátási lánc szereplői közötti felelősségeket;
- felmérniük a vámreformban rejlő lehetőségeket (pl: az AEO- vagy a későbbi „trust and check” státusz előnyeit);
- felülvizsgálniuk a vámadatok minőségét és elérhetőségét;
- megvizsgálniuk informatikai rendszereik felkészültségé
Az EY adó- és vámcsapata a szabályozási hatások felmérésében, a vámfolyamatok és informatikai megoldások átvilágításában, a kockázatok azonosításában, valamint a szükséges működési változások megtervezésében támogatja a vállalatokat.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A Hankook Tire nyerte a fődíjat a magyarországi koreai vállalatok számára megrendezett 2. CSR-díjátadón
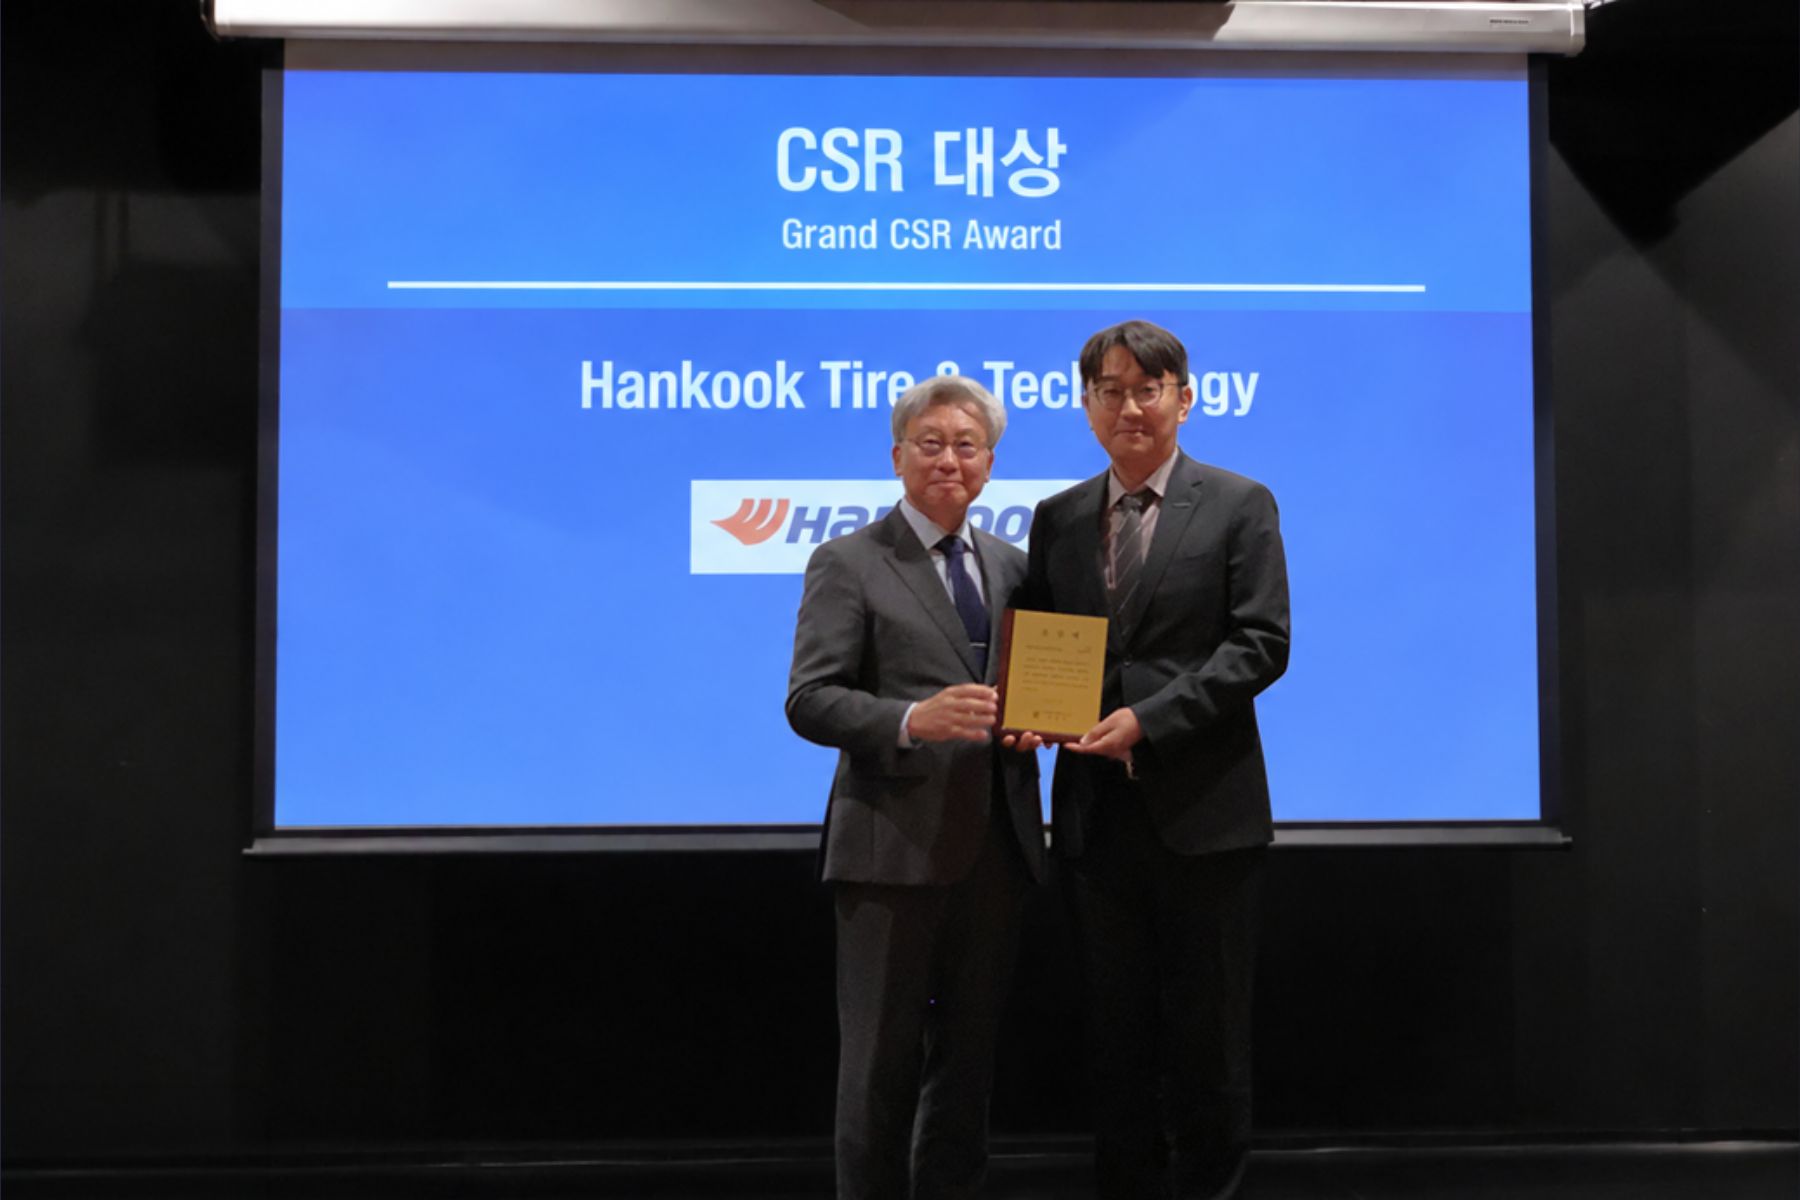
A Hankook Tire elnyerte a fődíjat a Magyarországon működő koreai vállalatok számára megrendezett 2. CSR-díjátadó gálán, amelyet a Koreai Köztársaság magyarországi nagykövetsége szeptember 18-án szervezett Budapesten.
A 2025-ben indult kezdeményezés célja, hogy elismerje és megossza a Magyarországon működő koreai vállalatok társadalmi felelősségvállalás (CSR) terén alkalmazott jó gyakorlatait. Miután tavaly elnyerte a Közösségi Hozzájárulás Díjat, a Hankook Tire immár második egymás követő évben nyert elismerést, ezzel tovább erősítve pozícióját, mint példamutató vállalat, amely elkötelezett a magyarországi helyi közösségekkel való közös fejlődés mellett.
A „Gondolkodj globálisan, cselekedj lokálisan” szlogen jegyében a Hankook Tire magyarországi gyára továbbra is a helyi igényekhez igazodó, széles körű társadalmi felelősségvállalási kezdeményezéseket valósít meg, három fő területre összpontosítva: a közösséghez való hozzájárulás, az egészség és a jólét, valamint az oktatás. Ezen erőfeszítések révén a vállalat a helyi közösségekkel való kölcsönös fejlődés előmozdítására törekszik.
A társadalmi felelősségvállalás területén a Hankook Tire 2012 óta a „Hankook Értékteremtő Program” keretében több mint 30 000 gumiabroncsot adományozott, közel 2 800 intézménynek és nonprofit szervezetnek, köztük az Országos Mentőszolgálatnak és a Magyar Vöröskeresztnek, ezzel támogatva a biztonságosabb és hatékonyabb sürgősségi beavatkozásokat, segélyakciókat és egyéb jótékonysági kezdeményezéseket.
A Hankook Tire elkötelezett a helyi közösségek egészsége és jólléte iránt, és célja az egészségügyi szolgáltatásokhoz való hozzáférés javítása. Idén májusban a vállalat támogatta a Szent Panteleon kórház által szervezett lakossági szűrőnapot Dunaújvárosban, amelynek köszönhetően több mint 400 helyi lakos számára biztosított egészségügyi szűréseket, többek között vérnyomás- és vércukorszint-méréseket, valamint részletes orvosi vizsgálatokat.
Az oktatás területén a Hankook Tire iskolai felszereléseket biztosít hátrányos helyzetű gyermekek számára, és helyi szakiskolákkal, valamint a Dunaújvárosi Egyetemmel kötött partnerségeken keresztül hozzájárul az oktatási infrastruktúra fejlesztéséhez. A vállalat emellett helyi oktatási intézményekkel együttműködve szakmai gyakorlat- és ösztöndíjprogramot is működtet, amely lehetővé teszi a diákok számára, hogy tanulmányaik mellett gyakorlati munkatapasztalatot szerezzenek. A Hankook ezzel támogatja a tehetséges fiatalok fejlődését a helyi közösségben.
Lim Ho taek, a Hankook Tire magyarországi gyárának ügyvezető igazgatója így nyilatkozott:
„Megtiszteltetés számunkra, hogy a helyi közösség támogatása érdekében tett erőfeszítéseinket immár második alkalommal is elismerték. A jövőben is olyan társadalmi felelősségvállalási kezdeményezéseket szeretnénk megvalósítani, amelyek a helyi közösségek valós és gyakorlati igényeire reagálnak. Elkötelezettek vagyunk amellett, hogy felelős vállalatként tegyünk a helyi közösségekért, és velük együtt fejlődjünk.”
A Hankook Tire gyártóüzemei világszerte a helyi igényekhez igazodó CSR-kezdeményezéseket valósítanak meg. Ezek a kezdeményezések a gumiabroncs-adományozástól és a munkavállalói önkéntes programoktól kezdve a jövő generációk oktatásának támogatásán és a hátrányos helyzetű közösségek segítésén át az egészségügyi infrastruktúra fejlesztéséig terjednek. Céljuk, hogy a helyi közösségek és a Hankook fejlődéséhez egyaránt hozzájáruljanak.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Folytatódhat a Demján Sándor Tőkeprogram

Egy séf trükkjei a rohanós hétköznapokra

Ahány telephely, annyi valóság – így szakad szét a belső kommunikáció

Húsz éve tette le a voksát Budapest mellett a Morgan Stanley

Ingyenes AI- és felhőképzést indít az AWS diákoknak


Lehet még egyszerűbb az élet a DÁP eAláírással

Dinamikus játékélményre tervezett, új Odyssey monitorokat mutatott be a Samsung a 2026-os Gamescomon

Megjelentek a legújabb fizetési adatok: kiderült, mekkora hitelre elég a béred

Praktikus tanácsok autósoknak, szülőknek és tömegközlekedéssel utazóknak

Az iskolakezdéssel az otthoni digitális élet is felpörög



Technokrata.hu
Otthoni vészhelyzetek: tízből hat magyar járt már pórul kontár munkát végző szakember miatt
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
Újrahasznosítható az AI-forradalom brutális e-hulladék tömege
A fenntarthatóság ritmusa: kedvező zónaidős áramtarifa vállalkozásoknak
Az Anker elsőként teszi elérhetővé a professzionális UV-nyomtatást kisvállalkozások és kreatív alkotók számára
Globális pénzügyi vezetői pozícióval erősíti budapesti központjának stratégiai szerepét a Schneider Electric
Mutatjuk, miért érik meg az új Google Pixel okosórák!
Európában egyre zöldebb az elektromos autók töltéséhez használt áram
Elutazott a magyar csapat a WorldSkills Shanghai 2026 világbajnokságra
A Siemens és a P&G világszerte kiterjeszti az AI-alapú minőségellenőrzést
Műszaki-Magazin.hu
Intelligens energetikai hálózat
Fenntartható energetikai áttörés
Új globális pénzügyi vezetői pozíció Budapesten a Schneider Electricnél
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
Megnyílt a regisztráció a 10. Modern Gyárak Éjszakájára
Megkezdte a próbagyártást a CATL Debrecen új cellagyártóüzem
Optimizmus a fémiparban
Fizikai AI – Intelligenssé tett gépek
Moduláris PKD szármaró
Autonóm fuvarozás az IAA-n
-

 Zöld2 hét ago
A paksi energiakrízis tanulsága: a napenergia mellől hiányoznak a tárolók és a rugalmas hálózat
-
Gazdaság2 hét ago
Nemzetközi szinten versenyképes, de kritikusan szűk a magyar e-kereskedelem élmezőnye
-
Gazdaság2 hét ago
Megszűnik az új lakások 5 százalékos áfája, még sincs ok aggodalomra
-
Gazdaság2 hét ago
A logisztika ma már nem A-ból B-be szállítás: kockázatkezelés
-
Ipar2 hét ago
15 éve fejleszti CO₂-alapú hűtéstechnológiáját a Panasonic
-
Gazdaság2 hét ago
Már a pénzügyeinkről is az AI-t kérdezzük?
-
Gazdaság2 hét ago
Az LG az IFA 2026 kiállításon bemutatta teljes prémium RGB-termékcsaládját
-
Okoseszközök2 hét ago
Ezt tudja az iRobot Roomba Max 775 Combo


