
Gazdaság
A Netwalker zsarolóvírus betekintést nyújt a fenyegetők módszereibe
A Netwalker zsarolóvírussal kapcsolatos fertőzési kampány utáni nyomozás közben a Sophos a támadást végrehajtó bűnözők által használt fájlokra bukkant.
A vírusokat és egyéb fájlokat tartalmazó gyűjtemény számos részletet árul el a támadók módszereiről, melyeket a hálózatok kompromittálására, jogosultságaik magasabb szintre emelésére és a vírus munkaállomásokra való terjesztésére használtak a közelmúltbéli támadásokban.
A Netwalkert terjesztő bűnözői csapat változatos profilú célpontokat támadott meg az Egyesült Államokban, Ausztráliában és Nyugat-Európában. A legutóbbi jelentések arra utalnak, hogy a támadók úgy döntöttek, erőfeszítéseiket nagyobb szervezetekre összpontosítják, mint sem magánszemélyekre.
A Sophos által felfedezett eszköztár megerősíti ezt a feltevést, hiszen vállalati hálózatok rendszergazda hozzáférési adatainak megszerzésére szolgáló programokat is tartalmaz, melyeket Domain Controllerről való szoftverterjesztést alkalmazó eszközökkel kombináltak. Gyakori dolgok egy vállalati hálózatban, azonban ritkák az otthoni felhasználók esetében.
És bár a payload legnagyobb része a Netwalker volt, a Zeppelin Windows zsarolóvírus és a Smaug Linux zsarolóvírus különálló mintáit is megtalálták a kutatók.
Összegzés
A zsarolóvírus támadások napjainkban nem egyszeri események, mint a Wannacry volt 2017-ben. A bűnözők jól megalapozott procedúrákkal és eszköztárral rendelkeznek, melyeket rutinszerűen alkalmaznak. A támadások általában hosszabbak: a támadók napokat (akár heteket is) eltöltenek az áldozatnak jelölt szervezeten belül, alaposan feltérképezve a belső hálózatot, miközben hozzáférési adatokat és más hasznos információt gyűjtenek.
A Sophos kutatás eredményei jó példák a trendre, melyet mindannyian megfigyeltünk a fenyegetések terén. A bűnözők jól megtervezett manuális akciókat szerveznek meg, behatolnak az áldozat rendszereibe, alaposan felderítik őket és kikapcsolják a védelmet, mielőtt végrehajtanák a végső támadást.
A Netwalker zsarolóvírus mögött álló “threat actorok” kevésbé támaszkodnak a saját maguk által készített eszközökre, mint más zsarolóvírus csoportok. Az eszköztár legnagyobb része nyilvános forrásokból lett összegyűjtve. Az ilyen, úgynevezett “grey-hat” alkalmazások használatával spórolnak a fejlesztés idején, mely az eredetiség rovására megy.
Az ehhez hasonló, közvetlenül a támadók taktikáiba és eszközeibe való betekintések ritka lehetőséget kínálnak, hogy meglássuk, mi történik a színfalak mögött. Ez pedig drámai mértékben segíti a védekezőket abban, hogy felkészítsék a védelmüket a támadások korai szakaszai ellen, mielőtt a támadók terjeszteni kezdenék magát a zsarolóvírust.
Mit tartalmaz a bűnözők eszköztára?
Az archívum a fenyegetés mögött álló személyek által használt zsarolóvírus terjesztő csomagok legalább 12 különböző verzióját tartalmazta, illetve még számos más eszközt is:
- egy átfogó eszközkészletet, melyekkel felderíthették a célzott hálózatokat,
- a jogosultságok szintjét emelő és egyéb exploitokat, melyeket Windows számítógépek ellen lehet használni,
- és olyan eszközöket, melyekkel ellophatják, kinyomozhatják vagy kierőszakolhatják az értékes információhoz vezető útvonalat egy gépről vagy egy hálózatról. (Beleértve a Mimikatzet, illetve a Mimidogz és Mimikittenz nevű változatait, utóbbiakat arra tervezték, hogy elkerüljék az endpoint biztonsági megoldás által való felfedezést.)
A szkriptek és exploit eszközök egy részét közvetlenül a Github repositorykból másolták le. Az eszközök egy része ingyenesen beszerezhető Windows segédprogram, mint például az Amplia Security Windows Credential Editorja.
Továbbá a következőket is megtalálták:
- a Microsoft SysInternals PsTools csomag egy majdnem teljes gyűjteményét,
- az NLBrute egy másolatát (amely brute-force módszerrel próbálja feltörni a jelszavakat),
- a kereskedelmi forgalomban kapható TeamViewer és AnyDesk távoli kisegítő eszközeinek telepítőit,
- és számos olyan eszközt, melyet a végpontok biztosításával foglalkozó cégek hoztak létre abból a célból, hogy eltávolítsák a saját (vagy más cégek) endpoint biztonsági megoldásait és vírusirtóit a számítógépről.
A betörés részleteinek felderítése
„Nem teljesen egyértelmű, hogy a kampány mögött álló bűnözők hogyan vetik meg a lábukat az általuk célzott hálózaton, azonban a nyomok arra utalnak, hogy a gyakran használt, elavult szerverszoftverek (például a Tomcat vagy Weblogic) jól ismert, részletesen ismertetett gyengeségeit vagy a gyenge RDP jelszavakat használják ki.”
– mondta Szappanos Gábor, a Sophos kiberbiztonsági szakértője.
Az NLBrute nevű brute-force eszközt is megtalálta a Sophos. Az eszköz konfigurációs fájljai azt mutatják, hogy egy előre megadott felhasználónevekből és jelszavakból álló gyűjtemény használatára állították be, melyekkel olyan számítógépek feltörését kísérelték meg, ahol engedélyezték a távoli asztal használatát. Az NLBrute használható olyan támadásokban, melyek célja a hálózatra való behatolás kívülről vagy arra is, hogy laterális hozzáférést szerezzenek más számítógépekhez, miután megvetették a lábukat a hálózaton.
Miután bejutottak az áldozatuk hálózatára, a támadók a jelek szerint a SoftPerfect Network Scannerét használták arra, hogy azonosítsák a nyitott SMB portokkal rendelkező számítógépeket és célpontlistát készítsenek róluk. Később a Mimikatzet, a Mimidogzot vagy a Mimikittenzt használhatták arra, hogy megszerezzék hozzájuk a hozzáférési adatokat.
A megtalált fájlok a bűnözők preferált exploitjainak gyűjteményét is megmutatták. Ezek között a következők szerepeltek:
- az EternalDarkness SMBv3 exploit variánsai (CVE-2020-0796),
- a CVE-2019-1458 lokális jogosultság exploit Windows ellen,
- a CVE-2017-0213 Windows COM jogosultság-növelő exploit, melyet a Google Security Github fiókján publikáltak,
- a CVE-2015-1701 “RussianDoll” jogosultság-növelő exploit.
Továbbá megtalálták a dirtycow sebezhetőség ellen használt pokemon exploit firefart variánsának forráskódját is; ez pedig túl sok nevetséges elnevezés egyetlen Linux jogosultság-szint emelő exploitra. A támadók arra sem vették a fáradtságot, hogy megváltoztassák a firefart alapértelmezés szerint megadott felhasználónév értékét, ám ezt máshol még megtehetik.
Az exploitok és hackelésre használt eszközök mellett a támadók összeszedtek egy színes gyűjteményt is, mely olyan szoftverekből állt, melyeket endpoint biztonsági megoldások és antivírusok Windows számítógépekről való eltávolítására terveztek. A gyűjteményükben található eszközök között megtaláltuk az ESET által közzétett AV Remover és a TrendMicro WorryFree Uninstall programokat is.
A zsarolóvírus terjesztése
A támadók a Netwalker zsarolóvírus-t általában egy reflektív PowerShell betöltő szkript használatával terjesztik, amelyet több rétegnyi kódolás véd az egyszerűbb elemzések ellen. A folyamat végén a Netwalker payload betöltődik és végrehajtódik. A végső kártevő egy DLL vagy egy futtatható fájl. A célszámítógépen lévő fájlok titkosításra kerülnek, a felhasználó pedig egy ilyen jellegű üzenetet talál:
Ha ezt a szöveget valamilyen okból a titkosítás vége előtt olvassa, ezt érthető amiatt, mivel a számítógép lelassult,
a szívverése pedig felgyorsult, mivel nem tudja kikapcsolni,
így azt javasoljuk, hogy távolodjon el a számítógépétől és fogadja el a tényt, hogy kompromittálódott.
Az újraindítás/leállítás miatt el fogja veszíteni a fájlokat a visszaállítás lehetősége nélkül.
Minden egyes alkalommal, amikor új szervezet az áldozat, a támadók a Netwalker DLL egy egyedi buildjét használják. Érdekes módon számos Netwalker DLL ugyanazt a létrehozási dátumot tartalmazza a PE headerben. Sőt, az egyetlen eltérés az encrypted blob store resource numberjében található, mely 1337 vagy 31337 lehet. Valószínűnek tűnik, hogy a legtöbb alkalommal ugyanazt a DLL template-et használják és csak ezt a encrypted blobot változtatják meg.






Gazdaság
A szőlő szereti a meleget, de a magyar borvidékeknek már túl sok jut belőle
A hazai borvidékeken 1971 óta 25–30 százalékkal nőtt a szőlő fejlődését meghatározó hőösszeg, ezért korábban pattannak ki a rügyek, hamarabb következik be a virágzás és az érés, a szüret pedig akár hetekkel előrébb tolódik.
A melegedés azonban nemcsak gyorsabb fejlődést hoz: fokozza a nyári hő- és vízstresszt, növeli a tavaszi fagykár kockázatát, és a legtöbb hazai fehérborszőlő-fajta számára már nem biztosít ideális klímát. Szabó Péter, az ELTE Meteorológiai Tanszékének doktorandusza hazai megfigyelésekre és klímamodell-eredményekre, valamint Klár Máté alföldi borászok tapasztalatait bemutató videóriportjára támaszkodva mutatja be, hogyan alakíthatja át a klímaváltozás a magyar borvidékek fajtaszerkezetét és gazdálkodását.
A dél-alföldi Dűne Borbirtokon idén nem szüreteltek Irsai Olivért, mert a tavaszi fagy szinte teljesen elvitte a termést. Két éve pedig már augusztus 1-jén megkezdték a szüretet – szemben a 2000-es évek második felével, amikor rendszerint csak szeptemberben jutottak el idág. Béla Zoltán birtokának példája jól mutatja a klímaváltozás kettős hatását: a felmelegedés egyre korábbra hozza a szőlő fejlődését és érését, de a hamarabb induló vegetáció növeli a tavaszi fagykár kockázatát, a túl gyors érés pedig a bor minőségét is ronthatja. Klár Máté nemrég megjelent videóriportjában több alföldi borász osztja meg tapasztalatait arról, hogy az utóbbi években miként vált egyre szélsőségesebbé a klíma, forróbbá a nyár, és hogyan tolódott előbbre mintegy két héttel a szőlő vegetációs időszakának kezdete.
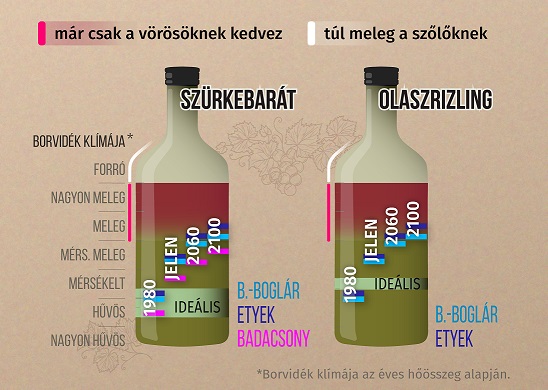
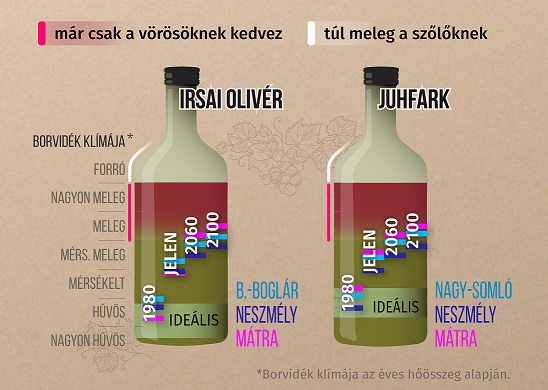
1971 óta 25–30 százalékkal nőtt a vegetációs időszakban a szőlő fejlődését befolyásoló hőösszeg. A gyorsabb fejlődés azonban nem feltétlenül előny: a bogyók cukortartalma ugyan nőhet, eközben azonban kedvezőtlenül változhat a bor sav-, aroma- és ízvilága. Ha az éréshez szükséges hőösszeg már jóval a nyár vége előtt összegyűlik, megbomlik a fajta és a termőhely korábbi összhangja.
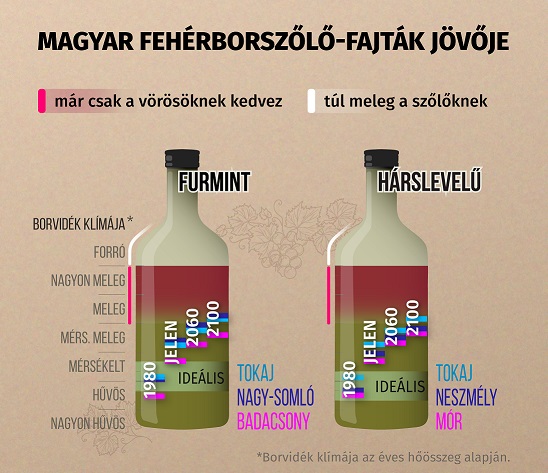
Ez különösen nagy tét Magyarországon, ahol a bortermelés meghatározó része fehérborszőlő-fajtákra épül: Tokajban, valamint Mór és Nagy-Somló borvidékein arányuk a 90 százalékot is meghaladja. A Szabó Péter által vizsgált párosítások közül a furmint és a szürkebarát Badacsonyban, a hárslevelű pedig Móron maradt még közel az ideális éghajlati tartományhoz. Az Irsai Olivér, a juhfark és az olaszrizling több térségben már túl korán érik. Az Alföldön a jelenleg reálisnak tartott közepes kibocsátási forgatókönyv szerint a század végére a mai dél-spanyolországi termőterületekéhez hasonló hőösszeg várható, ami nagyobb hőigényű fajták, leginkább vörösborszőlők térnyerését vetíti előre. A klimatikus lehetőség azonban önmagában kevés: nem biztos, hogy a piac is követi a fajtaváltást.
Forróbb és szárazabb lesz a szőlő környezete
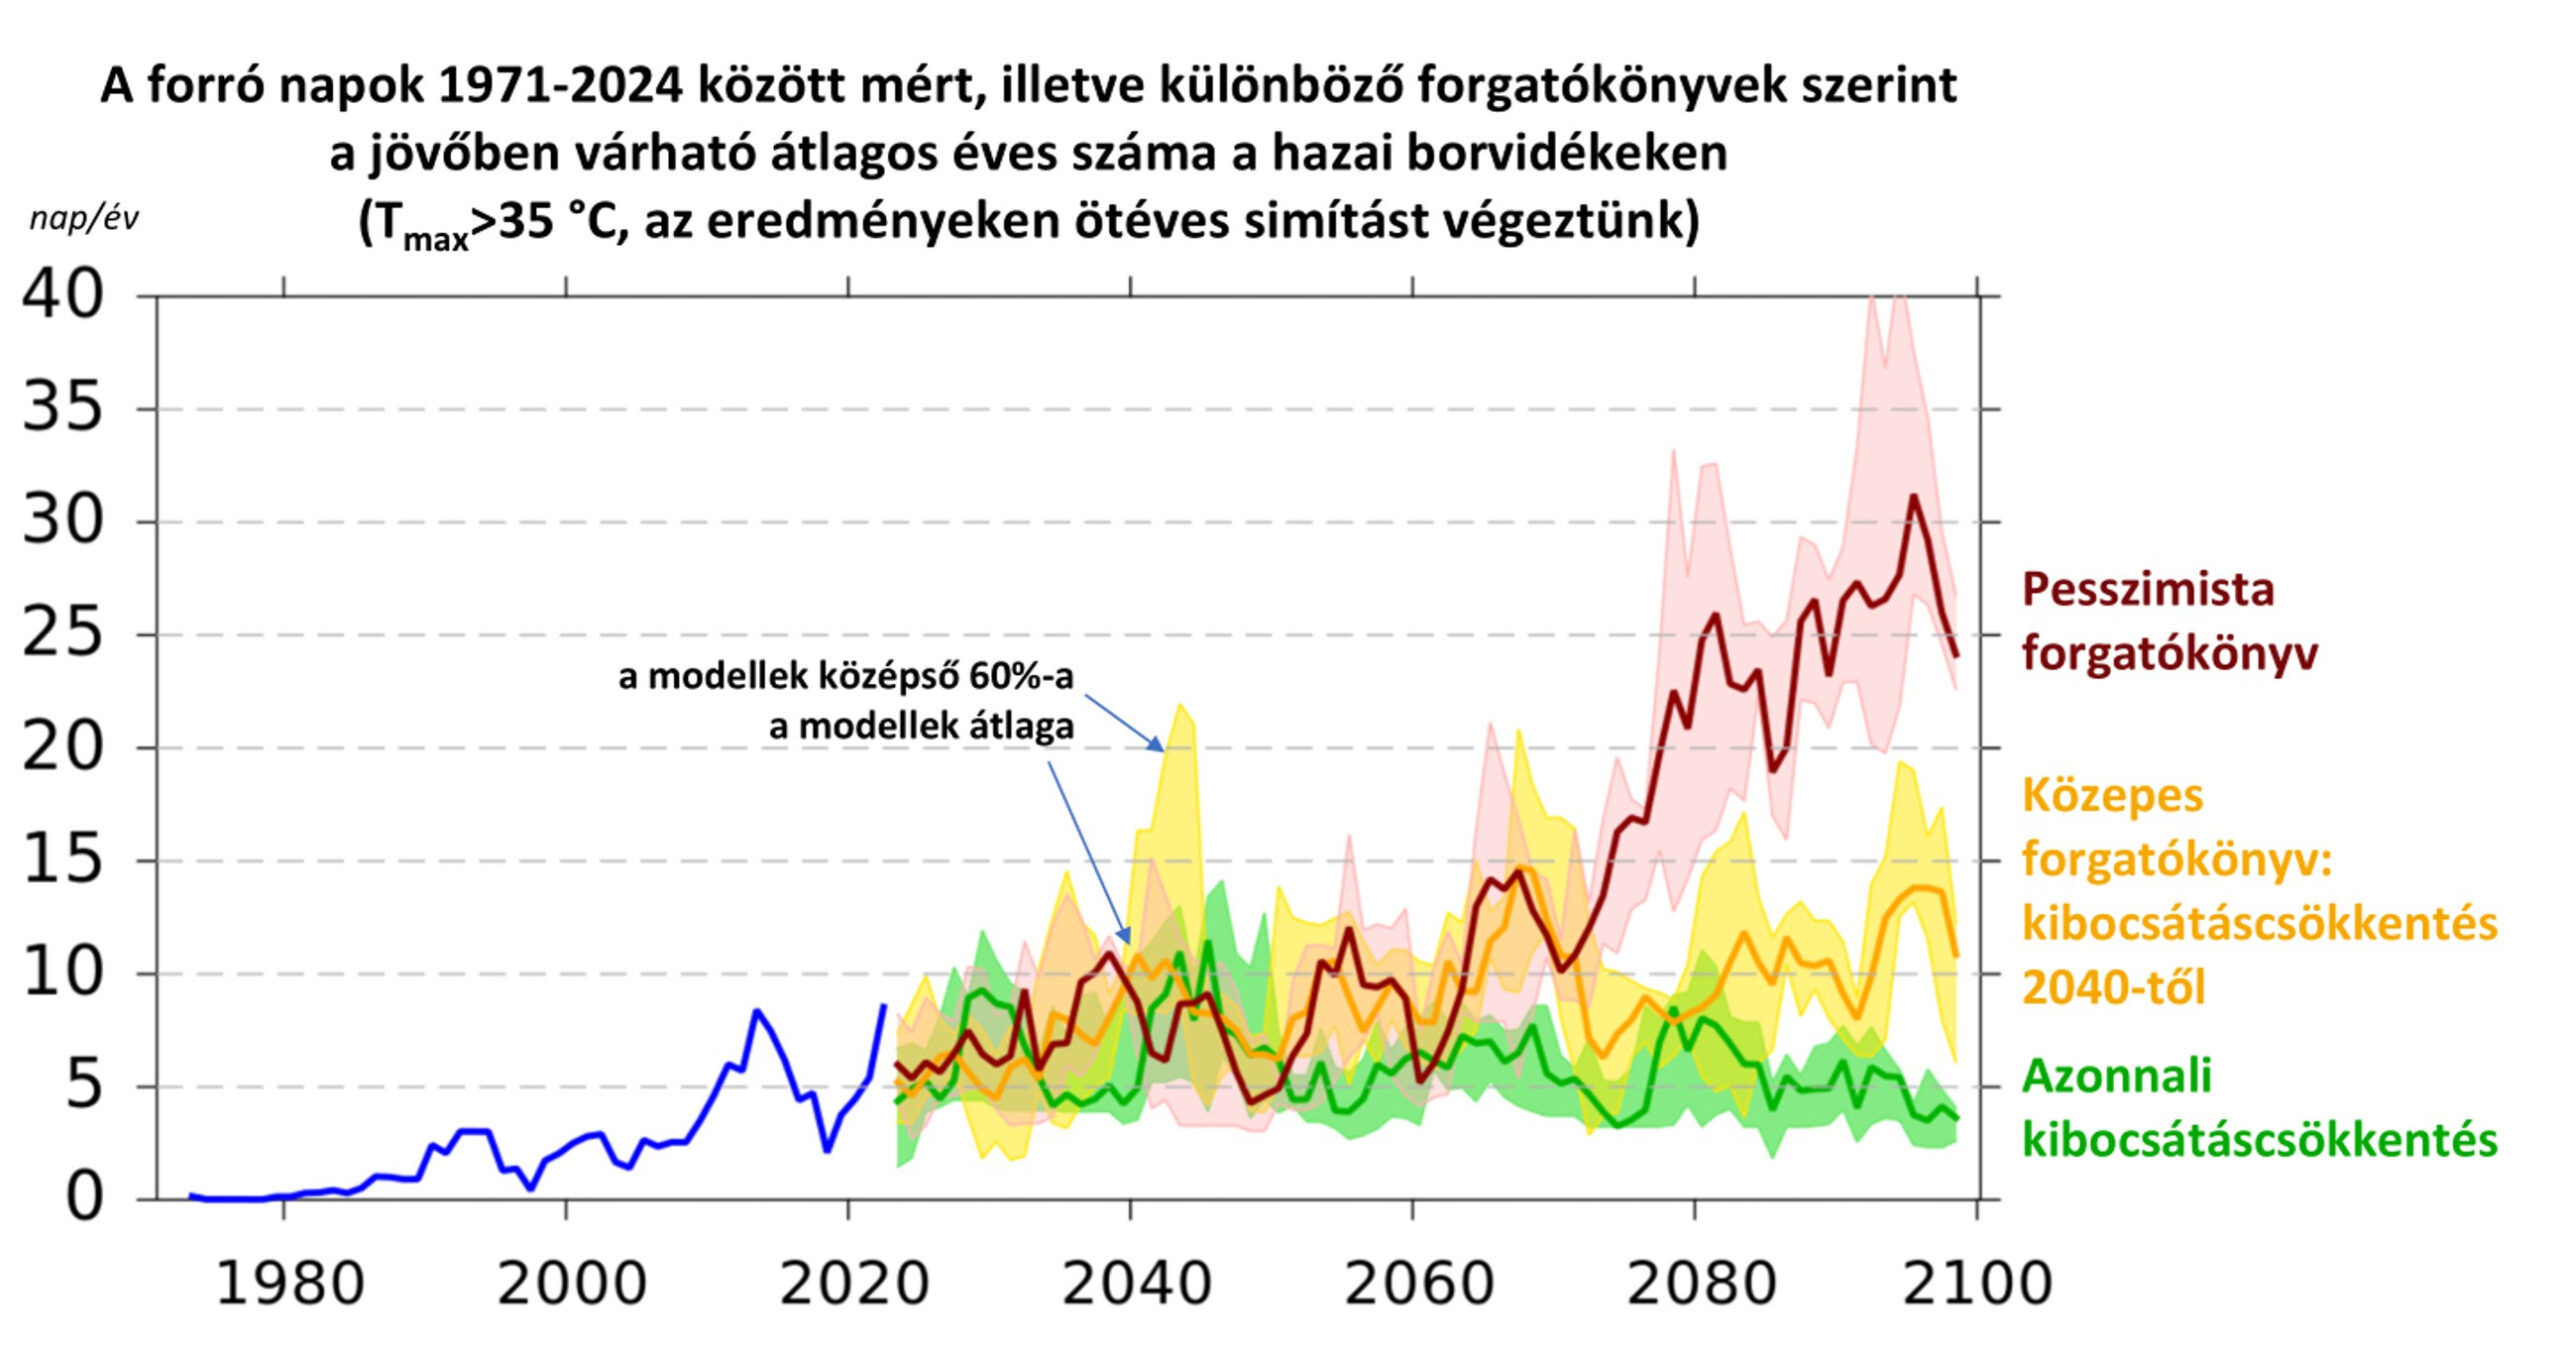
A 35 Celsius-fok feletti napok megperzselhetik a leveleket és a szőlőszemeket, fokozzák a savvesztést és rontják a szőlő beltartalmát, továbbá bizonytalanná teszik a terméshozamot. A homokos területeken a gyorsan felmelegedő, kiszáradó talaj tovább erősíti ezt a terhelést. A kedvezőtlen trend pedig várhatóan folytatódik: a közepes forgatókönyv szerint a hazai borvidékeken a jelenlegi, átlagosan évi 6–7 forró nap helyett 2060 után ennek kétszerese várható, de egyes modellszimulációk szerint akár a háromszoros átlagérték sem kizárt.
A melegedés akkor is fokozza az aszályt, ha az éves csapadékmennyiség nem csökken jelentősen, mert a magasabb hőmérséklet növeli a párolgást. Több alföldi térségben 2–4 méterrel süllyedt a talajvízszint az elmúlt évtizedekben; Baján az idei júniusi érték mintegy 2 méterrel maradt el az 1991–2020-as átlagtól, Lajosmizsén és Bugacon pedig a különbség meghaladta a 3 és fél métert. A szőlő mély gyökérzete előnyt jelent, de a süllyedő talajvíz, a hőség és a szárazság együttes hatását már nehezen képes kivédeni.
Kevesebb a fagy, mégis nő a fagykár veszélye
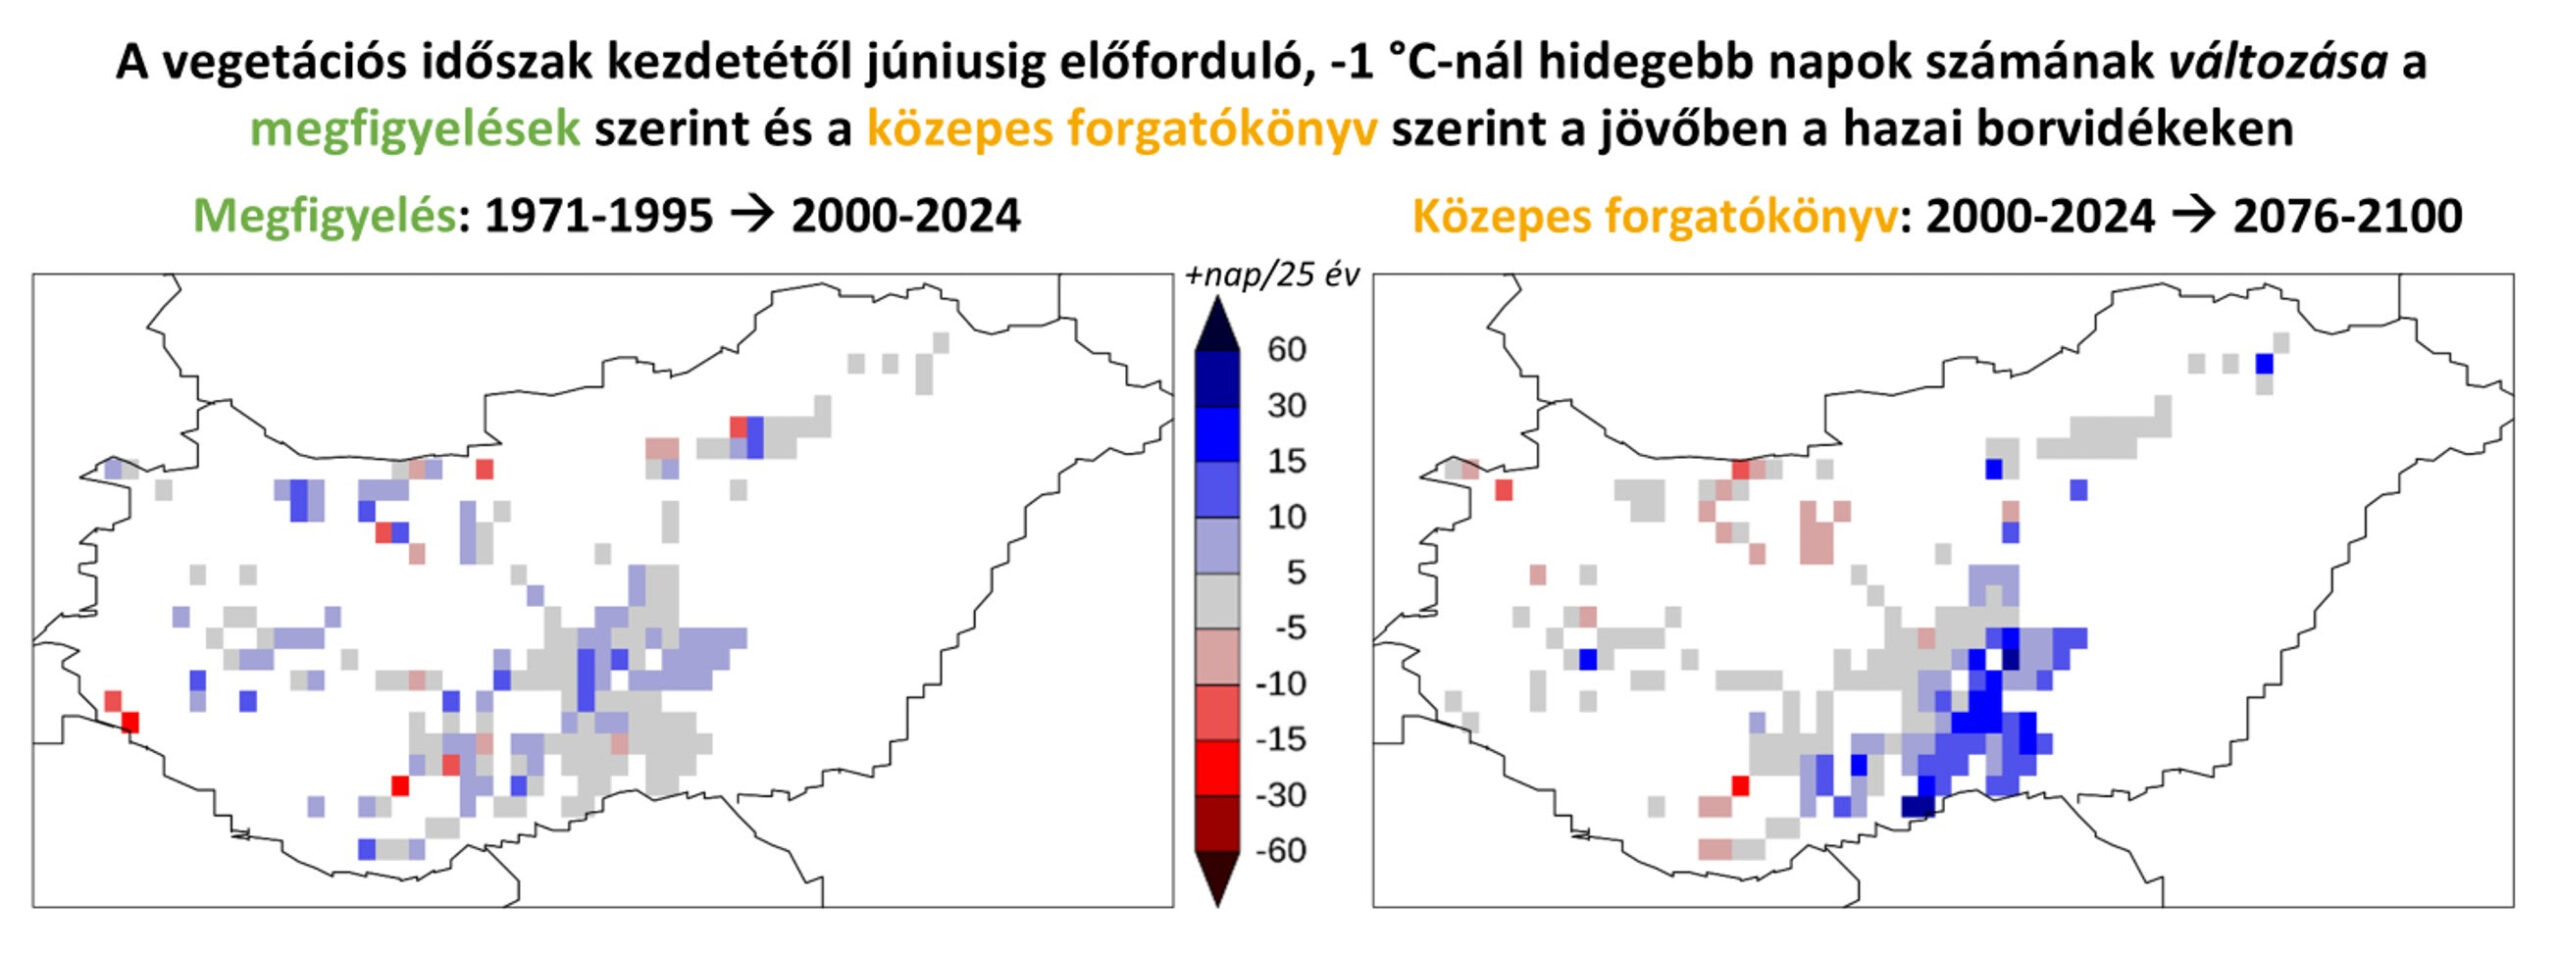
Elsőre paradoxnak tűnhet, de a melegedő klíma a fagykár kockázatát is növeli. A fagyos napok éves száma jelentősen csökkent, és bár jóval ritkábbak a szőlőt károsító kemény telek, a korábban induló tavasz hamarabb fakasztja ki a rügyeket, miközben még sokáig előfordulhatnak hidegbetörések. A sérülékeny fiatal hajtásokban így egy késői lehűlés nagyobb veszteséget okoz – ez különösen 2020 óta figyelhető meg a borvidékeken. A közepes forgatókönyv szerint a század végére, 25 év alatt 5–30 napos extra kockázatot is jelentene a szőlőnek a -1 Celsius-foknál hidegebb napok számának növekedése – elsősorban az alföldi borvidékeken.
Az enyhébb telek a kártevők áttelelését is segítik. Az amerikai szőlőkabóca által terjesztett fitoplazmás betegséget egyes borvidékeken már második filoxéraként emlegetik. Az alkalmazkodás ezért a szárazságtűrőbb vagy nagyobb hőigényű fajták kipróbálásától a sortájolás, a talajtakarás, az árnyékolás és a szüret időzítésének átalakításán át az öntözésig terjedhet.
„A kérdés tehát az, hogy a hazai borvidékek milyen gyorsan tudnak alkalmazkodni a klímaváltozáshoz úgy, hogy a gazdálkodás még megtérülő legyen. Annyi bizonyos, hogy nem mindenkinek lesz rá lehetősége”
– zárja a Másfélfokon megjelent cikkét Szabó Péter.
A teljes cikk a masfelfok.hu oldalán olvasható.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A Kamara nyitott egy új típusú feladatkör megfogalmazására
A Magyar Kereskedelmi és Iparkamara (MKIK), mint köztestület tudomásul veszi a gazdasági kamarákra vonatkozó kormányzati bejelentést és várja a jogszabálymódosítások részleteit, amely alapján, tevékenységét újra gondolva tud dolgozni a továbbiakban a hazai vállalkozói közösségért.
A Kamara vezetése nyitott egy új típusú feladatkör megfogalmazására és az ehhez kapcsolódó finanszírozásra, a mikrovállalkozások terheinek mérséklésére, és a vállalkozások gazdasági súlyához jobban igazodó, arányosabb hozzájárulási rendszer kialakítására. A Magyar Kereskedelmi és Iparkamara a korábbiakban is már több alkalommal felvetette, hogy a gazdasági kamarákról szóló törvényben foglalt feladatainak finanszírozását az 5000 forintos kamarai hozzájárulás helyett sokkal hatékonyabban, a vállalkozókat kevésbé terhelő módon célszerű megoldani.
A gazdasági kamarák feladata köztestületként a gazdaság működésének felügyelete és ezáltal a vállalkozók átfogó érdekeinek képviselete, továbbá a nemzetközi kamarai szövetség részeként a hazai vállalkozások uniós szintű képviselete. A Kamara nyitott a kormányzattal való együttműködésre annak érdekében, hogy a hazai vállalkozásokat a továbbiakban is támogassa a versenyképesebb működésben és a minél nagyobb hazai hozzáadott érték előállításában. A Kamara eddig is minden támogatási forrását szabályosan használt fel és azzal elszámolt, ezt az átlátható működés jegyében a jövőben is fenntartja.
A gazdasági kamarákról szóló törvény alapján a gazdasági kamarák szerepe jelenleg:
„A gazdasági kamarák feladata, hogy e törvénynek, más jogszabályoknak megfelelően, önkormányzaton alapuló működésükkel előmozdítsák a gazdaság fejlődését és szerveződését, a piaci magatartás tisztességét, a gazdasági tevékenységet folytatók általános, együttes érdekeinek érvényesülését.”
A Magyar Kereskedelmi és Iparkamara a területi kamarákkal közösen a hazai vállalkozások gazdasági önkormányzata több mint 175 éve. Erős, kiszámítható és gyakorlatias kamarai hálózatot működtet az osztrák és német minták alapján, ahol az MKIK tudásközpontként működve látja el a stratégiai koordinációt, míg a területi kamarák a vállalkozások első számú, helyben elérhető partnerei. A Kamara közel egymillió vállalkozást képvisel, 23 szervezetből álló országos hálózatot működtet, több mint 60 irodában mintegy 1000 szakember közreműködésével. A Kamara továbbra is azon dolgozik, hogy az egész gazdaság érdekeit szem előtt tartva segítse a hazai vállalkozói ökoszisztéma fejlesztését.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A bértranszparencia láthatóbbá teheti az anyasági bérhátrányt
A gyermekgondozási szabadságról visszatérő munkavállalók bérét már ma is korrigálni kell a munkajogi szabályok alapján, az esetleges hátrány azonban a bérek összehasonlíthatóságának hiánya miatt gyakran rejtve marad.
Az uniós bértranszparencia-irányelv ezen változtathat: a munkáltatóknak átláthatóbban és objektív szempontok alapján kell működtetniük bérezési rendszerüket. A PwC szakértői szerint az új követelmények különösen fontosak lehetnek a hosszabb távollétről visszatérők számára, mivel a bérkorrekció valamennyi elemét, hátterét megismerhetik.
A visszatérők bérét már ma is védi a törvény
A gyermekgondozás céljából igénybe vett fizetés nélküli szabadság után a munkáltatónak felül kell vizsgálnia a visszatérő munkavállaló alapbérét. Ennek során az azonos munkakörű, ilyen kollégák hiányában pedig a hasonló munkakört betöltő munkavállalóknál időközben megvalósult bérfejlesztések átlagos mértékét kell figyelembe vennie. Egy többéves távollétről visszatérő munkavállaló bére tehát nem maradhat automatikusan a távozásakor érvényes szinten.
A jelenlegi rendszer legnagyobb korlátja, hogy a munkavállalók általában nem látják, mennyit keresnek az összehasonlítható munkát végző kollégák, illetve milyen béremeléseket kaptak. Így sok esetben már azt is nehéz felismerniük, hogy fennáll-e bérhátrány.
„A visszatérők bérének felülvizsgálata már ma is munkáltatói kötelezettség. A valódi kérdés azonban az, hogy a vállalat milyen összehasonlítási alapot használ, hogyan veszi figyelembe a távollét alatt végrehajtott béremeléseket, és mennyire következetesen dokumentálja a döntést”
– mondta dr. Szűcs László, a Réti, Várszegi és Társai Ügyvédi Iroda, PwC Legal szakértő ügyvédje. Emellett már ma is érvényesül az egyenlő bánásmód követelménye és az egyenlő vagy egyenlő értékű munkáért járó egyenlő díjazás elve.
Az 5 százalékos eltérés már további vizsgálatot indokolhat
A bértranszparencia-irányelv alapján a munkavállalók információt kérhetnek saját bérszintjükről, valamint az azonos vagy egyenlő értékű munkát végzők átlagos bérszintjéről, nemek szerinti bontásban. A nagyobb munkáltatóknak rendszeresen jelenteniük kell a nemek közötti bérkülönbségeket is. Ha valamely munkavállalói kategóriában az eltérés eléri az 5 százalékot, és objektív szempontokkal nem indokolható, további vizsgálatokra és korrekciós intézkedésekre, adott esetben pedig a szakszervezettel közös bérértékelésre lehet szükség.
A vállalatoknak ezért felül kell vizsgálniuk a munkakör-értékelési rendszerüket, bérsávjaikat, valamint az előmeneteli és teljesítménykritériumaikat. Különösen ott lehet szükség változtatásra, ahol a bérek hosszabb idő alatt, eltérő felvételi helyzetek és egyedi vezetői döntések nyomán alakultak ki.
A transzparencia nem jelent automatikus béremelést
Az irányelv nem írja elő, hogy egy adott munkakörben mindenki ugyanannyit keressen, és a gyermekgondozásból visszatérők számára sem garantál automatikus béremelést. A szakmai tapasztalat, a teljesítmény, a felelősségi kör vagy a speciális szaktudás továbbra is indokolhat különbségeket, ha a munkáltató ezeket objektív, nemileg semleges szempontokkal igazolni tudja. A gyermekgondozás miatti távollét azonban önmagában aligha lehet megfelelő indoka egy tartós bérhátránynak. Egy esetleges jogvita során a munkáltatónak kell bemutatnia, hogy az eltérés mögött tényleges szakmai vagy munkaköri különbségek állnak.
„A bértranszparencia nem teszi azonossá a fizetéseket, hanem világosabb indoklást vár el a különbségekre. A gyermekvállalás ténye önmagában nem tarthat fenn bérhátrányt: a munkáltatónak bizonyíthatóan szakmai és munkaköri szempontokra kell alapoznia a döntéseit”
– hangsúlyozta dr. Szűcs László.
Egy hosszabb távollét alatt elmaradt projekttapasztalat vagy vezetői felelősség indokolhat eltérő bérszintet, a különbséget azonban konkrét szakmai és munkaköri szempontokkal kell alátámasztani.
A szolgálati idő szabályait is pontosítani kell
A szenioritás, a releváns szakmai tapasztalat és a teljesítmény a jövőben is legitim bérezési szempont maradhat. A munkáltatóknak ugyanakkor pontosabban kell meghatározniuk, hogyan veszik figyelembe ezeket, különösen a gyermekgondozási szabadságon töltött idő értékelésekor. Az a rendszer, amely a távollétet automatikusan jelentős bérhátránnyal kapcsolja össze, felvetheti a közvetett nemi alapú megkülönböztetés kockázatát.
Az új szabályozás önmagában várhatóan nem szünteti meg teljes egészében a gyermekvállaláshoz kapcsolódó bérhátrányt, de elősegítheti, hogy a korábban rejtve maradó különbségek láthatóbbá és ellenőrizhetőbbé váljanak.
A PwC bértranszparenciáról szóló cikksorozatának első része itt érhető el.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Kiszáradó Velencei-tó: nem vízhiány van, hanem alkalmazkodási válság

Ilyen sem volt még: már naponta kétezer személyi kölcsönt szórnak ki a bankok

Kiderült, mennyi mindent jelenthet: itt az első országos mémkutatás

A rezsiről már nem csak télen érdemes beszélni

Az LG electronics megkezdte 5G-alapú intelligens telematikai megoldásának tömeggyártását


A magyarok közel fele akciókkal spórol nyáron a Viber felmérése szerint

Újabb magyar szakember kapott régiós feladatot a Schneider Electricnél

Automatizálás egy erdélyi ásványvízüzemben

Pénzügyminisztérium: A valóság költségvetése

Vigyázzunk egymásra! Kampány a fiatalok biztonságáért



Technokrata.hu
Sztárviszályok a zenében: így pörgeti fel a nyilvános dráma a lemezeladásokat
A vállalatok hamis biztonságérzete jelentheti a legnagyobb IT-biztonsági kockázatot
Most már 500 ezer ember élvezi a MyMediaMarkt hűségprogram előnyeit
A mémekre válaszolunk, köszönni viszont elfelejtünk
Elérhetőbbé válik a fém 3D nyomtatás
Nem a jó ötlet hiányzik: az első nagyvállalati ügyfélig vezető út töri meg a magyar startupokat
Görgetés közben fizetni: így változtatja meg a TikTok a vásárlást
Az LG új mosógépei felveszik a harcot a mikroműanyagokkal
Az Akvárium Klubban bizonyít a Schweigert Fusion
Tizenötször nagyobb eséllyel térül meg a mesterséges intelligencia ott, ahol odafigyelnek a megbízhatóságra
Műszaki-Magazin.hu
NeurON: sokszínű tudomány, sokféle hullámhosszon
Az Európai Parlament elfogadta az új e-kereskedelmi és vámügyi szabályokat
Megjelent a Siemens Designcenter
Kia PV7: nagyobb hatótáv, nagyobb tér
IFA 2026: az AI és a robotika került a középpontba
ENVIRONTEC powered by ÖKOINDUSTRIA
Elérhetőbbé válik a fém 3D nyomtatás
Magyar cég vezeti az ESA egyik műholdgyártási kulcsprojektjét
Hagyományos energiatermelés és az akkumulátoros tárolás kombinálása
Hibrid erőművet helyez üzembe az Alpiq Csepelen
-

 Gazdaság2 hét ago
Olvadni kezdtek a betéti kamatok, de még így is verik az inflációt, érdemes sietni a lekötéssel
-
Gazdaság2 hét ago
Már reklámokkal is válaszolhat a ChatGPT a magyarok kérdéseire
-
Ipar2 hét ago
Szilárdtest-transzformátor jöhet az AI-adatközpontok energiaéhségének csillapítására
-
Gazdaság2 hét ago
Az LG kibővített AI-otthon ökoszisztémával érkezett az IFA 2026-ra
-
Okoseszközök2 hét ago
Hisense IFA 2026: intelligensebb otthon, új szintű képélmény és magával ragadó szórakoztatás
-
Gazdaság2 hét ago
A Xiaomi Auto 2027-től Európában is kapható lesz
-
Gazdaság2 hét ago
A következő válságot még nem látjuk, de az AI már keresheti a nyomait
-
Tippek2 hét ago
Sztrádára fel: a biztonságos autópályás közlekedés írott és íratlan szabályai


