
Egyéb kategória
Az elmúlt 10 év legdurvább sérülékenységét találták meg
Szinte nincs olyan szervezet, amely ne lenne veszélyben a Log4Shell névre keresztelt sebezhetőség miatt, a biztonsági szakemberek riadót fújtak. Összeszedtük, mit lehet tudni a kritikus hibáról.
Világszerte fenyegeti a szervezeteket és különféle vállalati szolgáltatásokat egy nemrég azonosított nulladik napi sebezhetőség (CVE-2021-44228), ami a naplózásra használt Apache Log4J segédeszköz könyvtárában bújik meg – számolt be róla a The Guardian. Bár tennivalójuk ezzel a szolgáltatóknak és fejlesztőknek van, közvetve a felhasználókat is érintheti, mivel a szolgáltatásokon keresztül az ő adataik is veszélybe kerülhetnek.
A nulladik napi sérülékenység jellemzője, hogy addig nem válik láthatóvá a szakértők számára, amíg ténylegesen azt nem használják ki kiberbűnözők valamilyen támadáshoz. Az érintett szoftver fejlesztője addig nem is tud róla: sok esetben egy másik cég, vagy biztonsági szakemberek hívják fel a figyelmét a problémára. Jellemzően a javítás kiadásakor szokták tájékoztatni a nyilvánosságot a sérülékenység létezéséről, megelőzendő azt, hogy más hackerek is tudomást szerezzenek róla, és még idő előtt támadásba lendüljenek.
A Log4Shell névre keresztelt hibán keresztül támadók messziről tudnak hozzáférni belső hálózatokhoz, hogy adatot lophassanak, kártékony kódokat futtassanak, vagy akár adatokat manipuláljanak az érintett szervezetek rendszerein keresztül, akár a végfelhasználóknak is károkat okozva. A következő hetekben így főleg a vállalatoknak lesz sok tennivalójuk, a netezők egyelőre annyit tudnak tenni, hogy frissítik a mindennapok során használt programokat minden eszközükön, és figyelik a biztonsági szakemberek közléseit.
A hiba többek szerint is az elmúlt évek, ha nem az évtized legsúlyosabbika, mivel egy olyan naplózó segédprogramban bújik meg, ami mindenütt megtalálható a felhőszerverekben, a különféle iparágak és kormányzatok szektorok által használt vállalati szoftverekben. Ezernyi, ha nem milliónyi alkalmazás használja, többek közt a széles körben elterjedt Apache Struts2, Apache Solr, Apache Druid és Apache Flink keretrendszerek része – világít rá az Ars Technica. (Ezek azok a fejlesztői környezetek, amelyekben a fejlesztők Java-alapú webes alkalmazásokat készítenek.)
„Lángokban áll az internet. Az emberek igyekeznek a hibát befoltozni, miközben mások próbálják azt gyorsan kihasználni”
– mondta Adam Meyers, a Crowdstrike biztonsági cég alelnöke a Log4Shellel kapcsolatban. A szakértő szerint azután, hogy péntek reggel a nyilvánosság is értesült a problémáról, és az Apache kiadta a szükséges foltozáscsomagot, rá 12 órára a kiberbűnözők már csatasorba álltak a gyorsan elkészített kiberfegyvereikkel.
Joe Sullivan, az online szolgáltatásokat védő Cloudflare biztonsági főnöke szerint nincs olyan vállalat, amely ne lenne veszélyben. Amit Yoran, a Tenable biztonsági cég vezetője is úgy gondolja, hogy óriási a baj, egyenesen az elmúlt évtized legkritikusabb sérülékenységének tartja a Log4Shellt, sőt ennél is messzebb megy: az egész modern informatika történetének.
Az ajánlások szerint mindenhol, ahol Java alkalmazások vannak, ott ellenőrizni kell a Log4J 2 programkönyvtár verzióját. A hazai Nemzetbiztonsági Szakszolgálat Nemzeti Kibervédelmi Intézet (NBSZ NKI) is riasztást adott ki, a szervezet az Apache Foundation ajánlását idézi: arra kéri a szervezeteket, hogy frissítsék az érintett könyvtárat a 2.15.0 verzióra, mivel a hiba a Log4J 2.0-beta9 és 2.14.1 közti változatokat érinti. A Microsoft és a Sophos is közzétette ajánlásait a frissítéssel kapcsolatban a szakembereknek.
Egyelőre sok a kérdés
A hibát november 24-én jelentette a fejlesztők felé az Alibaba, a következő két hétben készült el a javítás. Ez nem jelenti azt, hogy innentől kezdve minden egyszerű lenne, hiszen a rendszerek frissítése hosszabb folyamat, és sok esetben eléggé összetett is. Az olyan szervezetek és felhőszolgáltatók, mint az Amazon viszonylag könnyedén tudják frissíteni a webszervereiket, de a külsős felek programjaiba beágyazott Apache szoftvert csak maguk a tulajdonosok tudják frissíteni, ami időbe telik. A folyamat nem mindenkinél egyidőben megy végbe, addig is ott lesz a potenciális veszélyhelyzet.
A fenyegetéselemzők és biztonsági szakemberek egyelőre még értékelik az eddigi károkat, illetve a következő hetekre és hónapokra vonatkozó kilátásokat. Egyelőre annyit tudni, hogy az első ismert eset a Minecraft játékhoz fűződik. Meyers szerint egyes rosszakarók már kihasználták a felületet, hogy chatboxokba bemásolt utasításokkal parancsokat hajtsanak végre más felhasználók számítógépén a távolból. A Microsoft azóta már elvégezte a szükséges javítást, így akik nyilvános szervereken játszanak, nekik ajánlott mindenképpen frissíteni a játékklienst.
Az Ars Technica prognózisa szerint a nagyobb cégek, bankok és kereskedők vélhetően már riasztották az informatikai szakembereiket, hogy telepítsék a szükséges javítást. A lap idézi azt a 2017-es esetet, amikor támadók behatoltak az Equifax hitelbíráló számítógépes rendszerébe, és 145 millió amerikai állampolgár társadalombiztosítási adatait és más, rendkívül érzékeny információkat loptak el. Ez annak következtében történt, hogy a vállalat nem javított egy rést. Ez a korábbi példa jól mutatja, mekkora problémát tud okozni az ilyen típusú hanyagság.
Forrás: 24.hu


Egyéb kategória
Egy arany- és három ezüstérmet nyert a magyar csapat a szakmák világbajnokságán
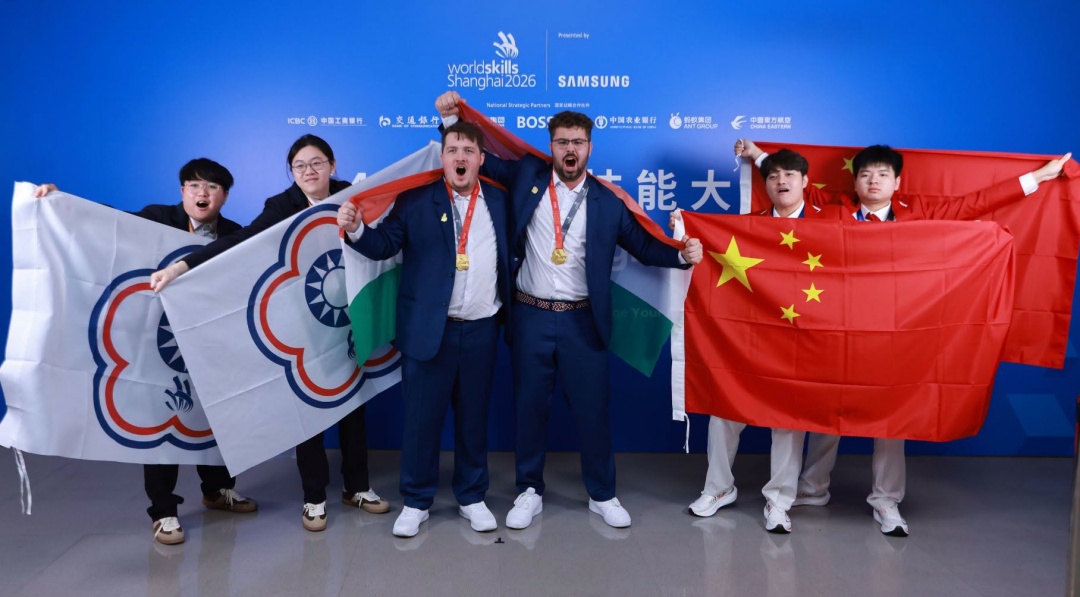
A Gutai Dénes, Papp Mátyás mechatronika duó aranyérmet nyert a világ egyik legjelentősebb szakmai megmérettetésén, a WorldSkills világbajnokságon, amelyre a Magyar Kereskedelmi és Iparkamara (MKIK) szervezésében utazott ki a magyar küldöttség.
Albrecht Martin autószerelő, Czimmer Zoltán festő, díszítőfestő, Györfi Marcell webfejlesztő pedig ezüstérmet szerzett és emellett tíz kiválósági érmet hozott haza a 25 versenyszámban induló 29 fős magyar csapat Shanghaiból. Ez a valaha elért legjobb eredményünk a WorldSkills világbajnokságon, amelyen 2007 óta vesz részt Magyarország.
Balogh Milán ács, Sipos Bence bútorasztalos, Hidvégi János felhőtechnológia, Nagypál Dóra fodrász, Téringer Gergő informatikai rendszerüzemeltető, a Kis Károly Árpád Vígh Dániel ipari robotika duó, Horváth Berta pincér, Gróf Evelin szépségápoló, Horváth Dávid szoftverfejlesztő, Vadnay Tamás pedig víz-, gáz- és fűtésszerelő számban nyert kiválósági érmet.
Az elért arany- és ezüstérmek, valamint a kiválósági elismerések azt mutatják, hogy a magyar szakképzés és duális képzés globális szinten is versenyképes, és képes olyan szakembereket nevelni, akik a jövő gazdaságának meghatározó szereplőivé válhatnak.
A magyar fiatalok sikeres szereplése mögött széleskörű összefogás áll. A kiemelkedően eredményes részvételt szakértők, szakmai támogatók, szakképző intézmények és egyetemek segítették. A felkészülést koordináló Kamara a hazai versenyrendszer működtetésével, valamint a gazdaság és a szakképzés hatékony összekapcsolásával vállal meghatározó szerepet a jövő szakembereinek nevelésében és a WorldSkills-mozgalomban való eredményes jelenlét biztosításában.
A távol-keleti metropoliszban megrendezett szakmai világbajnokságon 68 nemzet 1385 fiatal tehetsége csapott össze 64 különböző versenyszámban. A rangos nemzetközi megmérettetésen a résztvevőknek a kiemelkedő szakmai felkészültség mellett a kreativitásukat, a precizitásukat, a problémamegoldó és alkalmazkodóképességüket, valamint a kitartásukat is bizonyítaniuk kellett. A WorldSkills mozgalom célja, hogy a szakmai kiválóságot, a fiatalok tehetségét, a korszerű szakképzést és a gazdaság igényeihez igazodó szakmai tudást nemzetközi szinten is bemutassa és elismerje.
A Kamara koordinálásával felkészült magyar csapat tavaly a negyedik legsikeresebb nemzet lett a szakmák Európa-bajnokságán, az EuroSkills Herning 2025 versenyen Svájc, Németország és Franciaország mögött. Egy szoftverfejlesztő, egy webfejlesztő, egy informatikai rendszerüzemeltető duó és egy ipar 4.0 páros nyert aranyérmet. A magyar csapat további két ezüst és öt bronzérmet gyűjtött be, emellett öt versenyző nyert kiválósági érmet.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Egyéb kategória
Ismét magyar díjazott a nemzetközi médiaversenyen
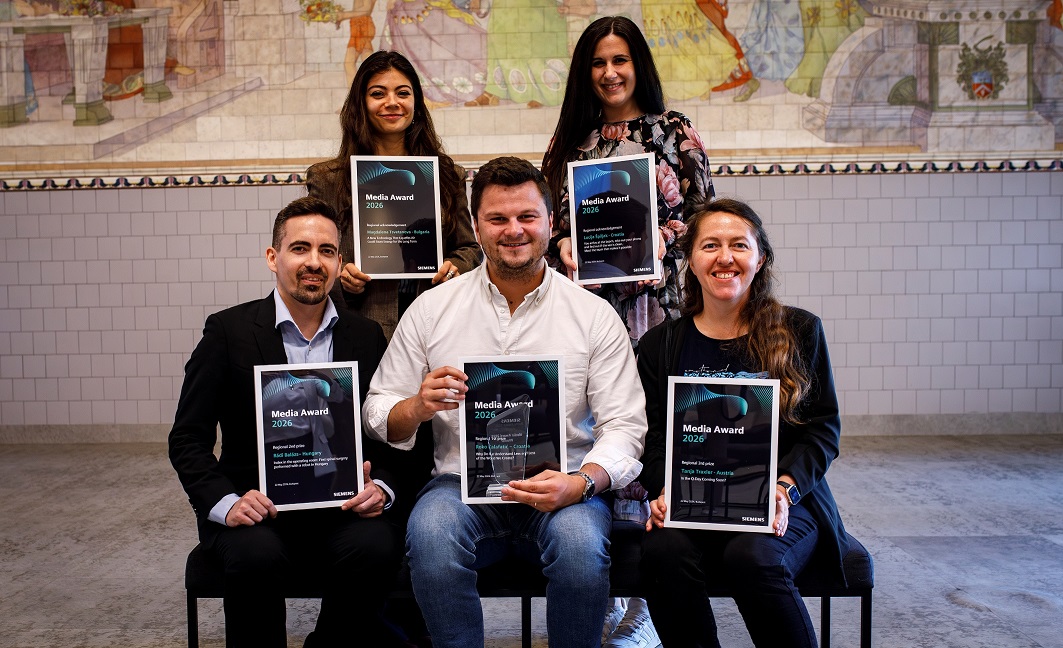
Rádi Balázs (Index.hu) második helyezést ért el a Siemens Media Award régiós versenyén.
A program fennállása óta először Budapesten rendezték meg a Siemens Media Award nemzetközi díjátadóját. Az előző évekhez hasonlóan, idén is magyar sikert ünnepelhettünk: a szakmai zsűri kilenc ország pályázóit és pályaműveit értékelve a második díjat Rádi Balázsnak, az Index.hu újságírójának ítélte, az „Index a műtőben: először operáltak gerincsebészeti robottal Magyarországon” című írásáért.
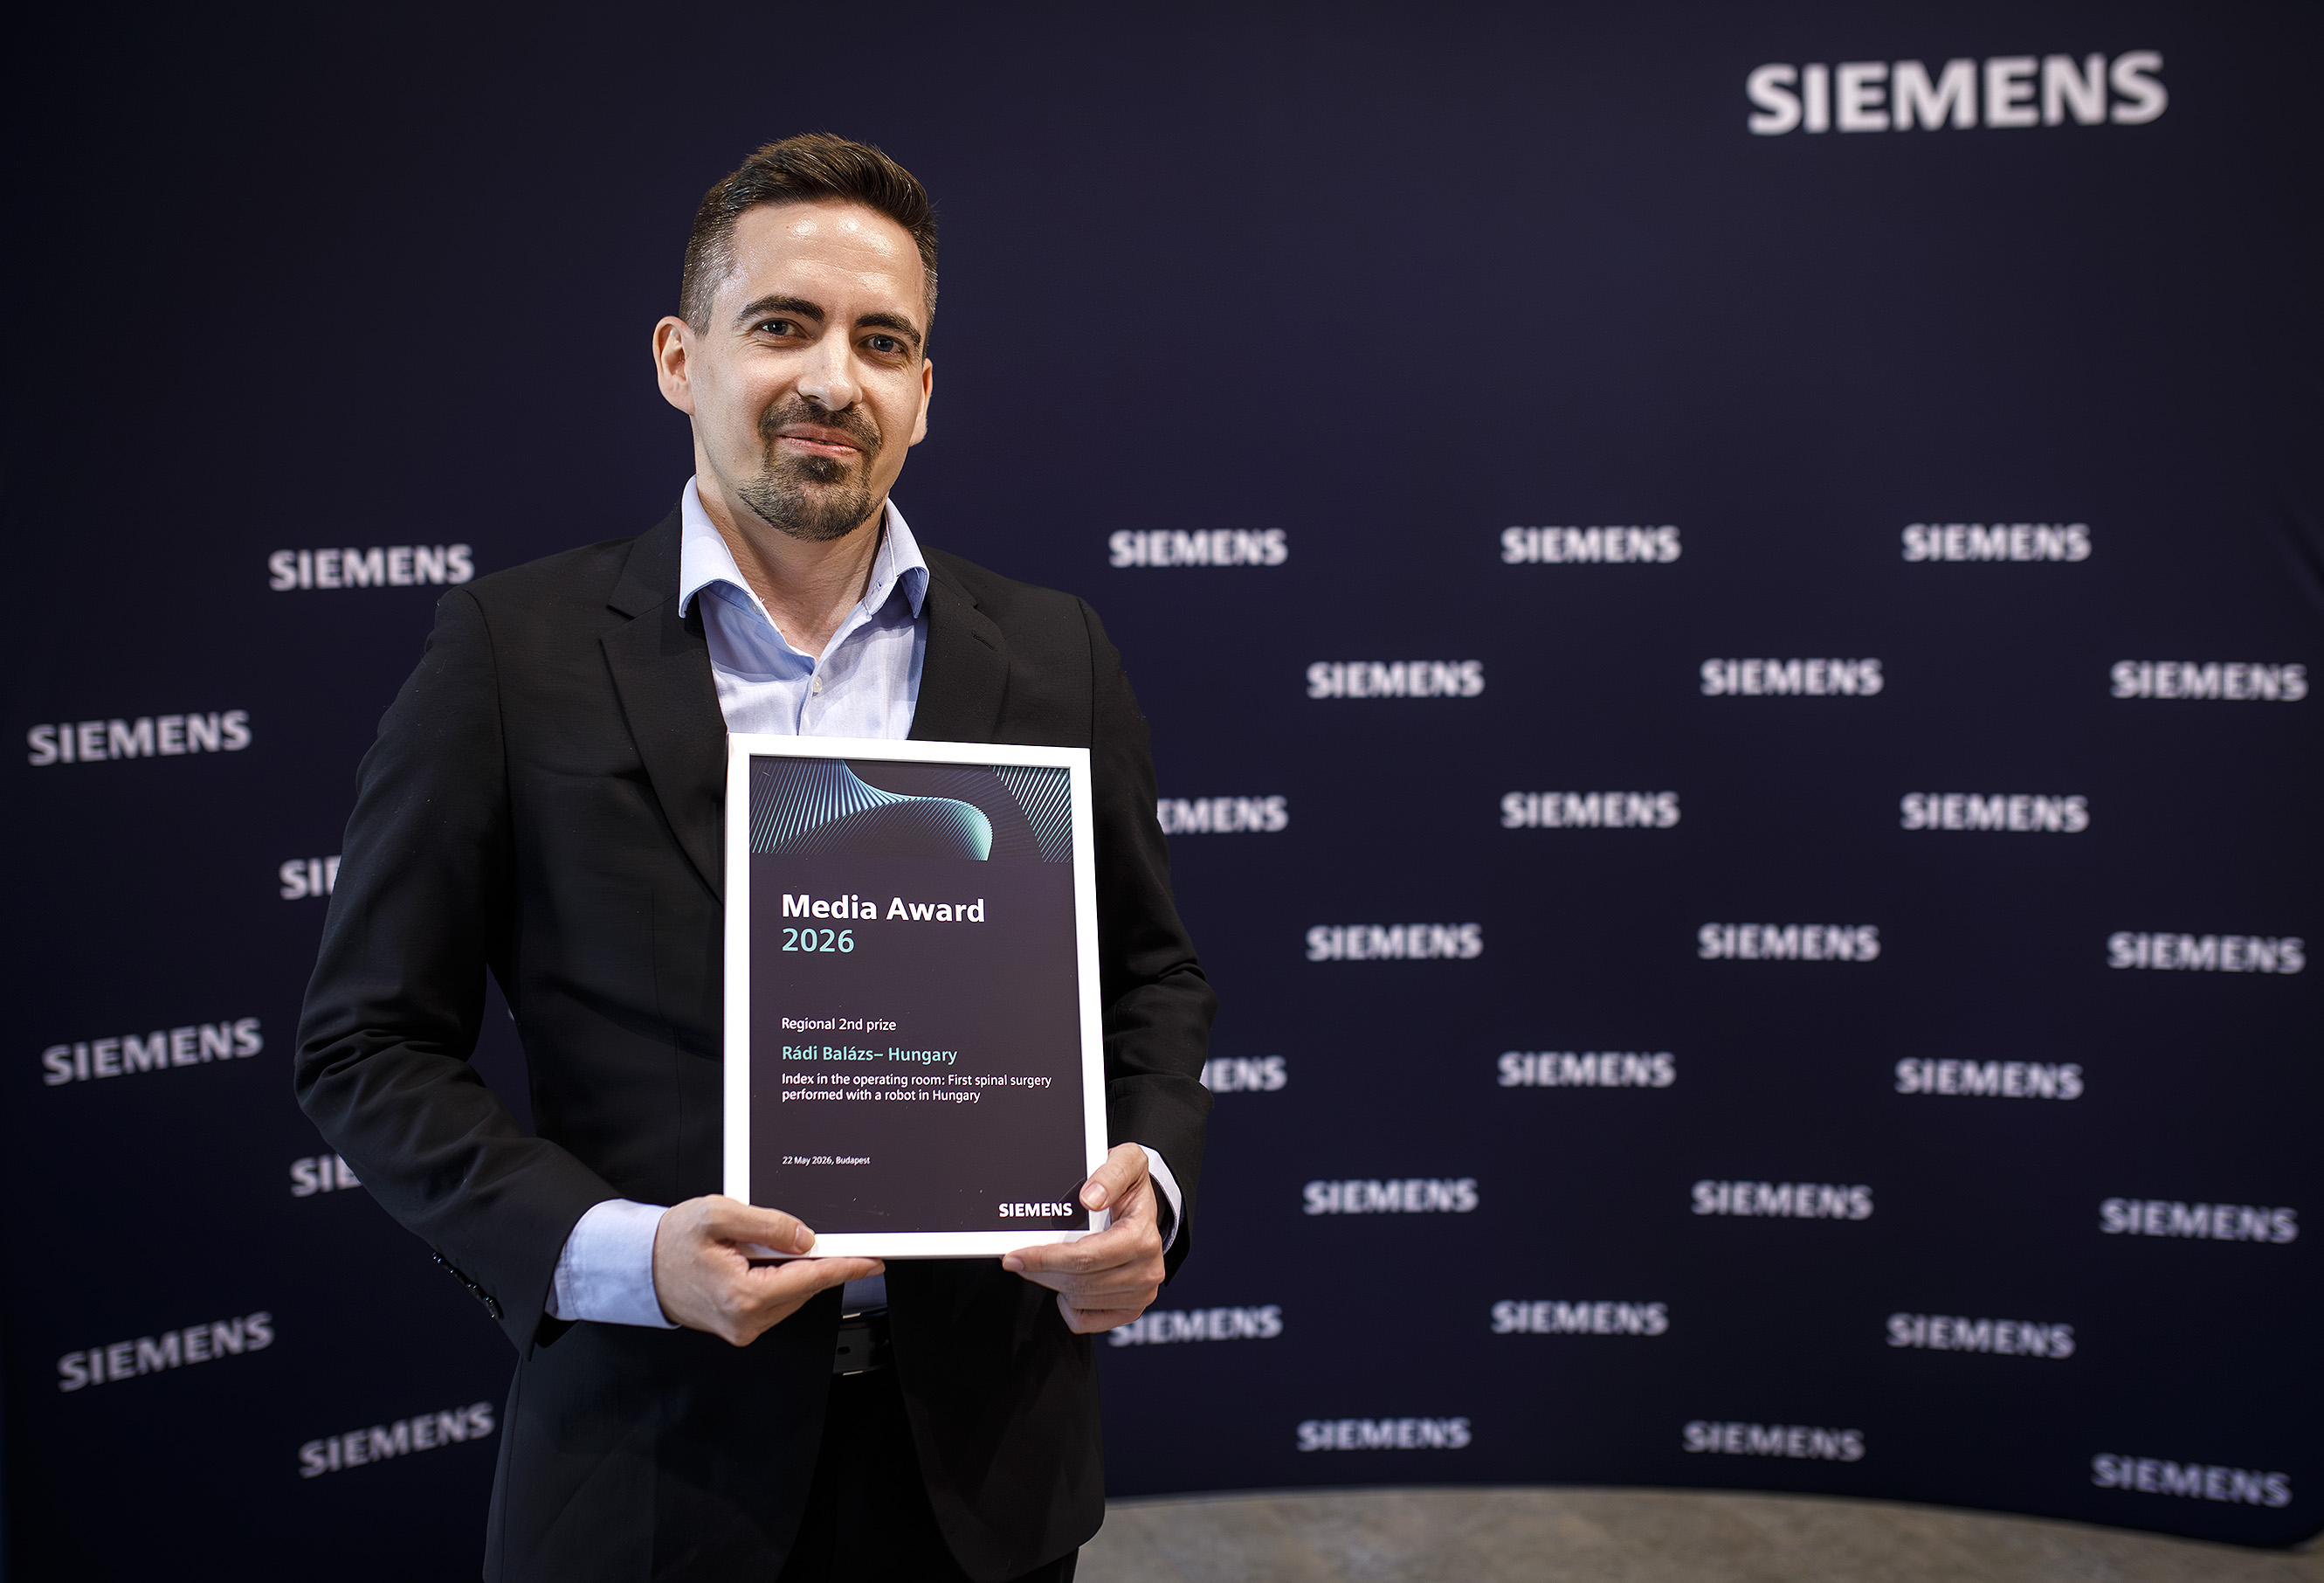
A helyszíni riport egyedülálló betekintést nyújt abba, hogyan használnak itthon egy vadonatúj, a betegbiztonságot maximalizáló, és az orvosokat jelentős sugárterhelés alól mentesítő robottechnológiát, és miként képezi le a mesterséges intelligencia „videójáték-szerűen” az emberi testet, miközben minden eddiginél precízebbé teszi a műtéti beavatkozást.
A technológiai területén kiemelkedőt alkotó újságírókat és tartalomgyártókat elismerő, nemzetközi versenyen a zsűri legjobbnak Roko Kalafatic horvát újságíró, Lider üzleti portálon megjelent, „Miért értjük egyre kevésbé az általunk létrehozott világot?” című podcast epizódját választotta. Az adás elméleti és gyakorlati szempontból is reflektál a technológiai fejlődésre, miközben azt vizsgálja, hogyan formálja egyre inkább a világ megértését a gyors digitális átalakulás, az algoritmusok működése és az információs túlterheltség.
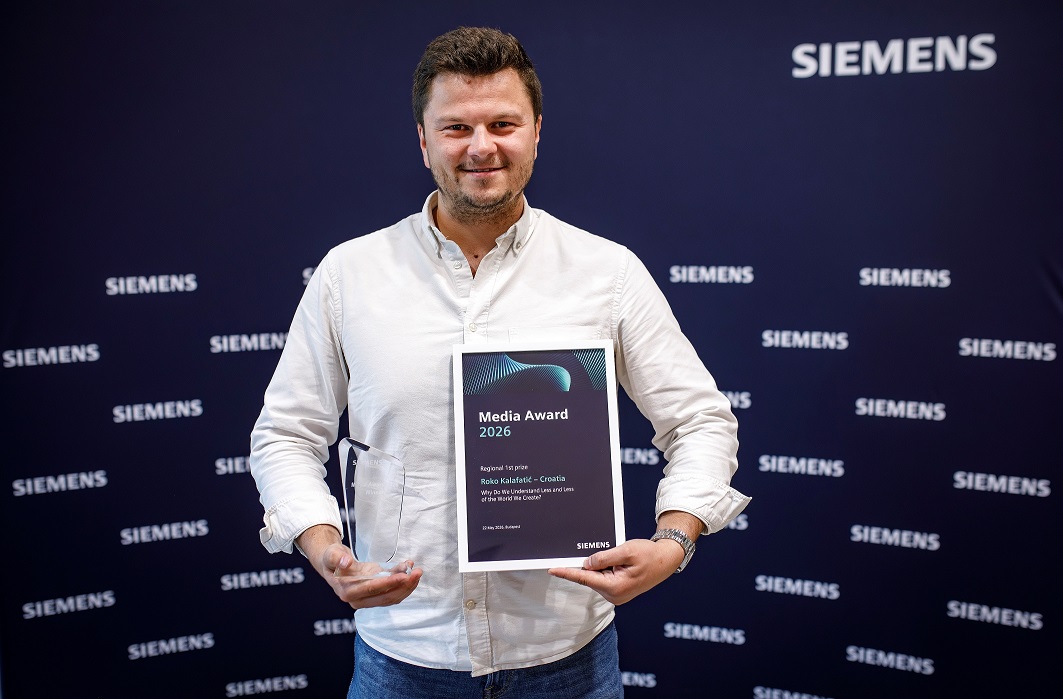
Kalafatic ezzel egy kétszemélyes utazást is nyert a Salzburgi Ünnepi Játékokra, ahol a művészi tartalom mellett a kulisszák mögé is bepillanthatnak, és közelebbről megismerhetik a színpad mögött rejlő technológiákat.
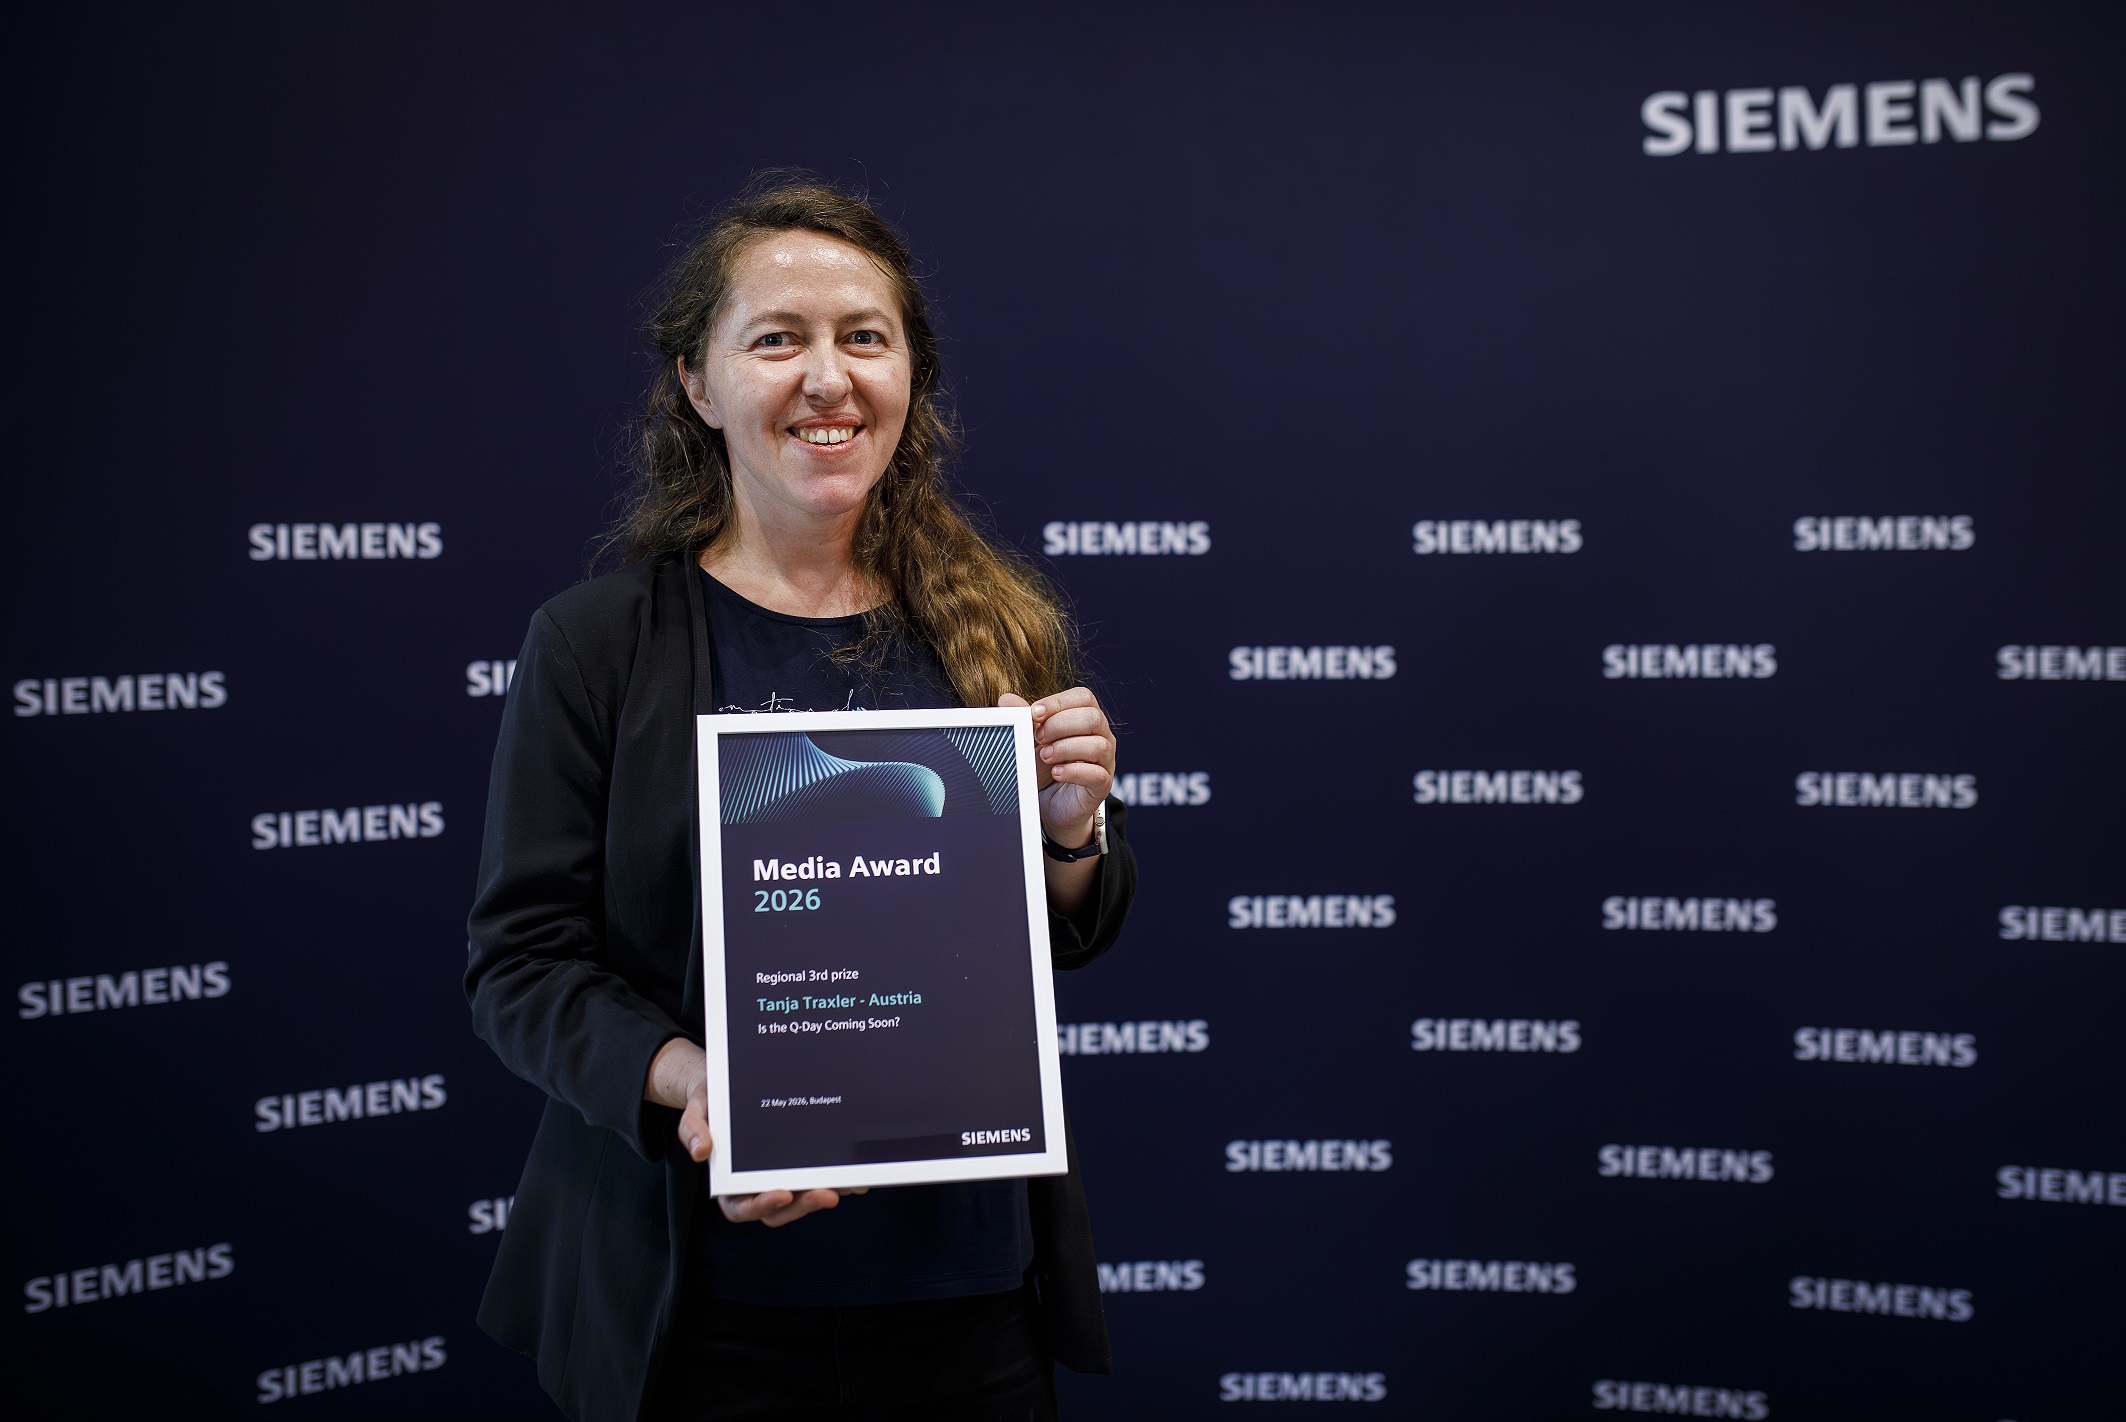
A harmadik helyezést az osztrák tudományos újságíró, Tanja Traxler nyerte el a Der Standard médiumban megjelent „Közeleg a Q-Nap?” című cikkével, ami Ausztria kvantuminternet-technológiákban betöltött szerepét, valamint a kvantumtitkosítás jövőbeli kiberbiztonsági és digitális kommunikációs hatásait vizsgálja.
A pályázat első, hazai fordulójára ezúttal is a „Célszerű technológia” jelmondattal, olyan médiatartalmakkal lehetett nevezni, amelyek bemutatják a technológia mindennapi életben betöltött szerepét. A magyarországi első három helyezett pedig egyúttal tovább is jutott a nemzetközi versenybe. Itt kilenc közép- és kelet-európai országból (Ausztria, Bulgária, Csehország, Horvátország, Lengyelország, Magyarország, Szerbia, Szlovákia és Szlovénia) választotta ki a legjobbakat a nemzetközi zsűri, amelynek tagja volt Sági Gyöngyi, a digitrendi.hu magyar alapítója és főszerkesztője is.
A korábbi években szintén kiemelkedően szerepeltek a magyar pályázók a nemzetközi versenyen: 2025-ben Kis Judit, a Forbes újságírója fődíjat nyert a Magyar siker mutatja, mit adhat az AI a mezőgazdaságnak című cikkével. 2023-ban a második helyezettnek járó, nemzetközi díjat Bagi László, szintén a Forbes munkatársa hozhatta haza, „A zöld rendszámos kukásautók nem ébresztenek fel” című cikkével, 2024-ben pedig Zákányi Virág került shortlistre a GyártásTrend honlapján publikált, „Terápia VR-szemüvegben” című cikkével.
Rádi Balázs újságíró, szakterületét a technológiai, gazdasági és egészségügyi témák jelentik. A kecskeméti Neumann János Egyetemen szerzett diplomát, 2019-ben elnyerte a Magyar Nemzeti Bank Kiválósági Ösztöndíját. 2022 óta az Index.hu főmunkatársa, a Közélet rovat egyik szerzője.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Egyéb kategória
Megerősített kibervédelem a kritikus infrastruktúráknak
Új NIS2-kompatibilis szolgáltatást kínál a Siemens.
Az energiaszolgáltatók, az energiaigényes iparágak üzemeltetői, valamint a kritikus infrastruktúrák – így adatközpontok és repülőterek – kibervédelmi ellenálló képességét kívánja segíteni a Siemens új szolgáltatása.
A megoldás választ ad a vállalati információtechnológia (IT) és az operatív technológia (OT) összeolvadására, a növekvő számú biztonsági riasztások kezelésére akkor, amikor gyakran hiányzik a megfelelő szaktudással rendelkező, éjjel-nappal elérhető személyzet.
A szolgáltatás folyamatos, 0–24 órás monitorozással nyújt védelmet, miközben elemzi az esetleges incidenseket, és konkrét intézkedéseket javasol a kockázatok csökkentésére és a problémák megoldására. Ennek köszönhetően akár 90 százalékkal gyorsabban tudnak a vállalatok reagálni a kibertámadásokkal szemben.
Az IT- és OT-rendszerekből összegyűjtött biztonsági adatokat a központi, Siemens Security Operations Center (SOC) kezeli. Itt zajlik az események elemzése, elkülönítik a téves riasztásokat, kezelik a kritikus incidenseket, miközben az új fenyegetésekre proaktívan reagálva folyamatosan frissítik az észlelési szabályokat.
Ezzel a kiszámítható és skálázható, NIS2-kompatibilis szolgáltatási modellel a kritikus infrastruktúrák üzemeltetői az alaptevékenységükre tudnak koncentrálni. Egy hasonló, saját operatív biztonsági központ kiépítéséhez képest akár 80 százalékkal alacsonyabb beruházási költséggel biztosíthatják védelmüket, melynek üzemeltetési költségei akár a felére is csökkenhetnek.
Az új MDR szolgáltatás első referenciaügyfele a németországi Hertener Stadtwerke közüzemi szolgáltató, mely üzemi rendszereinek védelmére alkalmazza e technológiát.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Folytatódhat a Demján Sándor Tőkeprogram

Dinamikus játékélményre tervezett, új Odyssey monitorokat mutatott be a Samsung a 2026-os Gamescomon

Praktikus tanácsok autósoknak, szülőknek és tömegközlekedéssel utazóknak

Iskolakezdés, új rutinok, új célok – de megfigyeled valójában, mit üzen a tested?

Az iskolakezdéssel az otthoni digitális élet is felpörög


A Széchenyi István Egyetem vezetésével indult kutatás az autópályák és közlekedési infrastruktúrák biztonságának növeléséért

A Huawei bemutatta európai egészségügyi kutatási platformját és a HUAWEI WATCH D3-at Münchenben

Első telefon, első előfizetés: hogyan segíthetjük a gyerek biztonságos belépését a mobilvilágba?

Úttörő elemzést készített a Schneider Electric a 800 VDC-s adatközponti architektúráról

Így lehet még biztonságosabb és hatékonyabb az adatközpontok működése



Technokrata.hu
Lehet izgalmas egy gyereknek a mesterséges intelligencia vagy egy gyártósor?
Nagyformátumú 3D nyomtatás közvetlenül a gyártásban
Egy évtizedes stratégia újabb sikere: rekord eredményt hozott az OMSZA “adó 1%” kampánya
A GVH nem görget tovább: fókuszban az influenszerek
A mesterséges intelligencia egyszerre kihívás és megoldás az energiarendszer számára
Orvostechnikai IVD analizátorok automatizálása
Miért marad versenyelőny a nyelvtudás a digitális korban?
Otthoni vészhelyzetek: tízből hat magyar járt már pórul kontár munkát végző szakember miatt
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
Újrahasznosítható az AI-forradalom brutális e-hulladék tömege
Műszaki-Magazin.hu
Szintet léphet a zöldre mosás elleni fellépés
A BME Suborbitals évente új rakétát fejleszt
Megkezdte működését Magyarország legnagyobb hibrid erőműve
Négy év elektromos flottatapasztalat: akár 10 százalékos költségmegtakarítás érhető el megfelelő infrastruktúrával
Együttműködés az energiahálózatokért
Lehet izgalmas egy gyereknek a mesterséges intelligencia vagy egy gyártósor?
Nagyformátumú 3D nyomtatás közvetlenül a gyártásban
Új kedvező zónaidős áramtarifa vállalkozásoknak
Intelligens energetikai hálózat
Fenntartható energetikai áttörés
-

 Zöld2 hét ago
Négyszer több áram megy hűtésre, ötször több fűtésre
-
Okoseszközök2 hét ago
Gőzölés, robotkarok és fényterápia: átfogó innovációs dömpinggel zárta az IFA-t a Dreame
-
Mozgásban2 hét ago
Szenvedély a mobiltárcában: McLaren F1 Team Mastercard kártya az OTP Bank kibocsátásában
-
Okoseszközök2 hét ago
A Rakuten Viber már a nap elején segít képbe kerülni
-
Gazdaság2 hét ago
Közel kétmillió új lakossági számlát hozott Magyarországra a Revolut-ügyfelek áthelyezése
-
Mozgásban2 hét ago
A Hankook bemutatja sorozatgyártás előtti első haszongépjármű gumiabroncsát az új magyarországi gyártósorról
-
Szórakozás2 hét ago
Schweigert Fusion az Akvárium Klubban
-
Gazdaság2 hét ago
Új kutatás: a befektetés Magyarországon már nem csak a vagyonosok műfaja


