

Gazdaság
7 mód, ahogyan a kártevők bejuthatnak az eszközeinkbe
A legelterjedtebb fenyegetésnek számító kártékony szoftverek napi szinten nehezítik meg a netet használók életét.
A legtöbben hallottak már a különféle kártevőkről és veszélyeikről, de vajon az is köztudott, hogy ezek hogyan, milyen módon férkőznek be az eszközökbe? Az ESET szakértői bemutatják a legnépszerűbb módszereket.
Az első lépés a saját magunk és eszközünk védelme felé a fenyegetések különböző típusainak ismerete, ám a második lépés talán még ennél is fontosabb: tisztában kell lennünk azzal, hogyan jutnak be ezek a fenyegetések a számítógépeinkbe, okostelefonjainkba és tableteinkbe. Annak érdekében, hogy segítsék a fenyegetések elleni küzdelmet, az ESET kiberbiztonsági szakértői bemutatnak néhányat a leggyakoribb módszerekből és taktikákból, amelyekkel ráveszik a mit sem sejtő netezőket az adataik biztonságát veszélyeztető kártevők letöltésére.
Adathalászat és rosszindulatú spam e-mailek
Az adathalász e-mailek célja általában a bizalmas információk megszerzése, például a különféle pénzügyi szolgáltatásokhoz való belépési adatok, a bankkártya ellenőrző kódja (a három számjegy a bankkártya hátoldalán), a PIN-kód vagy más, személyazonosításra alkalmas információk megszerzése egy megbízható intézmény nevével visszaélve. Ezek az e-mailek olyan mellékleteket vagy linkeket is tartalmaznak, melyekre kattintva az eszközt megfertőzik a kártevő programok.
Tipp: ha tudjuk, hogy miről ismerhetjük fel az adathalász üzeneteket, akkor a legtöbbször már első ránézésre kiderülhet, hogy valamilyen átveréssel van dolgunk. Árulkodó jelek lehetnek például a helyesírási hibák, a cselekvésre sürgető üzenet, részletes személyes információk indokolatlan bekérése vagy éppen a gyanús, az eredetivel nem egyező hivatkozott domain név.
Hamis weboldalak
A kiberbűnözők előszeretettel álcázzák magukat híres márkáknak vagy szervezeteknek, hogy minél több gyanútlan áldozatot tudjanak rávenni a rosszindulatú alkalmazásaik letöltésére. A csalók hivatalosnak tűnő hamis weboldalakat hoznak létre, az eredetire a lehető legjobban hasonlító domain nevet használva: az apró eltérés lehet csupán egyetlen betű, vagy karakter is. A rosszindulatú programokat használó weboldalak megpróbálják rávenni a látogatókat, hogy a kártevőket tartalmazó linkekre rákattintsanak, és töltsék le azokat az eszközeikre.
Tipp: a hamis weboldalak kártevőinek elkerülése céljából előzetesen mindig keressünk rá a hivatalos domainre egy keresőmotor segítségével. Nem lehet elégszer kihangsúlyozni, hogy a gépünkön futó naprakész biztonsági megoldás hatékonyan megvédheti eszközeinket a legtöbb ilyen fenyegetéstől, és blokkolja, hogy kártevővel fertőzött weboldalakra látogassunk.
USB meghajtók
A külső meghajtók népszerű eszközei a fájlok tárolásának és az adatok egyszerű hordozásának, azonban ez számos további kockázatot is jelenthet. A kiberbűnözők gyakran használják a „direkt elvesztett” USB trükköt, amivel ráveszik a jószándékú embereket arra, hogy egy ismeretlen talált meghajtót kíváncsiságból csatlakoztassanak a számítógépükre. Egy rosszindulatú USB meghajtó megnyitása után az eszközünk azonban könnyen megfertőződhet kémprogrammal vagy zsarolóvírussal.
Tipp: ha nem ügyelünk a meghajtónk megfelelő használatára, számítógépünk hamar megfertőződhet. Ezt leginkább valamilyen elismert és naprakész végpontvédelmi megoldás használatával lehet hatékonyan megelőzni, amely még megnyitás előtt átvizsgálja az eszközünkhöz csatlakoztatott külső adathordozót, és azonnal figyelmeztetést küld, ha azon bármi gyanúsat észlel.
P2P fájlmegosztás és torrentek
Bár az évek során a „peer-to-peer” fájlmegosztás és a torrentek az illegális letöltések melegágyává váltak – legyen szó akár szoftverekről, játékokról vagy filmekről – ám eredetileg a fejlesztők ezeket a módszereket legális nyílt forráskódú szoftvereik egyszerű terjesztésére, a zenészek pedig a dalaik ingyenes népszerűsítésére használták fel. Sajnos a kiberbűnözők is előszeretettel élnek ezekkel a lehetőségekkel, és gyakran rosszindulatú kódokat csempésznek a megosztott fájlokba. Az ESET kutatói a közelmúltban bukkantak rá egy olyan kiberbűnözőkből álló csoportra, akik a BitTorrent protokollt és a Tor hálózatot használják a KryptoCibule, a rejtőzködő kriptovaluta tolvaj kártevő terjesztésére.
Tipp: a fertőződés kockázatának minimalizálása érdekében érdemes valamilyen ismert virtuális magánhálózatot (VPN) használni, amely titkosítja az adatforgalmunkat és egyúttal védelmet nyújt a kíváncsi tekintetek ellen.
Megfertőződött szoftver
Bár nem gyakori, előfordul, hogy egy fenyegetés közvetlenül támadja a szoftvert. A windowsos CCleaner 2017-es esete vagy a Macintosh platform alatt futó fertőzött Transmission torrentkliens incidens híres példa valamilyen ismert alkalmazás biztonságának kompromittálhatóságára. Az ilyen jellegű támadások során a bűnözők közvetlenül az alkalmazásba juttatják el a kártevőket, amelyek letöltés után azonnal megkezdik a kártékony ténykedésüket.
Tipp: mivel a CCleanert vagy a Transmissiont eleve megbízható alkalmazásként tartották számon, a felhasználóknak eszükbe sem jutott ezeket alaposabban megvizsgálni letöltés előtt – érdemes lehet tehát óvatosnak lennünk a szoftverek letöltése esetén, még az olyanoknál is, melyeket előzőleg megbízhatónak gondoltunk. Az ESET szakértői szerint ugyanakkor a naprakész vírusvédelem használata mellett sem szabad elfelejteni az alkalmazások frissítéseinek és javítócsomagjainak rendszeres letöltését, ugyanis általában a biztonsági javítócsomagok feladata az érintett alkalmazások sebezhetőségeinek befoltozása.
Kéretlen reklám
Számos weboldalt elborítanak azok a reklámok, amelyek már a nyitóoldal meglátogatáskor megjelennek, vagy akkor ugranak fel, amikor rákattintunk a honlap valamelyik elemére. Bár ezen kéretlen reklámok alapvető célja a bevételgenerálás lenne a weboldal üzemeltetője számára, de bizonyos esetekben emellett még kártevőkkel is tele vannak, amiket aztán gyanútlanul rátölthetünk az eszközünkre pusztán azzal, hogy előzőleg rájuk kattintottunk. Bizonyos reklámok félelemkeltő taktikákat is alkalmazva azt hazudják a felhasználónak, hogy az eszköze állítólag megfertőződött és erre hivatkozva pénzt próbálnak meg kicsalni tőle „helyreállítás” címén.
Tipp: a kéretlen reklámok jelentős részét el lehet kerülni egy megbízható reklámblokkoló bővítmény használatával a böngészőnkben – ahogy a neve is utal rá, ez megakadályozza a reklámok megjelenítését a meglátogatott weboldalakon. Szintén jó megoldás lehet eleve elkerülni a túl sok ilyen típusú reklámot tartalmazó gyanús weboldalakat.
Hamis alkalmazások
Az ESET szakértői a hamis mobilalkalmazásokkal kapcsolatban is óvatosságra intenek. Ezek az alkalmazások igyekeznek hitelesnek tűnni, és megpróbálják rávenni a felhasználókat arra, hogy töltsék le a saját eszközeikre, így fertőzve meg azokat. A hamis programok bármilyen álcát ölthetnek: fitnesz-teljesítménymérő, kriptovaluta-számláló vagy akár koronavírus-figyelő alkalmazások képében is feltűnhetnek. Azonban letöltés után a hirdetett szolgáltatások helyett kártevőket, például zsarolóvírusokat vagy kémprogramokat kapunk.
Tipp: a rosszindulatú appok letöltésének elkerülése érdekében érdemes megbízható fejlesztők által kínált alkalmazásokat választani, ellenőrizhető teszteredményekkel és felhasználói véleményekkel, értékelésekkel. Jó stratégia még az is, ha közvetlenül a fejlesztők weboldaláról, vagy hivatalos ellenőrzött alkalmazás piactérről töltünk le programokat. Továbbá az eszközeink naprakészen tartása számtalan olyan fenyegetéstől is megóvhat bennünket, amelyek az alkalmazások és az operációs rendszerek régebbi verzióiban előforduló sérülékenységeket próbálják kihasználni.
Bár a kiberbűnözők gyanútlan felhasználókat célzó stratégiáinak listája hosszú és minden bizonnyal még tovább bővül majd a jövőben, az ESET kiberbiztonsággal foglalkozó szakértői szerint nem kell pánikba esni, hiszen van mód az adataink és eszközeink biztonságának megőrzésére. A fenyegetésekkel szemben a fent említett kiberbiztonsági ajánlások betartásával sikeresen fel lehet venni a harcot, amibe persze beletartozik egy elismert biztonsági megoldás használata, valamint a rendszereink frissen, naprakészen tartása is.


Gazdaság
Már szupermarketben is vásárolhatunk itthon személyzet nélkül
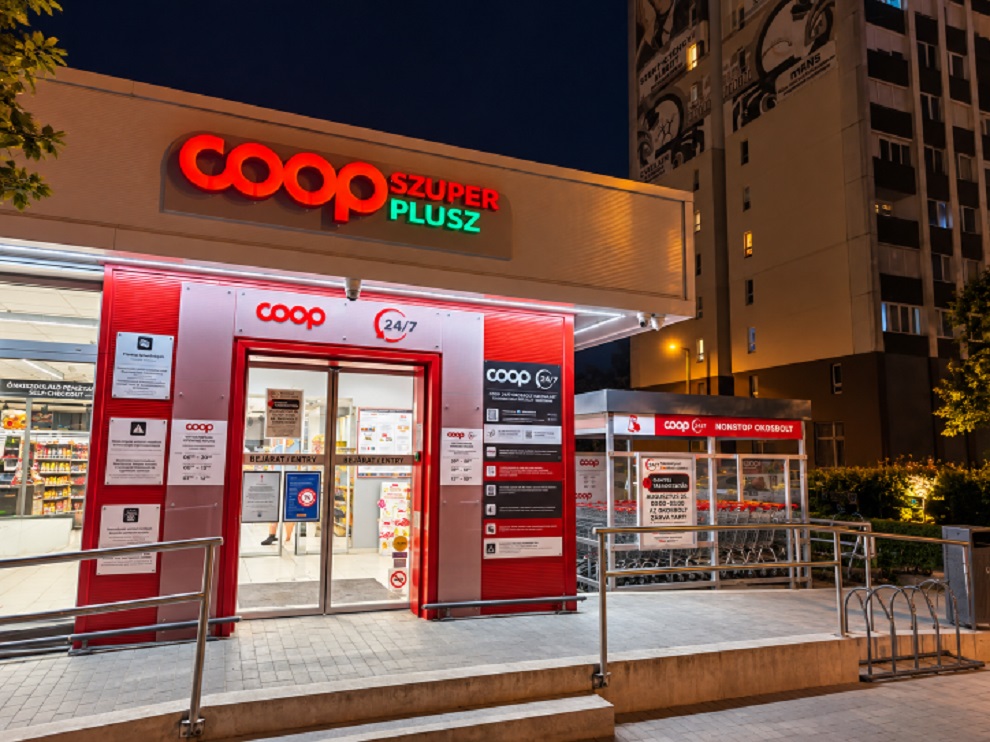
A jubileumi XX. Coop Rally egyik állomásaként mutatkozott be Szeged második hibrid okosboltja: a Temesvári COOP Szuper Plusz Áruház az ország második olyan üzlete, amelynek teljes – 6000 termékes – árukészlete elérhető marad a normál nyitvatartási időn túl, személyzet nélkül. Az új egységben is a Laurel Kft. magyar fejlesztésű 247 Shop rendszere működik, melyet ezúttal már szupermarket-méretű környezetben kellett kialakítani.
A bevezetést valós, hazai működési tapasztalatok előzték meg. Magyarország első hibrid okosboltja 2025 májusában nyílt meg Szegeden, a júniusban nyilvánosságra hozott adatok szerint pedig a 150 négyzetméteres üzletben egy év alatt több mint 27 ezer vásárlás történt a személyzet nélküli időszakokban. Ezekben az órákban az átlagos kosárérték mintegy 22%-kal haladta meg a hagyományos nyitvatartás alatt mért értéket, a 0–24 órás működés pedig 23,61%-os többletbevételt hozott. Az AI-alapú gesztusfelismerő rendszer közben több lopási kísérletet is észlelt és riasztást küldött a távfelügyeletnek.
„Az első üzlet eredményei megmutatták, hogy a technológia révén 0-24-es kiterjesztett nyitvatartásra Magyarországon is van valós vásárlói igény, a modell pedig üzletileg is életképes. A mostani fejlemény szakmai szempontból azért fontos számunkra, mert a technológiát már egy jóval nagyobb üzletkategóriában alkalmaztuk. Egy ilyen környezetben nagyobb eladóteret, összetettebb vásárlói útvonalakat és több be- és kilépési helyzetet kell kezelni, miközben a komplex rendszernek könnyen kezelhetőnek, hatékonynak és biztonságosnak kell maradnia” – mondta Bessenyei Attila, a Laurel Kft. ügyvezetője.
A 247 Shop a hagyományos és az automata bolti működést kapcsolja össze. A személyzettel működő nyitvatartás után a regisztrált vásárlók a mobilalkalmazásban elérhető QR-kóddal léphetnek be, majd önkiszolgáló kasszánál fizethetnek. A rendszerhez kamerás felügyelet és távoli diszpécserszolgálat is kapcsolódik. A konstrukció így a meglévő infrastruktúrára építve teszi lehetővé a nyitvatartás meghosszabbítását anélkül, hogy az üzlet teljes működését át kellene alakítani kizárólag személyzet nélküli üzemre.
Bessenyei Attila hozzátette, a mostani projekt azt is mutatja, hogy a hibrid technológia nem kötődik egyetlen bolttípushoz: a rendszer kialakítása a kis alapterületű üzletektől a nagyáruházi környezetig az adott helyszín méretéhez, elrendezéséhez és működéséhez igazítható. A Laurel ügyvezetője elárulta, a megoldás iránt már a Coop-hálózaton kívülről is érdeklődnek, több kereskedelmi partnerükkel folyik előkészítés. Ez azt jelzi, hogy nem egyedi kísérletről, hanem egy most formálódó üzemeltetési modellről van szó.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Megnyílt a MediaMarkt 41. áruháza az Allee-ban
Műszaki innováció és élményalapú vásárlás Buda szívében
Személyes élményzónákkal, digitális integrációval és exkluzív nyitási programokkal erősíti budai jelenlétét a műszaki áruházlánc
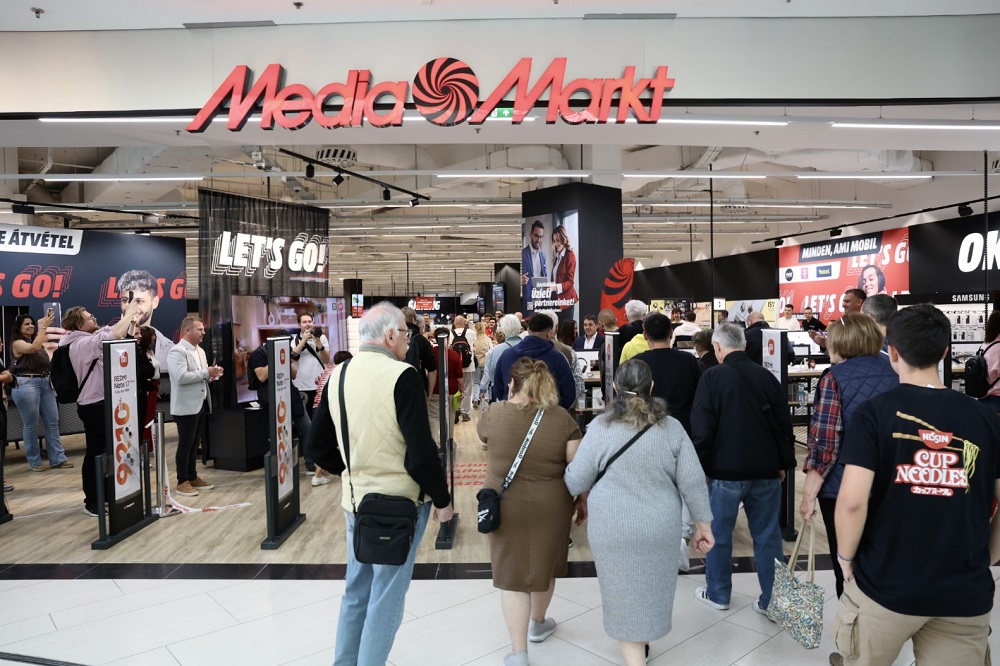
A nyári bejelentést követően ma hivatalosan is megnyitotta kapuit a MediaMarkt legújabb, szám szerint 41. hazai áruháza az Allee bevásárlóközpont második emeletén. A műszaki áruházlánc az újbudai egységgel nem csupán a budai hálózatát bővíti, hanem omnichannel és élményalapú stratégiájára építve kifejezetten a személyes tapasztalásra és a komplex szolgáltatási élményre helyezi a hangsúlyt.
Az Allee kiválasztásában kulcsszerepet játszott a bevásárlóközpont forgalmas budai elhelyezkedése, magas látogatottsága és kiváló megközelíthetősége. A MediaMarkt ezzel egy olyan forgalmas kereskedelmi és közösségi helyszínen jelenik meg, amely a környéken élők mellett a város más részeiből érkezők számára is könnyen elérhető, így széles vásárlói réteget szolgál ki.
Az új áruházban a széles termékkínálat mellett hangsúlyos szerepet kap a személyes terméktapasztalat. A vásárlók nemcsak megnézhetik, hanem működés közben össze is hasonlíthatják, illetve ki is próbálhatják a készülékeket az interaktív tesztállomások egyikén vagy a TV experience zónában. Az új bolt emellett a teljes szolgáltatási paletta bázisaként szolgál: a kiterjesztett garanciától és biztosításoktól kezdve az azonnali eszközbeüzemelésig és az online rendelések átvételéig minden elérhető egy helyen.
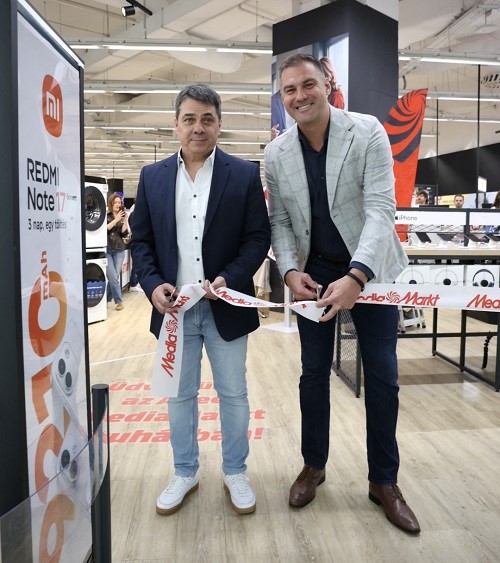
Szilágyi Gábor, a MediaMarkt Magyarország ügyvezető igazgatója és Mihók György áruházigazgató Allee
A bővítés szervesen illeszkedik a MediaMarkt omnichannel stratégiájába. A vásárlási folyamat ma már sok esetben online kezdődik: a vásárlók előzetesen tájékozódnak, összehasonlítják a termékeket és az árakat, majd eldöntik, hogyan szeretnék folytatni a vásárlást. A MediaMarkt célja, hogy ebben ne kelljen választani a digitális és a személyes csatornák között: az online vásárlás kényelmét az áruházakban elérhető terméktapasztalat, szakértői segítség és szolgáltatások egészítik ki.
„A műszaki kereskedelemben a bizalom továbbra is meghatározó tényező. Minél összetettebb vagy nagyobb értékű egy vásárlás, annál fontosabb, hogy a vásárló ne csak információt kapjon, hanem személyesen is meggyőződhessen arról, hogy jó döntést hoz. Ebben a fizikai üzleteknek ma is nehezen helyettesíthető szerepük van: lehetőséget adnak a termékek kipróbálására, az összehasonlításra és arra, hogy a vásárló szakértőtől kérjen segítséget. Mi azt látjuk, hogy a technológia fejlődésével ez a személyes bizalom nem veszít az értékéből, sőt bizonyos termékkategóriákban még fontosabbá válik. Az Allee megnyitása számunkra ezért nem egyszerűen hálózatbővítés, hanem befektetés egy olyan vásárlási élménybe, ahol a választék, a szakértelem és a személyes kapcsolat együtt teremt értéket” – mondta Szilágyi Gábor, a MediaMarkt Magyarország ügyvezető igazgatója.
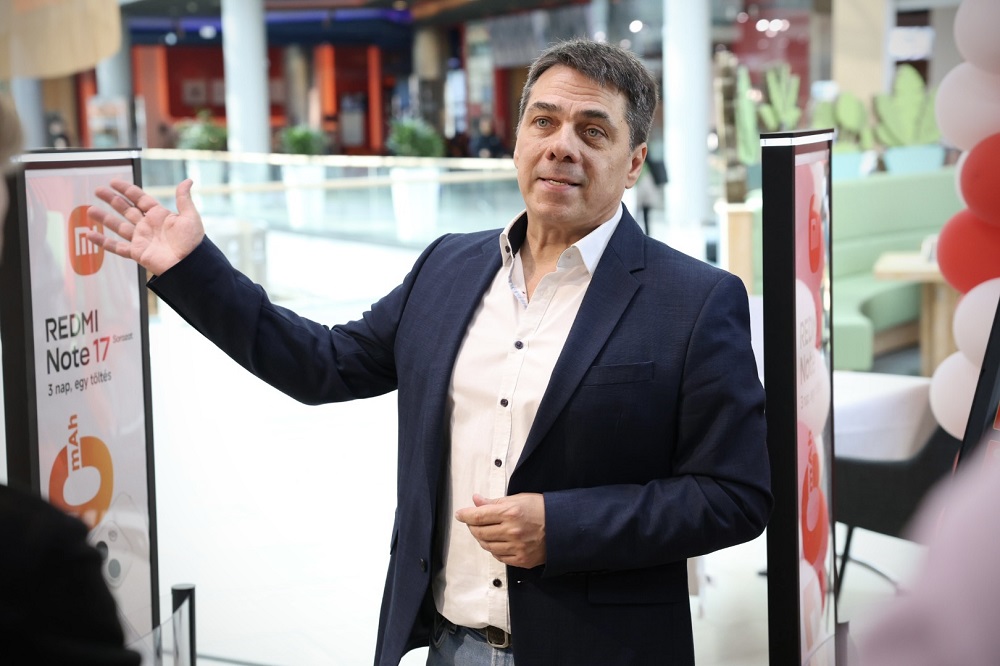
MediaMarkt Mihók György áruházigazgató Allee
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Gyakorlatorientált képzések: együttműködik a Széchenyi István Egyetem és a Magyarországi Logisztikai Szolgáltató Központok Szövetsége
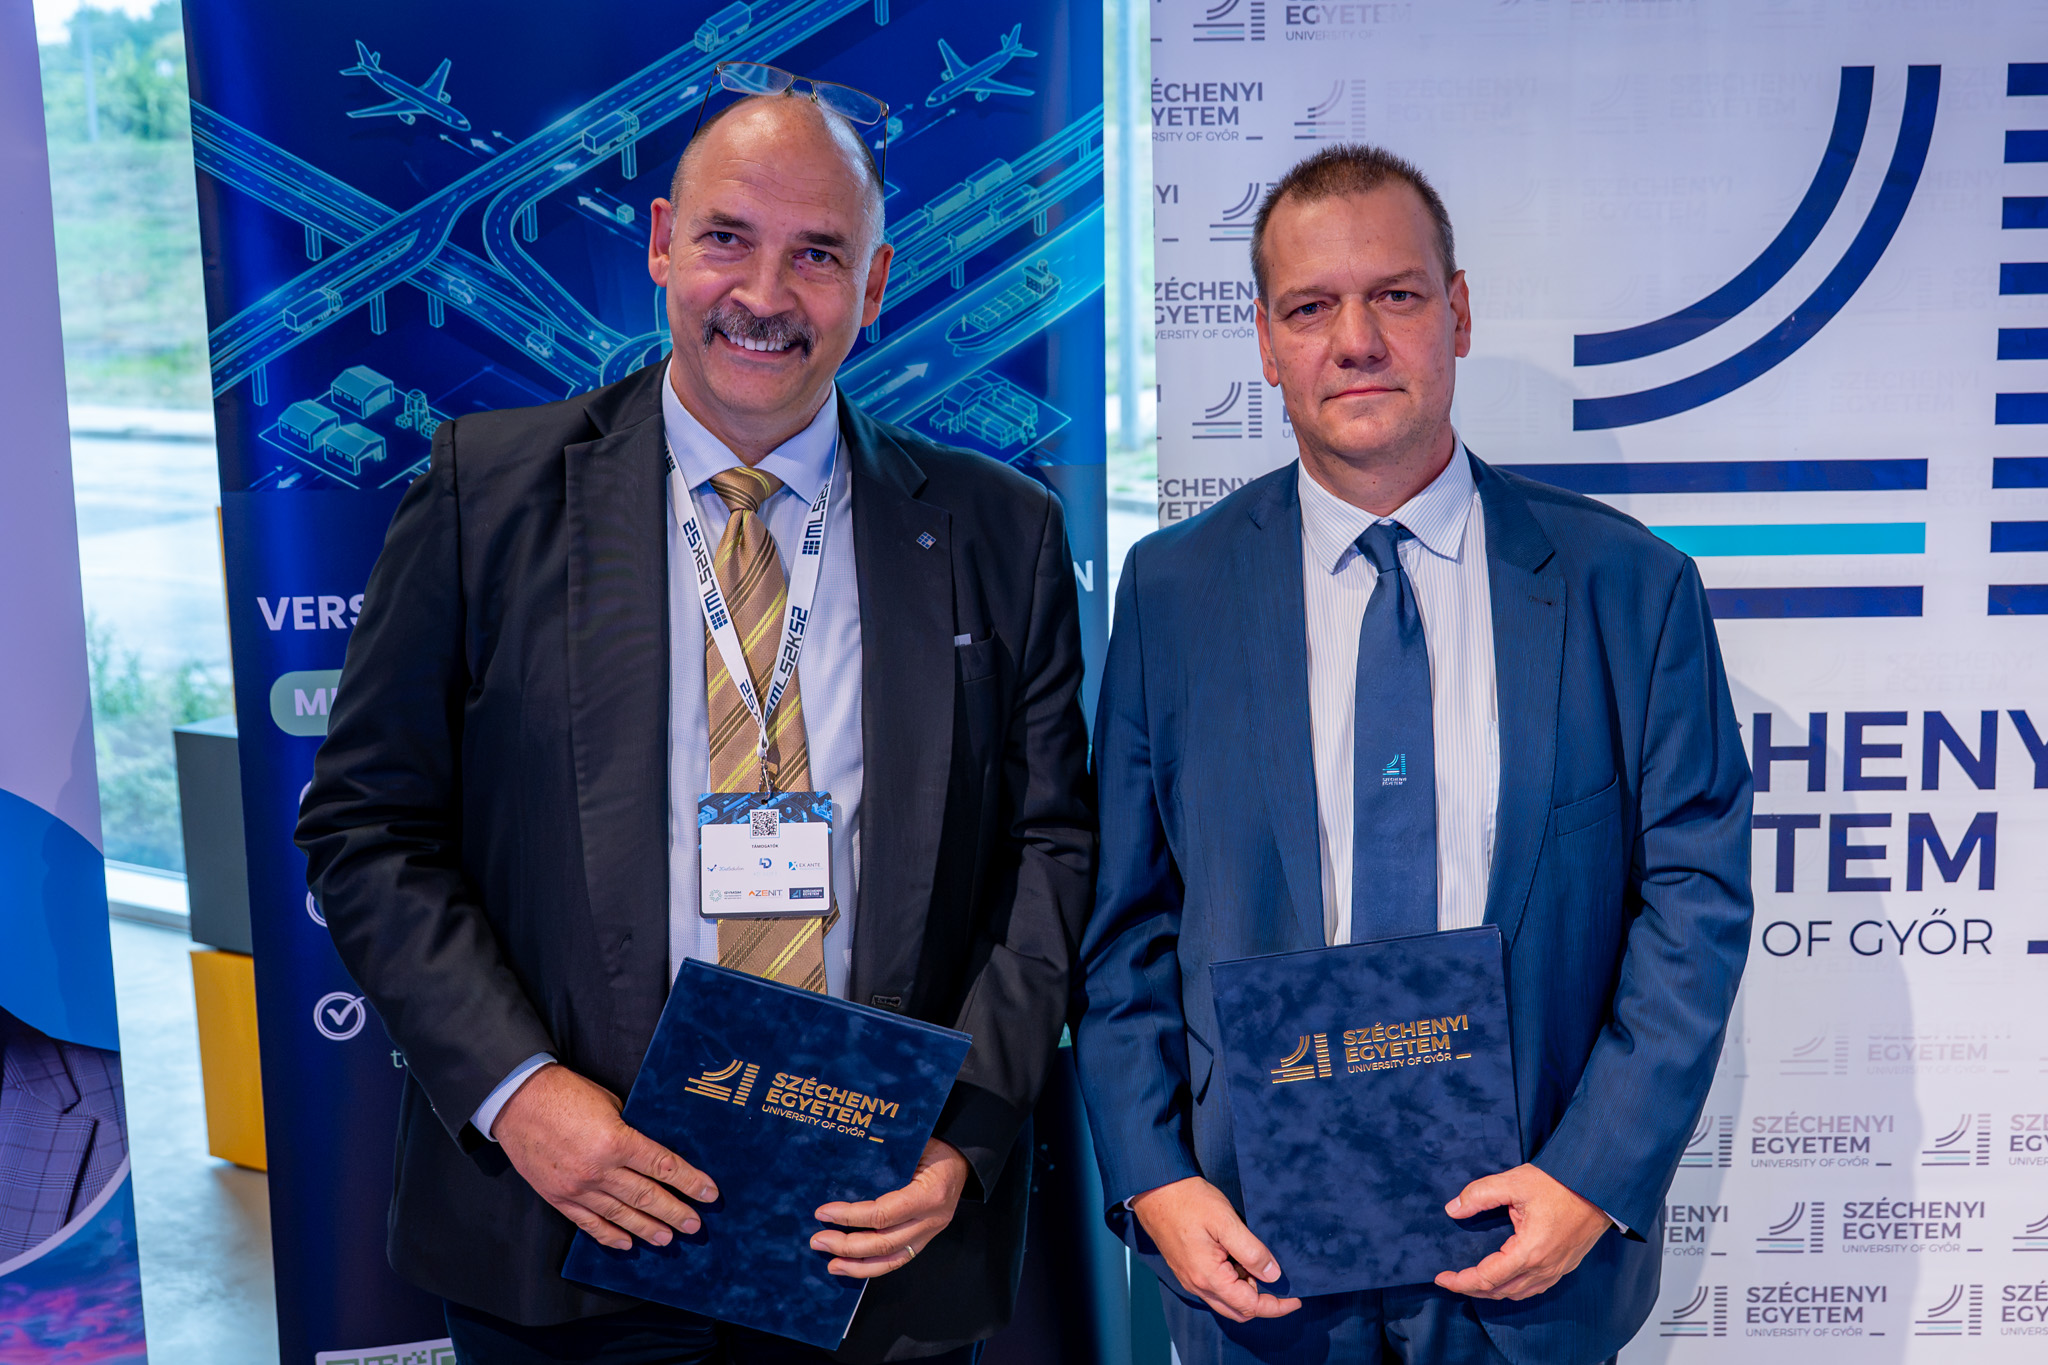
Együttműködési megállapodást írt alá a győri Széchenyi István Egyetem és a Magyarországi Logisztikai Szolgáltató Központok Szövetsége a napokban.
A partnerség célja, hogy tovább erősítse a logisztikai képzések gyakorlatorientáltságát és még szorosabb kapcsolatot teremtsen az egyetemi oktatás, valamint a szakterület piaci szereplői között.
„Hatékony logisztika – versenyképesség a gyakorlatban” címmel rendezett szakmai konferenciát és üzleti találkozót a Magyarországi Logisztikai Szolgáltató Központok Szövetsége a Széchenyi István Egyetem Győri Innovációs Parkjában. Az eseményen Bíró Koppány Ajtony, a szövetség főtitkára elmondta: céljuk, hogy az ágazatot érintő legfrissebb információk első kézből jussanak el a terület szakembereihez.
„Gyakorlati megoldásokat adunk ahhoz, hogy miként növelhetik versenyképességüket a kis-, közepes és nagyvállalatok, többek közt hatékonyabb logisztikával, zöld és fenntartható megoldásokkal, digitalizációval és adatvezérelt döntésekkel, valamint az elérhető támogatások és pályázatok bevonásával”
– sorolta. Hozzátette, a konferencia keretei közt a Széchenyi István Egyetemmel aláírt megállapodás ahhoz járul hozzá, hogy a naprakész ismeretek a hallgatók számára is elérhetővé váljanak.
Dr. Szép János, az egyetem Építész-, Építő- és Közlekedésmérnöki Karának dékánja kifejtette, a logisztika gyakorlatilag minden területen megjelenik. Nem véletlen, hogy ma már a műszaki menedzser szak keretében építőipari logisztika specializáción is képeznek szakembereket.
„Az együttműködés révén még gyorsabban tudjuk becsatornázni képzésünkbe azokat az információkat, amelyek az ipari szereplőktől jönnek. Hallgatóink így értékes és keresett tudással léphetnek ki a munkaerőpiacra”
– húzta alá.
Az eseményen dr. Földesi Péter professzor, a Logisztikai és Szállítmányozási Tanszék vezetője üdvözölte a szövetséggel kialakított szoros kapcsolatot. Kiemelte, a logisztika ma már sokkal több mint rakodás-szállítás-tárolás, ezért nélkülözhetetlen, hogy a dinamikusan fejlődő tudományterületen folyamatosan a tananyag részévé váljanak a legújabb trendek és eredmények.
Az együttműködés értelmében a Magyarországi Logisztikai Szolgáltató Központok Szövetsége összegyűjti és az egyetem rendelkezésére bocsátja az aktuális piaci és szakmai elvárásokat, valamint tapasztalataival segíti a képzést. A szövetség folyamatos tájékoztatást ad a logisztikai ágazat legfrissebb trendjeiről, és lehetőséget biztosít az egyetem oktatóinak, valamint hallgatóinak arra is, hogy díjmentesen vegyenek részt saját szervezésű szakmai konferenciáin.
A Széchenyi István Egyetem a megfogalmazott szakmai és gyakorlati igényeket beépíti képzési programjaiba, emellett megosztja partnerével az oktatás területén megjelenő aktuális szakmai és módszertani irányokat. A partnerség közös szakmai rendezvények szervezésére is lehetőséget teremt.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Nőtt az árengedmény a használt ingatlanok piacán

Olvadni kezdtek a betéti kamatok, de még így is verik az inflációt, érdemes sietni a lekötéssel

Szilárdtest-transzformátor jöhet az AI-adatközpontok energiaéhségének csillapítására

Már reklámokkal is válaszolhat a ChatGPT a magyarok kérdéseire

Az LG kibővített AI-otthon ökoszisztémával érkezett az IFA 2026-ra


Hisense IFA 2026: intelligensebb otthon, új szintű képélmény és magával ragadó szórakoztatás

A Xiaomi Auto 2027-től Európában is kapható lesz

Sztrádára fel: a biztonságos autópályás közlekedés írott és íratlan szabályai

A következő válságot még nem látjuk, de az AI már keresheti a nyomait

Ingyenes mérnöki mentorprogram indul a középiskolásoknak



Technokrata.hu
A Continental bővíti nagyméretű és prémium teljesítményű gumiabroncsainak kínálatát
Szegeden megnyílik a szuperszámítógépes infrastruktúra a vállalati fejlesztések előtt
Robot Pick AI rendszer segíti az összeválogatást
Áramszünet egy okosotthonban: hogyan marad működőképes a rendszer?
Megnyílt a MediaMarkt 41. áruháza az Allee-ban
Új működési modellt építenek a CFO-k
Az LG Electronics 2,6 MW-os hűtőfolyadék-elosztó egysége megszerezte az NVIDIA DSX Ready CDU minősítését
Budapest adott otthont a Schneider Electric Europe Supplier Day 2026 nemzetközi stratégiai beszállítói eseményének
Plexi és a moduláris üzletberendezés: miért nem érdemes mindent véglegesre tervezni?
Okos döntés pár kattintással? Ezt érdemes ellenőrizni előtte
Műszaki-Magazin.hu
Az energia, mint az új építőanyag: már a tervezésnél eldől, mennyire lesz hatékony egy épület
Költségnyomás és AI a CFO-k napirendjén
Gyárlátogatás a CATL Debrecen akkumulátorcellagyárban
Szélesedik a munkavédelmi termékek kínálata a Mewánál
Több lehetőség a terepen: új IO-Link Multiplier
Europe Supplier Day 2026 Budapest
Rugalmas, digitalizált hálózattal profitálhatunk igazán a szélenergia-fejlesztésekből
Magyar siker az ipari robotika élvonalában
Produktív palettaautomatizálás
Gimex: Ergonómia és hatékonyság a modern szereléstechnikában
-

 Gazdaság2 hét ago
A szőlő szereti a meleget, de a magyar borvidékeknek már túl sok jut belőle
-
Gazdaság2 hét ago
A szabálykövető vállalkozás ne versenyhátrányból, hanem versenyelőnyből induljon
-
Gazdaság2 hét ago
A Fenntarthatóbb mikrochipek, zöld gyógyszergyártás és személyre szabott rákterápiák
-
Gazdaság2 hét ago
Szintet lép a Waberer’s: Jelentősen bővül a szerbiai logisztikai kapacitás a cég leányvállalatánál
-
Gazdaság2 hét ago
Kijöttek a legfrissebb fizetési adatok: kiderült, mekkora hitelre elég a béred
-
Ipar2 hét ago
Megjelent a Siemens Designcenter
-
Gazdaság2 hét ago
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
-
Mozgásban2 hét ago
Mobilitás mindenkinek: a Hankook a jövő biztonságos és fenntartható közlekedésén dolgozik


