

Gazdaság
Egyre gátlástalanabbak a kiberbűnözők
Az autoriter államok egyre nagyobb kiberfenyegetést jelentenek.
2022 február 23-án a kiberbiztonság világa a hibrid hadviselés korszakába lépett azzal, hogy Oroszország immár nemcsak digitális, hanem fizikai értelemben is agressziót gyakorolt egy szuverén állam, Ukrajna ellen – derül ki a Microsoft legfrissebb Digital Defense Report jelentéséből. E szerint Oroszország mellett Irán, Észak-Korea és Kína is élen jár a kibertámadásokban. Az idei év új fejleménye a befolyásolási műveletek elterjedése: egyes államok kibertámadások technikáit alkalmazva terjesztik propagandájukat azzal a céllal, hogy aláássák a közbizalmat és befolyásolják a közvéleményt mind hazai, mind pedig nemzetközi szinten.
Az elmúlt év során a kritikus infrastruktúrát célzó, államokhoz köthető kibertámadások aránya 20%-ról 40%-ra ugrott. A drasztikus növekedés nagyrészt annak tudható be, hogy Oroszország a kibertérben is az ukrán infrastruktúra elpusztítására törekszik. Emellett az oroszok aktivitása megnövekedett Ukrajna szövetségesei, köztük az Egyesült Államok ellen, de a támadások célkeresztjében vannak a NATO tagállamai, illetve olyan IT-cégek is, amelyek a NATO-tagállamok kormányzati szerveinek partnerei – e támadások célja, hogy így szerezzenek hírszerzési információkat. Az elmúlt évben észlelt orosz támadások 90%-a NATO-tagállamokat, 48%-a pedig NATO-országokban működő IT-cégeket célzott.
- A Digital Defense Report szerint Oroszország mellett Irán, Észak-Korea és Kína is szintet lépett a digitális hadviselésben. Irán részéről a 2021-es tálib hatalomátvételt követően megszaporodtak az Izrael és más regionális célpontok, valamint az Egyesült Államok és az EU elleni zsarolóvírusos támadások, hack-and-leak műveletek. Ezek az incidensek többek között olyan kritikus infrastruktúrák ellen irányultak, mint az Egyesült Államok kikötői hatóságai, de Microsoft legalább egy esetben észlelt olyan ransomware-támadást, amelynek célja kulcsfontosságú izraeli adatok törlése volt. Egy másik iráni akció pedig az izraeli vészhelyzeti rakétaszirénák beindítását célozta.
- Észak-Korea azt követően erősítette digitális offenzíváját, hogy megkezdte eddigi legagresszívebb rakétatesztelési időszakát az idei év első felében. Az észak-koreai támadások jellemzően űripari vállalatok ellen irányultak szerte a világon azzal a céllal, hogy rakéta-technológiai információkhoz férjenek hozzá. Egy másik támadássorozat keresztény szervezetek, valamint olyan globális hírügynökségek ellen irányult, amelyek beszámolnak az észak-koreai helyzetről. De voltak olyan kibertámadások is, amelyek célpontjai kriptovalutával foglalkozó cégek voltak azzal céllal, hogy pénzt lopjanak Észak-Korea gazdaságának támogatására.
- Kína eközben fokozta kémkedési tevékenységét a kibertérben és megpróbált nagyobb regionális befolyást gyakorolni Délkelet-Ázsiában, ellensúlyozva az Egyesült Államok növekvő érdeklődését a térségben. Februárban és márciusban célzott támadás indult egy prominens délkelet-ázsiai kormányközi szervezet ellen, éppen akkor, amikor bejelentették az Egyesült Államok kormánya és a regionális vezetők közötti találkozót. Kína emellett Afrikában is kamatoztatta kiberképességeit, többek között Namíbia, Mauritius, valamint Trinidad és Tobago ellen. A Digital Defense Report szerint a Kínából érkező támadások nagy része a „nulladik napi sebezhetőség” elvére épül, vagyis arra, hogy mindaddig nem ismert biztonsági réseket kihasználva érjenek el célt. A sebezhetőségre épülő stratégiát minden bizonnyal növeli, hogy a kínai szervezeteknek jelentési kötelezettségük van a kormány felé, ha a digitális rendszerekben biztonsági rést találnak.
Bár az utóbbi időszak legérdekesebb kiberfenyegetései egyértelműen az egyes államokhoz köthetők, hiba lenne figyelmen kívül hagyni az egyéb fenyegetéseket, amelyek a digitális ökoszisztémában az egyes felhasználókat érintik. A világ kiberbűnözői szervezetei ugyanis továbbra is kifinomult módszerekkel dolgozó profitorientált vállalkozások mintájára működnek.
A jelentés szerint csak a jelszavas támadások másodpercenkénti becsült száma 74%-kal emelkedett a 2020-2021-es időszakhoz képest, a zsarolóvírusok száma pedig globális szinten úgy duplázódott meg, hogy Észak-Amerikában és Európában csökkent, ugyanakkor a Latin-Amerikában bejelentett esetek száma nőtt.
Érdekesség, hogy míg a Covid-járvány alatt a jelenleginél kevésbé volt elterjedt az adathalász e-mailekkel való próbálkozás. Ugyanakkor döbbenetes mértékben emelkedett azon e-mailes akciók száma is, amelyek magukat legitim, Ukrajnát támogató szervezeteknek kiadva próbálnak kriptovalutát kicsalni magánszemélyektől.
A Microsoft felmérése szerint a befolyásolási műveletek jelentik az idei év legfontosabb változását a kiberfenyegetésekben: egyes külföldi szereplők rendkívül hatékony – gyakran kibertámadásokat idéző – technikákat alkalmaznak propaganda-célokra azért, hogy aláássák a közbizalmat és befolyásolják egy adott terület, régió vagy ország közvéleményét. A kutatók megfigyelték, hogy Oroszország keményen dolgozott azon, hogy meggyőzze a lakosságot és sok más ország polgárait, hogy indokolt volt Ukrajna inváziója. De a koronavírus elleni oltásokat hiteltelenítő propagandát is útjára indított a nyugati országokban. Azt is megfigyelték, hogy e műveletek és a kibertámadások között egyre nagyobb az átfedés.
Az idei Digital Defense Report több ajánlást tartalmaz arra vonatkozóan, hogyan védekezhetnek az emberek és a szervezetek e sokrétű támadások ellen. A legfontosabb eszköz az alapszintű védelem: a többtényezős hitelesítés engedélyezésére, a biztonsági javítások alkalmazására, a tudatosság, az eszközökhöz való hozzáférési jogosultságok tisztázása, valamint a szolgáltatótól származó modern biztonsági megoldások bevezetésére.
A Microsoft adatai szerint egy átlagos vállalatnak 3500 internetre csatlakoztatott eszköze van, amelyek általában nem rendelkeznek alapvető végpontvédelemmel, ezt pedig kihasználják a támadók. Sok esetben a kibertámadás kimenetelét jóval az akció megkezdése előtt már meghatározzák: a támadók sérülékeny környezeteket használnak a kezdeti hozzáférés megszerzésére, megfigyelésre, valamint pusztításra. A felmérés megállapítja azt is, hogy hiány van biztonsági szakemberekből – ezzel a problémával a magánszektornak és a kormányoknak egyaránt foglalkoznia kell –, és a szervezeteknek a biztonságot kultúrájuk részévé kell tenniük.
A Digital Defense Report megállapításairól bővebben ITT és ITT olvashat.


Gazdaság
A Kia bekerült a Fortune 2026-os „Európa 100 Legjobb Munkahelye” közé
A Kia Europe a Great Place To Work® minősítést követően bekerült a Fortune „100 Best of Companies to Work For™ Europe 2026” listájára, ahol a 88. helyen végzett.
Ez az elismerés a Kia folyamatos elkötelezettségét tükrözi amellett, hogy Európa-szerte vonzó, befogadó és innovatív munkáltatóként erősítse pozícióját. Az eredmény a Great Place To Work® saját fejlesztésű Trust Index™ felmérésén alapul, amely a részt vevő vállalatok HR-adatai mellett a munkavállalók bizalmas visszajelzéseit is értékeli. Az eredmények rámutatnak az európai Kia erős emberközpontú vállalati kultúrájára: az új munkatársak 91%-a szerint szívesen fogadták őket, a munkavállalók 80%-a úgy véli, hogy az emberek törődnek egymással, míg 78%-uk úgy érzi, hogy munkájával valódi hatást gyakorol.
A Fortune „Európa 100 Legjobb Munkahelye” listája azokat a szervezeteket ismeri el, amelyek kiemelkedő elkötelezettséget tanúsítanak a munkavállalói élmény és a munkahelyi kultúra iránt. A rangsor több mint egymillió munkavállaló megkérdezésén alapul. A listán szereplő vállalatokat az különbözteti meg, hogy munkatársaik következetesen pozitív visszajelzéseket adnak, függetlenül a betöltött pozíciótól, szervezeti egységtől vagy munkavállalói csoporttól. A listára azok a szervezetek kerülhetnek fel, amelyek legalább 500 munkavállalót foglalkoztatnak, és 2025 során vagy 2026 elején szerepeltek a Great Place To Work® által közzétett egy vagy több nemzeti Best Workplaces™ rangsorban.
„Munkatársaink jelentik legnagyobb erősségünket, és ez az elismerés azt a vállalati kultúrát tükrözi, amelyet a Kia európai munkavállalói közösen építettek fel”
– mondta Francesco Mereu, a Kia Europe vállalati funkciókért felelős alelnöke.
„Az, hogy Európa legjobb munkahelyei között ismertek el bennünket, jól mutatja folyamatos elkötelezettségünket egy olyan munkáltatói környezet kialakítása iránt, amely a bizalomra, a befogadásra, az együttműködésre és a folyamatos fejlődésre épül. Hálásak vagyunk munkavállalóinknak, akik elkötelezettségükkel és szenvedélyükkel nagyszerű munkahellyé teszik a Kiát Európában.”
A Kia továbbra is erős vállalati kultúrát épít európai szervezetén belül. A Great Place To Work® felmérés eredményei szerint a munkavállalók különösen nagyra értékelik az erős vezetést, az emberekről való gondoskodást és a bizalomra épülő vállalati kultúrát. Számos munkatárs számolt be arról, hogy szívesen fogadják, támogatják, valamint hogy önmagát adhatja a munkahelyén. A csapatmunkával, az összetartozás érzésével, a méltányossággal és a tisztelettel kapcsolatos pozitív visszajelzések tovább erősítik a Kia elkötelezettségét a befogadó és támogató munkavállalói élmény biztosítása iránt az egész régióban.
A Kia ezeket a tapasztalatokat felhasználva folyamatosan erősíti szervezeti kultúráját, és a munkavállalói visszajelzéseket gyakorlati fejlesztésekké alakítja. Ezt a szemléletet a vállalat alapértékei vezérlik: törődünk az emberekkel (Care for People), együtt messzebbre jutunk (Move Further Together), cselekvésre hatalmazzuk fel az embereket (Empower People to Act), bátran feszegetjük a határokat (Dare to Push Boundaries), valamint nap mint nap a kiválóságra törekszünk (Chase Excellence Every Day).
Európában a Kia és leányvállalatai a fenntarthatóságra, a mobilitásra, az elektrifikációra, a konnektivitásra és a könnyű haszongépjárművekre összpontosítanak, ami új munkaterületek létrejöttét, és új piacok megnyitását teszi lehetővé. Ez arra ösztönzi a vállalat munkavállalóit, hogy a teljesítmény és az innováció terén új szintre lépjenek, miközben az „Ellentétek harmóniája” (Opposites United) formatervezési szemlélet új jelöltek és új nézőpontok előtt nyitja meg a vállalatot.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Országos MI oktatási programot jelentett be a Bosch
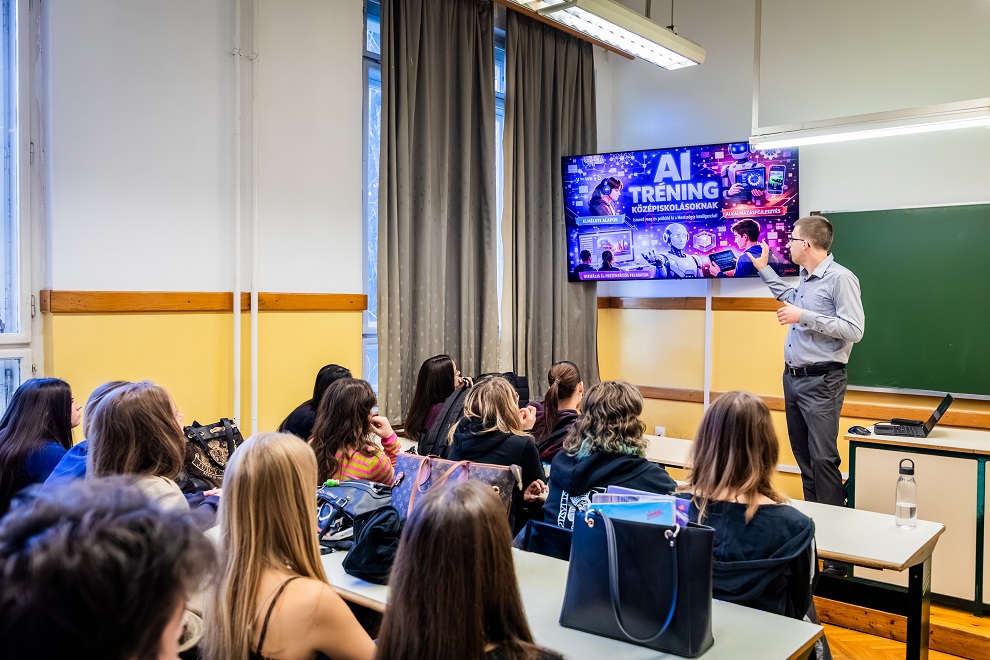
Hogyan lehet jól kérdezni a mesterséges intelligenciától? Honnan tudhatjuk, hogy megbízható-e a válasza? Mire használható az MI a tanulásban és a hétköznapokban, és mikor kell kritikusan viszonyulnunk ahhoz, amit létrehoz? Ezeket, a fiatalok mindennapjait egyre közvetlenebbül érintő kérdéseket járja körül a Bosch középiskolásoknak szóló mesterséges intelligencia oktatási programja. A vállalat tervei szerint a 2026/2027-es tanévben országosan összesen 20 középiskolába jut el a program, így mintegy 800 középiskolás szerezhet gyakorlati tapasztalatot a mesterséges intelligencia megfelelő használatáról.
A diákok visszajelzései is alakítják a programot
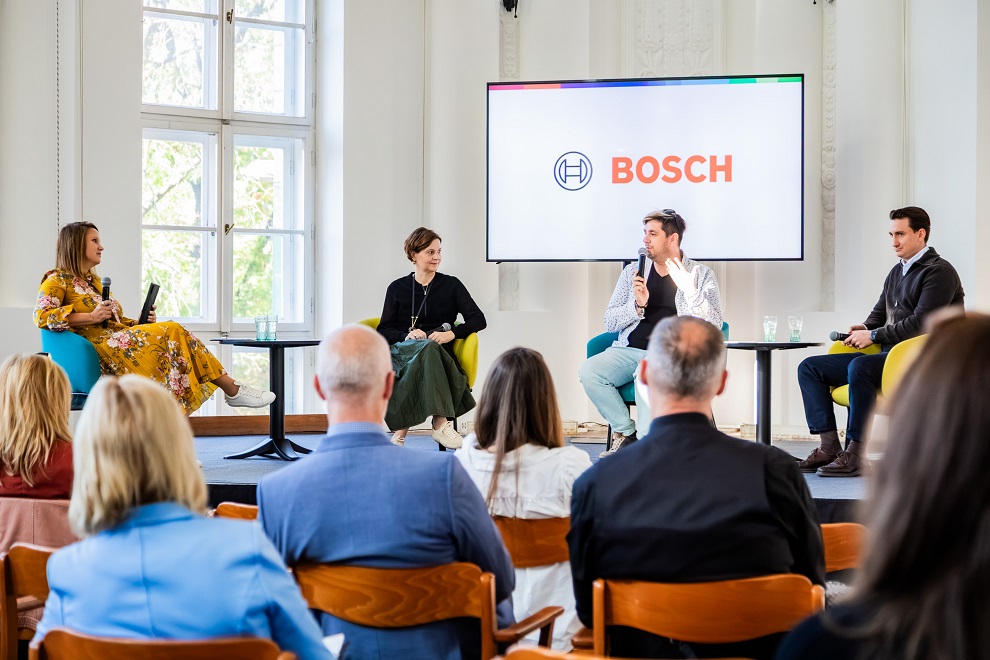
A Bosch a kőbányai Szent László Gimnáziumban oktatással egybekötött sajtóeseményen jelentette be a kezdeményezést. Az eseményt két próbanap előzte meg: az év elején Aszódon 40, Szombathelyen 60 középiskolás vett részt a vállalat MI-oktatásában. A pilotok egyik fontos célja az volt, hogy a diákok tapasztalataira és visszajelzéseire építve alakítsák ki a programot.
A tananyag a technológia rendkívül gyors fejlődése miatt nem tekinthető lezártnak, a Bosch szakemberei folyamatosan aktualizálják az oktatás tartalmát és a bemutatott eszközöket. A gyakorlati feladatok során sem ragaszkodnak kizárólag előre kijelölt témákhoz. A diákok saját érdeklődési területükön kísérletezhetnek, így közvetlenül megtapasztalhatják, hogyan használható a mesterséges intelligencia különböző problémák és kreatív feladatok megoldására. A programban a prezentációkészítő alkalmazások mellett a képés videógenerálás is hangsúlyt kap.
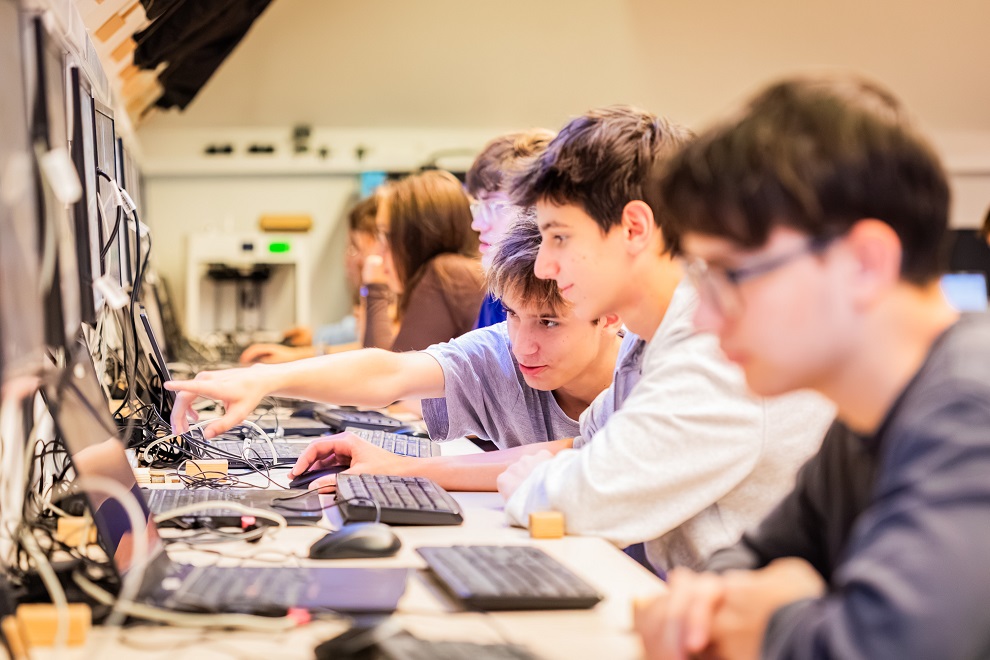
A világ vezető technológiáit fejlesztő szakemberek mennek az osztályterembe
A program sajátossága, hogy az MI-ről nem csupán elméleti szinten tanulnak a középiskolások. Az oktatási programban többféle szakmai háttérrel rendelkező kolléga is részt vesz a Boschtól: AI-szakemberek, tapasztalt fejlesztőmérnökök és PhD-hallgatók mellett projektmenedzserek és kommunikációs szakemberek is együtt dolgoznak azon, hogy a technológiai tudás a középiskolásoknak is érthető
és a gyakorlatban is használható formában jusson el az osztálytermekbe. A foglalkozások célja ezért nem egy-egy aktuális MI-alkalmazás használatának a megtanítása, sokkal inkább olyan szemlélet átadása, amely akkor is használható marad, amikor a ma népszerű eszközök helyét új megoldások veszik át. A diákok többek között azt vizsgálják, hogyan érdemes promptolni, azaz utasításokat adni az MI-nek, hogyan változik az eredmény a kérdések pontosításával, milyen hibákat követhet el egy generatív modell, illetve miként lehet ellenőrizni és
továbbgondolni az általa létrehozott tartalmakat.
„A technológiai versenyképesség hosszútávon nem választható el attól, hogy milyen tudással rendelkezik a következő generáció. Magyarország számára is meghatározó kérdés, hogy a fiatalok ne csak felhasználói legyenek az új technológiáknak, hanem értsék azok működését és lehetőségeit. A Bosch ehhez olyan tudást tud hozzátenni, amely mögött valós fejlesztési és mérnöki tapasztalat áll. Számunkra
ez a program ezért egyszerre tudástranszfer és egyúttal befektetés is, hogy a jövő generációi felkészüljenek a technológiai kihívásokra és naprakész tudással rendelkezzenek” – emelte ki Bodó Teodóra, a Bosch csoport kommunikációs és kormányzati kapcsolatok igazgatója Magyarországon és az Adria régióban.
Kutatás is igazolja a középiskolai MI oktatás fontosságát
A Bosch 2025 tavaszán közel 800, 16 és 20 év közötti középiskolában tanuló diák körében végzett felmérésének eredménye is igazolja, hogy a technológiai kompetenciák fejlesztésére a felsőfokú képzési intézmények mellett már a középiskolai oktatásban is nagy szükség van. Míg egy 2024 őszén végzett kutatásban a magyar felnőtt lakosság 53 százaléka, egy év múlva már 60 százalék gondolta úgy, hogy a mesterséges intelligencia lesz a következő évtized legmeghatározóbb technológiája, a megkérdezett középiskolások 65 százaléka értett egyet ezzel az állítással. A kutatás szerint a diákok körében 84 százalék azok aránya, akik már most tervezik, hogy a mesterséges intelligenciát valamilyen módon beépítik a tanulmányaikba és, hogy a jövő munkahelyein elengedhetetlenek lesznek az MI-készségek. A felmérés arra is rávilágított, hogy a választ adó iskolások 90 százaléka már ma is fontosnak tartja ezeket a készségeket a tanuláshoz.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A sikeres AI-transzformáció három alappillére
A mesterséges intelligencia (AI) egyre több vezetői megbeszélés központi témájává válik.
A vállalatok túljutottak a kísérletezés fázisán, sok cégnél azonban még nem tudják hatékonyan beépíteni a technológiát és pontosan mérni az AI hozzáadott értékét. Az EY tapasztalatai szerint a hosszú távon sikeres transzformáció három alapvető pillérre épül: a munkatársak AI-készségeinek fejlesztésére, az adatok tudatos kezelésére és a kiberbiztonság megerősítésére.
A mesterséges intelligencia fejlődése jelentős üzleti lehetőségeket teremt, ugyanakkor a vállalatoknak nemcsak a technológiát kell bevezetniük, hanem az azt támogató szervezeti és működési alapokat is biztosítaniuk kell. Azok a cégek, amelyek kizárólag az új alkalmazások bevezetésére összpontosítanak, mint például egy chatbot indítása, e-mail-asszisztensek vagy dokumentumkészítő megoldások használata, gyakran nem tudják kiaknázni az AI-ban rejlő teljes potenciált.
„A legtöbb hazai cégnél még mindig IT-projektként tekintenek a mesterséges intelligenciára, pedig valójában legalább ennyire emberi és szervezeti kérdésről van szó. Az AI nem kizárólag az informatikai csapatok számára hasznos eszköz. Ahhoz, hogy valódi üzleti értéket teremtsen, a szervezet minden szintjén meg kell jelenniük azoknak a készségeknek, amelyek segítségével a munkatársak megértik a technológia lehetőségeit és korlátait”
– mondta Erik Slooten, az EY AI-szolgáltatásait vezető partnere.
Az EY szakértői szerint a sikeres AI-programok jelentős része valójában adatprojektként indul. Bár a figyelem gyakran az új modellekre és alkalmazásokra irányul, az AI-megoldások teljesítménye nagymértékben függ az adatok minőségétől és elérhetőségétől.
„A legtöbb vállalat óriási mennyiségű információval rendelkezik, de ezek sok esetben különböző rendszerekben, eltérő formátumban találhatók meg. Ha az adatok nincsenek megfelelően strukturálva és irányítva, a mesterséges intelligencia sem képes megbízható eredményeket előállítani. Éppen ezért ma az egyik legjobb beruházás sok esetben nem egy új AI-alkalmazás, hanem az adatok rendezése, konszolidálása és megfelelő kezelése”
– tette hozzá Erik Slooten.
A generatív AI-eszközök gyors terjedésével párhuzamosan a biztonsági szempontok jelentősége is növekszik. A vállalatoknak egyszerre kell innoválniuk és garantálni az érzékeny adatok és rendszerek védelmét.
„A mesterséges intelligencia új lehetőségeket teremt az üzleti működésben, de új kockázatokat is hoz magával. A generatív AI használatának szabályozása, az adatvédelem, a hozzáférések kezelése és a kiberbiztonság ma már nem különálló feladatok. A biztonság az AI-stratégia szerves részévé vált. A védelemre legalább akkor figyelmet kell fordítani, mint az innovációra”
– hangsúlyozta Erik Slooten.
Az EY tapasztalatai alapján a mesterséges intelligencia bevezetésében élen járó szervezetek közös jellemzője, hogy nem kizárólag technológiai beruházásként tekintenek az AI-ra. Az emberek fejlesztése, az adatok tudatos kezelése és a biztonság megerősítése együttesen adja meg azt az alapot, amely a sikeres AI-transzformációhoz szükséges.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Négyszer több áram megy hűtésre, ötször több fűtésre

Gőzölés, robotkarok és fényterápia: átfogó innovációs dömpinggel zárta az IFA-t a Dreame

A Rakuten Viber már a nap elején segít képbe kerülni

Szenvedély a mobiltárcában: McLaren F1 Team Mastercard kártya az OTP Bank kibocsátásában

Schweigert Fusion az Akvárium Klubban


A Hankook bemutatja sorozatgyártás előtti első haszongépjármű gumiabroncsát az új magyarországi gyártósorról

Közel kétmillió új lakossági számlát hozott Magyarországra a Revolut-ügyfelek áthelyezése

Elérhetőbbé válik a fém 3D nyomtatás

Új kutatás: a befektetés Magyarországon már nem csak a vagyonosok műfaja

Olvadnak a betéti kamatok – most érdemes lépni



Technokrata.hu
Új GS1915v2 switchsorozattal segíti a kisvállalati hálózatok kiépítését a Zyxel Networks
Magyarország legnagyobb egyterű gyártói gyógyszerkésztermék-raktárát adta át Fóton az Egis
A Schneider Electric segíti a Levi Strauss és a Marks & Spencer kezdeményezését
Országos MI oktatási programot jelentett be a Bosch
Az LG Electronics hat fejlett utastéri megoldással újítja meg a Genesis GV90 utasterés
IT-tehetségek innovatív ötleteit keresi a K&H
Új márkaarculatot vezet be Európában a Panasonic Heating & Cooling
A Michelin magyarországi jelenlétének 30. évfordulóját ünnepelte a nyíregyházi telephelyén
Több stream, kevesebb játék: miért nézzük inkább mások meccseit, és hogyan alkalmazkodnak ehhez az eszközeink?
Ajándékpénzt szórnak a bankot váltókra, százötvenezer forint is járhat egy új számláért
Műszaki-Magazin.hu
Kerülje el a gépek leggyakoribb kenési hibáit!
A Renishaw bemutatta, hol a hatékonyság kulcsa
Motek 2026 – Az intelligens automatizálás új irányai
Az új KATA-tervezet lehetőség a kisvállalkozások megerősítésére
A sokoldalú fúrási portfólió mélyfuratfúrással bővül
Országos MI oktatási programot jelentett be a Bosch
Kevés lány választ mérnöki pályát hazánkban
Olvassa online is a Műszaki Magazin legfrissebb lapszámát!
Szegedi szuperszámítógép vállalatoknak
Tömítéstechnika a járműiparban
-

 Gazdaság2 hét ago
Megnyílt a MediaMarkt 41. áruháza az Allee-ban
-
Mozgásban2 hét ago
A Honda bemutatja a Prelude Limited Edition modellt
-
Gazdaság2 hét ago
Az összes hitelállomány több mint egyötödét támogatott lakáshitelek teszik ki
-
Gazdaság2 hét ago
Gyakorlatorientált képzések: együttműködik a Széchenyi István Egyetem és a Magyarországi Logisztikai Szolgáltató Központok Szövetsége
-
Gazdaság2 hét ago
Négy év elektromos flottatapasztalat: akár 10 százalékos költségmegtakarítás érhető el megfelelő infrastruktúrával
-
Zöld2 hét ago
Nem csak az számít, mennyi fát termel az erdő: százmilliárdokat érhet, ha tovább állva marad
-
Ipar2 hét ago
Robot Pick AI rendszer segíti az összeválogatást
-
Gazdaság2 hét ago
Budapest adott otthont a Schneider Electric Europe Supplier Day 2026 nemzetközi stratégiai beszállítói eseményének


