

Gazdaság
A 200 leggyakoribb jelszó Magyarországon
A NordPass közzétette a 2022. év 200 leggyakoribb jelszavát.
A NordPass kutatása alapján Magyarországon a 2022. év legnépszerűbb jelszava az „123456”. Míg Magyarország esetében ez ugyanaz, mint a tavalyi év leggyakoribb jelszava, globális léptékben más irányt vett a trend – a világszerte leggyakrabban használt jelszó a “password”.
A NordPass most tette közzé a leggyakoribb jelszavakra vonatkozó éves kutatásának eredményeit. Az idei tanulmány a világszintű jelszóválasztási trendeket vette górcső alá, illetve azt, hogy milyen különbségek mutatkoznak a jelszóhasználati szokások terén a nemek között, valamint a vizsgálatba bevont 30 ország közt. A NordPass idén első alkalommal azt is elemzésnek vetette alá, hogy miként befolyásolják a popkulturális trendek a jelszóválasztást.
Az alábbiakban található a 20 leggyakoribb jelszó Magyarországon:
- 123456
- 12345
- Kinder123
- 1234
- telefon
- Joci1
- qwertz
- mandula
- qqqqq
- 123
- 1111
- asdf
- jelszo
- mmklub
- Emma01
- 123456789
- budapest
- kinder
- hedike
- boszorka
A teljes tanulmány elérhető itt: https://nordpass.com/most-common-passwords-list/.
Bár a kiberbiztonsági szakértők rendszeresen figyelmeztetnek a felelőtlen jelszókezelés következményeire, az internetezők ezúttal sem érdemelnek dicséretet. A 2021-es adatokkal összevetve látszik, hogy a 2021-es év 200 leggyakoribb jelszava közül 73% ugyanaz maradt 2022-ben.
Idén azonban a NordPass nem csupán globális listát adott ki, de a világszerte a vizsgálatba bevont 30 országra vonatkozóan külön adatokat is. A weboldalon nemek szerinti adatok is rendelkezésre állnak.
A tipikus jelszóválasztási trendek különböző országokban, illetve nemek szerint
A magyar jelszavak listáján összességében hasonló trendek figyelhetőek meg, mint sok más országban.
- Az emberek hajlamosak a kényelmes megoldások választására: A billentyűzeten könnyen begépelhető szám-, betű- és szimbólumkombinációk világszerte a legtöbb listán képviseltetik magukat. Számos országban továbbra is az „123456” a leggyakoribb jelszó – nem csupán Magyarországon, hanem Kolumbiában, Franciaországban és Japánban is.
- A „password” a világszinten legkedveltebb jelszó (több mint 4,9 milliószor használták), de ennek különféle változatai – „password1,” „Password,” „password123,” „Password1” és „passw0rd” – szintén a listák élén szerepelnek. Magyarországon a „jelszo” a 13. legnépszerűbb választás idén, de a “password” és a “jelszó” ugyancsak a kedvencek közé tartozik.
- A magyar internetezők szívéhez közel állnak az édességek: a “Kinder123” a 3. leggyakoribb jelszó Magyarországon, a „kinder” a 18. helyet foglalja el, a “csoki” pedig 112. a listán.
Világszintű trendként figyelték meg a kutatók, hogy az internetezők idei választásaiban a jelszavakkal kapcsolatos bosszúság is tükröződik: a „fuckyou,” „fuckoff, „fuckyou1,” és hasonló jelszavak különösképpen jellemzőek voltak Kanadában, Ausztráliában és az Egyesült Államokban. Másrészt viszont a kedveskedő szavakat is sokszor használják — a legtöbb országban igen gyakori jelszó az „iloveyou”, illetve annak megfelelője az adott ország nyelvén. Magyarországi viszonylatban a “szerelem,” “szeretlek” és “szerelmem” egyaránt sűrűn használatosak jelszóként.
Popkulturális hatások a jelszóválasztásban
A NordPass – független kutatókkal együttműködésben – az előző évektől eltérően 2022-ben azt is megvizsgálta, hogy milyen ihletet adnak jelszavainkhoz az aktuális közéleti események és életviteli trendek. A cég kutatása így arról is képet ad, hogy a világ kedvenc filmjei, sportjai, ételei, autói, videójátékai, művészei, divatmárkái, sőt káromkodásai közül melyek köszönnek vissza leginkább a jelszavakban.
Például az „autó” kategóriában a „mini,” „kia” és „ford” a leggyakoribb jelszavak, míg a divatmárkák terén a „tiffany,” „aldo” és a „gap” állnak a lista élén.
Kevesebb nyilvánosan elérhető adat kiberbiztonsági incidensekből
Mint azt Ieva Soblickaite, a NordPass termékportfólióért felelős igazgatója elmondta, idén a jelszavak elemzés céljára nyilvánosan hozzáférhető mintája jóval kisebb volt, mint az elmúlt évek során.
Nem meglepő ez a trend, mivel a gyorsan fejlődő technológiáknak köszönhetően a jelszavak feltörése egyre nehezebb – nyilatkozta Soblickaite. Magyarázata szerint ma már jóval több weboldal használja az Open Authentication 2.0 (OAuth 2.0) iparági szabványt, amit arra a célra alakítottak ki, hogy a weboldal vagy alkalmazás más webalkalmazások által tárolt erőforrásokhoz férhessen hozzá a felhasználó nevében anélkül, hogy a jelszavát bármikor is meg kellene osztania.
Soblickaite hozzátette, hogy a fejlesztők szintén egyre felkészültebbek a jelszó-hashelés terén, vagyis a jelszókarakterek feltörhetőséget megnehezítő átalakítása tekintetében.
„A többtényezős hitelesítés (MFA) szintén fontos szerepet játszik – e technológia szélesebb körű elterjedésével a jelszavak egész egyszerűen elveszítik az értéküket. Még ha fel is törnek egy jelszót, akkor sem tudják végrehajtani a személyazonosságot igazoló hitelesítést, amennyiben be van állítva az MFA” – mondta el Soblickaite.
Tippek a jelszavak biztonságossá tételéhez
Bár a cégek különféle biztonsági intézkedéseket foganatosítanak fiókjaink védelme érdekében, a felhasználóknak továbbra is ajánlott gondosságot tanúsítaniuk a jelszavakra vonatkozóan. Az alábbiakban olvasható néhány alapvető tipp, amellyel a jelszó-„higiénia” szintje javítható:
- Legyen tisztában vele, hogy hány fiókkal rendelkezik. A szakemberek azt ajánlják, hogy a már nem használt fiókokat töröljük, és pontosan legyünk tisztában azzal, hogy hány fiókunk aktív még. Így elkerülhetőek a biztonsági hiányosságok a jelszókezelés terén.
- Válasszon hosszú, egyedi jelszavakat, és ne hasznosítsa azokat újra. A legrobusztusabb jelszavak azok, amelyek számokat, kis- és nagybetűket, valamint szimbólumokat egyaránt tartalmaznak. Többszöri felhasználásuk mindenképpen kerülendő – ha az egyik fiókot feltörik, akkor veszélybe kerülnek más fiókok is.
- Használjon jelszókezelőt. E technológiai megoldás teljes mértékben titkosítja a jelszószéfben tárolt jelszavakat, és lehetővé teszi azok biztonságos megosztását. Számos kiberbiztonsági incidens szimpla emberi hibából következik be – ilyen eset például, amikor mások számára hozzáférhető helyen hagyják a jelszavakat, vagy Excelben és más titkosítatlan alkalmazásokban tárolják azokat.
Módszertan: A jelszavak listája olyan független kutatókkal együttműködésben került összeállításra, akik a kiberbiztonsági incidensek kutatására szakosodtak. Az elemzések alapjául egy 3 terabyte méretű adatbázis szolgált.
A kutatók különféle szegmensekbe sorolták az adatokat, ami lehetővé tette az országok és nemek szerinti statisztikai elemzés elvégzését.
A nemekre vonatkozó szegmentálásnál a vizsgált adatokat csak akkor sorolták valamelyik nemhez, ha tartozott hozzá nemet azonosító kulcs. Ha a feltört adat ezt a kulcsot nem tartalmazta, akkor „ismeretlen”-ként került besorolásra.


Gazdaság
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
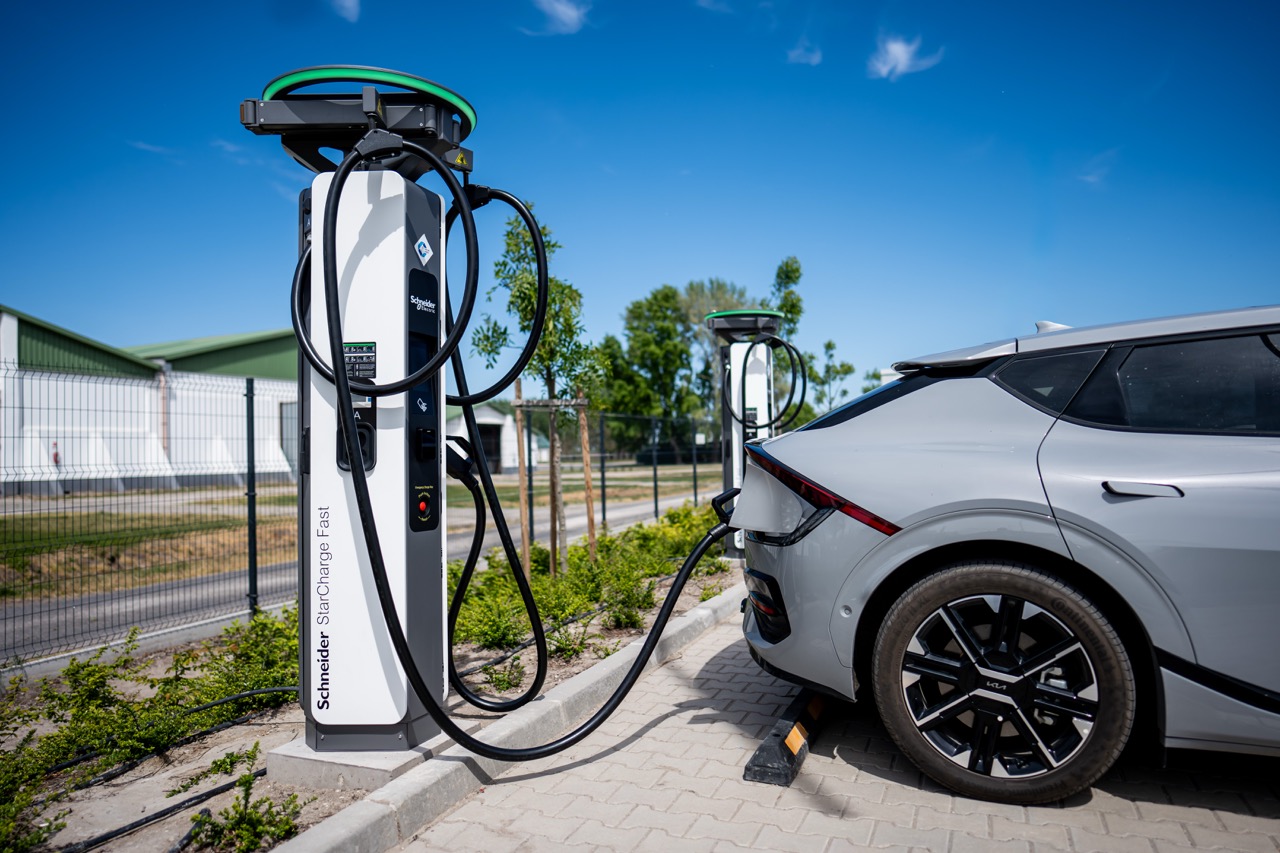
Magyarországon 2026 első kilenc hónapjában 10 443 új, tisztán elektromos személyautót helyeztek forgalomba, 30,1 százalékkal többet, mint egy évvel korábban.
Az Európai Unióban ugyanekkor 48,5 százalékkal nőtt a regisztrációk száma az Európai Autógyártók Szövetsége (ACEA) szerint. A Schneider Electric négyéves hazai flottatapasztalata azt mutatja, hogy az elektromos céges autók üzemeltetési költségét jelentősen befolyásolja, hol és hogyan töltik őket.
Az ACEA október 22-i összesítése szerint 2026 első kilenc hónapjában 1 931 465 új, tisztán elektromos személyautót helyeztek forgalomba az Európai Unióban. Az új autók piacán a tisztán elektromos hajtás részesedése az egy évvel korábbi 16,1 százalékról 22,7 százalékra nőtt, ezzel a második legnépszerűbb hajtástípus lett. A növekedés üteme országonként eltért. Franciaországban 79,1, Németországban 58,1, Belgiumban 15,7 százalékkal nőtt az új villanyautók száma. Magyarországon a tisztán elektromos modellek részesedése az új személyautók piacán 8,4-ről 9,6 százalékra emelkedett.
A nyilvános töltőhálózat is bővült. A Transport and Environment elemzése szerint 2025 végén 1,1 millió nyilvános töltő működött az EU-ban, ötször annyi, mint 2020-ban. 2026 júniusára az uniós közúti törzshálózat 79 százaléka teljesítette azt a célt, hogy legfeljebb 60 kilométerenként elérhető legyen gyorstöltés. A Schneider Electric szerint a növekvő töltési igények kiszolgálásához a töltőhálózat további bővítése mellett a villamosenergia-hálózat korszerűsítésére is szükség van. A vállalati flották átállása az egész autópiacra hatással lehet. Az Európai Bizottság adatai szerint az EU-ban az új személyautók mintegy 60 százalékát jogi személyek nevére helyezik forgalomba.
„Az elektromos közlekedésre való átállás idén jelentősen felgyorsult Európában, de az uniós tagállamok eltérő ütemben haladnak. Ahhoz, hogy ez a lendület egész Európában kitartson, a töltőinfrastruktúra bővítése mellett célzott állami ösztönzőkre is szükség van. Ezekkel elsősorban a vállalatok flottáinak elektrifikációját érdemes támogatni. Ennek előnyeit a magánvásárlók is érezhetik: általánosan csökkennek az árak, több elektromos autó kerülhet a használtautó-piacra, szélesebb körben válhat elérhetővé a töltés és így többen juthatnak megfizethető elektromos autóhoz”
– mondta Lukács Tamás, közép-kelet-európai regionális stratégiavezető.
A Schneider Electric magyarországi flottájában 140 elektromos autó üzemel. A vállalat minden telephelyén biztosít töltési lehetőséget, az elektromos céges autót használó munkatársak kétharmada pedig a cég által biztosított saját gyártású otthoni töltővel is rendelkezik. A hazai flottatapasztalatok szerint az otthoni vagy telephelyi töltés havi költsége a rendszeres nyilvános gyorstöltés költségének akár kevesebb mint harmada is lehet.
A töltési adatok ismeretében a vállalatok meghatározhatják, hol van szükség új töltőpontokra, és milyen teljesítménnyel érdemes kiépíteni őket. A töltés időzítésével a telephely fogyasztási csúcsai is mérsékelhetők.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Kilométeróra-csalásért akár egy év szabadságvesztés is kiszabható Magyarországon – de mi történik a gyakorlatban?
Magyarországon a kilométeróra visszatekerése akár egy év szabadságvesztéssel is büntethető.
A gyakorlatban azonban a rendőrség által 2025-ben lezárt 47, kilométeróra-csalással kapcsolatos ügy közül mindössze egy esetben alkalmaztak megrovást – derül ki azokból az adatokból, amelyeket a carVertical az Országos Rendőr-főkapitányságtól kapott.
A carVertical a hivatalos bűnüldözési adatokat saját, futásteljesítmény-eltérésekre vonatkozó eredményeivel vetette össze, hogy pontosabb képet kapjon arról, hogyan jelennek meg a kilométeróra-csalások a statisztikákban, és miként kezelik ezeket az eseteket a gyakorlatban. Az adatokból látható, hogy a rendőrség, a bíróságok és más intézmények az eljárás különböző szakaszait rögzítik, ezért az összkép jóval összetettebb annál, mint amit önmagában a maximálisan kiszabható büntetés sugall.
2025-ben 47 ügyet zártak le – mindössze egy végződött szankcióval
A magyar rendőrség az Egységes Nyomozó Hatósági és Ügyészségi Bűnügyi Statisztika (a továbbiakban: ENyÜBS) rendszerében tartja nyilván a kilométeróra-csalással kapcsolatos adatokat. A rendőrség a következő számokat közölte:
|
2025 |
2026 I. félév |
|
| Beérkezett feljelentések |
18 |
16 |
| Regisztrált bűncselekmények |
10 |
1 |
| Az adott évben lezárt ügyek |
47 |
20 |
| – lezárva: az elkövető nem volt azonosítható |
8 |
1 |
| – lezárva: a bűncselekmény elévült |
30 |
14 |
| – lezárva: az ügy szankcióval végződött |
1 |
0 |
Forrás: magyar rendőrség, ENyÜBS-statisztika, a carVertical közvetlen adatkérésére adott válasz alapján.
Ezek az adatok nem értelmezhetők egyetlen, a feljelentéstől a végkimenetelig tartó folyamatként. Az ENyÜBS egy követő jellegű statisztikai rendszer, ami azt jelenti, hogy egy 2025-ben lezárt ügy akár egy korábbi évben is indulhatott. A rendőrség azt is jelezte, hogy a 2026 első félévére vonatkozó adatok egyelőre előzetesek.
A magyar jog külön bűncselekményként kezeli a kilométeróra-adatok meghamisítását. A Büntető Törvénykönyv 348. §-a szerint aki jogtalan haszonszerzés céljából meghamisítja a gépjármű kilométer-számlálója által jelzett értéket, egy évig terjedő szabadságvesztéssel büntethető. A rendelkezés nem határoz meg konkrét összegű pénzbüntetést.
A büntetés utólagos – az átláthatóság a megelőzést szolgálja
A vásárlók szempontjából azonban a hatósági eljárás csak akkor kezdődik, amikor a csalás gyanúja már felmerült. A közvetlenebb kockázat az, hogy valaki olyan autóért fizet, amelynek kijelzett futásteljesítménye nem tükrözi a jármű valós előéletét. Az alacsonyabb kilométeróra-állás befolyásolhatja, hogyan ítéli meg a vevő az autó értékét, elhasználtságát és várható karbantartási költségeit.
Hogy a hivatalos adatokat piaci összefüggésbe helyezze, a carVertical azt is megvizsgálta, milyen gyakran fordul elő futásteljesítmény-eltérés a felhasználói által ellenőrzött járműveknél. A vállalat átláthatósági indexe szerint a Magyarországon lekért járműtörténeti jelentések 5,3%-ában találtak kilométeróra-manipulációra utaló jeleket, vagyis körülbelül minden 19. ellenőrzött autónál. Ez az arány közvetlenül nem hasonlítható össze az országos bűnüldözési statisztikákkal, de jól mutatja, hogy a carVertical felhasználói által ellenőrzött autóknál milyen gyakran jelennek meg futásteljesítmény-eltérések.
„Az egyéves maximális szabadságvesztés szigorúnak hangzik, de egy vásárló számára a legfontosabb kérdés jóval korábban felmerül: még a fizetés előtt felismerhető-e, hogy visszatekerték az autó kilométeróráját? A maximálisan kiszabható büntetés csak az egyik része a történetnek – az is számít, hogy a csalás gyanúját sikerül-e felismerni, kivizsgálni, és az ügyet végső döntésig eljuttatni.
Ha a felhasználóink által Magyarországon ellenőrzött autók közül nagyjából minden 19.-nél futásteljesítmény-eltérésre utaló jelek mutatkoznak, különösen fontos a megbízható előéleti adatokhoz való hozzáférés, hiszen így a probléma még időben felismerhető, nem csak utólag, a következmények jelentkezésekor”
– hangsúlyozza Ramūnas Pletkus, a carVertical autóipari szakértője.
Európában továbbra is széttagoltak a kilométeróra-csalásokra vonatkozó adatok
A helyzet még összetettebb, amikor egy autó országhatárokon át kerül egyik piacról a másikra. A carVertical átláthatósági Indexe szerint a magyarországi felhasználók által lekért járműtörténeti jelentések 50,11%-a olyan autóhoz kapcsolódott, amelyet korábban más országban is nyilvántartásba vettek. Vagyis körülbelül minden második ellenőrzött járműnek volt külföldi előélete.
A jármű futásteljesítményére vonatkozó adatok különböző nemzeti vagy magánadatbázisokban lehetnek nyilvántartva, így a vásárlók és a hatóságok nehezebben kapnak teljes képet az autó előéletéről. A korábbi kilométeróra-állásokhoz való hozzáférés ezért a vásárlók védelmének fontos eszköze lehet, különösen importált használt autóknál.
„Európában nemcsak a kilométeróra-csalásért kiszabható büntetések térnek el országonként, hanem a bűncselekmény meghatározása és nyilvántartása is. Az egységesebb besorolás és a járműadatok hatékonyabb megosztása pontosabb képet adna a probléma valódi mértékéről, és következetesebb védelmet biztosítana a fogyasztóknak az országhatárokon átívelő autópiacon is”
– mondja Pletkus.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

A hulladék energetikai hasznosítása jelenti a jövőt

Új funkciókkal bővült a KAPTÁR, a kamarai KAPacitás megosztó adatTÁR

A Schneider Electric az INTREN-t választotta digitális ügynökségi partnerének

Magyarország továbbra is Európa kevésbé átlátható használtautó-piacai közé tartozik

4 tipp, hogy kevesebb mikroműanyag kerüljön a környezetbe a ruháinkból


Vajon milyen szakemberre lesz szükséged 3 év múlva, az AI korában?

Idén is keresik az Év Női Logisztikusát – továbbra is kevés nő dolgozik az ágazatban

Elektrifikáció a vállalati mobilitásban: hogyan fogj hozzá?

Energiaintelligencia: a jövő energiarendszere előre lát és cselekszik

K&H: mobilon is elérhető lakáshitel- és támogatástervezővel jelentkezett a bank



Technokrata.hu
Milliókba kerülhet az autóvásárlás halogatása 2027-ben már más árakkal szembesülhetnek a magyarok
Tízből hét cég készül fenntarthatósági beruházásra
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Az elektromos autók is segíthetik a gyárak energiaellátását
Mennyi pénz vész el a sűrített levegős rendszerben?
Magyarország megerősítette helyét a második kvantumforradalomban
Jan Jaďuď lett az Ericsson magyarországi igazgatója
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
Műszaki-Magazin.hu
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
FANUC – Fröccs Fesztivál
Új korszak a lemezmegmunkálásban
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
Mennyi pénz vész el a sűrített levegős rendszerben?
Lesétált a gyártósorról a humanoid robot
Az elektromos autók is segíthetik a gyárak energiaellátását
2027-ben ismét ELECTROSUB
Mazak Open House
-

 Okoseszközök2 hét ago
Több információ, tudatosabb odafigyelés: hogyan segítheti a technológia a szülőket a baba alvása során?
-
Tippek2 hét ago
Miért hasznos a szagelszívók használata?
-
Okoseszközök2 hét ago
A Schneider Electric és az Apple közös fejlesztésével lehetnek még okosabbak és energiahatékonyabbak az otthonok
-
Mozgásban2 hét ago
Nagyobb hatékonyság és kényelem a téli szezonban: Az új Hankook Winter i*cept evo 4 új mércét állít fel
-
Okoseszközök2 hét ago
A munkájukhoz AI-t használók kétharmada privát eszközt is igénybe vesz
-
Gazdaság2 hét ago
Elindult a Samsung Black Friday 2026 előregisztrációja – érkeznek a novemberi kedvezmények
-
Ipar2 hét ago
Több mint frekvenciaváltó: ezt tudja a SINAMICS NextGen
-
Gazdaság2 hét ago
Az LG a közlekedésbiztonság új korszakát mutatta be ITS World Congress rendezvényen


