
Tippek
Növekvő kiberfenyegetettség – felértékelődik a megelőzés, az észlelés és a gyors reakció
Két olyan év után, amelyben gyakoriak voltak az IT-biztonsággal kapcsolatos kártevékenységek – noha az okozott károk kiegyensúlyozott mederben maradtak – 2023-ban a kiberfenyegetések viszonyrendszerének dinamikus változása miatt aggasztóan megnőtt a zsarolóvírusokhoz és zsaroláshoz kapcsolódó károk száma – figyelmeztet az Allianz Commercial legfrissebb jelentése.
A hekkerek egyre többször veszik célba az informatikai és a fizikai ellátási láncokat, tömeges kibertámadásokat indítanak, és új módszereket találnak arra, hogy pénzt zsaroljanak ki a kis- és nagyvállalatokból. A legtöbb zsarolóprogram-támadás során személyes vagy kényes kereskedelmi adatokat tulajdonítanak el zsarolás céljából. Az incidensek egyre összetettebbé és költségesebbé válnak, és nagyobb a lehetősége annak, hogy a vállalatok hírneve csorbát szenved. Az Allianz Commercial nagy összegű kiberkárokat elemzett, és megállapította, hogy minden évben növekszik az adatszivárgást magukban foglaló esetek száma – a 2019-ben mért 40 százalékos érték a duplájára, közel 80 százalékra nőtt 2022-ben, a 2023-as számadat pedig ennél is jelentősen magasabb lesz.
„Ebben az évben ismét gyakoribbnak számítanak a kiberbiztonsági kárigények, mivel a zsarolóprogramokra szakosodott csoportok egyre kifinomultabb taktikákat alkalmaznak” – fejtette ki Scott Sayce, az Allianz Commercial globális kiberbiztonsági vezetője. „A 2023 első felében megfigyelhető kárigény-tendenciák alapján úgy gondoljuk, hogy év végére nagyjából 25%-os növekedésre számíthatunk a kárigények éves számában. A támadók visszatértek, és ismét a nyugati gazdaságokat vették célkeresztbe hatékonyabb eszközökkel, valamint továbbfejlesztett folyamatokkal és támadási mechanizmusokkal. A tapasztalt dinamika alapján a vállalatoknak erős védelemmel kell rendelkezniük a fenyegetés leküzdéséhez. Ennek a legfontosabb eleme egyre inkább a hatékony észlelési és gyors reagálási képességek kialakításában rejlik.
Hogyan alakulnak a zsarolóprogramokkal kapcsolatos kockázatok?
Az Allianz Commercial 2023-as kiberbiztonsági trendek: A legújabb fenyegetések és a kockázatenyhítés bevált gyakorlata – a rendszerfeltörés előtt, alatt és után című jelentése szerint 2022-ben stabilizálódott a kiberbiztonsági kárigények gyakorisága, ami a biztosított vállalatok tökéletesített kiberbiztonsági és kockázatkezelési intézkedéseinek tudható be. A zsarolótámadásos tevékenységek visszaesésében szerepet játszhatott továbbá az ukrán–orosz konfliktus, illetve az is, hogy a bűnüldöző hatóságok célba vették a zsarolóprogramokkal támadó bűnbandákat. 2023 első felében azonban csak a zsarolótámadásos tevékenységek előfordulása 50%-kal nőtt az előző év ugyanezen időszakához képest. Az úgynevezett „szolgáltatásként kínált zsarolóprogram” (Ransomware-as-a-Service, RaaS) eszköztárak komoly szerepet játszanak a támadások gyakoriságában. Ezek akár már 40 dollárért is megvásárolhatók. A zsarolóprogramokat használó bűnbandák emellett több támadást hajtanak végre gyorsabban. 2019-ben átlagosan 60 napba telt egy ilyen támadás kivitelezése – mára ez jellemzően mindössze négy napot vesz igénybe.
„A pénzszerzésre használt, kétszeres és háromszoros zsarolási technikákat magukban foglaló incidensek – amelyeknél titkosítást, adatszivárgást és elosztott szolgáltatás-megtagadási támadásokat alkalmaznak – nem számítanak újnak, viszont egyre elterjedtebbek” – fűzte hozzá Michael Daum, az Allianz Commercial kiberbiztonsági kárigényekért felelős globális vezetője. „A fenyegető szereplők számára több tényező miatt is vonzóbbá vált az adatszivárogtatás taktikája. A világon egyre több adatot gyűjtenek és egyre szélesebb körben, noha nemzetközi szinten egyre szigorítják a magánélet védelmére és az adatvédelmi incidensekre vonatkozó szabályozásokat. A kiszervezés és távoli hozzáférés trendjei miatt azonban több olyan interfész jön létre, amelyet a fenyegető szereplők kihasználhatnak.”
Az adatszivárgás jelentősen megnövelheti egy káreset vagy kiberbiztonsági kárigény költségét. Az ilyen incidenseket hosszabb időbe telhet megoldani, a jogi és informatikai vizsgálatok pedig rendkívül drágák lehetnek. Ha adatokat loptak el, a vállalatoknak pontosan tisztában kell lenniük vele, hogy mely adatok szivárogtak ki, és értesíteniük kell a történtekről az ügyfeleket, akik kártérítést kérhetnek, vagy jogi lépéseket tehetnek adataik biztonságának sérülését követően.
Ebben az évben számos nagyívű tömeges zsarolóprogram-támadásra került sor, mivel a fenyegető szereplők a szoftverek és az informatikai ellátási láncok gyenge pontjainak kihasználásával több vállalatot is célba vettek. Idetartozik a MOVEit fájlátviteli szoftver ellen intézett tömeges kiberbiztonsági támadás, amely az adattovábbítási program hiányosságait aknázta ki. Az eset magánszemélyek millióit és több ezer vállalatot érintett, hozzájárult a kárigények gyakoriságának eddigi megnövekedéséhez a 2023-as évben, és párhuzamosan több szerződő felet is megkárosított.
„A jövőben több tömeges kibertámadás várható” – szögezte le Daum. „A vállalatoknak és a biztosítóiknak alaposabban meg kell érteniük a szervezetek és a digitális ellátási láncok között fennálló kapcsolatot és függőségeket.”
Egyre több nyilvános eset
Régen kevés kiberbiztonsági incidens került nyilvánosságra. Mára teljesen megváltozott a helyzet, mivel a hekkerek az adatszivárogtatási taktika részeként az ellopott adatok online közzétételével fenyegetőznek. Az Allianz Commercial nagy összegű (1 millió euró feletti) kiberkárokat vizsgáló elemzése szerint a nyilvánosságra hozott esetek aránya a 2019-ben mért nagyjából 60%-ról 2022-re 85%-ra nőtt, és 2023-ban várhatóan még magasabb lesz. „Manapság ha adatszivárgásra kerül sor, az ügy nagy eséllyel eljut nyilvánossághoz. Erre minden vállalatnak fel kell készülnie!” – figyelmeztetett Rishi Baviskar, az Allianz Commercial kiberbiztonsági kockázatokkal kapcsolatos tanácsadásért felelős globális vezetője.
A vállalatok potenciálisan komoly pénzügyi és hírnévbeli következményekre számíthatnak, ha eltulajdonították az adataikat, ezért nagyobb nyomás nehezedhet rájuk, és úgy érezhetik, ki kell fizetniük a váltságdíjat. A kizárólag nagy összegű (1 millió euró feletti) károkat vizsgáló elemzés alapján a váltságdíjat kifizető vállalatok száma évről évre emelkedik – 2019-ben mindössze 10%-uk fizetett, 2022-ben viszont ez az adat 54%-ra nőtt. Két és félszer akkora a valószínűsége, hogy egy vállalat váltságdíjat fog fizetni, ha a támadás során titkosításon felül adatszivárgás is történt.
A kiszivárgott adatokért kínált pénz azonban nem feltétlenül orvosolja a problémát. Az érintett vállalatot akár külső felek is beperelhetik az adatvédelmi incidens miatt – különösen az Egyesült Államokban. Valójában kevés olyan eset van, amikor egy vállalatnak bele kell törődnie, hogy csak úgy férhet hozzá újra a rendszereihez és az adataihoz, ha kifizeti a váltságdíjat. Minden érintett félnek tájékoztatnia kell a hatóságokat, és együtt kell működnie az illetékes szervekkel.
A korai észlelés és a gyors reagálás jelentősége
A szervezetek támadásokkal szembeni védelme egy rabló-pandúr játék, amelyben az előny minden esetben a kiberbűnözőké. Az Allianz több, mint 3000 kiberbiztonsági kárigényt elemzett az elmúlt öt évből, és megállapította, hogy az összes incidens több mint 80 százalékánál a rendszerek külső manipulációja állt a káreset hátterében. A fenyegető szereplők jelenleg feltérképezik, hogyan automatizálhatják és gyorsíthatják fel a támadásokat mesterséges intelligencia (MI) segítségével. A technológia jóvoltából egyre eredményesebb, MI-vel támogatott kártevő szoftvereket, adathalász taktikákat és hangszimulációt vetnek be. Az összekapcsolt mobileszközök használata is ugrásszerűen megnőtt (az Allianz Commercial egyre több olyan incidenst rögzített, amely az e területhez köthető gyenge kiberbiztonsági mechanizmusok miatt állt elő), ezért valószínűsíthető, hogy a későbbiekben csak emelkedni fog a támadási felületek száma.
Emiatt egyre nehezebb kivédeni a kiberfenyegetéseket, és egyre nagyobb árat kell fizetni a sikeres támadásokért. Következésképpen minden eddiginél fontosabb szerepet töltenek be a korai észlelési és reagálási képességek, illetve az ezeket segítő eszközök. Az incidensek közel 90%-át gyorsan megfékezik. Ha azonban egy támadást nem állítanak le még a korai szakaszban, jóval kisebb eséllyel lehet megakadályozni, hogy jelentősen súlyosabbá és költségesebbé váljon.
„A hagyományos kiberbiztonsági gyakorlatok középpontjában a megelőzés állt, a cél pedig az volt, hogy a támadók ne juthassanak be a hálózatba” – fejtette ki Baviskar. „Noha a megelőzésre irányuló befektetések csökkenthetik a sikeres kibertámadások számát, mindig lesz olyan rés, amely lehetőséget ad az eredményes támadásra. Nem lehet például elérni, hogy egyetlen munkatárs se kattintson rá az egyre kifinomultabbá váló adathalász e-mailek hivatkozásaira.”
A vállalatok kiberbiztonsági kiadásaikkal az észlelést és a gyors reakciót kell megcéozniuk. Nem elegendő ugyanis, ha csak növelik a védelmi és megelőzési rétegek számát. Mindössze a vállalatok harmada fedezi fel az adatvédelmi incidenseket a saját biztonsági csapatai jóvoltából. Ugyanakkor rendelkezésre állnak korai észlelési technológiák, és meg is hozzák a kívánt eredményeket.
„Az észlelési rendszereket folyamatosan fejlesztik, és rendkívül sok fejfájást spórolható meg velük, valamint csökkenthető általuk mind az észlelési mind pedig a reakcióidő. Ezeknek a megléte fontos szempont számunkra a kiberbiztonsági kockázatok értékelése és a biztosítás alkalmával” – tette hozzá Baviskar.
A fel nem derített és nem záros határidőn belül megfékezett kiberincidensek akár ezerszer költségesebbek lehetnek, mint az észlelt és kezelt esetek – hangsúlyozza a jelentés. Az Allianz Commercial elemzése rávilágított, hogy a korai észlelés és reagálás megakadályozhatja, hogy egy 20 000 eurós kár 20 millió eurós összegűre rúgjon.
„A megelőzéssel csökkenthető a támadások gyakorisága, a reagálás pedig meghatározza, mennyire lesz jelentős a kár. Ettől függhet, hogy kisebb informatikai incidensről vagy teljes vállalati válságról beszélünk” – magyarázta Daum. „Úgy gondoljuk, hogy a vállalatok érdemben felkészülhetnek ezekre az eshetőségekre, és van hová fejlődniük az ilyen típusú támadók jelentette veszély megválaszolásában. Végső soron nagyban a korai észlelési és reagálási képességektől válik függővé, hogy mennyire sikerül mérsékelni a kibertámadások hatását, és gondoskodni arról, hogy a jövőben fenntartható legyen a kiberbiztosítási piac.”
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!





Tippek
Sztrádára fel: a biztonságos autópályás közlekedés írott és íratlan szabályai
Az autópálya a biztonságos és gyors utazás színtere: nincs szembejövő forgalom, az útvonal kiszámítható és a haladás ritmusát kevesebb kereszteződés, lámpa vagy gyalogos töri meg. A nagyobb sebesség és a járművek sokfélesége miatt azonban a gyorsforgalmi utak sajátos közlekedési környezetet jelentenek. A Hankook szakértői összegyűjtötték azokat az irányelveket, amelyeket betartva az autópálya mindannyiunknak biztonságos lehet, itthon és külföldön egyaránt.
Magyarország földrajzi elhelyezkedéséből fakadóan Európa egyik legjelentősebb tranzitcsomópontja. A nemzetközi teherforgalom folyamatosan keveredik a belföldi ingázókkal és a szezonális forgalommal, ezzel rendkívül változatos közlekedési környezet jön létre. Ez a sokszínűség Európa-szerte is jellemző a nagy tranzitútvonalakon, így a megszerzett rutin és odafigyelés a kontinens bármely országában hasznosítható.
A három aranyszabály: sebesség, követési távolság, jobbratartás
Az autópályás vezetés alapvetően eltér a városi vagy országúti tapasztalatoktól: a nagyobb sebesség miatt kevesebb idő marad a reakcióra, miközben a fékút is jelentősen megnő, éppen ezért fontos a szabályok következetes betartása, a vezetőknek pedig nemcsak az előttük haladó járműveket, hanem folyamatosan a teljes forgalmat figyelniük kell.
Alapvetés a szigorú jobbratartás szabálya. A belső sávok előzésre szolgálnak, indokolatlan használatuk nemcsak szabálytalan, de a forgalom ritmusát is megzavarhatja. Lényeges a követési távolság tartása is: ennek meghatározására jó gyakorlati támpont a nemzetközileg is ismert „két másodperces szabály”, amelyet természetesen biztonságosabb még hosszabbra hagyni.
Külföldi utazás előtt érdemes előre tájékozódni az adott ország szabályairól: bár Európában számos alapelv közös, a sebességhatárok, előírások és a szabályszegésekhez kapcsolódó szankciók jelentősen eltérhetnek. Jó példa erre Németország, ahol az autópályák egyes szakaszain nincs kötelező sebességhatár, míg más európai országokban a magyarországi 130 km/h-nál alacsonyabb a limit.
Másodpercek törtrésze alatt: fantomdugótól a „guminyakazásig”
A sztrádán a forgalom úgy működik, mint egy láncreakció: egyetlen hirtelen fékezés vagy kisebb lassulás kilométerekkel távolabb is fennakadásokat, akár úgynevezett fantomdugót idézhet elő. Egy bizonytalan autós az utolsó pillanatban válthat sávot, egy ideiglenes forgalmi rend pedig felülírhatja a megszokott ritmust. A veszélyt ilyenkor gyakran nem maga a torlódás, hanem annak késői észlelése jelenti, ezért fontos, hogy ne csak a közvetlenül előttünk haladó járművet figyeljük. Ha a sor vége felé közeledünk, jobb időben bekapcsolni a vészvillogót, figyelmeztetve a mögöttünk érkezőket.
Kockázatos, mégis gyakori jelenség az is, amikor valaki egy lehajtót csak az utolsó pillanatban vesz észre, és hirtelen több sávon keresztül próbál besorolni a megfelelő kijárat felé. Amennyiben velünk fordulna elő, inkább engedjük el a lehajtót, és térjünk le a következő kijáratnál, ne veszélyeztessük mások és a magunk biztonságát egy kiszámíthatatlan manőverrel. Szintén visszatérő probléma, hogy terelések esetén a megszűnő sávban haladók túl korán próbálnak besorolni, vagy a másik sávban közlekedők nem engedik be őket, ami torlódást és hirtelen fékezéseket okozhat. A helyes megoldás ilyenkor a „zipzár-elv” követése – ehhez nem kell más, csak egy kis odafigyelés.
Szintén tipikus helyzet a balesetek vagy műszaki hibák környékén kialakuló „guminyakazás”, amikor a kíváncsiság miatt a forgalom indokolatlanul lelassul. Ilyenkor tartsuk észben, hogy figyelmünket ne a történtekre, hanem a saját sávunkra és az előttünk haladó forgalomra összpontosítsuk.
Együtt, biztonságban: számítsunk a különbségekre
Az autópályán a személyautók mellett motorosokkal, kisbuszokkal, lakóautókkal, autóbuszokkal és különböző méretű tehergépjárművekkel is találkozhatunk, amelyek eltérően gyorsulnak, fékeznek és reagálnak a hirtelen manőverekre. A motorosok például kisebb méretük miatt könnyebben kerülhetnek a holttérbe, ezért sávváltáskor különösen fontos a körültekintés, motorral közlekedve pedig a láthatóság és a kiszámítható haladás. A kisbuszok és lakóautók esetén pedig a fékezés és a hirtelen irányváltás is nagyobb körültekintést igényel.
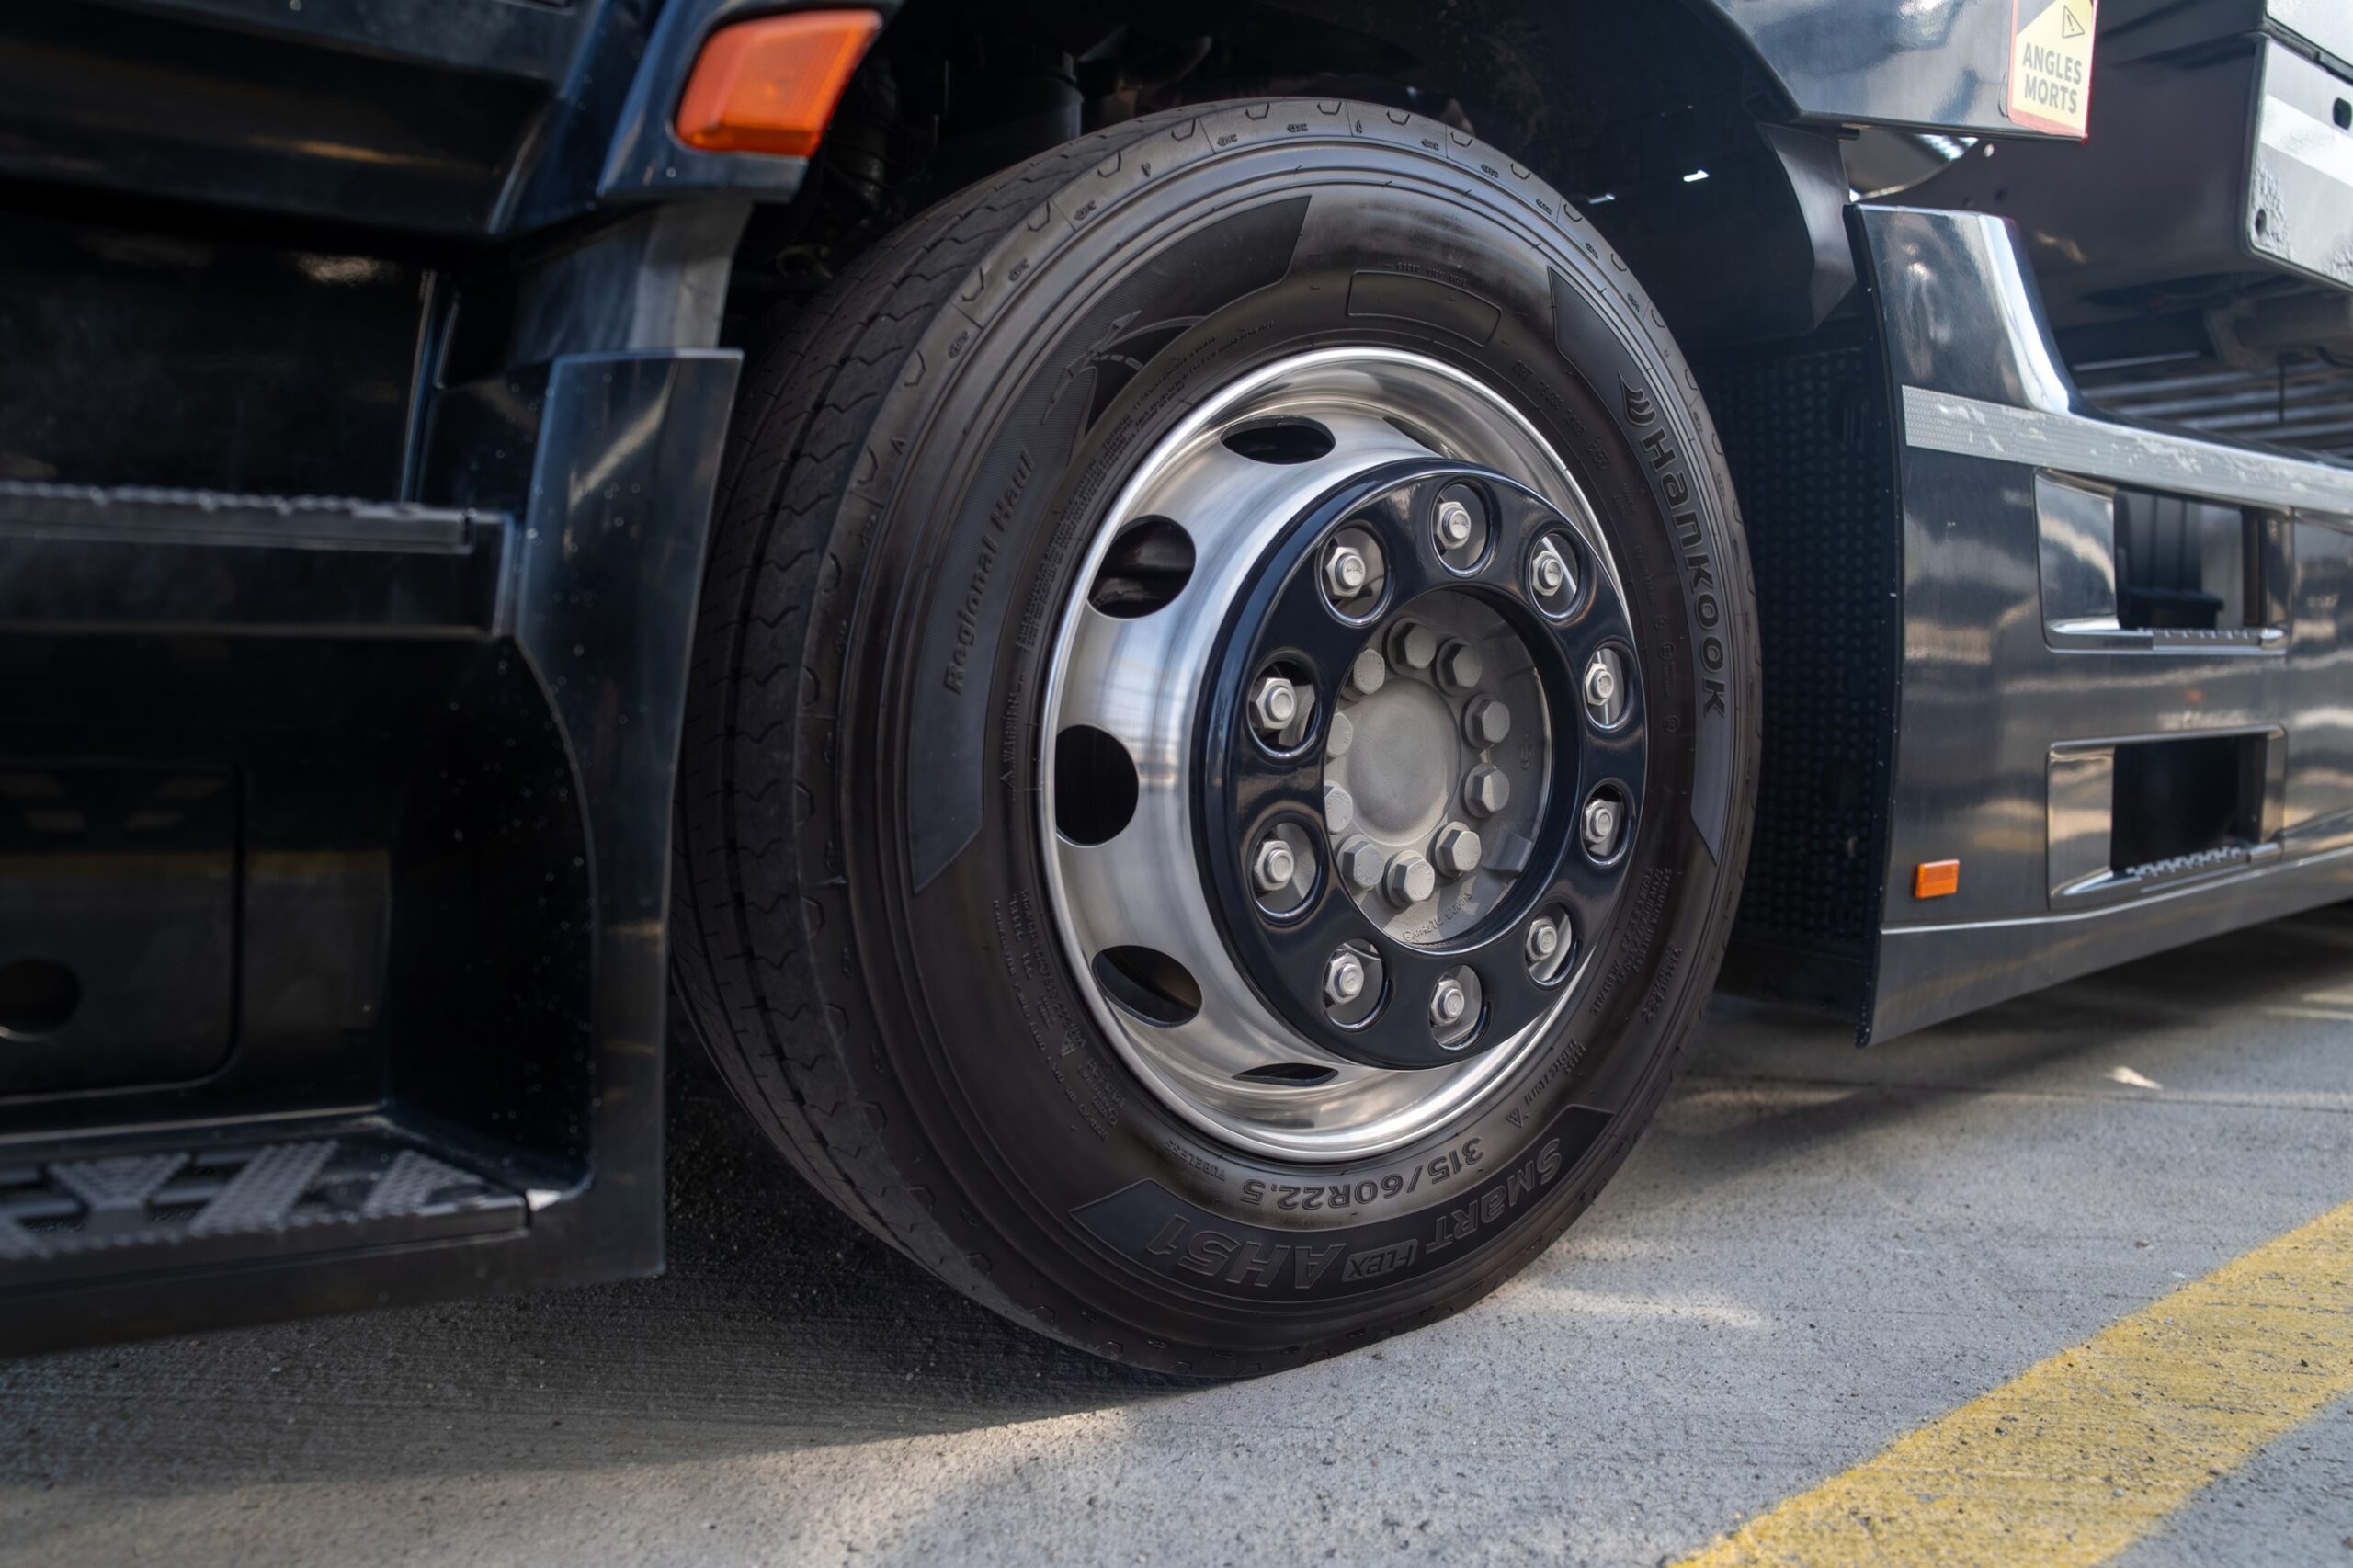
A kamionok környezetében elengedhetetlen, hogy tisztában legyünk a járművek jellemző tulajdonságaival és eltérő dinamikájával. Egy egyszerű ökölszabály szerint, ha nem látjuk a kamionsofőrt a visszapillantó tükörben, jó eséllyel ő sem lát minket. Egy ilyen szerelvény megelőzése fokozott figyelmet igénylő manőver, és csak akkor érdemes belekezdeni, ha ezt a forgalmi helyzet, a látási viszonyok és a rendelkezésre álló útszakasz is lehetővé teszi. Ilyenkor érdemes minél rövidebb ideig a kamion mellett haladni. A nagy méretű szerelvények mellett a légörvények és széllökések megmozgathatják a kisebb járműveket, miközben egy megrakott kamionnak a sebesség csökkentéséhez is jóval több időre és útra lehet szüksége, mint egy személyautónak.
A tehergépkocsik vezetőinek a nagy tömeg, a hosszú szerelvény és a speciális európai vezetési-pihenési szabályok miatt más szempontokat is figyelembe kell venniük. A kamionok haladását egyes útszakaszokon és időszakokban külön előzési vagy sávhasználati szabályok is befolyásolhatják, amihez a többi közlekedőnek is alkalmazkodnia kell. A biztonságos együtt közlekedéshez ezért mindkét oldalról kiszámítható és előrelátó vezetésre van szükség.
Az egyetlen kapcsolat az úttal: abroncstechnológia kicsiknek és nagyoknak
Mielőtt felhajtunk a sztrádára, a jármű műszaki felkészítése kulcsfontosságú, hiszen a folyamatos nagy sebesség maximális terhelést jelent a mechanikának. A folyadékszintek és a fékek ellenőrzése mellett ügyelni kell a kötelező felszerelések (például az utastérben tartott láthatósági mellények) meglétére is.
A biztonság egyik legfontosabb záloga emellett az úttesttel érintkező egyetlen felület: a gumiabroncs. Az autópályás tempóhoz a guminyomást a megnövekedett terheléshez mérten magasabbra kell állítani, megelőzve az abroncs túlmelegedését és a defektet. A nagy sebességű stabilitást a prémium minőségű abroncsok garantálják, a személyautóknál és a tehergépkocsiknál egyaránt.
„A tehergépjárművekre fejlesztett gumiknál a leginnovatívabb megoldásaink jelennek meg, mint például a 3D-nyomtatott öntőformák. A mérnökeink ezekkel komplexebb futófelületi blokkokat tervezhetnek. A kamionok esetében ez különösen fontos, mivel a futófelület geometriája közvetlen hatással van a tapadásra, a kopásra és a hőelvezetésre is”
– mondta el Kaliba Róbert, a Hankook tehergépjármű-abroncs termékvonal magyarországi értékesítési vezetője.
A hazánkon áthaladó több tízezer kamion esetében komoly mérnöki munka rejlik a kerekekben: a nehézgépjárművek számára fejlesztett abroncsoknak egyszerre kell megfelelniük a különböző tengelyek és felhasználási körülmények eltérő igényeinek. A kormányzott tengelyen a precíz irányíthatóságot és stabilitást, a hajtótengelyen a megfelelő tapadást és vonóerőt, míg a pótkocsikon a nagy terhelhetőséget és az alacsony gördülési ellenállást kell biztosítaniuk. A sokoldalú, prémium megoldásokra jó példa a Hankook Smart Work és Smart Flex termékcsaládja, amelyek a különböző fuvarozási feladatokhoz és útviszonyokhoz kínálnak célzott abroncstechnológiát, hozzájárulva ahhoz, hogy az áru és a közlekedés többi résztvevője is biztonságban célba érjen.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Tippek
Ingyenes mérnöki mentorprogram indul a középiskolásoknak
Idén szeptember 30-ig lehet jelentkezni az Együtt a Jövő Mérnökeiért Szövetség (EJMSZ) rendkívül sikeres, hat hónapos, ingyenes Mérnöki Pályaorientációs Mentorprogramjára, amire olyan középiskolás diákok pályázhatnak, akik érdeklődnek a műszaki és mérnöki területek iránt, és szeretnének többet megtudni a továbbtanulási, illetve karrierlehetőségeikről.
A pályaválasztás előtt álló tanulóknak sokszor úgy kell dönteniük továbbtanulásukról, hogy kevés közvetlen tapasztalatuk van arról, mit jelent mérnökként dolgozni. Az EJMSZ mentorprogramja ezen szeretne változtatni. A diákok személyes tapasztalatokon keresztül ismerhetik meg a mérnöki szakmákat és a vállalati környezetet, valamint segítséget kapnak saját érdeklődésük és erősségeik feltérképezéséhez. A jelentkezéshez nem szükséges műszaki előképzettség és az sem elvárás, hogy a diák már pontosan tudja, melyik mérnöki terület érdekli.
A mentoráltakat az EJMSZ tagszervezeteinél dolgozó, fiatal, pályájukon aktív mérnökök segítik. A velük való rendszeres személyes és online találkozókon a diákok első kézből kaphatnak válaszokat az egyetemi továbbtanulással, a különböző mérnöki szakmákkal, a munkával és a karrierlehetőségekkel kapcsolatos kérdéseikre. A mentor–mentorált párok kialakítását a Konnekt Egyesület szakmai csapata végzi.
A hat hónapos program a mentorálás mellett céglátogatásokat, illetve készségfejlesztő tréninget is tartalmaz. A vállalati programokon a résztvevők testközelből láthatják, hogyan dolgoznak a mérnökök, milyen projekteken vesznek részt és miként hasznosul a gyakorlatban az iskolában megszerzett tudás. Az ingyenes programra 2026. szeptember 30-ig lehet jelentkezni a rövid online űrlap kitöltésével, erre a linkre kattintva.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Tippek
Promptolás a padsorokban – Így használják az MI-t a magyar egyetemisták
A Siemens Zrt. és az UNIside közös kutatása feltárja a mesterséges intelligencia szerepét a magyar egyetemisták tanulmányaiban és mindennapjaiban.
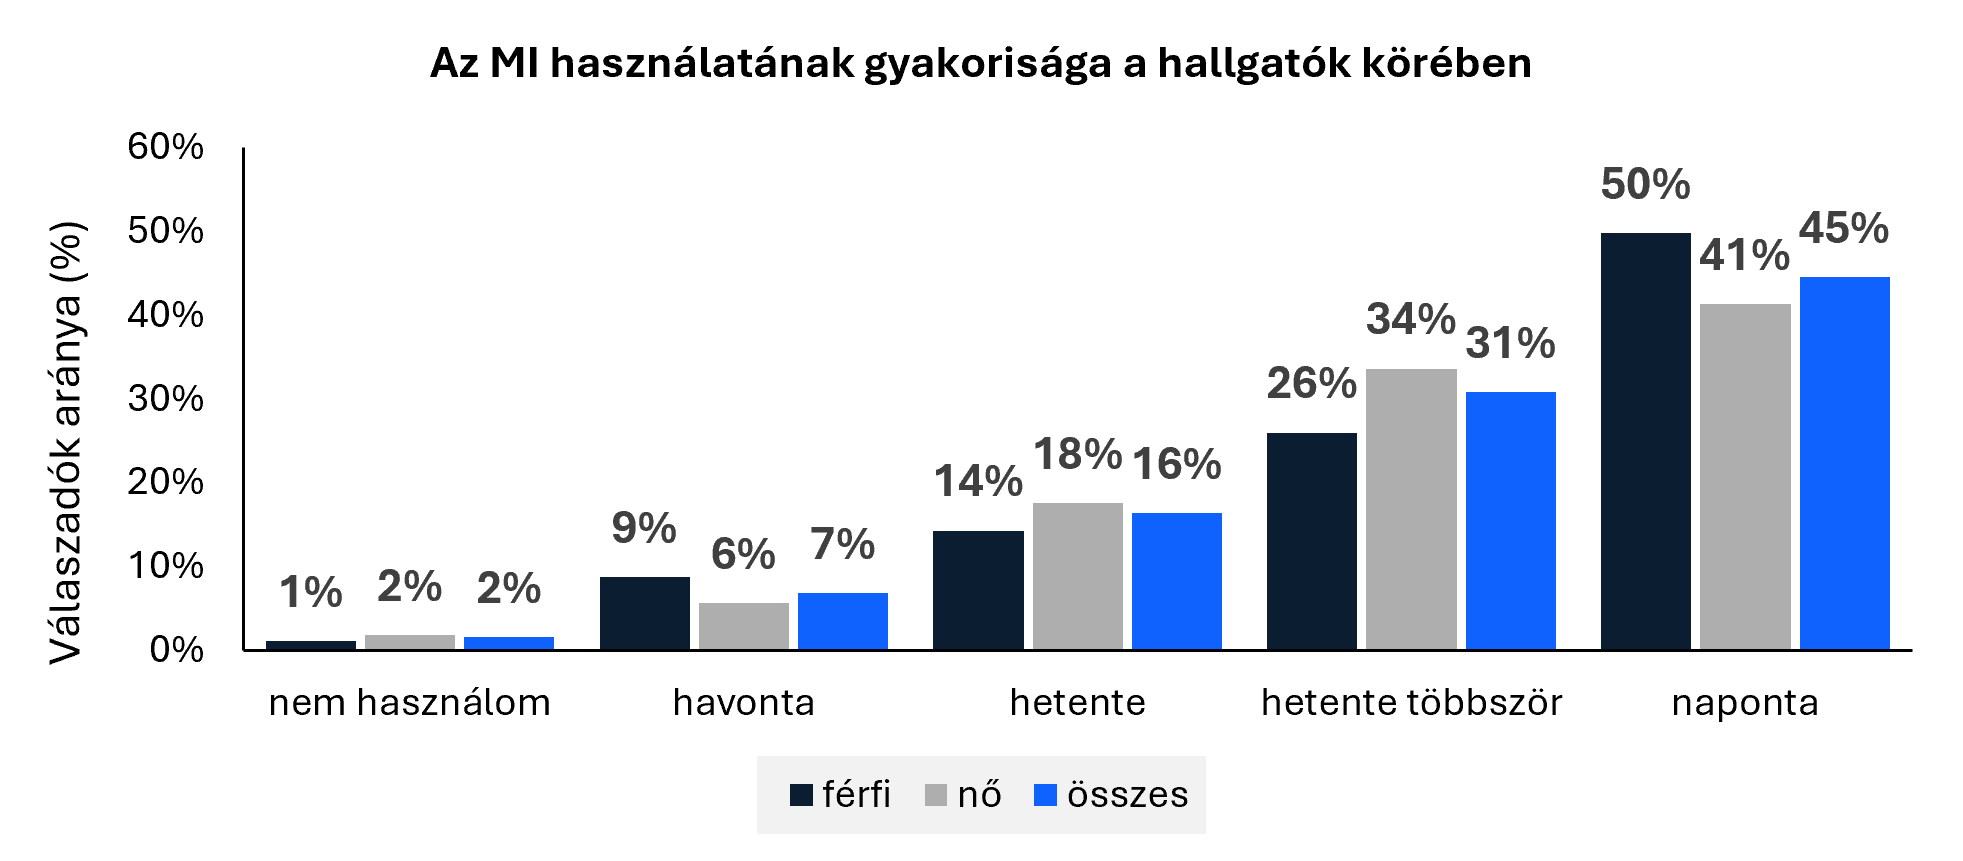
A kutatás szerint a magyar egyetemisták körében valóságos MI-láz tombol: a válaszadók 75,3 százaléka hetente, de inkább napi több alkalommal veszi igénybe az MI-eszközöket. Ez a szám jóval magasabb, mint a már munkahellyel rendelkezők körében: a Gallup 2026 májusában készített felmérése alapján a munkavállalók nagyjából fele használ MI-eszközöket, de csak 15 százalékuk veszi igénybe a mesterséges intelligenciát naponta.
A hallgatók döntő többsége önerőből, informálisan sajátítja el a tudást. Mindössze 3,6 százalékuk vett részt szervezett, MI-témájú egyetemi órán. Ez azt is jelentheti, hogy az intézmények lemaradásban vannak a hallgatói igényekhez képest, miközben a felsőoktatásban tanulók már rég belevetették magukat a mesterséges intelligencia világába.
A kutatás során az MI-eszközökben való jártasságukról is kérdezték őket: 41,7 százalékuk „készségszinten” használja, 10,5 százalékuk pedig már profinak, „számtalan promptot író felhasználónak” tartja magát.
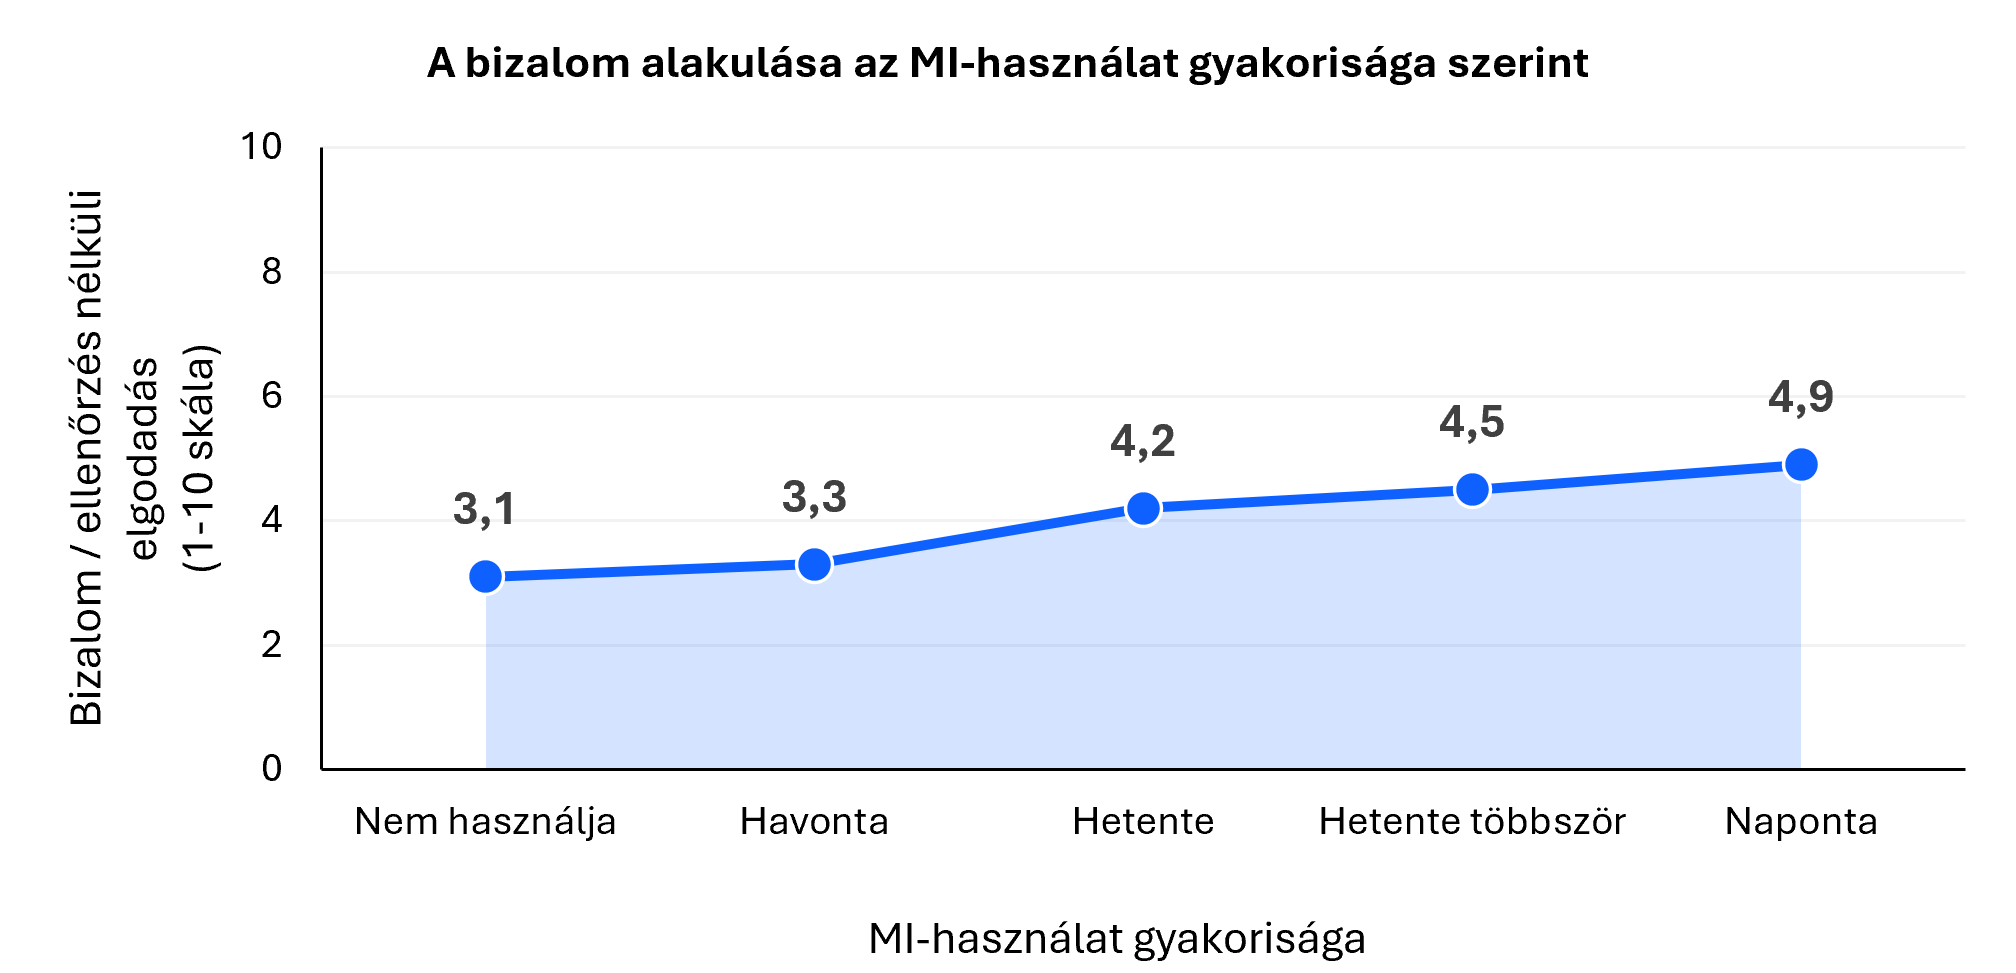
Bár tömegesen használják, a hallgatók kritikusan viszonyulnak az MI által generált információkhoz. Egy 10-es skálán, ahol az 1 a teljes bizalmatlanság, a 10 pedig az ellenőrzés nélküli elfogadás, az átlag mindössze 4,5 pont volt, ami azt jelenti, hogy a hallgatók többsége nem fogadja el vakon az MI válaszait; fenntartásokkal kezelik az MI által adott információkat, és visszaellenőrzik a válaszokat.
Emellett a kutatás szerint a bizalom a használat gyakoriságával nő. Aki kevésbé jártasnak vallotta magát az MI-eszközök használatában, mindössze átlagosan 3-ast adott a bizalmi skálán, míg akik többet használják e megoldásokat, azoknál 5-re jön ki a szám. Ez még mindig nem azt mutatja, hogy a hallgatók MI-generált beadandókkal teljesítenék az egyetemi tanulmányaikat.
Mire jó az MI az egyetemen?
A megkérdezettek túlnyomó része két területen találja hasznosnak az MI-t:
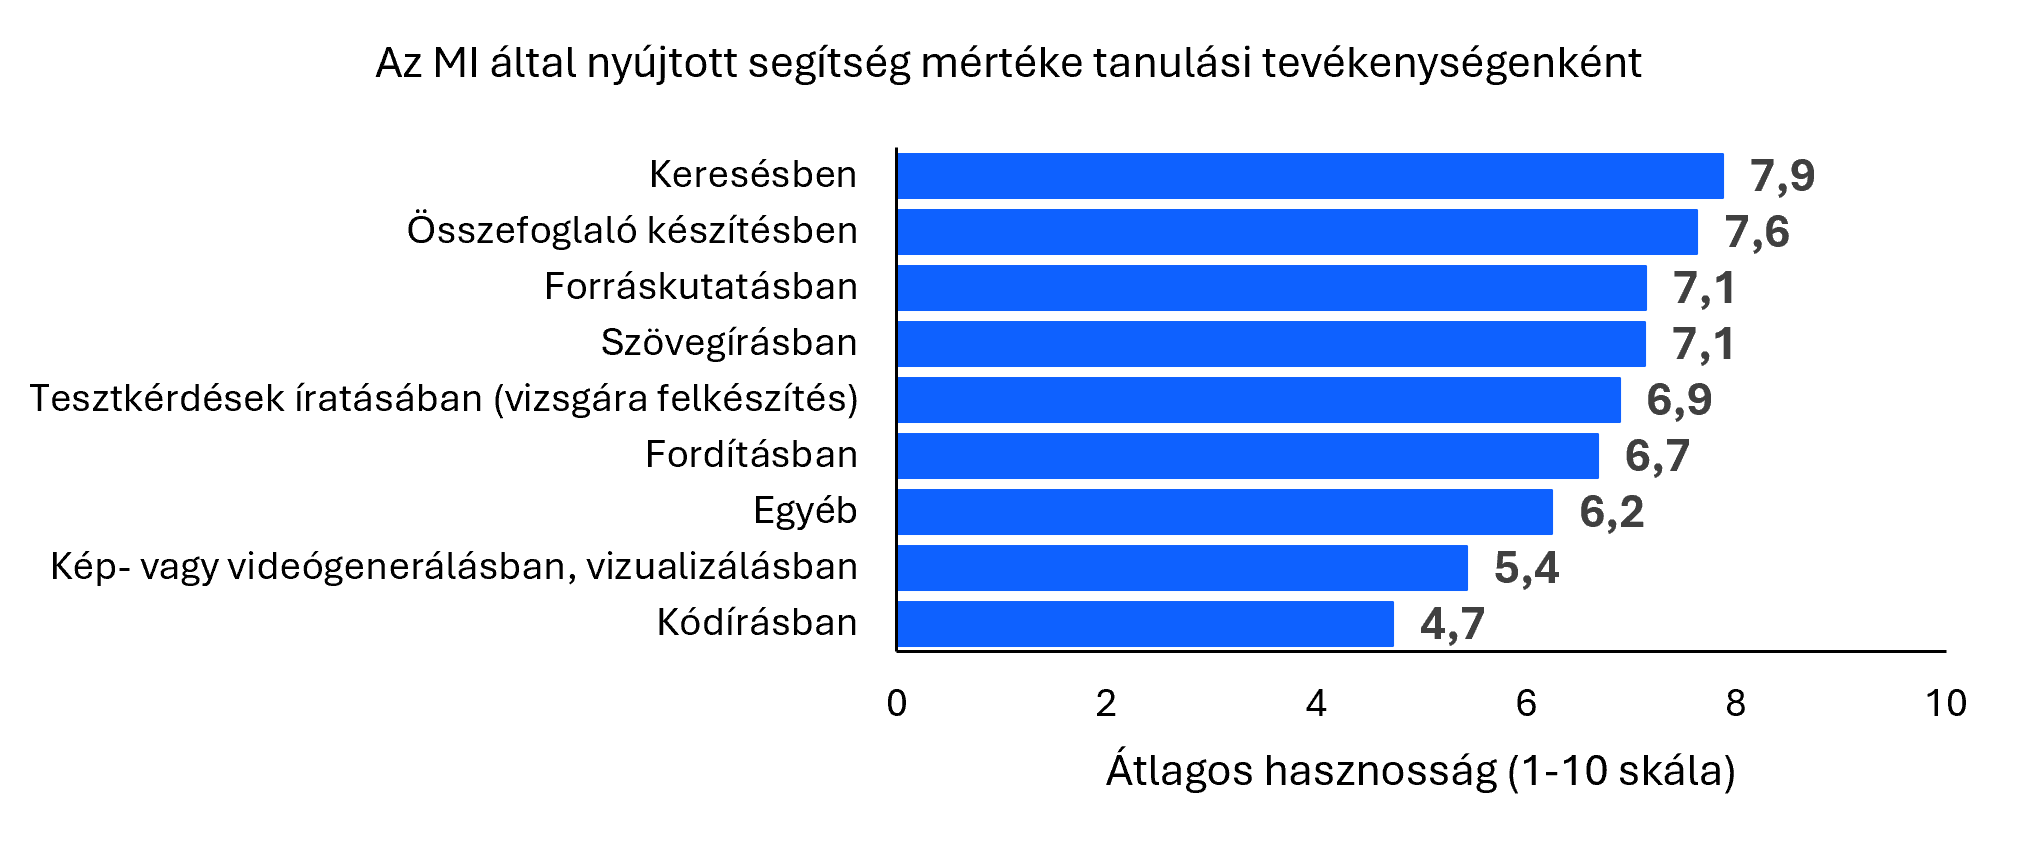
- Szövegírásban, ahol egy 10-es skálán 7,9-et,
- és összefoglalók készítésében, ahol 7,6-ot kapott az MI.
A mesterséges intelligencia emellett még a forráskutatásban és a szövegírásban spórolja meg a legtöbb időt a hallgatóknak. Azonban nem minden területen tündököl az MI: kódírásban (4,7/10) és az MI-vel kapcsolatos beszélgetések slágereként számontartott kép- és videógenerálásban (5,4/10) tartják a legkevésbé hatékonynak.
Ezen a területen jön elő a legjobban az egyes szakok közötti különbség: a műszaki és informatikai hallgatók sokkal hasznosabbnak találják a kódírást (informatikusok: 7,1; műszakisok: 5,5), mint például a humán szakosok (3,7), míg a szövegírás és -fordítás a gazdasági és társadalomtudományi képzéseken a legfontosabb.
Az egyetemek egyelőre le vannak maradva
A kutatásban arról is kérdezték a hallgatókat, hogy mennyire tartják fairnek a saját egyetemeik és oktatóik hozzáállását az MI használatához. Egy négyfokú skálán 3,3-at kapott az egyetemek MI-szabályzata, ami meglepően pozitív, míg az oktatók engedékenysége 10-ből 5,8-at kapott.
Azonban itt is van egy érdekes különbség: a műszaki és informatikai hallgatók kritikusabbak az intézményeik szabályozásával szemben, valamint szigorúbbnak látják a tanáraik hozzáállását is. Annak ellenére, hogy ők is ugyanolyan intenzíven használják az MI-t, mint más szakok hallgatói.
Ha a diákoknak kérdésük merül fel az MI-vel kapcsolatban, akkor sem az egyetemi forrásokhoz fordulnak, hanem inkább autodidakta módon próbálják megoldani a problémát. A kutatást kitöltők között így oszlik meg az információszerzés
- Internet: 74,5 százalék
- Maga az MI-eszköz: 37,9 százalék
- Szakirodalom: 29,3 százalék
- Egyetemi oktató: 26,8 százalék
- Ismerősök/csoporttársak: 24,8 százalék / 22,9 százalék
- Szülők: 5,0 százalék
Látható, hogy az oktatók nem az elsődleges forrásai az MI-vel kapcsolatos információnak, hanem csak egy a sok lehetőség közül.
A megkérdezett egyetemi vezetők és szakértők beszámolói szerint a technológia tudatos használatára, nem pedig annak tiltására helyezik a hangsúlyt, és rugalmas kereteket alakítanak ki az intézményekben. Az MI használata alapvetően megengedett lehet a tanulásban, kutatásban és más munkafolyamatokban, ha azt az adott oktató nem korlátozza, és nem sérti az etikai, adatvédelmi vagy jogi előírásokat. A legfontosabb elv, hogy az MI segédeszköz maradjon, és ne váltsa ki a hallgató saját szellemi teljesítményét. A karok a központi egyetemi kereteket saját szakterületük szerint pontosíthatják, így az elvárások tantárgyanként is eltérhetnek. Mint elmondták, ugyanakkor minden esetben fontos az átláthatóság: a hallgatónak jeleznie kell, hogy egy feladat elkészítésének mely szakaszában és milyen mértékben használt MI-eszközt, szükség esetén a felhasznált promptok feltüntetésével.
A szabályok betartása ugyanakkor nem egyszerű: sok hallgató nincs tisztában az intézményi előírásokkal. Ezért elengedhetetlen felmenő rendszerben a mesterséges intelligencia etikus használatára nevelni már a középiskolákban is.
Az MI-vezérelt háztartási robotoknak egyelőre várniuk kell
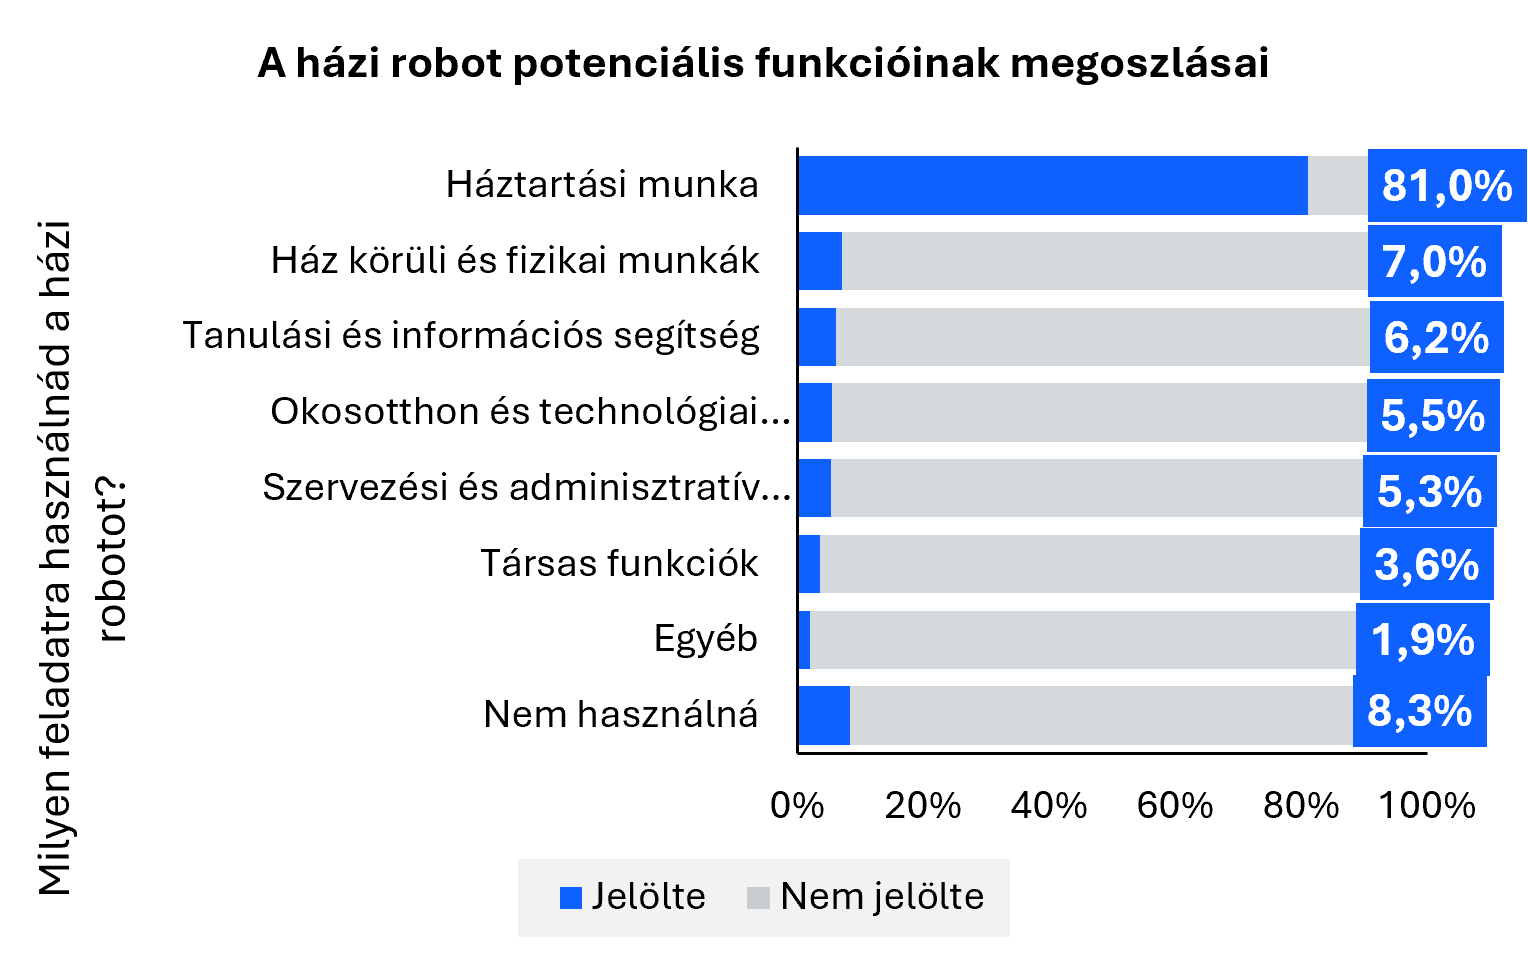
A hallgatók döntő többsége, 78,5 százaléka támogatja az MI által vezérelt robotok ipari, gyártósori alkalmazását. Ezzel szemben az otthoni robotok kérdése már megosztóbb: a megkérdezettek 56 százaléka elfogadja a használatukat, 47 százalékuk pedig kipróbálna egy ilyen eszközt, de a hallgatók nagyjából fele kevésbé pozitívan áll a háztartási robotokhoz.
Azok, akik viszont igénybe vennének ilyen gépeket, főleg a fizikai háztartási munkákat bíznák a robotokra, mint például a porszívózás és a takarítás, nem meglepő módon pedig a társas funkciók voltak a legkevésbé népszerű opció a maga 3,6 százalékával.
A Siemens Zrt. és a UNIside közös kutatása világosan megmutatja, hogy a mesterséges intelligencia már nem egy jövőbeli lehetőség, hanem a jelen egyik legfontosabb egyetemi eszköze. A hallgatók tömegesen használják, beépítették a tanulásba, és sok esetben már előrébb járnak, mint azok az intézmények, amelyeknek irányt kellene mutatniuk nekik.
A diákok nyitottak és gyakorlatiasak, nem naivak: az MI válaszait többnyire kritikával kezelik, vagyis nem egy technológiai vaklelkesedés, hanem egy tudatos alkalmazkodási folyamat zajlik. A valódi kérdés ezért már nem az, hogy megérkezett-e az MI az egyetemekre, hanem az, hogy a felsőoktatás hogyan tudja utolérni a saját hallgatóit, és hogyan tudja a leghatékonyabban beépíteni az MI-t az egyetemi képzésekbe.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Folytatódhat a Demján Sándor Tőkeprogram

Egy séf trükkjei a rohanós hétköznapokra

Ahány telephely, annyi valóság – így szakad szét a belső kommunikáció

Húsz éve tette le a voksát Budapest mellett a Morgan Stanley

Ingyenes AI- és felhőképzést indít az AWS diákoknak


Lehet még egyszerűbb az élet a DÁP eAláírással

Dinamikus játékélményre tervezett, új Odyssey monitorokat mutatott be a Samsung a 2026-os Gamescomon

Megjelentek a legújabb fizetési adatok: kiderült, mekkora hitelre elég a béred

Praktikus tanácsok autósoknak, szülőknek és tömegközlekedéssel utazóknak

Az iskolakezdéssel az otthoni digitális élet is felpörög




Technokrata.hu
Otthoni vészhelyzetek: tízből hat magyar járt már pórul kontár munkát végző szakember miatt
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
Újrahasznosítható az AI-forradalom brutális e-hulladék tömege
A fenntarthatóság ritmusa: kedvező zónaidős áramtarifa vállalkozásoknak
Az Anker elsőként teszi elérhetővé a professzionális UV-nyomtatást kisvállalkozások és kreatív alkotók számára
Globális pénzügyi vezetői pozícióval erősíti budapesti központjának stratégiai szerepét a Schneider Electric
Mutatjuk, miért érik meg az új Google Pixel okosórák!
Európában egyre zöldebb az elektromos autók töltéséhez használt áram
Elutazott a magyar csapat a WorldSkills Shanghai 2026 világbajnokságra
A Siemens és a P&G világszerte kiterjeszti az AI-alapú minőségellenőrzést
Műszaki-Magazin.hu
Új kedvező zónaidős áramtarifa vállalkozásoknak
Intelligens energetikai hálózat
Fenntartható energetikai áttörés
Új globális pénzügyi vezetői pozíció Budapesten a Schneider Electricnél
Rékasi Csaba lesz a Schneider Electric új projekt- végrehajtási vezetője
Megnyílt a regisztráció a 10. Modern Gyárak Éjszakájára
Megkezdte a próbagyártást a CATL Debrecen új cellagyártóüzem
Optimizmus a fémiparban
Fizikai AI – Intelligenssé tett gépek
Moduláris PKD szármaró
-

 Zöld2 hét ago
A paksi energiakrízis tanulsága: a napenergia mellől hiányoznak a tárolók és a rugalmas hálózat
-
Gazdaság2 hét ago
Nemzetközi szinten versenyképes, de kritikusan szűk a magyar e-kereskedelem élmezőnye
-
Gazdaság2 hét ago
Megszűnik az új lakások 5 százalékos áfája, még sincs ok aggodalomra
-
Gazdaság2 hét ago
A logisztika ma már nem A-ból B-be szállítás: kockázatkezelés
-
Ipar2 hét ago
15 éve fejleszti CO₂-alapú hűtéstechnológiáját a Panasonic
-
Gazdaság2 hét ago
Már a pénzügyeinkről is az AI-t kérdezzük?
-
Gazdaság2 hét ago
Az LG az IFA 2026 kiállításon bemutatta teljes prémium RGB-termékcsaládját
-
Okoseszközök2 hét ago
Ezt tudja az iRobot Roomba Max 775 Combo


