
Gazdaság
Digitális biztonsági trendek 2020-ban a Sophos szerint
A digitális biztonság területén számos jelentős változás ment végbe 2019-ben, amelyet a Sophos 2020 Threat Report is részletez. A védelmi oldalon állók számára fontos megérteni ezeket a trendeket ahhoz, hogy számítani tudjanak a jövőben felbukkanó fenyegetésekre és hogy a legjobban felkészüljenek rájuk. A Sophos most bemutat néhány jelentősebb változást az elmúlt évből, mely a digitális biztonság területét érintette, és hatással lesz a 2020-as helyzetre is. Szóba kerülnek a zsarolóvírusok, az automatizált, aktív támadások, a gépi tanulás és a mobilokat, illetve a felhőket érintő biztonsági kockázatok.
A zsarolóvírusos támadók növelni fogják a tétet – Mark Loman, a Sophos új generációs technológiai fejlesztéseinek igazgatója
Egy ártó szándékú szoftver kinézetét sokkal könnyebb megváltoztatni, mint a viselkedését, éppen ezért a modern zsarolóvírus-ek az obfuscation, azaz a kód mesterséges túlbonyolítására támaszkodnak a siker érdekében. Azonban 2020-ban a zsarolóvírusok kapcsán tovább nő majd a tét a megváltoztatott vagy hozzáadott tulajdonságok miatt, amelyek célja az zsarolóvírus elleni védelem összezavarása.
A zsarolóvírusos támadók az előnyszerzés érdekében folyamatosan dolgoznak a módszereiken, melyek közé tartozik például a felhasználó fiókjával történő visszaélés, hogy megkerüljék a védelmet és magasabb szintre emeljék a fiók jogosultságait, vagy a megtámadott dokumentumok priorizálása a méretük vagy a tárolási helyük szerint. A legjelentősebb fejlemények között szerepel az automatizált, aktív támadások számának növekedése, melyek az emberi találékonyságot ötvözik az automatizált eszközökkel a legnagyobb hatás elérése érdekében. És azzal, hogy az egyes fájlok egy viszonylag kis részét titkosítják vagy hogy az operációs rendszert diagnosztikai módban (csökkentett módban) indítják újra, ahol a biztonsági megoldások gyakran nem elérhetőek, a támadók továbbra is ki tudják kerülni a legtöbb védelmet.
A zsarolóvírus továbbra is jelentős szerepet tölt majd be a digitális fenyegetések területén, amíg az áldozatokat könnyű azonosítani. A könnyű célpontot jelentő védtelen szolgáltatások, a foltozatlan rendszerek és a rossz kezekbe került hozzáférési adatok bőséges zsákmánnyal kecsegtetnek a képzett és a képzetlen támadók számára is. A következő intézkedések létfontosságúak:
- erős biztonsági ellenőrzések,
- az összes végpontot, hálózatot és rendszert lefedő megfigyelő és válaszadó megoldás,
- a szoftveres frissítések telepítése, amikor megjelennek.
Az apró hibák jelentős adatszivárgásokhoz vezetnek a felhőben – Andy Miller, a Sophos publikus felhőplatform szenior igazgatója.
A felhő alapú megoldások legnagyobb előnye a rugalmasság. Kis erőfeszítés árán lehet bővíteni, vagy csökkenteni az erőforrásokat. Ez leegyszerűsíti a vállalkozások számára, hogy az ügyfeleik és vásárlóik igényei szerint skálázhassák az informatikai erőforrásokat. Viszont amikor a felhő védelméről van szó, a rugalmasság és egyszerűség később könnyen visszájára fordulhat.
2020-ban a felhővel kapcsolatos apró hibák sebezhetővé fogják tenni a nagyvállalatokat. A felhő alapú megoldások legnagyobb sebezhetősége a rossz beállításokban rejlik. Ahogy a felhőalapú rendszerek egyre összetettebbek és rugalmasabbak lesznek, az üzemeltetők hibái egyre nagyobb kockázatot jelentenek. Ez az átláthatóság általános hiányával kombinálva a felhőalapú informatikai környezeteket ideális célponttá teszi a digitális bűnözők számára.
A felhő platformok olyan összetettek és olyan gyakran változnak, hogy gyakran nehéz megérteni az egy specifikus beállítás rossz konfigurációjából fakadó bonyodalmakat és következményeket. Továbbá az is problémás, hogy nem lehet közvetlenül figyelni, mit is csinálnak pontosan a szervezet gépei. A bűnözők tudatában vannak ennek és éppen ezen okokból támadják a felhőalapú IT platformokat.
A felhőben tárolt adatok védelméhez eltérő eszköztár szükséges, hiszen a fenyegetések jellege meglehetősen más, mint a munkaállomások vagy a szerverek esetében. A szervezetek számára kritikus, hogy a biztonságot szem előtt tartva értékeljék újra a felhővel kapcsolatos stratégiáikat.
A digitális bűnözők megpróbálják meggyengíteni a gépi tanuláson alapuló felismerő modelleket – Joe Levy, CTO, Sophos technológiai vezetője
A gépi tanulás alapvető részévé vált a modern szervezetek digitális védelmi stratégiájának, a digitális bűnözők pedig tisztában vannak azzal, hogy ezeket az eszközök használják a támadásaik meghiúsítására. Válaszként a bűnözők megpróbálják megkerülni vagy aláásni a gépi tanuláson alapuló biztonsági rendszereket.
Ahogy a támadók és védekezők közötti macska-egér játék folytatódik, arra számíthatunk, hogy az támadó és védekező célú gépi tanulási eszközök kifinomultsága és hatékonysága gyorsan fejlődik majd. Az elkövetkező évben arra számítunk, hogy egyre több esetet látunk majd, ahol a digitális bűnözők megpróbálják kitrükközni a gépi tanulás alapú észlelő és osztályozó modelleket, és hogy gépi tanulás segítségével generáljanak meggyőző hamis anyagokat a social engineering alapú támadásokhoz.
Az elkövetkező években nőni fog annak a mértéke, ahogy a digitális biztonsági ágazatban a gépi tanulás tudományos közösségéből származó új technikákkal kísérleteznek és adoptálják azokat. Ez lehetővé teszi a rendszereknek, hogy részben, vagy akár teljesen automatizált módon hozzanak döntéseket az információs rendszerek és felhasználóik védelme érdekében. Olyan izgalmas példákhoz közelítünk, ahol a probléma megoldása kapcsán új technikák alkalmazását láthatjuk, mint amilyen a reinforcement learning is. Ezek az új védelmi technikák alapvetőek lesznek, és valószínű, hogy a digitális bűnözők “wetware” támadásokat kezdenek majd végrehajtani. Ezek keretében az automatikus tartalomgenerálást és a kézi, azaz emberi törekvéseket kombinálják, hogy a célpont szerint személyre szabják a támadásokat és kikerüljék a védelmi rendszerek aktuális generációját.
A támadásokat már a kezdetük előtt meghiúsító megelőző és védelmi megoldások alkalmazása mellett az is ajánlott a szervezetek számára, hogy többrétegű biztonsági rendszert alakítsanak ki. A fenyegetések “vadászatára” alkalmazott szakemberek, a vezető threat intelligence és a veszélyhelyzeteket kezelő technológiák, mint például a deep learning kombinálásával a szervezetek gyorsabban észlelhetik és különíthetik el még a legkifinomultabb támadásokat is, úgy, hogy minimalizálják azok hatását és költségét.
Az 5G-vel eddig nem látott biztonsági fenyegetések jelennek meg – Dan Schiappa, a Sophos vezető termékigazgatója
Az 5G lesz az a technológia, ami alapjában véve változtatja meg a digitális biztonság területét – talán a valaha volt legjelentősebb. Az 5G azt ígéri, hogy a hálózaton keresztül az élet majdnem minden területét sosem látott sebességgel és minimális késedelemmel köti össze. Azonban szignifikáns biztonsági kockázatok és potenciális új belépési pontok is megjelennek majd vele, amelyek a támadások új típusaival szemben védtelenné teszik a szervezeteket.
Habár az 5G-ben óriási potenciál van, az alapvető hálózataink átalakítása Pandora szelencéjét nyitja majd meg azzal, hogy addig hozzá nem elérhető rádiófrekvenciák jelennek meg, nem is beszélve az átláthatóság csökkenéséről, amit eredményeznek majd. Emiatt még jobban összpontosítanunk kell majd a kapcsolataink, eszközeink és alkalmazásaink biztonságára.
A beépített rádió adóvevővel rendelkező 5G eszközöknek nem lesz többé szüksége arra, hogy a vállalati hálózattal kommunikáljanak. Ez rendkívül megnehezíti a fenyegetések és kompromittálódott eszközök azonosítását.
Még sosem volt ennyire kritikus, hogy a kiberbiztonsági termékek rendszerként működjenek együtt. A szervezeteknek réteges megközelítésre lesz szükségük a biztonság kapcsán, amelyben a termékek kapcsolatban állnak egymással és megosztják a gyakorlatban is használható információikat. A szinkronizált védelemre alapuló megközelítés olyan kapcsolatokat épít a termékek között, amelyek segítségével együtt jobban tudnak működni, mint önmagukban külön-külön.
Az MSP-k biztonsági tanácsadókká válnak – Scott Barlow, a Sophos globális MSP igazgatóhelyettese (MSP: managed service provider, olyan szolgáltató, aki informatikai szolgáltatásokat nyújt távolról)
Napjaink zsúfolt piacán még sosem volt ennyire fontos az MSP-k számára, hogy képzett biztonsági tanácsadókká váljanak. Jövőre az MSP-knek gondoskodnia kell arról, hogy naprakészek maradjanak a gyorsan fejlődő fenyegetések és az elérhető új generációs biztonsági eszközök területén, hogy a ügyfeleik biztonsága érdekében fel tudják őket vértezni az iparág legjobb megoldásaival.
A digitális veszélyek világa gyorsan változik, a végfelhasználóknak pedig segítségre és útmutatásra van szüksége, hogy védve legyenek napjaink kifinomult támadásaival szemben. Az MSP-k számára kritikus a megfelelő képzettség, hogy ügyfeleik számára a megfelelő erőforrásokat tudják biztosítani – ami upsell és keresztértékesítési lehetőségeket nyújt cserébe – amivel valóban kihasználhatják ezt a lehetőséget.
Az MSP-k belső rendszereiben is intézkedések szükségesek a saját környezeteik védelme érdekében, hiszen gazdag célponttá válnak a digitális bűnözők számára. A Sophos azt javasolja, hogy az MSP-k vezessenek be kétlépcsős azonosítást és bizonyosodjanak meg arról, hogy hálózatukat rétegelt biztonsági rendszerrel zárják le, amellyel megvédhetik magukat a nem kívánt fenyegetésekkel szemben.


Gazdaság
Kijöttek a legfrissebb fizetési adatok: kiderült, mekkora hitelre elég a béred
A Központi Statisztikai Hivatal (KSH) héten megjelent tájékoztatása szerint 2026 júliusában bruttó 745 500 forint volt a teljes munkaidőben alkalmazásban állók átlagkeresete, míg a nettó érték 523 300 forint volt.
A bruttó mediánérték ennél lényegesen alacsonyabb, 618 200 forint volt, míg a nettó keresetek mediánértéke 437 900 forint volt. A friss kereseti adatok tükrében a Bank360 megvizsgálta, mekkora hitelösszegek felvételében gondolkodhatnak az átlag- és mediánösszegeket megkereső lakossági ügyfelek.
A KSH legutóbbi adatai szerint a teljes munkaidőben alkalmazásban álló magyarok átlagkeresete 745 500 forint volt 2026 júliusában, míg a nettó átlagkereset 523 300 forint volt ugyanezen időszakban. A hivatal számításai szerint a bruttó átlagkereset 7,5%-kal haladta meg az egy évvel korábbit, míg a nettó átlagkereset 9,1%-kal, a reálkereset pedig 7,8%-kal emelkedett. Ugyanakkor a bruttó mediánkereset továbbra is lényegesen elmarad az átlagkeresettől – előbbi 618 200 forint, míg a nettó mediánkereset 437 900 forint volt idén júliusban.
Mekkora jelzáloghitelre elég a júliusi átlagfizetés?
A friss adatok tükrében a Bank360 megvizsgálta, mekkora piaci jelzáloghitelt tud felvenni egy olyan lakossági ügyfél, akinek a keresete a júliusi átlag- illetve mediánbérrel egyezik meg. A Magyar Nemzeti Bank (MNB) által hozott szabályok értelmében jelenleg a nettó 800 ezer forintot el nem éri jövedelmek maximum az 50%-ig terhelhetők törlesztőrészletekkel, tehát az átlag- és a mediánkereset esetében is ezzel az aránnyal lehet számolni.
A fent leírtakból következik, hogy a nettó átlagkereset esetében maximum 261 650 forint, míg a nettó mediánkereset esetében maximum 218 950 forint lehet a havi törlesztőrészlet vállalható összege.
A Bank360 lakáshitel kalkulátora szerint egy 20 éves futamidejű, 33,5 millió forintos piaci jelzáloghitelnek 259 ezer és 262 ezer forint között a havi törlesztőrészlete, tehát a jelenlegi nettó átlagkeresettel megközelítőleg ez az a maximális hitelösszeg, ami felvehető (THM 7,22% – 7,43%). Hosszabb, 25 éves futamidő esetén ez az összeg ~36,5 millió forintig növelhető, ekkor ugyanis a havi törlesztőrészlet 257 ezer és 261 ezer forint között alakul (THM 7,22% – 7,42%).
Azok esetében, akiknek a bére a júliusi nettó mediánbérrel egyezik meg, a felvehető maximális hitelösszeg 20 éves futamidő mellett megközelítőleg 27,5 millió forint, ekkor ugyanis a havi törlesztőrészlet 213 ezer és 219 ezer forint között alakul (THM 7,22% – 7,75%). Hosszabb, 25 éves futamidő esetén a hitelösszeg maximuma 30 millió forint, aminek a havi törlesztőrészlete 211 ezer és 219 ezer forint között mozogna (THM 7,22% – 7,72%).
Lényegesen magasabb összegeket vehetnek fel azok, akik jogosultak az Otthon Start Program kamattámogatott lakáshitelére, hiszen nekik az állami támogatás révén lényegesen alacsonyabb, mindössze 3%-os kamattal kell számolniuk. A konstrukció keretein belüli legmagasabb, 50 millió forintos hitelösszegnek 25 éves futamidő esetén 237 ezer forint körül alakul a havi törlesztőrészlete (THM 3,03% – 3,06%), így az bőven belefér a júliusi nettó átlagkereset 50%-ába, vagyis a legalább ennyit kereső adósok akár a teljes hitelösszeg felvételére is képesek lehetnek.
A nettón mediánbért keresőkről ez már nem mondható el, így az ő esetükben alacsonyabb a felvehető hitelösszeg. Az ő esetükben, amennyiben a futamidő 25 év, úgy a felvehető maximális hitelösszeg 46 millió forint, aminek a havi törlesztőrészlete 217 – 219 ezer forint között mozog (THM 3,03% – 3,06%).
Amennyiben a futamidő csak 20 év, úgy a nettó mediánbért megkeresők esetében 39 millió forint a felvehető maximum (216 – 217 ezer forint havi törlesztőrészlet, THM 3,03% – 3,06%), de ekkora időtávon a nettó átlagkeresetet keresők esetében is alacsonyabb, 47 millió forintos összeg vehető fel (260 – 261 ezer forintos havi törlesztő, THM 3,03% – 3,06%).
Mekkora személyi hitelre elegendő a júliusi átlagkereset?
Ami a személy hitelek piacát illeti, ott továbbra is a nettó átlagkeresetet megkereső ügyfelek akár a jelenlegi legmagasabb, 15 millió forintos hitelösszeget is képesek felvenni, feltéve, hogy a hitelösszeg megfelelően hosszú futamidővel társul. 7 éves futamidővel számolva a jelenlegi személyihitel-ajánlatok alapján havi 245 ezer és 258 ezer forint között alakul a havi törlesztőrészlet (THM 9,90% – 12,00%), ami már belefér a jegybank által előírt keretbe.
A nettó mediánbért keresők esetében értelemszerűen még hosszabb, 9 éves futamidőre van szükség ahhoz, hogy a 211 ezer forintos (THM 10,68%) havi törlesztőrészlet beleférjen a jövedelem 50%-ába. Amennyiben valaki ennél rövidebb, 8 éves futamidő mellett szeretne személyi hitelt felvenni, úgy a hitelösszeget is csökkenteni kellene. Példának okáért, 14 millió forint személyi hitel esetében, amennyiben a futamidő 8 év, úgy a törlesztőrészlet 208 ezer és 223 ezer forint között alakul (THM 9,94% – 12,22%), így az ajánlatok többségét el tudná fogadni egy mediánbért megkereső ügyfél.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
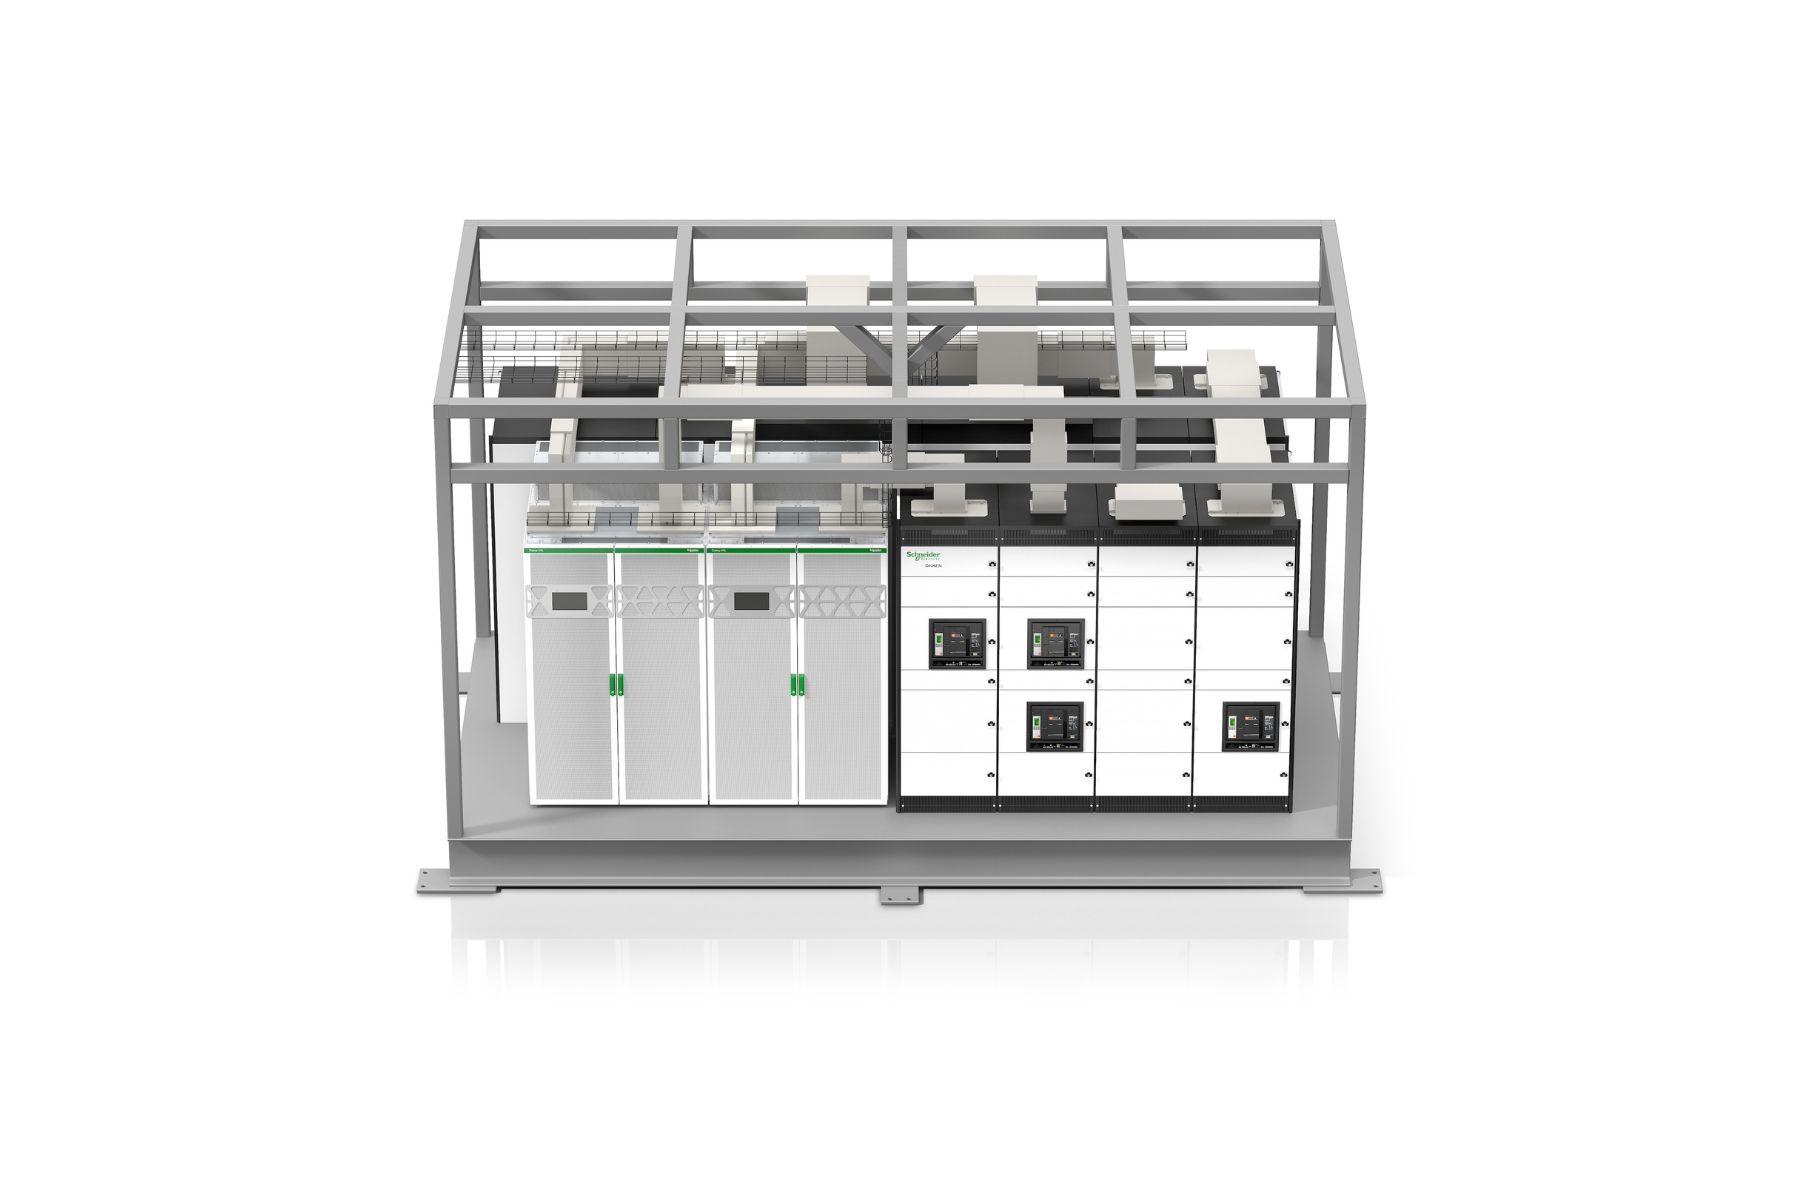
Gyorsan telepíthető, skálázható és az ellenállóképességet jelentős mértékben növelő áramellátási megoldásokat mutatott be a Schneider Electric.
A világ egyik vezető energia-technológiai vállalatának új, előregyártott tápegység-moduljait kimondottan a hiperméretű, illetve a mesterséges intelligencia (MI) alkalmazásokat kiszolgáló adatközpontok igényeinek figyelembevételével fejlesztették ki.
A mesterséges intelligencia gyors térhódításával az adatközpontok üzemeltetőin egyre nagyobb a nyomás, hogy minél gyorsabban és nagyobb léptékben kezdjenek el használni nagy sűrűségű infrastruktúrát. A hagyományos, egyedi igények alapján készült, előre gyártott áramellátási megoldások esetében azonban gyakran 12–14 hónap is eltelik a telepítésig, ami problémát jelent azok számára, akik szeretnék gyorsan bővíteni a kapacitásukat.
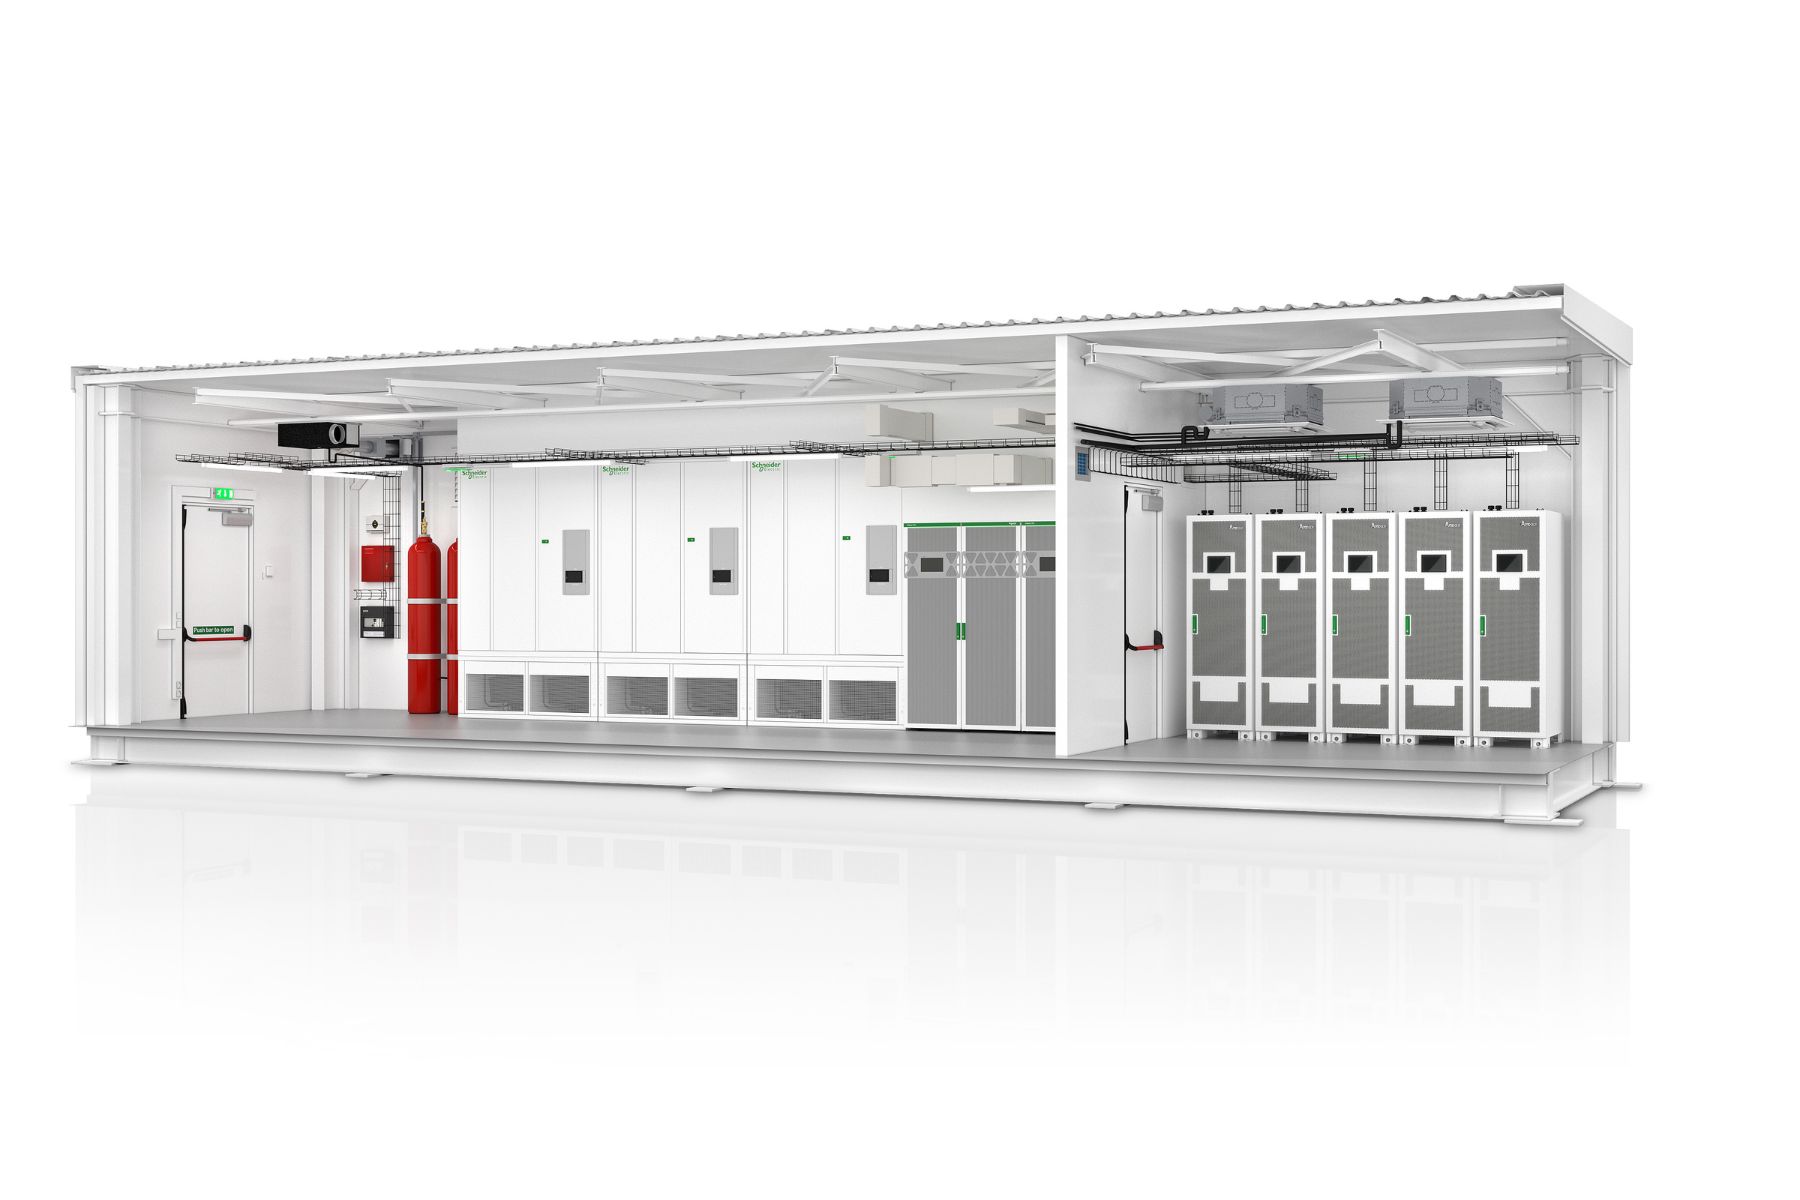
A Schneider Electric új, szabványosított megközelítése megoldást kínál erre a kihívásra azáltal, hogy egyszerűsíti a specifikációs, tervezési és árajánlat-készítési folyamatokat, lehetővé téve az előre gyártott áramellátási infrastruktúra akár hat hónap alatt történő legyártását. A Schneider Electric legújabb, Galaxy VXL (GVXL) UPS-technológiájára épülő új megoldások modulonként akár 2,5 megawatt (MW) teljesítményt nyújtanak, így a vállalat eddigi legnagyobb, egyetlen konténerből álló, előre gyártott tápellátási megoldásának számítanak.
Az új berendezéseket a Schneider Electric és az NVIDIA legújabb, a GB300 NVL72 platformhoz használható, integrált energiagazdálkodási és folyadékhűtés-vezérlőket tartalmazó referencia-tervei alapján, skálázható „tápegység-blokkoknak” tervezték meg. Ez a konstrukció lehetővé teszi az ügyfelek számára, hogy gyorsan telepítsenek MI-kompatibilis tápellátási infrastruktúrát a nagy teljesítményű számítástechnika (HPC), az MI-képzésben részt vevő rendszerek és a GPU-intenzív munkamenetek támogatására.
A szabványosított referencia-tervekben elérhető új portfólió – amely dedikált, 2 MW, 2,25 MW, illetve 2,5 MW konfigurációjú tápegység-modulokat és -kereteket tartalmaz – fokozott sebességet, kiszámíthatóságot és skálázhatóságot biztosít a mesterséges intelligencia alkalmazásokat kiszolgáló adatközpontokban.
„A mai adatközpont-üzemeltetők hatalmas nyomás alatt állnak, hogy az MI-kompatibilis infrastruktúrát minél gyorsabban, hatékonyabban és nagyobb léptékben állítsák üzembe. Előre gyártott áramellátó rendszereink szabványosításával és Galaxy VXL UPS-technológiánk beépítésével lehetővé tesszük a hiperméretű, neocloud és kolokációs szolgáltatók számára, hogy a skálázható, nagy sűrűségű áramellátási infrastruktúrát évek helyett mindössze hónapok alatt munkába állíthassák. Ez jelentős előrelépésnek számít ügyfeleink következő generációs mesterséges intelligencia-gyárak, mesterséges intelligencia-központok és nagyméretű digitális infrastruktúrák kiépítésére vonatkozó törekvéseinek támogatásában”
– mondta el Polóny Tibor, a Schneider Electric „Secure Power & Data Centers” üzletágának hazai vezetője.
Áramellátási infrastruktúra az MI-t kiszolgáló adatközpontok igényeire tervezve
Az új, előre gyártott tápegység-modulokat és -kereteket kifejezetten a mesterséges intelligencia és a következő generációs adatközpontok igényeit figyelembe véve alakították ki, hogy megfeleljenek a számítási kapacitás gyors növelésére vonatkozó igényekből és a nagyléptékű mesterséges intelligencia-bevezetésekből adódó, egyre növekvő teljesítménysűrűségi követelményeknek.
Az előre gyártott tápegység-keretek egy gyárilag tesztelt keretben integrálják a Schneider Electric technológiáit, köztük a Galaxy VXL UPS-t, a kapcsolóberendezéseket, a hűtőrendszereket, a lítium-ion akkumulátor-technológiát és az áramelosztó rendszereket. A szürke tér környezetekbe, beltéri telepítésre szánt tápegység-keretek ugyanezt az alapvető elektromos infrastruktúrát biztosítják nyitott formátumban.
Az új megoldások moduláris IT-podokkal is kombinálhatók, így teljes, az MI alkalmazásával kapcsolatos elvárásokra felkészített infrastruktúra-platformot biztosítanak, amely megfelel a Schneider Electric mesterséges intelligencia referencia-terveinek és az NVIDIA-alapú referencia-architektúráknak.
A skálázható telepítésre tervezett megoldás révén több modult egymás mellett, „tápegység-blokként” lehet használni, lehetővé téve az ügyfelek számára, hogy az infrastruktúra kapacitását akár több tíz megawattra bővítsék.
Gyártás és tesztelés Barcelonában
Az új, előre gyártott tápegység-modulokat és tápegység-kereteket a Schneider Electric barcelonai, Sant Boi de Llobregat telephelyén tervezik, gyártják és tesztelik. Az üzemet a közelmúltban bővítették a moduláris adatközponti infrastruktúra iránti növekvő globális kereslet kielégítése érdekében.
A gyár és a nagyméretű logisztikai központ – amely az egyik legfontosabb európai helyszín a Schneider Electric EcoStruxure Modular Data Center portfóliójának tervezése, gyártása és integrálása szempontjából – 5000 m²-es, kizárólag gyártásra szánt területtel rendelkezik, annak érdekében, hogy minél hatékonyabban tudja kiszolgálni a gyors piacra lépés, a kiszámíthatóság és a mesterséges intelligencia korszakának megfelelő, rugalmas adatközponti megoldások iránti, egyre növekvő ügyféligényeket.
A moduláris adatközpontok és az előre gyártott energiaellátási infrastruktúra területén szerzett több mint 15 éves szakértelmével a Schneider Electric tovább bővíti az MI-kompatibilis adatközponti portfólióját, amely kiterjed az energiaellátásra, a hűtésre, a rackekre, a szoftverekre, a moduláris infrastruktúrára és az integrált MI-referenciaarchitektúrákra.
Az új energiaellátási megoldások Európában már elérhetők, Észak-Amerikában még ebben az évben, később pedig további nemzetközi piacokon és az ázsiai-csendes-óceáni térségben is elérhetővé válnak.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
A szabálykövető vállalkozás ne versenyhátrányból, hanem versenyelőnyből induljon
Az MVÜK közel 150 vállalatvezető tapasztalatai alapján készített white papert a magyar kkv szektor elvárásairól és vállalásairól, melynek megszületéséhez Kapitány István az MVÜK-ban tett júniusi látogatása adott fontos biztatást.
Az anyagból kiderül, hogy a magyar kis- és középvállalkozások nem több államot kérnek, hanem jobb államot: kiszámítható szabályokat, tiszta versenyt, működő közigazgatást, gyorsabb állami folyamatokat, hozzáférhető finanszírozást és érdemi szakmai párbeszédet. Cserébe stabil foglalkoztatást, tisztességes működést, beruházást, innovációt és Magyarországon maradó gazdasági értéket kínálnak. A white papert az MVÜK eljutatta a Gazdasági és Energetikai Minisztériumba.
A kiszámíthatóság a vállalkozások legfontosabb kérése
A vállalatvezetők szerint a bizonytalanságnak közvetlen gazdasági ára van: munkaerő felvételét, beruházásokat, hitelfelvételt és technológiai fejlesztéseket is visszafoghat. A finanszírozási, energetikai, szabályozási és munkaerőpiaci kockázatok ellenére a cselekvési készség megmaradt, a vállalkozások készek fejlődni, ha ehhez kiszámítható és tisztességes feltételeket kapnak.
A white paper legfontosabb javaslatai között szerepel a hosszabb távon értelmezhető gazdaságpolitikai irány, az érdemi szakmai egyeztetés a jelentős jogszabályváltozások előtt, az egyszerűbb adózás és kevesebb adminisztráció, a gyorsabb állami ügyintézés, valamint a tiszta és kiszámítható verseny. A vállalkozások szerint a szabálykövető működésnek nem versenyhátrányt, hanem versenyelőnyt kell jelentenie. A közbeszerzéseknél és pályázatoknál pedig a legalacsonyabb ár mellett a minőségnek, a megbízhatóságnak, a foglalkoztatásnak és a létrehozott hazai, vagy európai hozzáadott értéknek is nagyobb súlyt kell kapnia.
A kkv szektor nemcsak kér, hanem vállal is
A vállalkozói oldal természetesen a saját felelősségét is megfogalmazta abban, hogy egy harmonikus, kétoldalú kapcsolódás jöhessen létre az állam és a vállalatok között. A kkv-k vállalják a tisztességes adózást, a fehér foglalkoztatást, a szerződéses kötelezettségek teljesítését és a munkavállalók hosszú távú megtartását.
A kiszámíthatóbb környezetben felszabaduló forrásokat lehetőség szerint bérekbe, képzésbe, technológiai megújulásba, digitalizációba, innovációba, energiahatékonyságba és termelékenységnövelésbe forgatnák vissza. Továbbá erősítenék a hazai és európai beszállítói kapcsolatokat, fejlesztenék saját termékeiket és márkáikat, és nagyobb szerepet vállalnának a fiatalok képzésében, a tudásmegosztásban és a társadalmi felzárkózásban. Éppen ezért fontos kiemelni, hogy a központi üzenet ezért nem egyoldalú követelés, hanem partnerségi ajánlat. Az állam kiszámítható és tisztességes feltételeket teremt, ezzel egyidejűleg a vállalkozások pedig értéket hoznak létre, amellyel a magyar gazdaság és társadalom is jól jár.
“Azért kezdeményeztem ezt a közös munkát, mert az állam és a vállalkozások kapcsolatában a „kívánalom és a kínálat” csak együtt teremthet valódi egyensúlyt. Kennedy elnök örök érvényű gondolata nyomán az elvárásaink mellett meg kell tudnunk fogalmazni, mit adhatunk mi, a magyar KKV-k az országnak. Az MVÜK 150 tagja ennek fényében fogalmazta meg azt a gondolatsort, amely meggyőződésem szerint egybeesik a hazai KKV egészének véleményével. Az MVÜK White Papere tehát egyszerre javaslatcsomag és vállalás: ha úgy tetszik partnerségi ajánlat Magyarország sikeréért.”
– mondta Iglódi Csaba az OnlyCEO klub alapítója és vezetője, az MVÜK társtulajdonosa.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Kiszáradó Velencei-tó: nem vízhiány van, hanem alkalmazkodási válság

Az LG electronics megkezdte 5G-alapú intelligens telematikai megoldásának tömeggyártását

A magyarok közel fele akciókkal spórol nyáron a Viber felmérése szerint

Újabb magyar szakember kapott régiós feladatot a Schneider Electricnél

Automatizálás egy erdélyi ásványvízüzemben


Pénzügyminisztérium: A valóság költségvetése

Vigyázzunk egymásra! Kampány a fiatalok biztonságáért

Nem ugyanaz a jó képernyő tízévesen és húszévesen

Folytatódhat a Demján Sándor Tőkeprogram

A vállalatoknak újabb szerver helyett több szakértelemre van szükségük



Technokrata.hu
A területi kamarák elnökei bizalmat szavaztak Nagy Eleknek
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
Megjelent a Siemens Designcenter
MKIK: az árrésstop mára versenytorzító, kivezetése haladéktalanul szükséges
Sokkal többet tudnak rólunk a kamerák, mint gondolnánk
Sztárviszályok a zenében: így pörgeti fel a nyilvános dráma a lemezeladásokat
A vállalatok hamis biztonságérzete jelentheti a legnagyobb IT-biztonsági kockázatot
Füldugó márkák Magyarországon: miben különböznek az ismert gyártók?
Most már 500 ezer ember élvezi a MyMediaMarkt hűségprogram előnyeit
A mémekre válaszolunk, köszönni viszont elfelejtünk
Műszaki-Magazin.hu
Fizikai AI – Intelligenssé tett gépek
Moduláris PKD szármaró
Autonóm fuvarozás az IAA-n
A Siemens és a P&G világszerte kiterjeszti az AI-alapú minőségellenőrzést
Új szintre emeli az MI-t kiszolgáló adatközpontok áramellátását a Schneider Electric
Az Ecoclean új EcoCbase rendszere
NeurON: sokszínű tudomány, sokféle hullámhosszon
Az Európai Parlament elfogadta az új e-kereskedelmi és vámügyi szabályokat
Megjelent a Siemens Designcenter
Kia PV7: nagyobb hatótáv, nagyobb tér
-

 Gazdaság2 hét ago
Az LG kibővített AI-otthon ökoszisztémával érkezett az IFA 2026-ra
-
Gazdaság2 hét ago
A Xiaomi Auto 2027-től Európában is kapható lesz
-
Gazdaság2 hét ago
A következő válságot még nem látjuk, de az AI már keresheti a nyomait
-
Tippek2 hét ago
Sztrádára fel: a biztonságos autópályás közlekedés írott és íratlan szabályai
-
Tippek2 hét ago
Ingyenes mérnöki mentorprogram indul a középiskolásoknak
-
Gazdaság2 hét ago
Az átvilágítás első szakasza vezetési és kontrollhiányosságokat tárt fel az MKIK Tőkealap-kezelő Zrt.-nél
-
Szórakozás2 hét ago
A szupererő, ami mindannyiunkban ott rejlik
-
Okoseszközök2 hét ago
Bevált smart home megoldások – 10 praktikus példa a modern otthonhoz


