

Gazdaság
Hét trend a pénzügyi biztonság világából
A világjárvány leszálló ágában egyértelművé vált, hogy a fogyasztók hosszú távon is használni fogják a digitális fizetést.
Az elmúlt két évben a kényelem, a megbízhatóság és a biztonság mind hozzájárultak az elektronikus kereskedelem, valamint az érintéses fizetések számának robbanásszerű növekedéséhez Európában és hazánkban is. A fogyasztói magatartásban bekövetkezett változásokkal azonban a külső fenyegetések is továbbfejlődnek, az átlagos internetfelhasználó pedig könnyebben lehet csalás áldozata. Az egyre kifinomultabb támadások miatt sokszor olyan módszerekhez kell folyamodni a vállalatoknak, amelyek 20 éve még csak hollywoodi filmekben szerepeltek. A kiberbiztonsági munka egy része, mint például az etikus hackelési kísérletek, vagy az IP-címek és GPS-adatok háromszögelése a bűnözők elfogása érdekében akár egy Jason Bourne filmben sem lennének műfajidegenek. Csak maga a Visa Advanced Authorization szolgáltatás becslések szerint 26 milliárd dollárnyi csalást segített megelőzni 2021-ben.
A koronavírus-járvány számos korábbi feltételezést felülírt arról, hogyan, hol és mikor dolgozunk, vásárolunk vagy éppen játszunk. A Digital Commerce 360 kutatása szerint a pandémia 2019 végi megjelenése óta az e-kereskedelem volumene robbanásszerűen nőtt, a digitális streaming szolgáltatások előfizetéseinek bevételei átlépték az 1 milliárd dolláros mérföldkövet, és a Visa hálózatában végrehajtott peer-to-peer (magánszemélyek közötti) fizetések is megduplázódtak. A legtöbb járvány utáni trendben közös nevező a digitális fizetések növekvő jelentősége. Másképpen fogalmazva, a digitális pénz biztonságos, megbízható és gyors mozgása a magánszemélyek, vállalkozások és kormányok között a mai globális gazdaság motorja – a néhány forintos digitális letöltésektől a 4 millió dolláros határokon átnyúló vállalati tranzakciókig.
Az életmentő gyógyszerek beszerzésének biztosítása vagy a kormányok hatékony segélyosztása járvány idején leginkább a Visához hasonló hálózatokra hárul, amelyek rendelkeznek az ezekkel kapcsolatos tranzakciók lebonyolításához szükséges technológiával, tapasztalattal és széleskörű partneri hálózattal. Ugyanakkor a bűnszervezetek a világjárványban egy újabb lehetőséget láttak meg az emberi és technológiai sebezhetőségek kihasználására. Ha a felhasználók oldaláról közelítünk, akkor kiderül, hogy a kéretlenül kapott linkekre az internetezők 78%-a kattint rá, míg az emberek 51%-a bevallotta, hogy online tevékenységei nagy részében ugyanazt a jelszót használja. Eközben a globális szervezetek 81%-a tapasztalt fokozott kiberfenyegetettséget, 79%-uk pedig kiberincidens miatti leállással szembesült.
A Visa az elmúlt öt évben világszerte 9 milliárd dollárt fektetett be csalásmegelőzési- és a kiberbiztonsági fejlesztésekbe. A cég valós idejű, globális technológiát használ a fizetések védelmére a határokat nem ismerő csalókkal szemben, és folyamatosan naprakészen tartja védelmi rendszereit. A visszaélések pedig immár csak a tranzakciók kevesebb mint 0,1%-ánál fordulnak elő – ami az összes fizetési forma között a legalacsonyabb arány.
Ez azonban önmagában nem elég. A fizetési ökoszisztéma összes résztvevőjének védelme érdekében a Visa folyamatosan fejleszti biztonsági rendszereit, hiszen a csalók folyamatosan új módszerekkel használják ki a sérülékeny pontokat.
Íme hét trend a pénzügyi biztonság világából, amely meghatározhatja az iparág jövőjét és biztosíthatja a fogyasztók védelmét.
- A biometria lesz a fintech-ek, a kibocsátók és a kereskedők által választott alapértelmezett hitelesítési forma
A biometriával kapcsolatban a múltban több sikertelen bevezetési kísérletet láthattunk, de a világjárvány, a felismerési pontosság javulása, az új módozatok (viselkedési biometria) és a technológiát elfogadó fogyasztók növekvő száma 2022-re alapot teremt a változásra. A biometria az erős ügyfélhitelesítési (SCA) követelmény megvalósításának kulcsfontosságú technológiája is. Az irányelv Európán túl is visszhangot keltett, és a szabályozással még nem rendelkező piacok is vizsgálják, hogyan lehetne megerősíteni a hitelesítési követelményeket az internetes bűnözés általános növekedése miatt. A Visa eddig több mint 3,5 milliárd EMV® 3-D Secure tranzakciót dolgozott fel, hogy erősebb ügyfélhitelesítéssel segítsen megelőzni a csalást az elektronikus kereskedelmi tranzakciókban. Az adatok azt mutatják, hogy a kockázatalapú hitelesítés magasabb hitelesítési arányt és növekedést is eredményez. Ezen kérdések kezelésének előremutató példája a FIDO Alliance, amely az iparági vezetők széleskörű közreműködésével jött létre. Felismerték, hogy a vállalatoknak el kell távolodnia a jelszavaktól, és a digitális személyazonosságot kell elfogadniuk a jövő útjaként.
- A kifinomultabb elkövetési módszerek növekedése miatt a manuális kezelés már nem elegendő
Az e-kereskedelem a világjárvány alatt is mentőöv volt a különböző méretű vállalkozások számára, és ebben nem lesz változás – csak a fogyasztók fizetési szokásai fognak fejlődni. Elterjednek a „Buy Now, Pay Later” (vásárolj most, fizess később) megoldások is. Ezek az új fizetési módok azonban nemcsak a fogyasztók, hanem a csalók számára is lehetőséget jelentenek.
Az enumerációs támadások – amikor a hackerek adatokat tudnak kinyerni egy platformról -, a személyazonosságiés a számlaátvételi csalások egyre nagyobb számban fordulnak elő, és világszerte az e-kereskedelmet veszik célba. Kihasználják a megfelelő csalásmegelőzési képességekkel nem rendelkező online csatornákat, és az internet által kínált anonimitás árnyékában követnek el visszaéléseket. Ez egy olyan új kihívás, amellyel a kibocsátóknak és a kereskedőknek egyaránt szembe kell nézniük, és amelyet közösen kell megoldaniuk.
- A kriptopénzek iránti érdeklődés folytatódni fog, és az ágazatnak szüksége lesz az ügyfelek megismerésére, a pénzmosás elleni küzdelemre és a kiberbiztonságra vonatkozó piaci szabályozásra
A fogyasztók érdeklődése a kriptovaluták iránt továbbra is növekszik, a csalók pedig követik a pénzt. Annak ellenére, hogy a főcímek azt sugallják, hogy a kriptovaluták egyre szélesebb körben terjednek, még mindig a fejlődés kezdeti szakaszában vannak, ami lehetőséget teremt a csalók számára. Az ágazat tartós és felelősségteljes növekedése a bizalom kiépítésén múlik majd – ez magában foglalja a fizetési biztonság és a szabályozási követelmények kezelését is.
- A kibocsátók és a kereskedők összefognak a kártyabirtokos megtévesztésén alapuló csalások ellen
Az ilyen típusú visszaélések száma az e-kereskedelem elterjedésével párhuzamosan emelkedett. A hagyományos hitelesítési megoldások csak az egyenlet egyik felét jelentik, mivel a visszaéléseket olykor a jogszerű számlatulajdonosok követik el. A visszaélések költségei a kibocsátókat és a kereskedőket további kiadásokkal terhelik, például vitafeldolgozási költségekkel, a csalási modell romlásával, és a csalási kockázati profilok növekedésével, ami kihathat az intézmény megítélésére.
- A vállalatok több pénzt fognak befektetni az üzletmenet folytonosságába és a kockázatkezelésbe, a beszállítókat pedig a kockázatok mérséklése érdekében szigorúbban fogják vizsgálni
A kockázatkezelés gyakran figyelmen kívül hagyott és alulértékelt része az üzletmenet-folytonosság. A világjárvány megmutatta, hogy a szervezeteknek fel kell készülniük az ügyfelek és a munkavállalók szolgáltatási zavarainak megelőzésére, különösen a globális cégeknek, amelyek alanyai a régióspecifikus kockázatoknak is. Ezek a kockázatok a kibernetikai kockázatoktól kezdve a közegészségügyön át az éghajlatváltozásig és a természeti katasztrófákig is terjedhetnek. A Visa évtizedeken át dolgozott az üzletmenet-folytonossági tervének kialakításán, fejlesztésén és végrehajtásán, hogy a globális fizetési hálózata működőképes és biztonságos maradjon, ezáltal a világkereskedelem továbbra is zavartalanul működhessen. Ráadásul a kockázatnak való kitettség túlmutat a vállalat közvetlen érintettségén, és magában foglalja az ökoszisztéma-partnerek és szolgáltatók kockázatát is. A világjárvány számos üzletmenet-folytonossági tervet próbára tett, és a vállalatoknak rendszeresen felül kell vizsgálniuk terveiket a szabályozásoknak való megfelelés és a hatékonyság biztosítása érdekében.
- A többrétegű kiberbiztonság tud csak teljeskörű védelmet nyújtani a támadások ellen
A modern vállalati kiberbiztonság kulcsa a fenyegetések több szemszögű vizsgálata. A Visa például több mint 1000 főállású kiberbiztonsági szakembert alkalmaz, több petabájtnyi adatot elemez, ami lehetővé teszi számukra, hogy megvédjék a cég hálózatát a rosszindulatú szoftverektől, a nulladik napi támadásoktól és a bennfentes fenyegetésektől. Egy újabb biztonsági réteget hozzáadva a gépi tanulási (Machine Learning) modellek pedig előjelzik és kijavítják a hálózat pontenciálisan sebezhető pontjait. Ezen felül az ügyféloldalon a Visa biztonsági csapata figyeli, átvizsgálja és ellenőrzi az ügyfélrendszereket a gyanús tevékenységek és sebezhetőségek szempontjából. A sebezhetőségi tesztelés önmagában 31 millió dollárt takarított meg a cég ügyfeleinek a 2021-es pénzügyi évben. A megelőzés másik módja a téves ügyfél-visszautasítások minimalizálása. Ennek érdekében a Visa a legújabb mélytanulási technikákat alkalmazza, hogy akár 30%-kal csökkentse a hibás elutasításokat.
- 360 fokos védelem fejlett hitelesítési eszközökkel
Mivel a pénzügyi tevékenységek többsége ma már a felhőben zajlik, kritikus fontosságú, hogy az ügyféladatokat, bárhol is történjenek a tranzakciók, megvédjék. A hitelesítés 2.0 – a fogyasztóvédelem jövője – a Visa által úttörőként bevezetett tokenekre épül, amelyek a kártyabirtokosok adatait az adott tranzakcióra vonatkozó egyedi azonosítóval helyettesítik és így csökkentik a személyazonosság-lopás kockázatát. A megoldás sikerességét támasztja alá, hogy a tokenizáció 60%-os növekedést mutat éves szinten és 2,5%-os növekedést eredményezett a jóváhagyási arányokban, valamint 28%-os visszaesést a csalások számát tekintve. Európában a Visa új hitelesítési technológiája, az EMV 3DS használata 2021 eleje óta megháromszorozódott, ami egybeesett a kártya jelenléte nélküli csalások 28%-os csökkenésével, és a cég szerint a technológia egyre szélesebb körű elterjedésével további jelentős eredményeket lehet elérni a bűnözők elleni küzdelemben.


Gazdaság
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
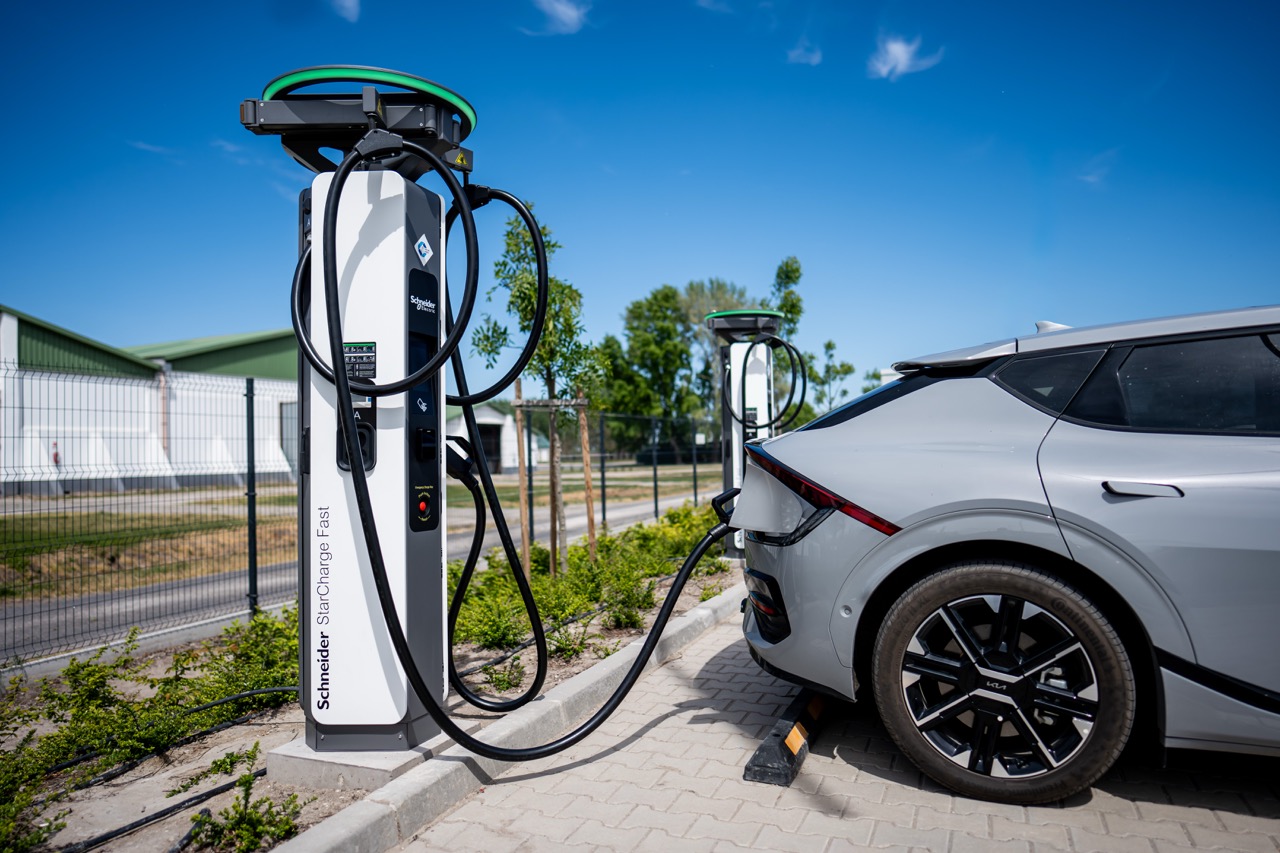
Magyarországon 2026 első kilenc hónapjában 10 443 új, tisztán elektromos személyautót helyeztek forgalomba, 30,1 százalékkal többet, mint egy évvel korábban.
Az Európai Unióban ugyanekkor 48,5 százalékkal nőtt a regisztrációk száma az Európai Autógyártók Szövetsége (ACEA) szerint. A Schneider Electric négyéves hazai flottatapasztalata azt mutatja, hogy az elektromos céges autók üzemeltetési költségét jelentősen befolyásolja, hol és hogyan töltik őket.
Az ACEA október 22-i összesítése szerint 2026 első kilenc hónapjában 1 931 465 új, tisztán elektromos személyautót helyeztek forgalomba az Európai Unióban. Az új autók piacán a tisztán elektromos hajtás részesedése az egy évvel korábbi 16,1 százalékról 22,7 százalékra nőtt, ezzel a második legnépszerűbb hajtástípus lett. A növekedés üteme országonként eltért. Franciaországban 79,1, Németországban 58,1, Belgiumban 15,7 százalékkal nőtt az új villanyautók száma. Magyarországon a tisztán elektromos modellek részesedése az új személyautók piacán 8,4-ről 9,6 százalékra emelkedett.
A nyilvános töltőhálózat is bővült. A Transport and Environment elemzése szerint 2025 végén 1,1 millió nyilvános töltő működött az EU-ban, ötször annyi, mint 2020-ban. 2026 júniusára az uniós közúti törzshálózat 79 százaléka teljesítette azt a célt, hogy legfeljebb 60 kilométerenként elérhető legyen gyorstöltés. A Schneider Electric szerint a növekvő töltési igények kiszolgálásához a töltőhálózat további bővítése mellett a villamosenergia-hálózat korszerűsítésére is szükség van. A vállalati flották átállása az egész autópiacra hatással lehet. Az Európai Bizottság adatai szerint az EU-ban az új személyautók mintegy 60 százalékát jogi személyek nevére helyezik forgalomba.
„Az elektromos közlekedésre való átállás idén jelentősen felgyorsult Európában, de az uniós tagállamok eltérő ütemben haladnak. Ahhoz, hogy ez a lendület egész Európában kitartson, a töltőinfrastruktúra bővítése mellett célzott állami ösztönzőkre is szükség van. Ezekkel elsősorban a vállalatok flottáinak elektrifikációját érdemes támogatni. Ennek előnyeit a magánvásárlók is érezhetik: általánosan csökkennek az árak, több elektromos autó kerülhet a használtautó-piacra, szélesebb körben válhat elérhetővé a töltés és így többen juthatnak megfizethető elektromos autóhoz”
– mondta Lukács Tamás, közép-kelet-európai regionális stratégiavezető.
A Schneider Electric magyarországi flottájában 140 elektromos autó üzemel. A vállalat minden telephelyén biztosít töltési lehetőséget, az elektromos céges autót használó munkatársak kétharmada pedig a cég által biztosított saját gyártású otthoni töltővel is rendelkezik. A hazai flottatapasztalatok szerint az otthoni vagy telephelyi töltés havi költsége a rendszeres nyilvános gyorstöltés költségének akár kevesebb mint harmada is lehet.
A töltési adatok ismeretében a vállalatok meghatározhatják, hol van szükség új töltőpontokra, és milyen teljesítménnyel érdemes kiépíteni őket. A töltés időzítésével a telephely fogyasztási csúcsai is mérsékelhetők.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Kilométeróra-csalásért akár egy év szabadságvesztés is kiszabható Magyarországon – de mi történik a gyakorlatban?
Magyarországon a kilométeróra visszatekerése akár egy év szabadságvesztéssel is büntethető.
A gyakorlatban azonban a rendőrség által 2025-ben lezárt 47, kilométeróra-csalással kapcsolatos ügy közül mindössze egy esetben alkalmaztak megrovást – derül ki azokból az adatokból, amelyeket a carVertical az Országos Rendőr-főkapitányságtól kapott.
A carVertical a hivatalos bűnüldözési adatokat saját, futásteljesítmény-eltérésekre vonatkozó eredményeivel vetette össze, hogy pontosabb képet kapjon arról, hogyan jelennek meg a kilométeróra-csalások a statisztikákban, és miként kezelik ezeket az eseteket a gyakorlatban. Az adatokból látható, hogy a rendőrség, a bíróságok és más intézmények az eljárás különböző szakaszait rögzítik, ezért az összkép jóval összetettebb annál, mint amit önmagában a maximálisan kiszabható büntetés sugall.
2025-ben 47 ügyet zártak le – mindössze egy végződött szankcióval
A magyar rendőrség az Egységes Nyomozó Hatósági és Ügyészségi Bűnügyi Statisztika (a továbbiakban: ENyÜBS) rendszerében tartja nyilván a kilométeróra-csalással kapcsolatos adatokat. A rendőrség a következő számokat közölte:
|
2025 |
2026 I. félév |
|
| Beérkezett feljelentések |
18 |
16 |
| Regisztrált bűncselekmények |
10 |
1 |
| Az adott évben lezárt ügyek |
47 |
20 |
| – lezárva: az elkövető nem volt azonosítható |
8 |
1 |
| – lezárva: a bűncselekmény elévült |
30 |
14 |
| – lezárva: az ügy szankcióval végződött |
1 |
0 |
Forrás: magyar rendőrség, ENyÜBS-statisztika, a carVertical közvetlen adatkérésére adott válasz alapján.
Ezek az adatok nem értelmezhetők egyetlen, a feljelentéstől a végkimenetelig tartó folyamatként. Az ENyÜBS egy követő jellegű statisztikai rendszer, ami azt jelenti, hogy egy 2025-ben lezárt ügy akár egy korábbi évben is indulhatott. A rendőrség azt is jelezte, hogy a 2026 első félévére vonatkozó adatok egyelőre előzetesek.
A magyar jog külön bűncselekményként kezeli a kilométeróra-adatok meghamisítását. A Büntető Törvénykönyv 348. §-a szerint aki jogtalan haszonszerzés céljából meghamisítja a gépjármű kilométer-számlálója által jelzett értéket, egy évig terjedő szabadságvesztéssel büntethető. A rendelkezés nem határoz meg konkrét összegű pénzbüntetést.
A büntetés utólagos – az átláthatóság a megelőzést szolgálja
A vásárlók szempontjából azonban a hatósági eljárás csak akkor kezdődik, amikor a csalás gyanúja már felmerült. A közvetlenebb kockázat az, hogy valaki olyan autóért fizet, amelynek kijelzett futásteljesítménye nem tükrözi a jármű valós előéletét. Az alacsonyabb kilométeróra-állás befolyásolhatja, hogyan ítéli meg a vevő az autó értékét, elhasználtságát és várható karbantartási költségeit.
Hogy a hivatalos adatokat piaci összefüggésbe helyezze, a carVertical azt is megvizsgálta, milyen gyakran fordul elő futásteljesítmény-eltérés a felhasználói által ellenőrzött járműveknél. A vállalat átláthatósági indexe szerint a Magyarországon lekért járműtörténeti jelentések 5,3%-ában találtak kilométeróra-manipulációra utaló jeleket, vagyis körülbelül minden 19. ellenőrzött autónál. Ez az arány közvetlenül nem hasonlítható össze az országos bűnüldözési statisztikákkal, de jól mutatja, hogy a carVertical felhasználói által ellenőrzött autóknál milyen gyakran jelennek meg futásteljesítmény-eltérések.
„Az egyéves maximális szabadságvesztés szigorúnak hangzik, de egy vásárló számára a legfontosabb kérdés jóval korábban felmerül: még a fizetés előtt felismerhető-e, hogy visszatekerték az autó kilométeróráját? A maximálisan kiszabható büntetés csak az egyik része a történetnek – az is számít, hogy a csalás gyanúját sikerül-e felismerni, kivizsgálni, és az ügyet végső döntésig eljuttatni.
Ha a felhasználóink által Magyarországon ellenőrzött autók közül nagyjából minden 19.-nél futásteljesítmény-eltérésre utaló jelek mutatkoznak, különösen fontos a megbízható előéleti adatokhoz való hozzáférés, hiszen így a probléma még időben felismerhető, nem csak utólag, a következmények jelentkezésekor”
– hangsúlyozza Ramūnas Pletkus, a carVertical autóipari szakértője.
Európában továbbra is széttagoltak a kilométeróra-csalásokra vonatkozó adatok
A helyzet még összetettebb, amikor egy autó országhatárokon át kerül egyik piacról a másikra. A carVertical átláthatósági Indexe szerint a magyarországi felhasználók által lekért járműtörténeti jelentések 50,11%-a olyan autóhoz kapcsolódott, amelyet korábban más országban is nyilvántartásba vettek. Vagyis körülbelül minden második ellenőrzött járműnek volt külföldi előélete.
A jármű futásteljesítményére vonatkozó adatok különböző nemzeti vagy magánadatbázisokban lehetnek nyilvántartva, így a vásárlók és a hatóságok nehezebben kapnak teljes képet az autó előéletéről. A korábbi kilométeróra-állásokhoz való hozzáférés ezért a vásárlók védelmének fontos eszköze lehet, különösen importált használt autóknál.
„Európában nemcsak a kilométeróra-csalásért kiszabható büntetések térnek el országonként, hanem a bűncselekmény meghatározása és nyilvántartása is. Az egységesebb besorolás és a járműadatok hatékonyabb megosztása pontosabb képet adna a probléma valódi mértékéről, és következetesebb védelmet biztosítana a fogyasztóknak az országhatárokon átívelő autópiacon is”
– mondja Pletkus.
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!
Gazdaság
Meghosszabbították Rékasi Tibor kinevezését és új IT-vezérigazgató-helyettes a Magyar Telekomnál
Újabb három évig Rékasi Tibor a Magyar Telekom vezérigazgatója a vállalat Igazgatóságának döntése értelmében.
Rékasi 2018 júliusa óta tölti be a társaság vezérigazgatói pozícióját, új megbízatása 2030. június 30-ig szól. Emellett egy új felsővezetői pozíció létrehozásáról is döntött a Magyar Telekom Igazgatósága: 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese.
A Magyar Telekom Igazgatósága döntött arról, hogy meghosszabbítják a jelenlegi vezérigazgató, Rékasi Tibor 2027. június végig hatályosszerződését. Így a vezető már a negyedik 3 éves ciklusát kezdheti meg 2027. július 1-én a vállalat élén. Rékasi Tibor vezérigazgatói kinevezése 2030. június 30-ig szól.
Rékasi Tibor 2008-ben csatlakozott a Magyar Telekom Csoporthoz, ahol 2018 óta tölti be a vezérigazgatói pozíciót. A szerződés meghosszabbításával az Igazgatóság elismerte az elmúlt évek törekvéseit, melynek eredményeként a Magyar Telekom Magyarország vezető digitális szolgáltatójává vált, és mára a vállalat több mint 4,3 millió otthon és vállalkozás számára kínál gigabitképes sebességet vezetékes hálózatán, lakosságszám-arányos kültéri 5G lefedettsége pedig meghaladja a 95%-ot. A cél továbbra is az ügyfelek elégedettségének növelése, a vállalat szolgáltatás-portfóliójának folyamatos fejlesztése, valamint vezetékes-, és mobilhálózatának széleskörű kiépítése.
Szintén döntött az Igazgatóság egy új felsővezetői pozíció létrehozásáról is. 2027. január 1-től Takács Gergely a Magyar Telekom IT-vezérigazgató-helyettese, így új felsővezetővel bővül a vállalat Leadership Squadja. Takács Gergely 2025 februárjában vette át a Magyar Telekomnál a teljes IT-terület vezetését a műszaki vezérigazgató-helyettes, Nagy Péter irányítása alatt. Ezt a működést módosítja az Igazgatóság mostani döntése azzal, hogy külön felsővezetői pozíciót létrehozva, stratégiai szintre emeli az IT-területet. A szakember több mint 25 éves telekommunikációs tapasztalattal rendelkezik, korábban az egykori PanTelnél, a Vodafone Hungary-nél és a BT Groupnál szerzett szakmai tapasztalatot, mielőtt 2016 szeptemberében csatlakozott a Magyar Telekomhoz.
Daniel Daub, az Igazgatóság elnöke a döntések hátteréről így fogalmazott:
„Rékasi Tibor vezetése alatt a Magyar Telekom sikeresen navigált a változó körülmények között. Stratégiai víziója elősegítette, hogy hosszú távon is jövőálló vállalatot építsünk. Mindazonáltal a globális trendek, a digitalizáció és a mesterséges intelligencia térnyerése szükségessé teszi, hogy a Magyar Telekom új transzformációs szakaszba lépjen. Ennek részeként az IT-terület dedikált felsővezetői figyelmet kap. Bízom benne, hogy Takács Gergely vezetése alatt az IT, mint minden terület kulcsfontosságú partnere támogatja a vállalat működésének dinamikus fejlődését a jövőben is. Mindkettőjüknek sok sikert kívánok feladatkörükben.”
Takács Gergely Magyar Telekom
További friss híreket talál az IoTmagazin főoldalán! Csatlakozzon hozzánk a Facebookon is!


Népszerű

Új funkciókkal bővült a KAPTÁR, a kamarai KAPacitás megosztó adatTÁR

Magyarország továbbra is Európa kevésbé átlátható használtautó-piacai közé tartozik

A Schneider Electric az INTREN-t választotta digitális ügynökségi partnerének

4 tipp, hogy kevesebb mikroműanyag kerüljön a környezetbe a ruháinkból

Vajon milyen szakemberre lesz szükséged 3 év múlva, az AI korában?


Idén is keresik az Év Női Logisztikusát – továbbra is kevés nő dolgozik az ágazatban

Elektrifikáció a vállalati mobilitásban: hogyan fogj hozzá?

Energiaintelligencia: a jövő energiarendszere előre lát és cselekszik

K&H: mobilon is elérhető lakáshitel- és támogatástervezővel jelentkezett a bank

Mire jó a szuperkondenzátor?



Technokrata.hu
Milliókba kerülhet az autóvásárlás halogatása 2027-ben már más árakkal szembesülhetnek a magyarok
Tízből hét cég készül fenntarthatósági beruházásra
Harminc százalékkal több új villanyautó állt forgalomba Magyarországon
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Az elektromos autók is segíthetik a gyárak energiaellátását
Mennyi pénz vész el a sűrített levegős rendszerben?
Magyarország megerősítette helyét a második kvantumforradalomban
Jan Jaďuď lett az Ericsson magyarországi igazgatója
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
Műszaki-Magazin.hu
Közép-Kelet-Európába érkezik a Schneider Electric Tech World Europe 2027
FANUC – Fröccs Fesztivál
Új korszak a lemezmegmunkálásban
A Toyota és a Rivian is a Stratasys új 3D nyomtatót választotta
Ha minden háztető áramot termel, a hálózatnak azt látnia kell: így készül fel Karintia a napelemes boomra
Mennyi pénz vész el a sűrített levegős rendszerben?
Lesétált a gyártósorról a humanoid robot
Az elektromos autók is segíthetik a gyárak energiaellátását
2027-ben ismét ELECTROSUB
Mazak Open House
-

 Okoseszközök2 hét ago
Több információ, tudatosabb odafigyelés: hogyan segítheti a technológia a szülőket a baba alvása során?
-
Okoseszközök2 hét ago
A Schneider Electric és az Apple közös fejlesztésével lehetnek még okosabbak és energiahatékonyabbak az otthonok
-
Mozgásban2 hét ago
Nagyobb hatékonyság és kényelem a téli szezonban: Az új Hankook Winter i*cept evo 4 új mércét állít fel
-
Okoseszközök2 hét ago
A munkájukhoz AI-t használók kétharmada privát eszközt is igénybe vesz
-
Gazdaság2 hét ago
Elindult a Samsung Black Friday 2026 előregisztrációja – érkeznek a novemberi kedvezmények
-
Ipar2 hét ago
Több mint frekvenciaváltó: ezt tudja a SINAMICS NextGen
-
Gazdaság2 hét ago
Az LG a közlekedésbiztonság új korszakát mutatta be ITS World Congress rendezvényen
-
Gazdaság2 hét ago
Itt a következmény: jövőre az átutalások 80 százaléka illetékmentessé válik


